Acasă
» Cum să
»
5 moduri de a copia site-ul nu de a copia pe Chrome / Coc Coc
5 moduri de a copia site-ul nu de a copia pe Chrome / Coc Coc
Următoarele modalități de copiere a site-ului nu pentru copiere vă pot ajuta să dezactivați javascrip, să deblocați butonul din dreapta al mouse-ului, astfel încât să puteți copia conținutul atunci când site-ul web este sigur.
În prezent, pentru a asigura drepturile de autor asupra articolelor , proprietarii de site-uri web vor proteja articolele prin faptul că nu permit copierea , nu puteți utiliza instrumentul Copiere - Lipire pentru aceste cazuri. Prin natură, IT a folosit codul Javascrip prescurtat ca js pentru a dezactiva meniul de pe mouse-ul drept indiferent de câte ori faceți clic, instrumentul de copiere nu va apărea.
Ce trebuie să facem este să oprim acest browser dezactivat și îl putem folosi ca de obicei. Acest lucru este destul de simplu în comparație cu faptul că trebuie să dezactivați limbajul Cascading Style Sheet (CSS).
Amintiți-vă, această copie ar trebui să fie doar în scopuri academice și trebuie să respectați drepturile de autor ale acestor articole și să nu le utilizați în scopuri comerciale.
5 moduri de a copia site-ul nu de a copia pe Chrome / Coc Coc
1. Cum să copiați paginile web, nu să le copiați folosind codul javascrip
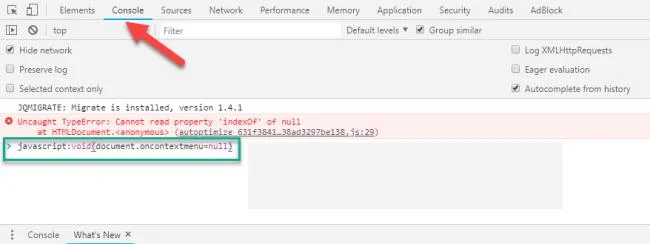
Vă voi arăta că folosind codul javascrip pentru a dezactiva Js. Combinația de taste Fn + F12; Ctrl + Shift + I sau există mașini care necesită doar F12 este cheia pentru această metodă.
După accesarea articolului site-ului web, utilizați mouse-ul pentru a-l bloca și utilizați una dintre combinațiile de taste de mai sus și introduceți următorul cod: javascript: void (document, oncontextmenu = nul). Acesta este codul care dezactivează js, lăsând criptarea înapoi pentru a evita formularul. Dar astfel puteți copia normal.
Cum să copiați site-ul web nu permite copierea cu codul javascrip
2. Cum să copiați site-ul web nu permite copierea se aplică eficient pe Coc Coc / Chrome
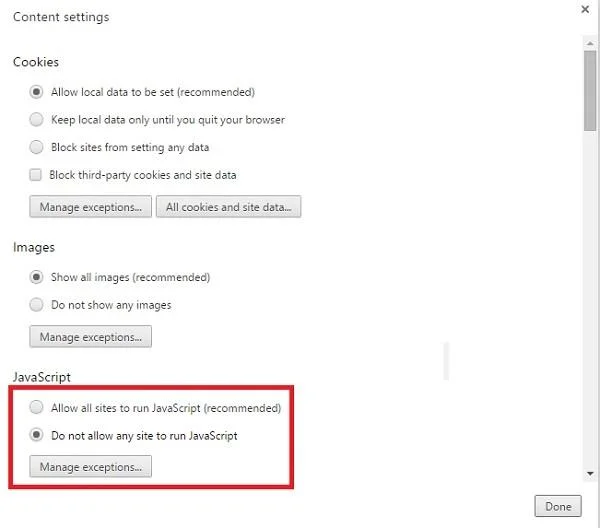
Mai întâi, accesați setările de pe Coc Coc sau Chrome. Apoi derulați în jos și faceți clic pe Afișare setări avansate (pentru engleză) sau Afișare setări avansate (pentru vietnameză)
Accesați Setări de conținut și ultimul pas este să apăsați „Nu permiteți niciunui site să ruleze JavaScript” pentru a nu permite niciunui dintre aceste site-uri web să ruleze JavaScript, cu criptare cu clic dreapta.
F5 lăsați reîmprospătarea web și ar trebui să puteți efectua deja operațiile de copiere. Dacă continuați să utilizați acest site web, puteți părăsi această caracteristică Nu permiteți. Dacă nu mai folosiți webul și doriți ca funcțiile să revină la originalul lor, nu uitați să faceți din nou clic pe Permiteți tuturor site-urilor să ruleze JavaScrip.
Cum să copiați site-ul web nu permite copierea se aplică eficient pe Coc Coc / Chrome
3. Cum să copiați paginile web, nu să le copiați în Firefox
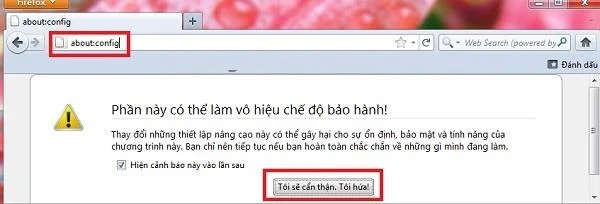
Această metodă este mai potrivită pentru Firefox. Mergi la Firefox pe bara de adrese, tastați cuvântul „config” pentru a accepta avertismentul de la Firefox „Promit”
Cum să copiați pagini web pentru a nu copia în Firefox - Imaginea 1
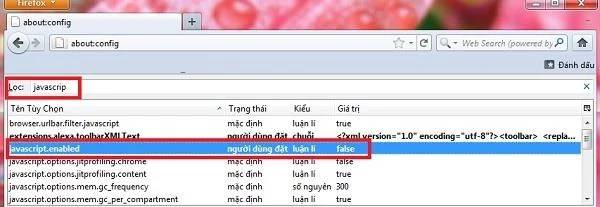
Pasul următor, tastați cuvântul javascrip, faceți dublu clic pe javascip.enabled (nu se poate utiliza javascip) această linie se va schimba în fals.
Acum puteți copia în mod normal pe Firefox.
Pe același browser puteți utiliza un alt mod de a apăsa pe „Instrument” -> Opțiune -> „Conținut” -> Avansat-> eliminați bifa de pe linia Dezactivați sau înlocuiți meniurile contextuale sau „Activați JavaScript”.
Cum să copiați pagini web pentru a nu copia în Firefox - Imaginea 2
4. Cum să copiați pagini web, nu să copiați cu conținut imagine
În acest fel este mai simplu decât trebuie doar să folosiți 2 taste Crtl + S stocate în format .html. La descărcare avem un fișier punct .html și un folder nou, faceți clic pe acel fișier .html și Deschideți cu Word este pentru a putea copia imaginea și a copia conținutul.
5. Cum să copiați pagini web pentru a preveni copierea utilizează extensii
Această metodă este utilizată atunci când utilizați extensii de browser în fila Suplimente Google Chrome / CocCoc / Firefox, puteți face clic pe: "Descărcați și instalați aici" este disponibil.
Consultați linia Laptop la Ben Computer: https://ben.com.vn/laptop-may-tinh-xach-tay-pc253435.html