Cum să

Opriți imprimările și descărcările nedorite în ONLYOFFICE

Opriți imprimările și descărcările nedorite în ONLYOFFICE

Setați limite de imprimare și descărcare pentru linkurile ONLYOFFICE, membrii sălii sau sesiunile API Docs, apoi verificați restricțiile dintr-un cont de destinatar.


Programați copii de rezervă fiabile pentru spațiul de lucru ONLYOFFICE

Programați copii de rezervă fiabile pentru spațiul de lucru ONLYOFFICE

Setați o destinație de backup, un program, o acoperire Mail și o limită de retenție în ONLYOFFICE Workspace, apoi verificați dacă arhiva este gata de restaurare.

Implementați ONLYOFFICE Docs Enterprise cu fișierul său oficial Compose

Implementați ONLYOFFICE Docs Enterprise cu fișierul său oficial Compose

Porniți stiva Enterprise Docker Compose, păstrați licența și datele acesteia, configurați JWT în siguranță și confirmați că editorii sunt gata de integrare.

Text curat din foaia de calcul cu o macrocomandă ONLYOFFICE reutilizabilă

Text curat din foaia de calcul cu o macrocomandă ONLYOFFICE reutilizabilă

Folosește o macrocomandă JavaScript ONLYOFFICE pentru a elimina caracterele neimprimabile și a decupa spațiile suplimentare dintr-un interval definit de foi de calcul, cu un flux de lucru de revizuire sigur.

Schimbați locația de stocare implicită a spațiului de lucru ONLYOFFICE

Schimbați locația de stocare implicită a spațiului de lucru ONLYOFFICE

Mutați datele portalului din Disk Default către un furnizor de stocare în cloud acceptat sau relocați datele Docker în siguranță, modificând maparea volumului gazdă.

Eliminați complet serverul de documente ONLYOFFICE din Linux

Eliminați complet serverul de documente ONLYOFFICE din Linux

Identificați dacă Document Server utilizează un pachet Linux sau Docker, eliminați doar componentele acestuia și verificați datele rămase fără a șterge serviciile partajate din greșeală.

Opriți întârzierea editării în ONLYOFFICE prin identificarea blocajelor

Opriți întârzierea editării în ONLYOFFICE prin identificarea blocajelor

Asociați editarea colaborativă lentă cu presiunea resurselor Docker, conexiunile proxy sau încărcarea documentelor, apoi alegeți soluția care corespunde măsurătorilor dvs.

Configurați HTTPS pentru ONLYOFFICE Docs în Docker

Configurați HTTPS pentru ONLYOFFICE Docs în Docker

Alegeți unde ar trebui să se termine TLS, montați în siguranță un certificat de încredere și o cheie privată și verificați accesul HTTPS la un server ONLYOFFICE Docs Dockerizat.

Conectați o aplicație PHP la ONLYOFFICE Docs și salvați modificările

Conectați o aplicație PHP la ONLYOFFICE Docs și salvați modificările

Încorporează editorul ONLYOFFICE în aplicația ta PHP, semnează configurația acestuia cu JWT și salvează fișierele editate printr-un apel invers securizat.

Păstrați verificarea ortografică ONLYOFFICE în limba aleasă

Păstrați verificarea ortografică ONLYOFFICE în limba aleasă

Setați limba de verificare pentru întregul document sau pentru textul selectat, confirmați că verificarea ortografică este activă și identificați când lipsește un dicționar de pe server.

Urmăriți modificările activate la redeschiderea unui document

Urmăriți modificările activate la redeschiderea unui document

Activați funcția de urmărire persistentă a modificărilor pentru toți utilizatorii dintr-un singur document ONLYOFFICE, verificați dacă modificările sunt înregistrate și înțelegeți limitele acestei setări.

Urmăriți Upstream-ul pentru a șterge Nginx 502 al ONLYOFFICE

Urmăriți Upstream-ul pentru a șterge Nginx 502 al ONLYOFFICE

Află dacă Nginx, rețeaua Docker sau un serviciu ONLYOFFICE intern returnează eroarea 502, apoi verifică verificarea corectă a upstream-ului și a stării de funcționare.

Urmăriți apelul invers de salvare când ONLYOFFICE nu salvează în Nextcloud

Urmăriți apelul invers de salvare când ONLYOFFICE nu salvează în Nextcloud

Diagnosticați salvările ONLYOFFICE eșuate verificând ruta de apel invers Nextcloud, redirecționările proxy și jurnalele de stocare, apoi verificați dacă fișierul editat persistă.

Opriți serverul de documente ONLYOFFICE să rămână fără memorie VPS

Opriți serverul de documente ONLYOFFICE să rămână fără memorie VPS

Găsiți cauza blocărilor de memorie ONLYOFFICE, verificați limitele Docker, dimensionați corect memoria RAM VPS, adăugați memoria swap în siguranță și verificați dacă documentele se deschid și se salvează.

Urmăriți un export PDF ONLYOFFICE eșuat la sursa sa

Urmăriți un export PDF ONLYOFFICE eșuat la sursa sa

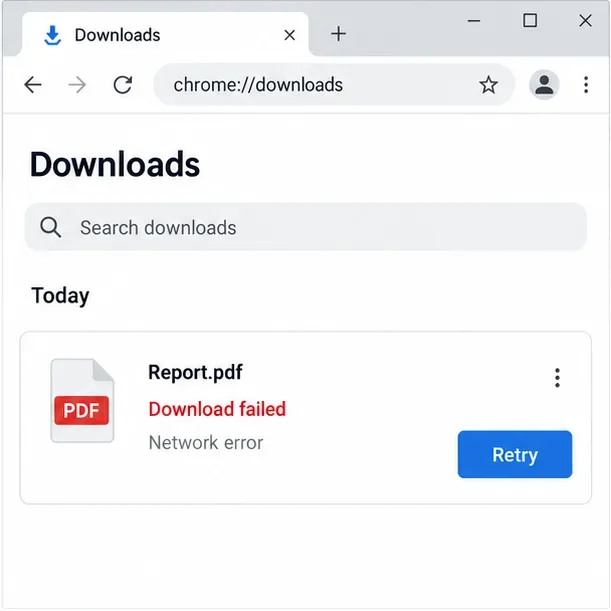
Separă problemele legate de descărcarea browserului de erorile de conversie de pe server și folosește jurnalul corect sau verificarea accesului pentru a face exportul PDF să funcționeze.

Rezolvați eroarea „Tokenul nu este valid” a ONLYOFFICE în Nextcloud

Rezolvați eroarea „Tokenul nu este valid” a ONLYOFFICE în Nextcloud

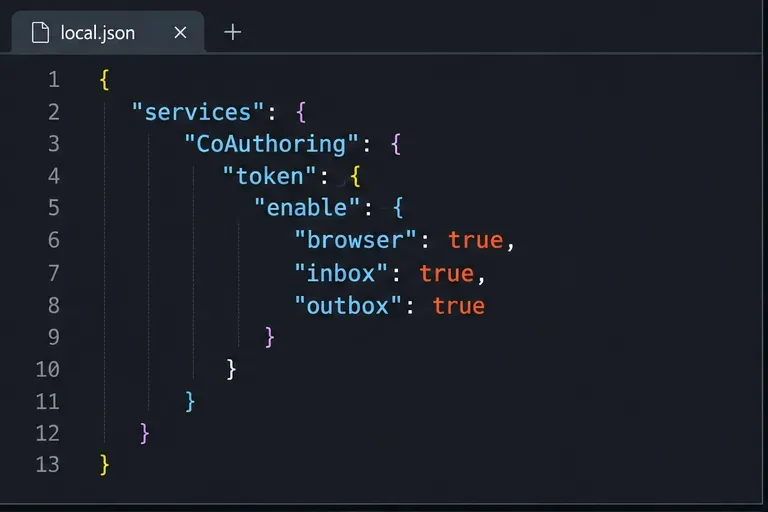
Potrivește secretul JWT utilizat de ONLYOFFICE Docs și Nextcloud, aplică-l în siguranță pentru instalările Docker sau Linux și verifică conexiunea fără a slăbi autentificarea.

Implementați Comunitatea Spațiului de Lucru ONLYOFFICE pe Ubuntu 24.04

Implementați Comunitatea Spațiului de Lucru ONLYOFFICE pe Ubuntu 24.04

Instalați ONLYOFFICE Workspace Community pe Ubuntu 24.04 cu scriptul oficial Docker, verificați cerințele serverului, omiteți Mail dacă este necesar și verificați portalul în siguranță.

Configurați secretele ONLYOFFICE JWT pe server și conector

Configurați secretele ONLYOFFICE JWT pe server și conector

Configurați secrete JWT corespunzătoare pentru ONLYOFFICE Docs și conectorul său, cu pași siguri pentru pachete Linux, implementări Docker și verificare.

Brandificați documentele ONLYOFFICE cu sigla și culorile temei dvs.

Brandificați documentele ONLYOFFICE cu sigla și culorile temei dvs.

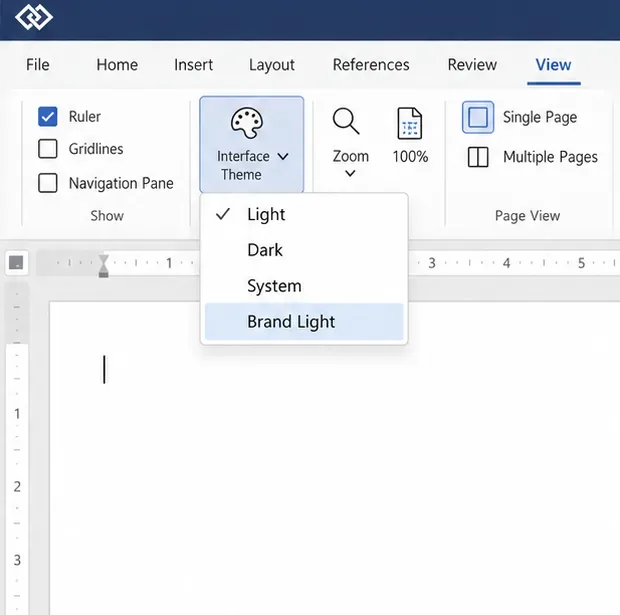
Dați unui editor ONLYOFFICE Docs încorporat sigla companiei și culorile interfeței, cu un fișier temă personalizat și o configurație a editorului. Consultați limitele de ediție și verificările de implementare.

Păstrați reviziile Writer vizibile la exportul în DOCX

Păstrați reviziile Writer vizibile la exportul în DOCX

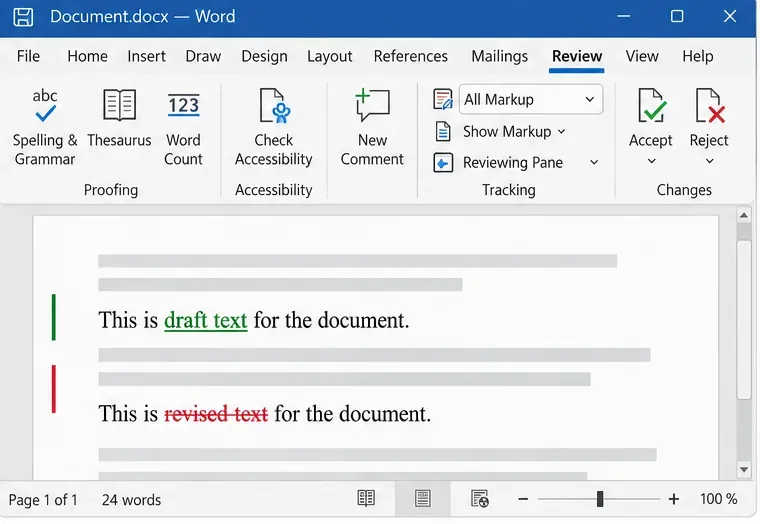
Urmăriți editările în Writer, păstrați o sursă ODT editabilă și verificați fișierul DOCX exportat în Word înainte de a-l partaja.

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.

Configurați un volum de date criptat LUKS pe SLES

Configurați un volum de date criptat LUKS pe SLES

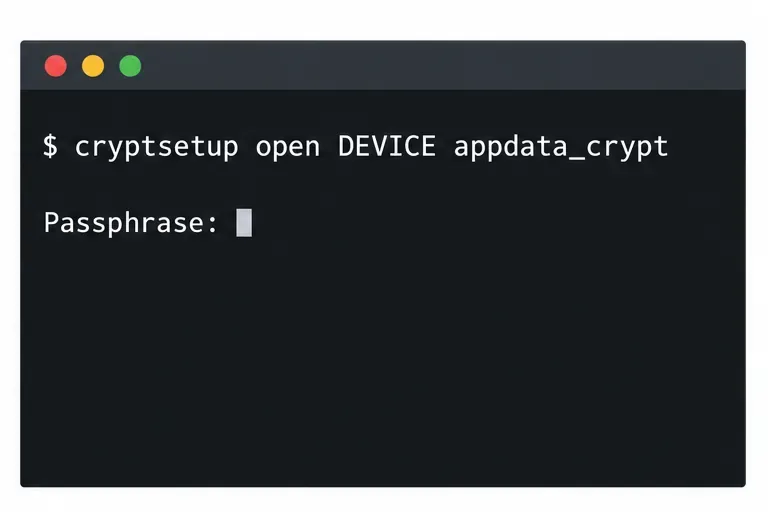
Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

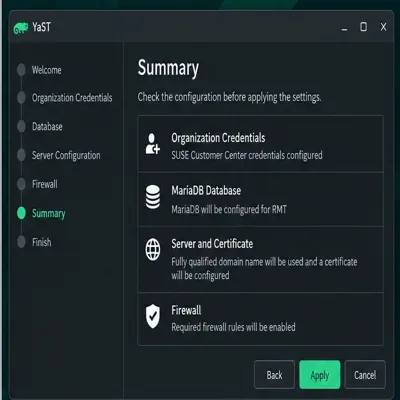
Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectarea SLES 15 la Active Directory cu SSSD în YaST

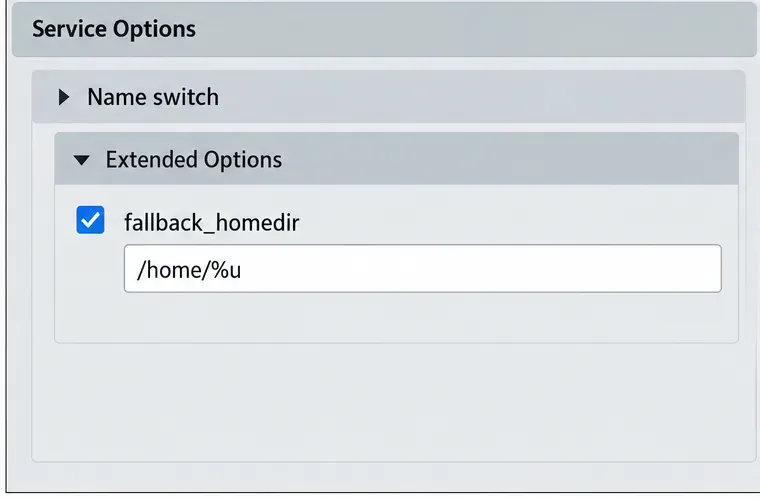
Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.

Creați un profil AppArmor personalizat pe SUSE Linux

Creați un profil AppArmor personalizat pe SUSE Linux

Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

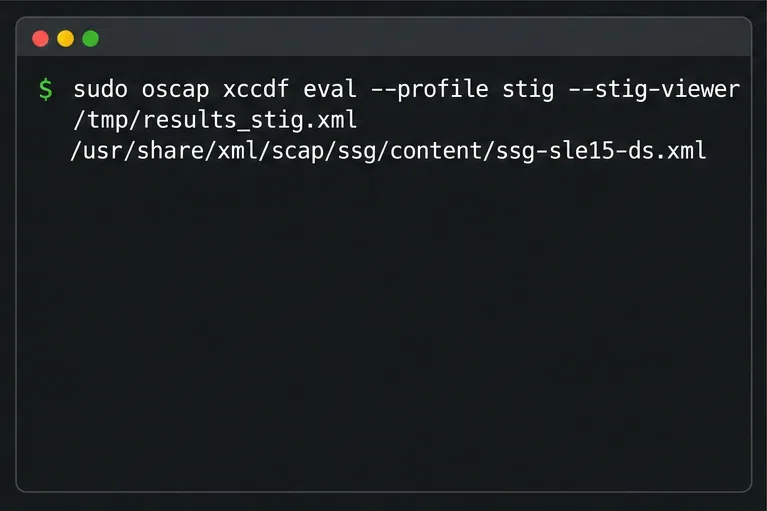
Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

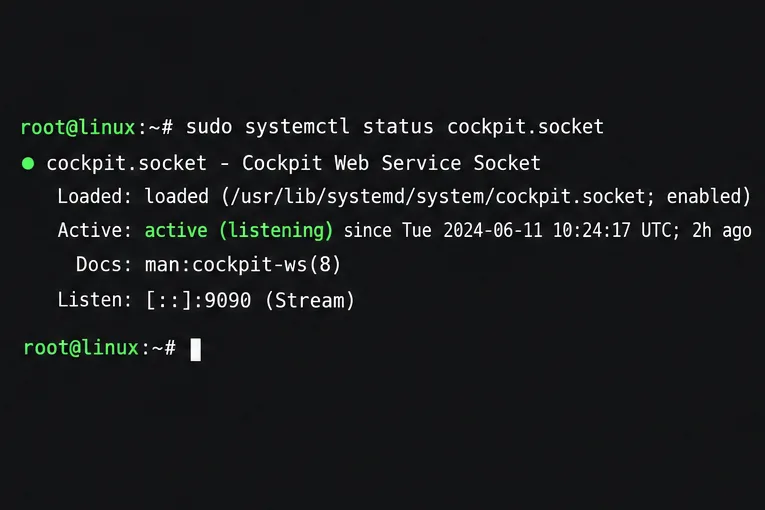
Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.

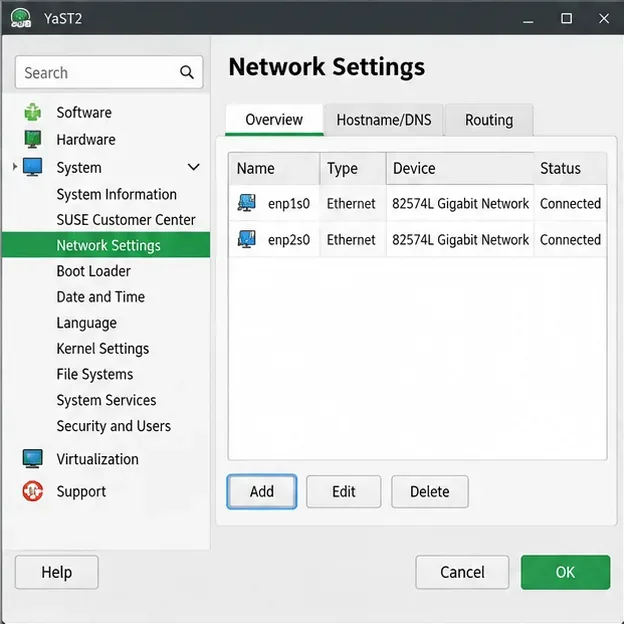
Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.

Descoperă cele mai utile ghiduri cum să, tutoriale tech și soluții rapide pentru probleme cu smartphone-uri, mașini sau gadgeturi. Sfaturi practice, fix ușor și experiențe împărtășite pe WEBTECH 360.