Pierderea coșului de reciclare ( coșul de gunoi ) pe computer nu este o eroare gravă, dar dacă nu găsiți pictograma coșului de gunoi, înseamnă că nu putem recupera datele șterse. Următorul articol vă va ghida cum să recuperați pictograma coșului de gunoi pe Windows 10.
Coșul de gunoi de pe computere este ca o a doua șansă pentru noi să recâștigăm datele computerului. Bin recyle a dispărut , dar nu prea grave, dar uneori provoacă , de asemenea , anumite inconveniente în procesul de lucru.
Restaurați pictograma coșului de gunoi pe computer
Primul lucru de care trebuie să fii sigur este că pictograma Recyle Bin a dispărut sau cineva te-a „îmblânzit” și a schimbat pictograma folderului computerului . Pentru că de multe ori avem obiceiul de a găsi pictograme în mod implicit.
Dacă sunteți sigur că nu vedeți „gunoiul”, puteți începe să faceți una dintre următoarele.
Pasul 1 : Faceți clic stânga pe pictograma Windows din colțul din stânga jos al ecranului, selectați Setări .
Pasul 2 : Selectați Următoarele setări pentru pictograma Personalizare / Teme / Desktop.
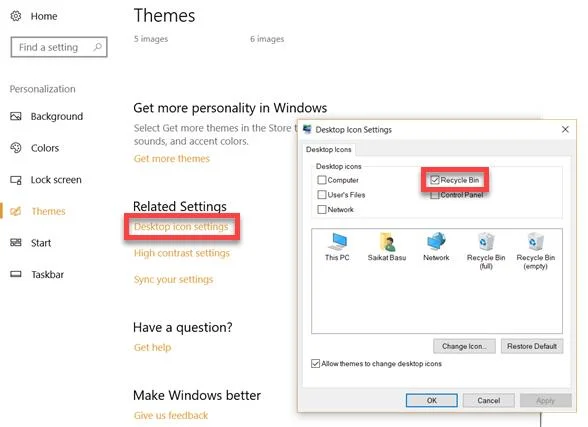
Pasul 3 : bifați coșul de reciclare / aplicați.
Adesea după această operație, revenind pe desktop, pictograma coșului de gunoi va fi restabilită. Dar dacă acest lucru nu funcționează, putem încerca un alt mod.
Un lucru pe care utilizatorii de computer nu îl observă adesea este faptul că Windows 10 are un mod tabletă ( Windows Tablet Mode), iar atunci când utilizează acest mod, în mod implicit, pictograma Coș de reciclare nu va apărea. Din acest motiv, se poate pierde pictograma Coșului de reciclare.
Dezactivați modul tablete Windows 10
Un alt mod prin care putem restabili pictograma coșului de gunoi pe computer este să verificăm dacă computerul este în modul Tabletă sau nu? Dacă da, opriți-l prin:
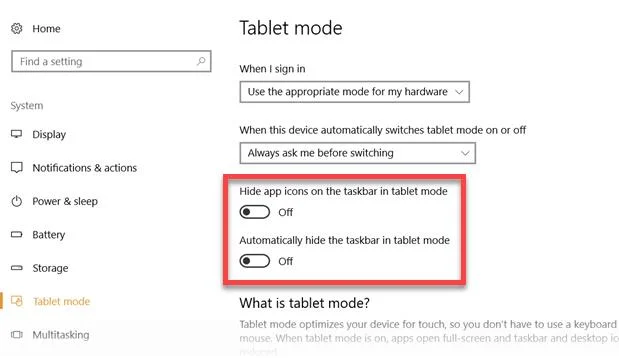
- Faceți clic stânga pe Modul Start / Setări / Sistem / Tabletă
- Modificați cele două elemente Ascundeți pictogramele aplicației de pe bara de activități în modul tabletă și ascundeți automat bara de activități în modul tabletă în OFF .

De asemenea, un ultim lucru pe care îl puteți încerca înainte de a vă gândi la reinstalarea Windows sau doriți să utilizați o metodă mai puternică.
Obțineți înapoi pictograma Coș de reciclare
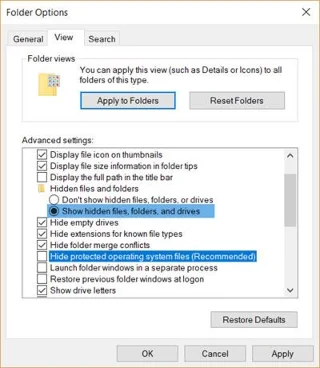
Pasul 1 : Deschideți orice fereastră Windows, selectați View / Options
Pasul 2 : Fereastra Opțiuni dosar apare ca mai jos, faceți clic din nou pe fila Vizualizare . Faceți clic pe opțiunea Afișați fișiere ascunse, foldere și unități și debifați opțiunea Ascundeți fișierele de sistem de operare protejate (recomandate)

Pasul 3 : Aplicați apoi OK.
Pasul 4: Reveniți pe desktop, faceți clic dreapta pe pictograma Acest PC / Open OS (C :) sau C: Drive.
Pasul 5: Faceți clic dreapta pe pictograma Coșul de reciclare, selectați Trimiteți / Desktop.
ATENȚIE:
Dacă această pictogramă PC ( computerul meu ) nu este de asemenea pe desktop, urmați instrucțiunile din articolul „ Remediați eroarea computerului în care pictograma computerului meu ” a fost introdusă de Download.com.vn pentru a o recupera.