Acasă
» Cum să
»
Accelerați Firefox cu Cheat Engine
Accelerați Firefox cu Cheat Engine
Video Accelerați Firefox cu Cheat Engine
Cheat Engine nu poate doar să-i ajute pe jucători să schimbe parametrii jocului, ci și un alt efect la fel de util, care este să folosească Cheat Engine pentru a accelera procesarea pentru browsere în timpul navigării pe web. Dacă considerați că browserul dvs. web folosește lent și pare mai lent decât de obicei, pe mașină este deja instalat Cheat Engine, puteți utiliza complet acest software de asistență pentru jocuri pentru a accelera browserul.
Cheat Engine poate grăbi Firefox, face mai rapid și este un truc indispensabil dacă navighezi în mod regulat pe web sau dacă folosești Fire Fox în munca ta zilnică.
Pasul 1 : Mai întâi descărcați și instalați software-ul Cheat Engine pe computer.
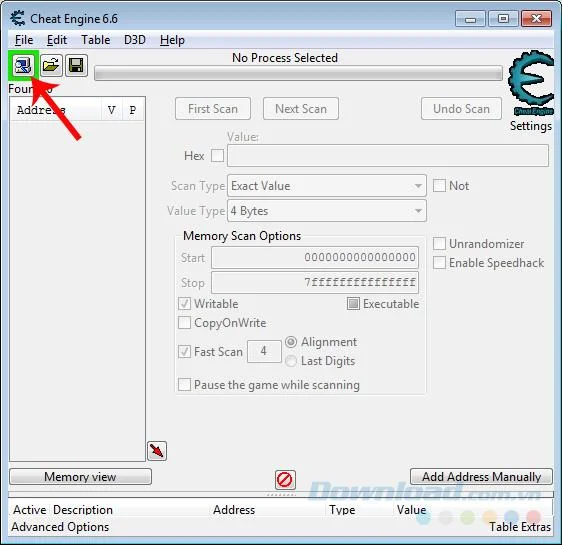
Pasul 2: Faceți clic stânga pe pictograma Monitor pictogramă (imaginea computerului din caseta intermitentă, sub Fișier ).
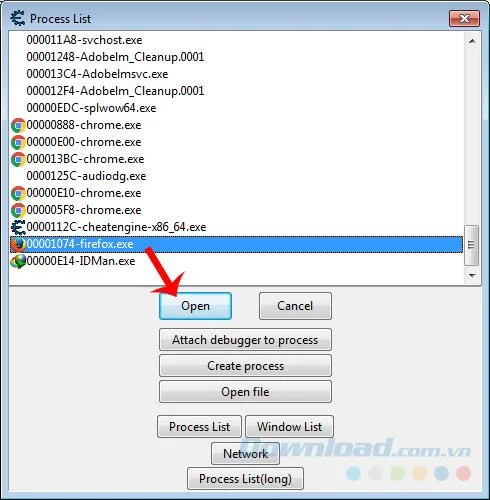
Pasul 3 : Căutați în fereastra Listă de procese care apare apoi pe Firefox.exe element (rețineți acest pas, browserul Firefox trebuie utilizat pentru a-l găsi), faceți clic stânga pe el și apoi Deschideți .
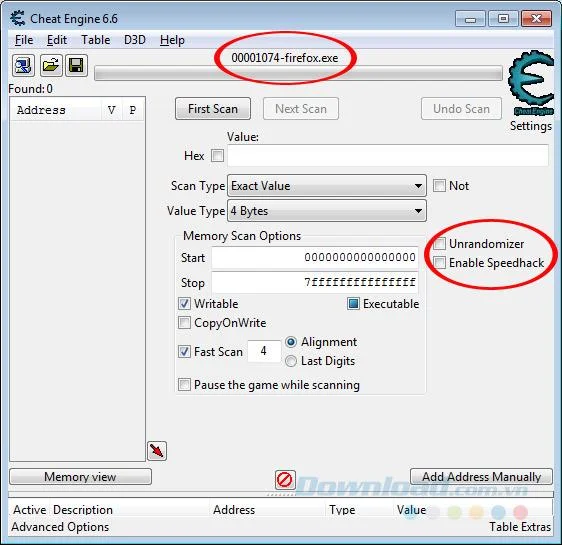
Pasul 4: Faceți succes, interfața Cheat Engine apare ca mai jos, bifați articolul Enable Speedhack pentru a face modificări în viteza Fire Fox.
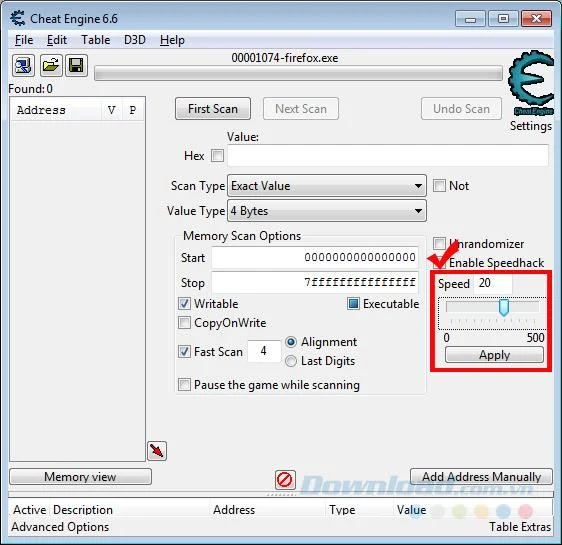
Pasul 5 : Personalizați glisorul pentru a accelera Firefox sau introduceți parametrii direct în caseta Viteză , apoi selectați Aplicare pentru a face modificări.
ATENȚIE:
Nu trebuie să ajustați cu cât viteza browserului va fi mai rapidă, dar ar trebui să facem viteză doar în intervalul 0-50. Deoarece dacă este prea rapid, este posibil ca browserul să nu proceseze informațiile la timp și să provoace o eroare a browserului.
Dacă doriți să anulați această setare, trebuie doar să debifați caseta Activare Speedhack , apoi Aplicație este finalizată.
Pe lângă Firefox, Cheat Engine poate să sprijine și să accelereze alte browsere precum Google Chrome , Coc Coc sau Opera ...