Alăturați un client Pardus la Active Directory cu realmd
Pentru Pardus 25, începeți cu aplicația Pardus Domain Joiner dacă organizația dvs. a implementat-o și documentează setările acesteia; Pardus listează instrumentul ca opțiune grafică pentru alăturarea sau eliminarea unui computer dintr-un domeniu. Dacă aveți nevoie de o procedură reproductibilă, utilizați fluxul de lucru al terminalului de mai jos: configurați DNS-ul și ora, instalați pachetele realmd/SSSD disponibile pentru versiunea dvs. de Pardus, descoperiți domeniul, apoi alăturați-vă cu un cont autorizat. Acest exemplu utilizează domeniul DNS fictiv ad.example.comși un cont numit joinadmin. Înlocuiți ambele cu valorile organizației dvs. Procedura este potrivită pentru un client Pardus care poate accesa un controler de domeniu Windows Active Directory existent; nu creează un domeniu și nu aplică automat fiecare Politică de grup Windows.
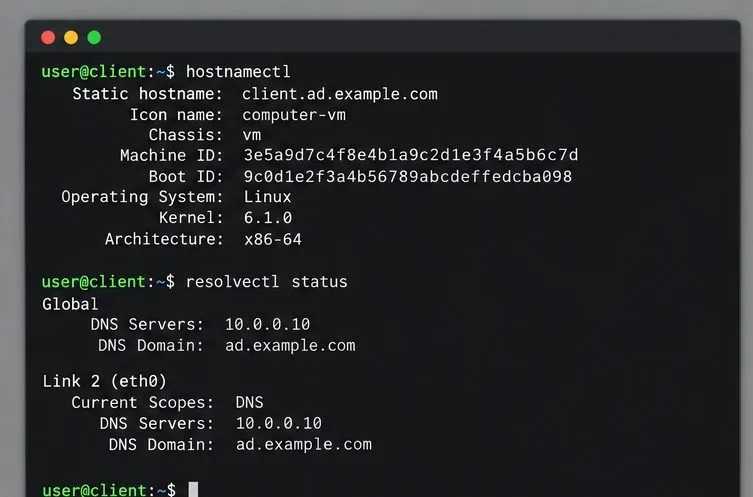
O vedere ilustrativă a terminalului cu verificările numelui de gazdă și ale rezolverului înainte de a se alătura domeniului exemplu.
Verifică dacă Pardus poate găsi domeniul
Înainte de a modifica configurația identității computerului, confirmați cu administratorul că aveți permisiunea de a asocia computere și că numele dispozitivului și unitatea organizațională țintă (OU) respectă politica organizației dvs. O asociere la un domeniu creează sau utilizează un cont de computer în Active Directory. Utilizați mai întâi o mașină de testare dacă aceasta este o stație de lucru de producție gestionată.
Conectați clientul la rețeaua sau VPN-ul organizației care poate ajunge la controlerele sale de domeniu. Configurați clientul să utilizeze serverele DNS Active Directory ale organizației. DNS-ul public poate rezolva site-uri web obișnuite, dar nu reușește să localizeze serviciile LDAP și Kerberos interne, așa că accesul la internet nu este suficient. Verificați numele sistemului, rezolvatorul și ceasul:
hostnamectl
resolvectl status
timedatectl status
De exemplu, un client numit clientar putea utiliza 10.0.0.10ca server DNS și ar putea primi ad.example.comca domeniu de căutare. Solicitați departamentului IT valorile corecte în loc să copiați aceste exemple. Mențineți ceasul sincronizat cu sursa de timp a organizației dvs.; autentificarea Kerberos poate eșua atunci când ceasurile clientului și ale controlerului de domeniu sunt diferite. Evitați editarea manuală a fișierelor resolver generate atunci când NetworkManager sau setările de rețea Pardus le gestionează.
Instalați instrumentele de alăturare la domeniu
Notele de lansare ale Pardus 25 listează Pardus Domain Joiner ca o aplicație pentru integrarea cu Windows Active Directory, iar catalogul de aplicații Pardus descrie un instrument grafic de unire/eliminare. Dacă utilizați interfața grafică, deschideți Centrul de software Pardus, căutați Pardus Domain Joiner și urmați instrucțiunile organizației dvs. Referințele publice confirmă scopul instrumentului, dar nu documentează numele exacte ale câmpurilor sale sau interfața fiecărei versiuni; nu presupuneți că opțiunile sunt identice în toate versiunile.
Ruta CLI este utilizată realmdpentru a descoperi și înregistra mașina, adclipentru operațiuni de domeniu, și SSSD (System Security Services Daemon) pentru a oferi căutare de identitate și autentificare. Aceste nume de pachete sunt documentate pentru sistemele din familia Debian, dar disponibilitatea pachetelor poate varia în funcție de versiunea și depozitul Pardus. Pe Pardus, actualizați mai întâi indexul pachetelor și verificați dacă pachetele sunt oferite de depozitele configurate:
Verificați modificările propuse de managerul de pachete înainte de a confirma. Dacă un pachet nu este disponibil, opriți și verificați depozitele Pardus și documentația lansării sau adresați-vă administratorului de sistem. Nu adăugați depozitul unei distribuții fără legătură pentru a forța o instalare.
Pasul de creare a pachetului instalează componentele Discovery și SSSD atunci când acestea sunt prezente în depozitele Pardus configurate.
Descoperiți și alăturați-vă domeniului Active Directory
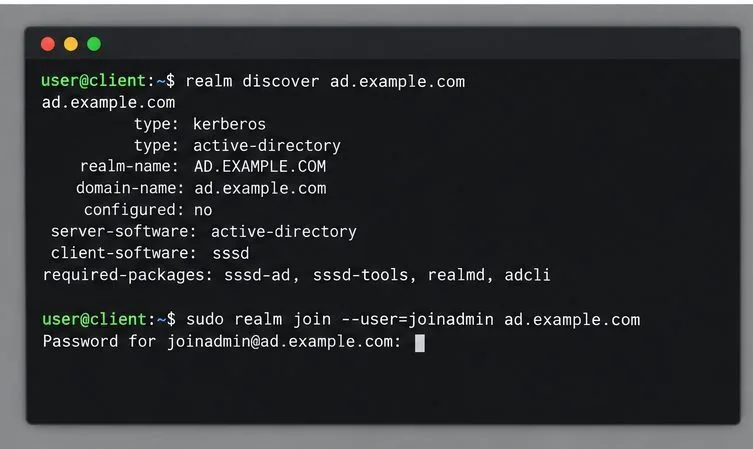
Executați descoperirea domeniului înainte de a încerca înscrierea:
sudo realm -v discover ad.example.com
Un rezultat pozitiv identifică domeniul ca Active Directory, afișează realmul Kerberos (de obicei cu majuscule, cum ar fi AD.EXAMPLE.COM) și poate identifica SSSD ca software client. Dacă descoperirea eșuează, opriți-vă aici. Verificați înregistrările DNS și conectivitatea cu administratorul, în loc să încercați ortografierea aleatorie a domeniului sau să introduceți codul IP al unui controler de domeniu.
Când descoperirea reușește, conectați-vă utilizând un cont care are permisiunea delegată de a adăuga acest computer. Comanda solicită parola fără a o plasa în istoricul shell-ului:
sudo realm join --user=joinadmin ad.example.com
Introduceți parola contului doar la solicitare. Nu adăugați o parolă după --passwordși nu o lipiți într-o comandă, un tichet sau o captură de ecran. O alăturare reușită returnează de obicei shell-ul fără un mesaj de succes. Dacă administratorul necesită o anumită unitate organizațională sau un anumit nume de computer, solicitați opțiunile aprobate realm joinînainte de alăturare; plasarea implicită poate să nu corespundă politicii companiei.
Descoperirea ar trebui să identifice Active Directory înainte ca comanda de asociere să solicite parola contului autorizat.
Verificați computerul și testați o conectare AD
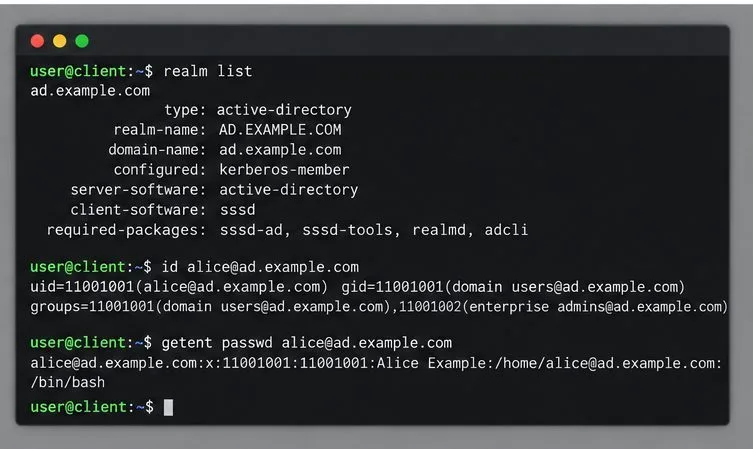
Verifică mai întâi calitatea de membru:
realm list
Domeniul ar trebui să apară așa cum este configurat, cu Active Directory ca software de server. Apoi, solicitați SSSD să caute un utilizator de test cunoscut după numele complet calificat:
id alice@ad.example.com
getent passwd alice@ad.example.com
Înlocuiți alicecu un cont real căruia i se permite să se conecteze. Un UID, o listă de grupuri și o înregistrare parolă returnate arată că sistemul poate rezolva contul; acestea nu dovedesc singure că politica de conectare sau de acces pe desktop funcționează. Testați o conectare interactivă utilizând formatul de cont specificat de administratorul dvs., de obicei username@ad.example.com. Păstrați disponibil un cont de administrator local până când ați confirmat conectarea la domeniu și accesul de recuperare.
Crearea directorului principal și comportamentul de conectare la desktop depind de versiunea Pardus, de managerul de afișare și de configurația PAM/SSSD. Nu presupuneți că directorul principal al unui utilizator AD este creat automat: verificați acest lucru cu un cont de testare controlat sau solicitați administratorului să configureze și să testeze modulul de sesiune necesar. De asemenea, apartenența la domeniu nu acordă automat drepturi de administrator local sau sudodrepturi de administrator.
Aceste verificări confirmă apartenența la domeniu și căutarea în directoare; este necesar în continuare un test de conectare real pentru a verifica politica stației de lucru.
Dacă asocierea eșuează
„Realm not found” sau timeout-ul de descoperire expiră: verificați dacă Pardus utilizează DNS AD intern, dacă numele domeniului este numele său DNS și dacă clientul poate accesa controlerul de domeniu. Solicitați departamentului IT să confirme înregistrările DNS necesare și accesul la firewall.
Erori Kerberos sau de ceas: comparați timedatectl statuscu sursa de timp a organizației și corectați sincronizarea timpului înainte de a reîncerca.
Autentificare sau permisiune refuzată: confirmați că este autorizat contul de alăturare și că obiectul computerului dorit nu intră în conflict cu un obiect existent sau o restricție OU.
Conectarea a reușit, dar căutarea/conectarea a eșuat: inspectați realm liststarea SSSD cu systemctl status sssd; utilizați journalctl -u sssdpentru mesajele de diagnosticare. Urmați politica IT locală înainte de a modifica regulile de acces SSSD, PAM sau acreditările memorate în cache.