Acasă
» Astăzi
»
ASOS a fost atacat de hackeri? Ce ar trebui să facă clienții pentru a-și securiza conturile
ASOS a fost atacat de hackeri? Ce ar trebui să facă clienții pentru a-și securiza conturile
ASOS a confirmat o notificare neautorizată a unui client și o activitate suspectă care implică platforme terțe pe care le folosește pentru a comunica cu cumpărătorii. Începând cu 7 octombrie 2026, compania declară că este posibil să fi fost accesate informații de bază, cum ar fi numele și datele de contact, dar nu crede că parolele contului sau informațiile cardului de plată au fost afectate. ASOS spune că clienții ar trebui să ignore notificarea și nu trebuie să dea clic pe linkul său extern sau să interacționeze cu acesta. În prezent, compania nu le solicită clienților să își schimbe parola ASOS sau să ia alte măsuri. Dacă parola dvs. a fost reutilizată, vedeți modificări ale contului pe care nu le-ați făcut sau ați partajat informații prin link, urmați pașii de mai jos.
Cuvântul „piratat” din alertă nu este o descriere completă a ceea ce a fost verificat. ASOS declară că investighează activități neautorizate care implică platforme de comunicare; nu a confirmat afirmația specifică a expeditorului despre un sistem de date sau amploarea completă a oricărui acces la date. Notificarea incidentului a fost publicată pe 6 octombrie și se poate modifica pe măsură ce anchetatorii află mai multe.
Ce a confirmat ASOS și ce este încă necunoscut?
Ceea ce este confirmat sau afirmat
Ceea ce rămâne incert
Răspuns util
Unii clienți au primit o notificare push neautorizată. ASOS declară că a restricționat accesul la platformele de notificare și colaborează cu consilieri specializați și autorități relevante.
Compania nu a confirmat public accesul complet al atacatorului, setul precis de date implicat sau dacă informațiile vreunui client individual au fost efectiv vizualizate sau copiate.
Folosește actualizarea oficială ASOS privind incidentul pentru instrucțiuni noi, la care poți ajunge tastând adresa web sau folosind un marcaj salvat.
ASOS susține că este posibil să fi fost accesate nume și date de contact. Nu crede că parolele conturilor sau detaliile cardurilor de plată au fost afectate.
„Este posibil să fi fost accesat” nu dovedește că toate datele clienților ASOS au fost expuse. Declarația este, de asemenea, preliminară, nu un raport criminalistic final.
Fiți atenți la mesajele care vă folosesc numele sau adresa de e-mail pentru a părea convingători, dar nu presupuneți că v-au fost furate identitatea sau cardul.
ASOS declară că site-ul și aplicația sa rămân disponibile, iar clienții pot continua să cumpere. În prezent, nu le cere clienților să își schimbe parolele.
Disponibilitatea normală a aplicației nu explică incidentul în întregime, iar îndrumările companiei se pot modifica pe măsură ce ancheta continuă.
Urmați notificarea actuală a companiei. Schimbați parolele acum dacă ați reutilizat una, ați furnizat-o cuiva sau observați semne de acces neautorizat la cont.
Aceste aspecte provin din notificarea ASOS pentru serviciul clienți , verificată la 7 octombrie 2026. Această notificare este cea mai bună sursă pentru ceea ce comerciantul cu amănuntul le cere clienților să facă astăzi. Nu verifică fiecare afirmație din mesajul neautorizat.
Ce ar trebui să faci mai întâi dacă ai primit notificarea?
1. Ignorați linkul extern și verificați direct prin ASOS
Nu deschideți Telegram sau alt link extern inclus în notificarea neautorizată. Nu răspundeți expeditorului, nu partajați un cod de verificare și nu furnizați o parolă, un număr de card sau un act de identitate. Faptul că un mesaj a apărut ca o notificare push către aplicație nu face ca acesta să fie demn de încredere: ASOS susține că notificarea în sine a fost neautorizată. Deschideți un browser și tastați asos.com sau deschideți aplicația din lista normală de aplicații a dispozitivului dvs., apoi căutați notificarea de asistență clienți a comerciantului. De asemenea, ASOS avertizează că nu va solicita detalii sensibile, cum ar fi o parolă sau informații despre card, prin mesaje directe pe rețelele de socializare.
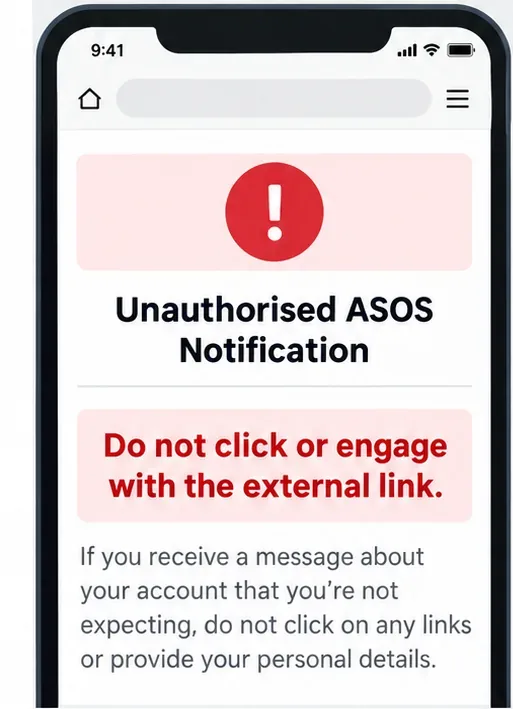
Un ecran simplificat al serviciului de asistență clienți ilustrează avertismentul ASOS de a ignora notificarea neautorizată și de a evita linkul extern; nu este o captura de ecran ASOS.
2. Nu resetați o parolă unică doar din cauza titlului
ASOS declară în mod explicit că în prezent nu le cere clienților să își schimbe parolele. Dacă parola dvs. ASOS este unică, nu ați introdus-o pe linkul extern și nu aveți alerte neașteptate de conectare, resetare a parolei sau modificare a contului, puteți urma notificarea actuală a ASOS și puteți aștepta o actualizare. Acest lucru este diferit de a spune că modificările parolei nu sunt niciodată utile: dacă ați reutilizat aceeași parolă pe alte site-uri, schimbați-o pe ASOS și oriunde altundeva a fost reutilizată. Dacă vedeți o comandă necunoscută sau o modificare a adresei de e-mail sau a numărului de telefon pe care nu ați solicitat-o, utilizați procesul oficial de resetare a parolei ASOS, mai degrabă decât un link într-un mesaj.
Secțiunea de ajutor pentru cont ASOS precizează că un client conectat poate selecta „Schimbare parolă”, introduce parola curentă și crea una nouă cu între 10 și 100 de caractere diferită de ultima parolă. Dacă nu vă puteți conecta, utilizați opțiunea „Ați uitat parola?” de pe pagina de conectare; linkul de resetare este trimis la adresa de e-mail înregistrată în cont. Retailerul avertizează că trei intrări greșite de e-mail sau parolă pot bloca un cont timp de 30 de minute. Consultați secțiunea de ajutor pentru cont ASOS pentru pașii actuali.
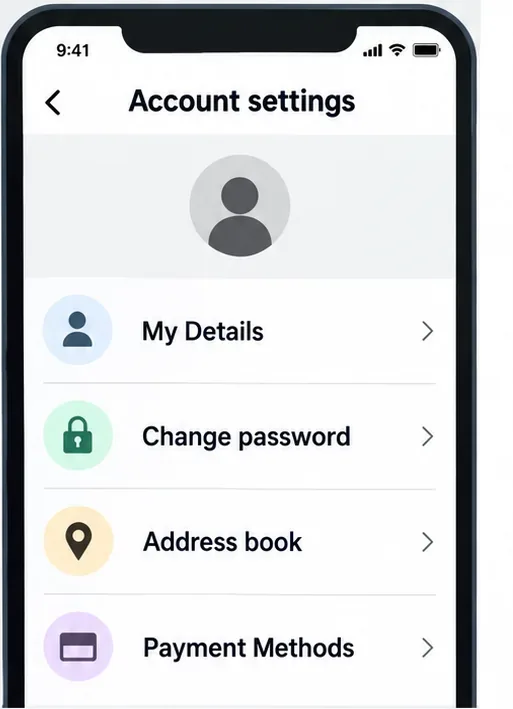
Un meniu simplificat al contului listează zonele de cont identificate de ASOS în ghidul său de ajutor; nu este o captură de ecran a unui cont ASOS conectat.
3. Securizați contul de e-mail care vă poate reseta parola ASOS
Contul tău de e-mail este important deoarece primește linkuri de resetare a parolei și mesaje de comandă. Folosește o parolă puternică pe care nu o folosești nicăieri altundeva. Dacă furnizorul tău de e-mail oferă verificare în doi pași sau autentificare multifactor, activează-o; aceasta necesită o altă dovadă a identității pe lângă parola ta. Verifică numărul de telefon de recuperare al contului, adresa de e-mail de recuperare și activitatea recentă de conectare. Acestea sunt protecții generale pentru contul tău de e-mail, nu o afirmație că ASOS oferă verificare în doi pași pentru propriile conturi de cumpărături. Centrul Național de Securitate Cibernetică din Marea Britanie explică de ce este importantă o parolă de e-mail separată și recomandă verificarea în doi pași acolo unde este disponibilă; consultă sfaturile sale privind securitatea e-mailului . Comisia Federală pentru Comerț din SUA recomandă, de asemenea, utilizarea autentificării în doi pași acolo unde este disponibilă.
Dacă te-ai înregistrat pe ASOS folosind Apple, Google sau Facebook, protejează și acel cont de conectare. O resetare a parolei la comerciant s-ar putea să nu securizeze un cont de e-mail sau de conectare socială care este în sine în pericol.
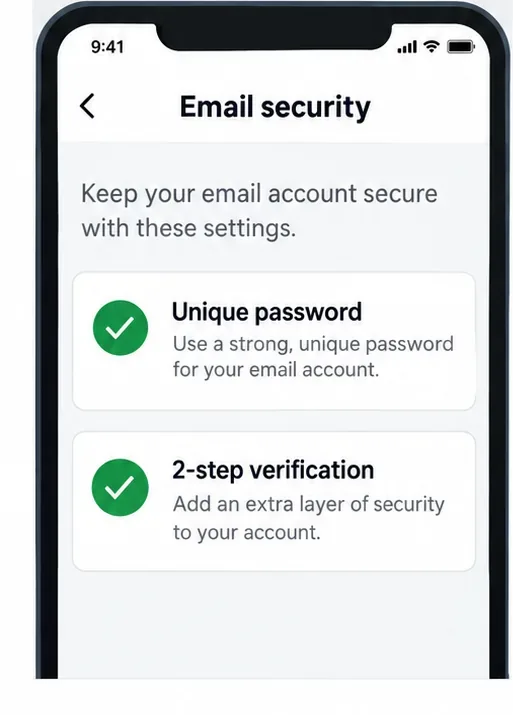
O machetă a setărilor de securitate a e-mailului prezintă o parolă unică și verificare în doi pași ca măsuri de siguranță pe care trebuie să le verificați cu furnizorul dvs. de e-mail.
4. Verificați detaliile contului și activitatea de plată
Deschide-ți contul ASOS prin intermediul site-ului web oficial sau al aplicației și verifică „Datele mele”, „Agendă”, „Metode de plată” și comenzile recente. Caută o adresă de livrare necunoscută, date de contact modificate, o comandă nouă sau o metodă de plată salvată pe care nu o recunoști. Declarația actuală a ASOS nu menționează că informațiile de plată au fost compromise, deci nu există niciun motiv pentru a anula un card doar din cauza titlului. Totuși, verificarea activității bancare sau a cardului este o măsură de precauție înțeleaptă. Dacă găsești o tranzacție pe care nu ai efectuat-o, contactează emitentul cardului folosind numărul de pe spatele cardului sau din aplicația sa oficială; întreabă despre blocarea sau înlocuirea cardului și contestarea tranzacției.
Ghidul ASOS privind siguranța online recomandă verificarea extraselor de cont și raportarea tranzacțiilor pe care nu le recunoașteți. Pentru consumatorii din SUA, FTC explică pașii pentru contestarea unei erori de facturare a cardului de credit . Termenele limită și protecțiile pot depinde de card și de tipul de cont, așa că contactați imediat emitentul în loc să așteptați o actualizare a investigației.
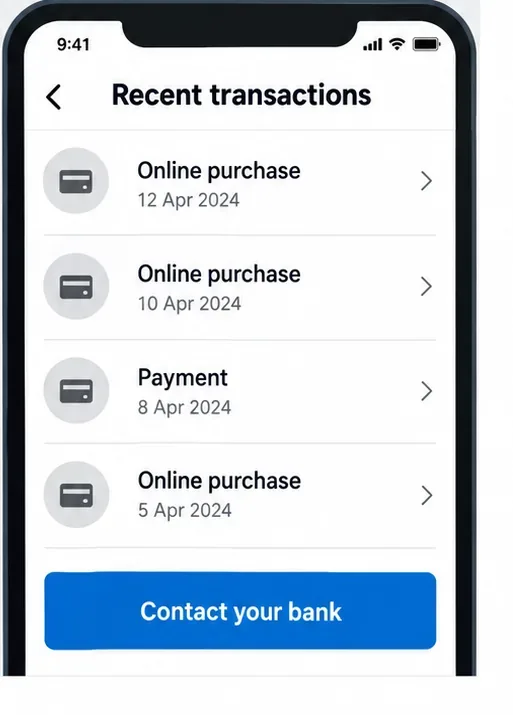
O machetă generică a unei liste de tranzacții ilustrează unde se pot scana achiziții necunoscute; nu este un extras de cont bancar real sau o înregistrare a tranzacției ASOS.
Ce se întâmplă dacă ai dat deja clic pe link sau ai distribuit informații?
Faptul că ați dat clic pe un link nu dovedește că telefonul sau contul dvs. au fost compromise. Riscul depinde de ce s-a întâmplat ulterior. Dacă ați introdus parola ASOS, schimbați-o de pe site-ul oficial și înlocuiți-o oriunde altundeva ați reutilizat-o. Dacă ați introdus parola de e-mail, securizați mai întâi contul respectiv, apoi resetați alte conturi care depind de acesta. Dacă ați furnizat detaliile cardului, contactați imediat emitentul cardului. Dacă ați furnizat un cod de verificare, informați serviciul afectat prin canalul său oficial de asistență și verificați sesiunile active sau activitatea recentă dacă aceste controale sunt disponibile.
Dacă ați descărcat un fișier sau ați instalat o aplicație după ce ați accesat linkul, eliminați tot ce nu recunoașteți, actualizați dispozitivul și utilizați scanarea de securitate încorporată sau de încredere. Nu sunați la un număr de telefon și nu instalați software de acces de la distanță oferit de o persoană care pretinde că vă „curăță” contul. Dacă observați semne că cineva a preluat un cont, urmați pașii oficiali de recuperare de la furnizorul respectiv. Sfaturile FTC privind recuperarea contului includ schimbarea unei parole compromise, deconectarea de la alte sesiuni, acolo unde este posibil, activarea autentificării cu doi factori, acolo unde este oferită, și verificarea detaliilor de recuperare.
Neînțelegeri frecvente de evitat
„Fiecare parolă ASOS a fost furată.” ASOS declară că nu crede că parolele conturilor au fost afectate și nu a confirmat o preluare în masă a contului. Aceasta nu este o garanție absolută pentru fiecare cont. Utilizați pașii de resetare a parolei dacă ați reutilizat datele de autentificare sau observați activități suspecte.
„Alerta a ajuns în aplicația oficială, deci linkul este sigur.” ASOS susține că notificarea nu a fost autorizată și avertizează în mod explicit împotriva linkului extern. Tratați notificarea ca fiind neîncrezătoare și verificați separat notificarea oficială de asistență pentru clienți.
„Faptul că nu există niciun impact asupra cardului de plată înseamnă că ar trebui să ignor contul meu bancar.” Compania nu crede că datele cardului au fost afectate, dar monitorizarea necesită puțin efort și ajută la depistarea fraudelor fără legătură sau direcționate. Verificați tranzacțiile și raportați doar activitatea pe care nu o recunoașteți.
„Expunerea unui nume și a datelor de contact înseamnă că a avut loc un furt de identitate.” Informațiile de contact pot ajuta un escroc să personalizeze phishing-ul, dar nu stabilesc în sine că cineva v-a folosit identitatea. Nu partajați mai multe informații cu apelanții sau mesaje care menționează incidentul. Dacă descoperiți o utilizare abuzivă a identității sau aflați ulterior că au fost expuși identificatori mai sensibili, utilizați îndrumările FTC privind recuperarea datelor de pe IdentityTheft.gov .
Cum ar trebui clienții să fie la curent cu actualizările?
Verificați Serviciul Clienți ASOS printr-o rută cunoscută, mai degrabă decât prin linkuri din mesaje text nesolicitate, e-mailuri sau alerte push. ASOS declară că va oferi o actualizare suplimentară atunci când va confirma mai multe informații și va contacta direct clienții afectați dacă sfaturile sale se schimbă. Un logo cu aspect autentic, numele dvs. sau detaliile exacte ale comenzii nu sunt suficiente pentru a autentifica un mesaj. Ghidul ASOS privind securitatea cibernetică recomandă evitarea linkurilor necunoscute și menținerea aplicației actualizate; asistența pentru cont explică cum să schimbați sau să resetați o parolă dacă circumstanțele dvs. o impun.
Pentru majoritatea clienților care au primit doar notificarea neautorizată, răspunsul practic de astăzi este simplu: nu dați clic pe linkul acesteia, nu trimiteți nimănui acreditări sau coduri și urmați actualizarea oficială a ASOS. Adăugați o resetare a parolei și un contact bancar numai atunci când activitatea propriului cont sau ceea ce ați dezvăluit vă oferă un motiv să faceți acest lucru. Acest articol reflectă informațiile disponibile la 7 octombrie 2026; incidentul este încă în curs de investigare, așa că notificarea companiei poate fi actualizată.