Acasă
» Cum să
»
Cel mai simplu mod de a găsi și șterge fișiere duplicate pe Windows
Cel mai simplu mod de a găsi și șterge fișiere duplicate pe Windows
Găsirea și ștergerea fișierelor duplicate de pe computerul Windows poate fi plictisitoare. Din fericire, aplicația Microsoft PC Manager oferă o soluție simplă.
Cum să utilizați PC Manager pentru a găsi și șterge fișierele duplicate
În timp ce mai multe aplicații și instrumente terțe vă pot ajuta să găsiți fișiere duplicate pe computerul dvs. cu Windows 10 sau 11, PC Manager este cel mai bun pariu din mai multe motive. În primul rând, este complet gratuit și dezvoltat chiar de Microsoft. În al doilea rând, oferă o serie de alte instrumente utile pentru a menține sănătatea PC-ului și pentru a crește performanța.
Pentru a începe, mai întâi va trebui să descărcați aplicația PC Manager din Microsoft Store, dacă nu ați făcut-o deja. Odată instalat, urmați acești pași pentru a găsi și șterge fișierele duplicate:
Deschideți aplicația PC Manager pe computerul Windows.
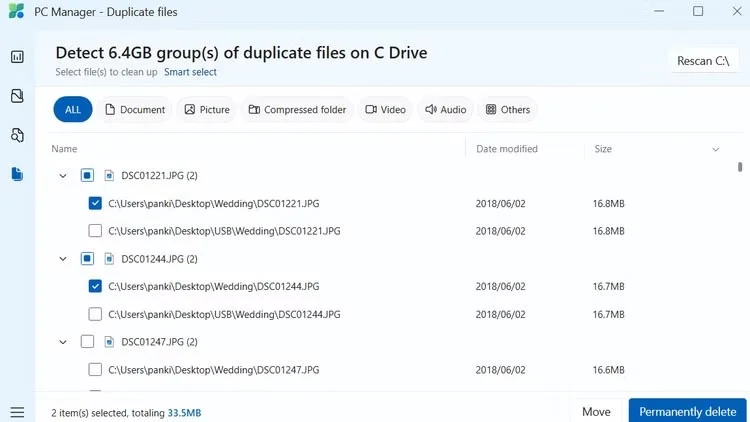
Accesați fila Stocare din stânga și faceți clic pe Fișiere duplicate . Aceasta va deschide fereastra fișierului duplicat.
Așteptați ca aplicația PC Manager să vă scaneze sistemul pentru fișiere duplicate și va lista toate fișierele duplicate, împreună cu spațiul total de stocare pe care îl ocupă în partea de sus.
Utilizați filtrele din partea de sus dacă doriți să găsiți numai anumite tipuri de fișiere duplicate, cum ar fi imagini, videoclipuri sau documente. De asemenea, puteți face clic pe antetul Dimensiune pentru a sorta fișierele după dimensiunea lor.
Utilizați casetele de selectare pentru a selecta versiunile duplicate ale fișierului pe care doriți să îl ștergeți. Dacă doriți să selectați toate fișierele, faceți clic pe opțiunea Selectare inteligentă din partea de sus.
Faceți clic pe butonul Ștergere definitivă din colțul din dreapta jos.
Faceți clic din nou pe Ștergeți definitiv pentru a confirma.
PC Manager va șterge fișierele duplicate selectate. Deoarece aceste fișiere sunt șterse definitiv, nu este nevoie să goliți Coșul de reciclare ulterior. Apoi, puteți profita la maximum de spațiul de stocare proaspăt eliberat.
Indiferent cât de atent ai fi, este posibil ca computerul tău să acumuleze fișiere duplicate în timp. Din fericire, PC Manager facilitează ștergerea acestor fișiere inutile și eliberează spațiu de stocare valoros pe Windows cu doar câteva clicuri.