Jocurile cu Pokemon ca temă au adesea multe coduri cadou atractive, iar Pokemon Unite nu face excepție. În acest articol, Quantrimang vă va aduce o serie de coduri de joc disponibile ale jocului, împreună cu instrucțiuni detaliate despre cum să introduceți codul pentru a primi cadouri.
Cuprins
Rezumatul celor mai recente coduri Pokemon Unite
Mai jos sunt disponibile codurile de joc Pokemon Unite pe care Quantrimang le-a colectat și compilat. Rețineți că acestea pot expira în orice moment, astfel încât jucătorii trebuie să le introducă imediat ce primesc codul. Odată ce expiră codul cadou, nu îl veți mai putea folosi.
| Cod cadou |
Premiul |
THANKYOUFOR100MM
|
- 1x Cutie cu emblemă de aur
- 1.000 de monede Aeos
|
UNITE1STKR
|
- Licență limitată de 3 zile: Glaceon x1
- Set Blissey (închiriere pe 7 zile) x1
- Card de creștere a punctelor de luptă de 7 zile x1
- Card de probă de 7 zile cu nota maximă x1
|
UNITE1IN
|
- Licență Glaceon limitată de 3 zile
- Card de creștere a punctelor de luptă de 7 zile
- Set Slowpoke (închiriere pe 7 zile)
- Card de probă cu grad maxim de 7 zile
|
Codul cadou Pokemon Unite a expirat
Pe lângă codurile disponibile menționate mai sus, ar trebui să rețineți și codurile expirate de mai jos pentru a evita pierderea timpului introducând codul greșit.
- WORLDS2022 - Obțineți un tricou special ca recompensă.
- unite2022 – Cod cadou pentru x1 card Battle Point Boost timp de 7 zile, x1 licență Glaceon pentru 3 zile, x1 card de probă de grad maxim pentru 7 zile și x1 închiriere de set Pikachu pentru 7 zile
- unite1st – Cod cadou pentru x1 Battle Point Boost Card timp de 7 zile, x1 licență Glaceon pentru 3 zile, x1 Headband Corphish pentru 30 de zile și x1 Card de probă de grad maxim pentru 7 zile
Instrucțiuni pentru introducerea codului jocului Pokemon Unite
Jucătorii trebuie să urmeze pașii de mai jos pentru a introduce codul jocului.
Pasul 1: Accesați Pokemon Unite pe dispozitivul dvs.
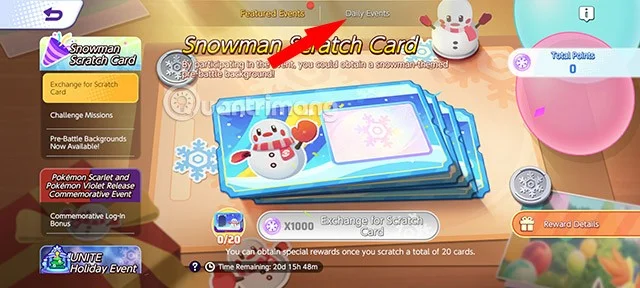
Pasul 2: Faceți clic pe pictograma calendar din colțul din dreapta al interfeței.
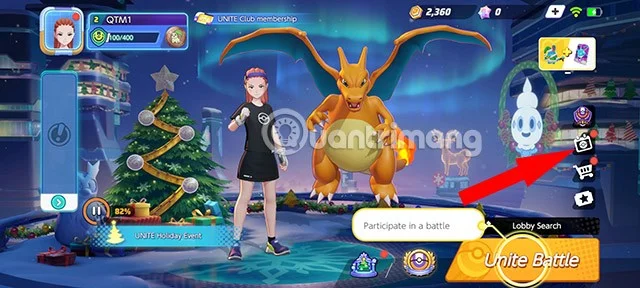
Pasul 3: Aici selectați fila Evenimente zilnice

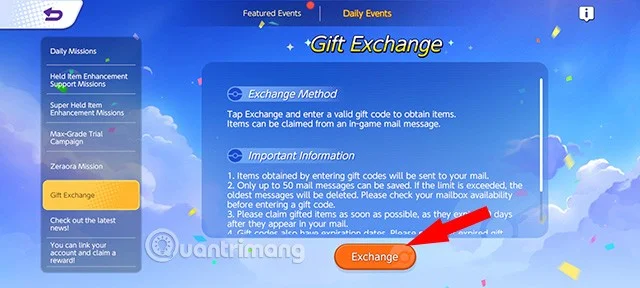
Pasul 4: Apoi, derulați în jos pentru a selecta secțiunea Schimb de cadouri și faceți clic pe butonul Schimb.

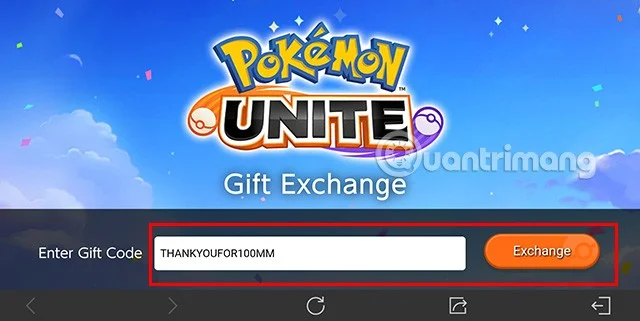
Pasul 5: Introduceți codul jocului în noua casetă goală care apare și apăsați Exchange pentru a finaliza procesul de introducere a codului.

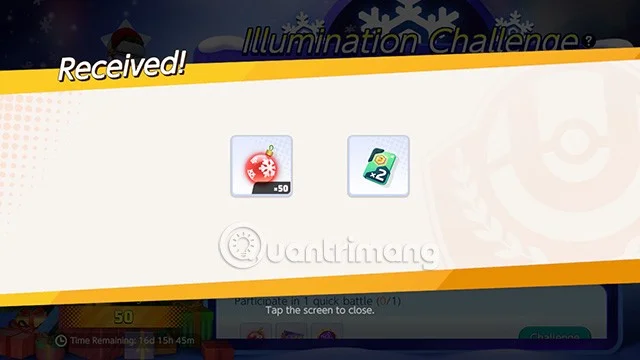
După introducerea cu succes a codului, cadoul va fi trimis în căsuța dvs. poștală. Du-te la cutia poștală și adună cadourile.

De ce codul cadou pe care l-ați introdus nu reușește?
De obicei, există mai multe motive pentru care introducerea codului cadou eșuează, cum ar fi:
- Ați introdus codul de joc greșit: în timpul procesului de introducere, este posibil să fi introdus caractere sau spații suplimentare, ceea ce face ca codul de joc să fie incorect. Prin urmare, încercați să o introduceți din nou corect.
- Ați primit un cadou dintr-un cod de joc: dacă ați primit deja un cadou dintr-un cod de joc o dată, reintroducerea codului cadou nu va mai funcționa. Încercați noi coduri de joc.
- Codul cadou a expirat: după cum am menționat, codurile Pokemon Unite au doar o anumită dată de expirare, așa că trebuie să le introduceți înainte ca acestea să nu mai poată fi introduse din cauza expirării.
Cum să colectezi noile coduri de joc
Jucătorii pot urmări editorul jocului pe platformele sociale pentru a obține cele mai recente coduri cadou lansate. Platformele pe care le puteți urmări includ:
De asemenea, puteți salva acest articol pentru a obține cele mai recente coduri cadou pe care Quantrimang le actualizează în mod regulat.