Acasă
» Cum să
»
Conectarea SLES 15 la Active Directory cu SSSD în YaST
Conectarea SLES 15 la Active Directory cu SSSD în YaST
User Logon ManagementPentru o stație de lucru sau un server SLES 15 tipic care necesită utilizatori și date de autentificare bazate pe AD, utilizați modulul YaST și selectați Microsoft Active Directory atât pentru identitate, cât și pentru autentificare; aceasta este calea bazată pe SSSD a SUSE. De exemplu, această demonstrație folosește o gazdă fictivă numită linux01și un domeniu ad.example.com. Se aplică atunci când clientul poate accesa serviciile DNS și de oră AD și aveți o acreditare autorizată pentru înscrierea computerului.
Această procedură respectă Ghidul de securitate și consolidare SLES 15 SP7 de la SUSE. Pachetele de service anterioare pot avea ecrane YaST sau detalii despre pachete diferite, așadar utilizați ghidul care corespunde cu service pack-ul instalat. Dacă cerința dvs. necesită în mod specific suport NTLM sau trusturi între păduri, SUSE identifică modulul separat Windows Domain Membership, bazat pe Winbind, ca fiind cel mai potrivit.
Înainte de a te conecta: verifică DNS-ul, ora și identitatea gazdei
Descoperirea AD se bazează pe înregistrări DNS, iar autentificarea Kerberos depinde de un ceas precis. Îndreptați clientul SLES către DNS-ul care poate rezolva domeniul AD și controlerele sale de domeniu; într-o configurație obișnuită, aceasta înseamnă utilizarea serverului DNS AD în loc de un resolver public. Sincronizați clientul cu sursa de timp aprobată pentru domeniul dvs.
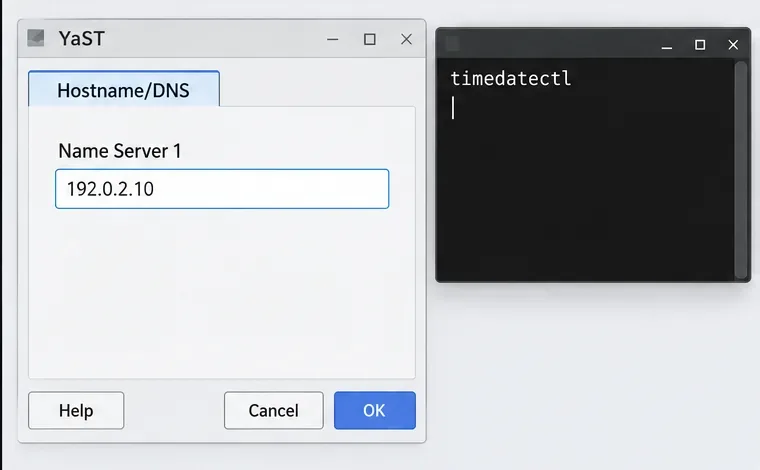
YaST Hostname/DNS afișează câmpul Name Server 1 cu o adresă exemplu, lângă un terminal care afișează timedatectl. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.
În YaST, deschideți Network Settings, selectați Hostname/DNSși setați Name Server 1la adresa serverului DNS AD. Adresa din ilustrație este doar un substituent. Apoi confirmați numele gazdei locale și starea orei:
hostname
timedatectl status
Comparați numele computerului cu numele înregistrat pentru acesta în AD. Dacă acestea diferă, caseta de dialog de alăturare din SUSE oferă un AD hostnamecâmp. Nu dezactivați firewall-ul ca scurtătură de descoperire; solicitați echipei de rețea să permită traficul client-controler de domeniu necesar conform regulilor organizației dvs. SUSE avertizează, de asemenea, că numele care se termină în .localpot intra în conflict cu DNS-ul multicast, așa că verificați designul DNS-ului dacă acesta este sufixul domeniului dvs.
Alegeți modulul SSSD și adăugați domeniul AD
În YaST, deschideți User Logon Management. Nu alegeți Windows Domain Membershipaceastă procedură: SUSE documentează modulul respectiv ca fiind bazat pe Winbind, în timp ce User Logon Management este opțiunea bazată pe SSSD și este în general preferată pentru autentificarea AD.
Selecția modulului YaST evidențiază Gestionare conectare utilizatori. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.
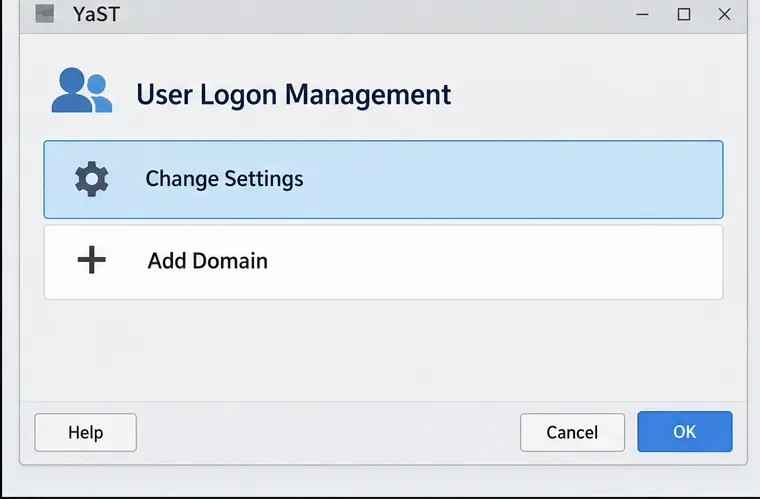
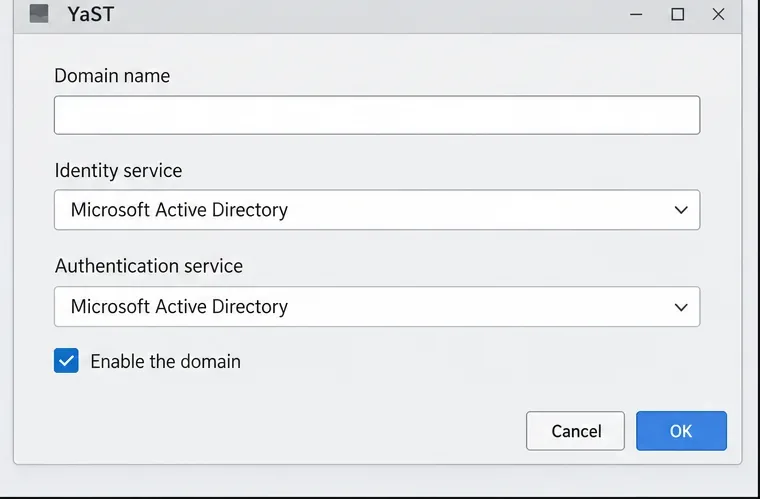
Deschideți Change Settings, selectați Add Domainși introduceți numele DNS al domeniului, cum ar fi ad.example.com. Setați atât serviciul de identitate, cât și serviciul de autentificare la Microsoft Active Directoryși asigurați-vă că Enable the domaineste selectat.
Ecranul Gestionare conectare utilizatori afișează Modificare setări și Adăugare domeniu. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.Caseta de dialog Adăugare domeniu afișează Microsoft Active Directory selectat pentru identitate și autentificare, cu opțiunea Activare domeniu bifată. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.
Păstrați celelalte valori implicite, cu excepția cazului în care mediul dvs. necesită un nume de gazdă AD specific sau o listă fixă de controlere de domeniu. Dacă descoperirea automată DNS nu este potrivită, introduceți numele de gazdă ale controlerelor de domeniu furnizate de echipa dvs. AD. Selectați OKastfel încât YaST să poată instala orice software lipsă și să verifice dacă un controler este accesibil.
Înregistrați gazda și activați conectările la domeniu
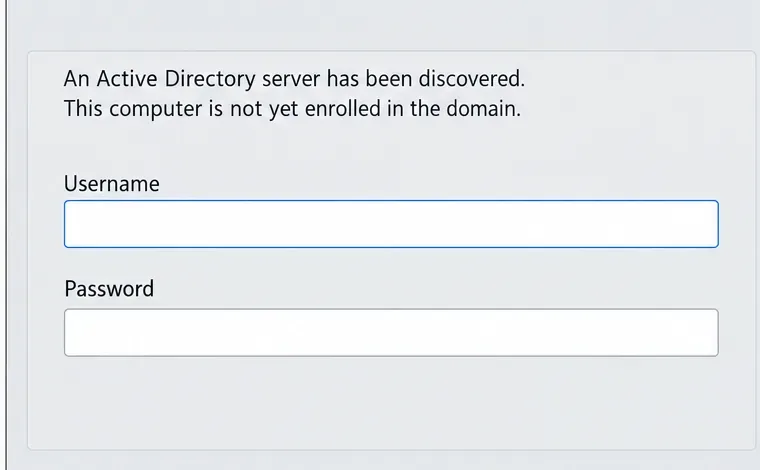
Când YaST raportează că a descoperit un server AD, dar computerul nu este încă înscris, introduceți contul și parola autorizate pentru înscriere. Dialogul documentat al SUSE utilizează un cont de administrator AD; urmați procesul aprobat de echipa directorului pentru înscrierea computerului și nu introduceți niciodată parola într-un script sau articol. Dacă dialogul nu poate descoperi un server, reveniți la verificările DNS și ale numelui de gazdă înainte de a încerca din nou.
Caseta de dialog de înscriere spune că a fost descoperit un server Active Directory și afișează câmpurile Nume utilizator și Parolă goale. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.
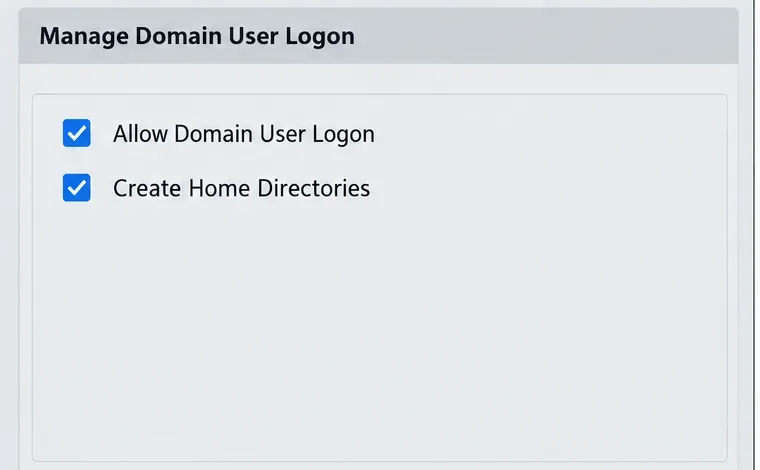
După înscriere, activați Allow Domain User Logon. Decideți dacă activați Create Home Directoriespe baza politicii serverului privind datele utilizatorului. Aceasta creează directoare principale locale pentru utilizatorii AD la prima conectare; este utilă pentru o mașină care ar trebui să păstreze datele principale locale, dar nu creează sau gestionează contul de utilizator în AD.
Gestionare conectare utilizatori domeniu afișează opțiunile Permitere conectare utilizatori domeniu și Creare directoare principale. Aceasta este o ilustrare a interfeței, nu un rezultat al configurației capturate.
Dacă AD furnizează deja atributul fiecărui utilizator UnixHomeDirectory, confirmați că acesta este populat și disponibil conform cerințelor designului directorului. Când clientul are nevoie de o cale de rezervă, utilizați Service Options> Name switch> Extended Optionspentru a configura fallback_homedir, de exemplu /home/%u. SUSE documentează faptul că se utilizează o cale de rezervă atunci când nu este furnizată o cale AD; override_homedirîn schimb, face ca valoarea clientului să aibă prioritate. Alegeți unul numai după ce verificați politica directorului principal.
Opțiunile extinse ale comutatorului Name arată că fallback_homedir este setat la /home/%u. Aceasta este o ilustrare a interfeței, nu un rezultat al configurației capturate.
Salvați setările și examinați rezumatul configurației rezultat. Dacă sistemul utilizează și Samba, selectați o opțiune pentru a suprascrie configurația Samba doar atunci când este intenționată această integrare; este separată de activarea conectării utilizatorului bazate pe SSSD.
Verificați SSSD, căutarea utilizatorului și conectarea la Kerberos
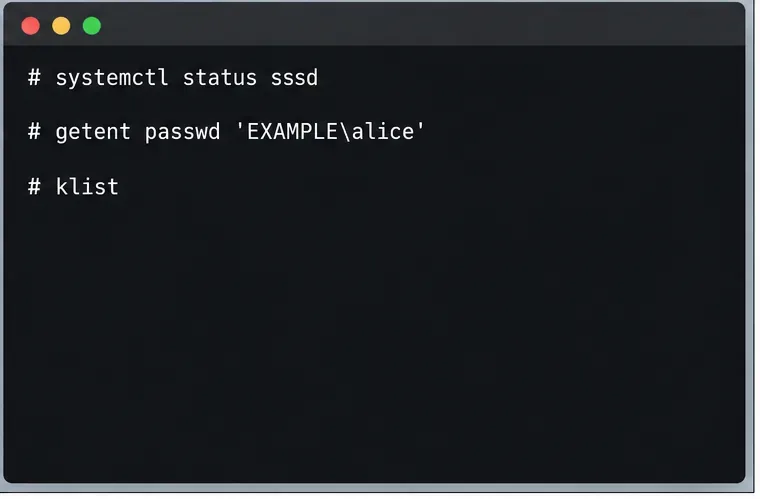
Verificați dacă SSSD este activ, apoi interogați un cont de domeniu real folosind formatul de nume aprobat pentru domeniul dvs. În acest exemplu, înlocuiți EXAMPLE`and` alicecu numele de domeniu scurt și un cont de test existent:
Un terminal listează comenzi pentru verificarea serviciului SSSD, căutarea unui exemplu de utilizator de domeniu și inspectarea memoriei cache a tichetelor Kerberos. Aceasta este o ilustrare a interfeței, nu un rezultat al configurării capturate.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
O intrare passwd returnată confirmă că NSS poate rezolva contul; aceasta nu dovedește singură că utilizatorul se poate autentifica sau accesa aplicații. Testați o autentificare interactivă cu acreditările domeniului, utilizând formularul documentat DOMAIN_NAME\USER_NAMEdin consolă sau din managerul de afișare. După autentificare, rulați comanda klistpentru a verifica dacă sesiunea are un tichet Kerberos.
Dacă SSSD rulează, dar căutarea utilizatorului eșuează, verificați din nou numele de domeniu complet calificat, serverul DNS, numele gazdei și selecțiile de identitate și autentificare din YaST. Dacă căutarea funcționează, dar conectarea eșuează, verificați dacă este activat contul, dacă parola sa este validă și dacă clientul poate accesa controlerul de domeniu. Finalizați numai după ce un utilizator de test permis se poate conecta, comportamentul așteptat al directorului principal este confirmat și serviciile necesare ale serverului încă funcționează.