Acasă
» Sfaturi pentru PC
»
Configurați certificatele S/MIME în Thunderbird pentru e-mail securizat
Configurați certificatele S/MIME în Thunderbird pentru e-mail securizat
Pentru a configura S/MIME în Mozilla Thunderbird, instalați un certificat de e-mail personal cu cheia sa privată, apoi selectați certificatul respectiv pentru semnătură digitală și criptare în Setări cont → Criptare end-to-end . Dacă nu aveți încă un certificat, Thunderbird 128 și versiunile ulterioare pot genera o cerere de semnare a certificatului (CSR) pe care o trimiteți unei autorități de certificare.
Procedura de mai jos acoperă ambele situații și se încheie cu un mesaj de test semnat și criptat. Numele meniurilor respectă documentația Mozilla pentru desktop Thunderbird; plasarea exactă poate varia ușor în funcție de versiune și de sistemul de operare.
Înainte de a începe: identificați certificatul de care aveți nevoie
S/MIME (Secure/Multipurpose Internet Mail Extensions) este un standard pentru semnarea și criptarea e-mailurilor. O semnătură digitală ajută destinatarul să verifice expeditorul și dacă mesajul a fost modificat. Criptarea protejează corpul mesajului, astfel încât numai deținătorii preconizați ai cheilor private corespunzătoare să îl poată citi. Acestea sunt acțiuni separate: semnarea nu ascunde automat conținutul unui mesaj.
O autoritate de certificare (CA) verifică o identitate sau o adresă de e-mail și emite un certificat care conectează identitatea respectivă cu o cheie publică . Cheia privată corespunzătoare trebuie să rămână sub controlul dumneavoastră. Aveți nevoie de certificatul asociat cu adresa de e-mail sau identitatea exactă pe care o configurați în Thunderbird.
Aveți deja un fișier .p12 sau .pfx? Aceste fișiere PKCS#12 conțin de obicei certificatul și cheia privată. Păstrați parola de import la îndemână, săriți peste pașii CSR și utilizați calea existentă pentru certificat din Pasul 5.
Ai doar un certificat .cer, .crt sau PEM? Certificatul în sine nu înlocuiește cheia privată corespunzătoare. Folosește-l cu o cheie deja deținută de Thunderbird sau întreabă emitentul cum a fost generată cheia.
Aveți nevoie de un certificat nou? Folosiți ruta CSR de mai jos pe Thunderbird 128 sau o versiune ulterioară. Întrebați echipa IT a organizației dvs. ce CA și politică de certificare să utilizați, dacă este cazul.
Creați o cerere de certificat în Thunderbird
Pasul 1: Deschideți setările de criptare ale contului corect
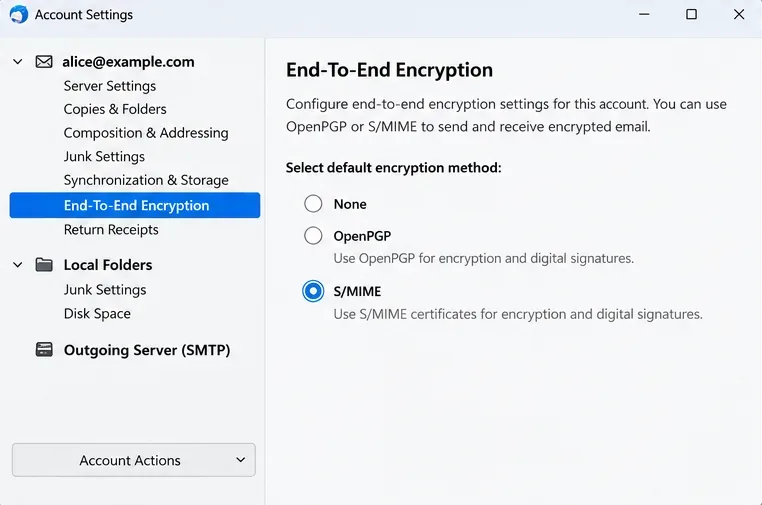
Deschideți Thunderbird, selectați meniul aplicației ≡ → Setări cont și alegeți adresa de e-mail pe care doriți să o protejați. Faceți clic pe Criptare end-to-end în meniul de navigare din stânga al contului. Pentru un alias sau o altă identitate, asigurați-vă că configurați identitatea dorită și nu o altă adresă de expeditor.
Pagina de criptare end-to-end a contului selectat este punctul de plecare pentru configurarea S/MIME.
Pasul 2: Generați un CSR S/MIME
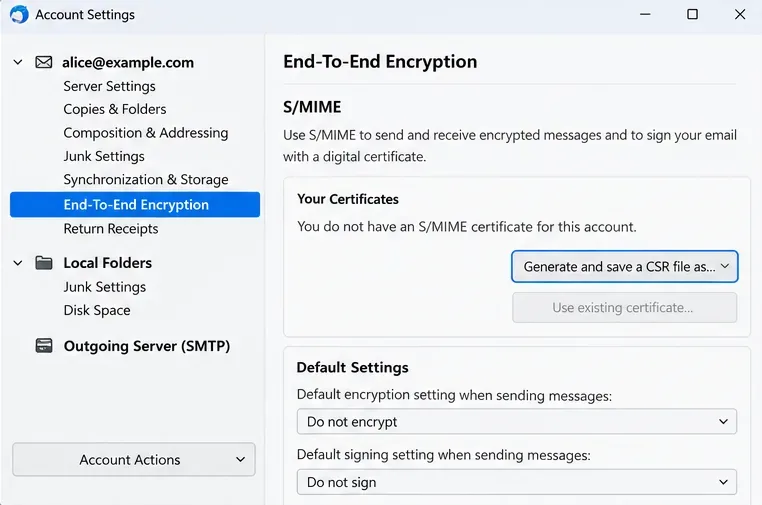
Derulați la S/MIME și alegeți Generați și salvați un fișier CSR ca… . O cerere de semnare a certificatului (CSR) este un fișier care conține cheia publică și informații pe care o autoritate de certificare le poate utiliza la emiterea certificatului. Thunderbird creează perechea de chei local și păstrează cheia privată în memoria sa de certificate.
Mozilla documentează funcția CSR încorporată pentru Thunderbird 128 și versiunile mai noi ; paginile de ajutor mai vechi care menționează că este întotdeauna necesar un instrument extern de generare a cheilor nu sunt aplicabile acestui flux de lucru mai nou. Urmați setările criptografice implicite de pe ecran, cu excepția cazului în care CA sau administratorul specifică o alternativă acceptată.
Folosește secțiunea S/MIME pentru a genera un CSR atunci când soliciți un nou certificat personal.
Pasul 3: Salvați solicitarea fără a pierde cheia
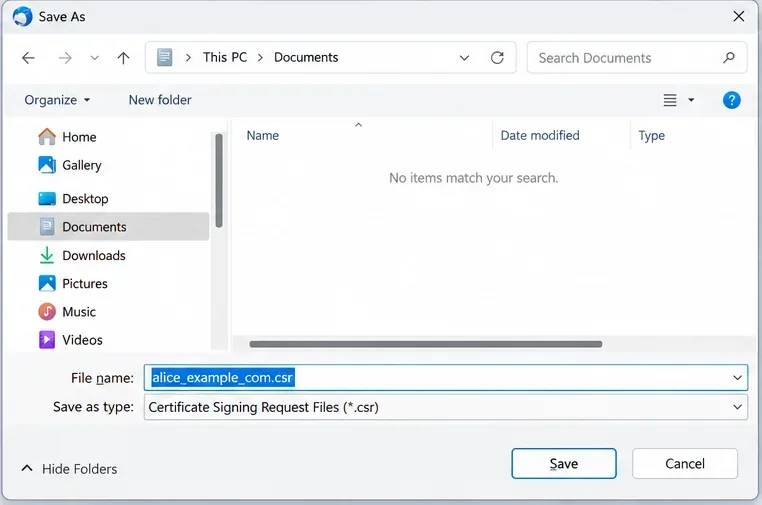
Alegeți un nume de fișier și o locație clare pentru CSR, cum ar fi alice_example_com.csr , și păstrați profilul Thunderbird intact în timp ce certificatul este emis. CSR-ul salvat nu este o copie de rezervă a cheii private. Nu creați o a doua pereche de chei în mod inutil dacă încă așteptați certificatul legat de prima solicitare.
Salvați fișierul de solicitare a semnării certificatului pentru a putea fi trimis autorității de certificare.
Pasul 4: Obțineți certificatul emis de la o CA
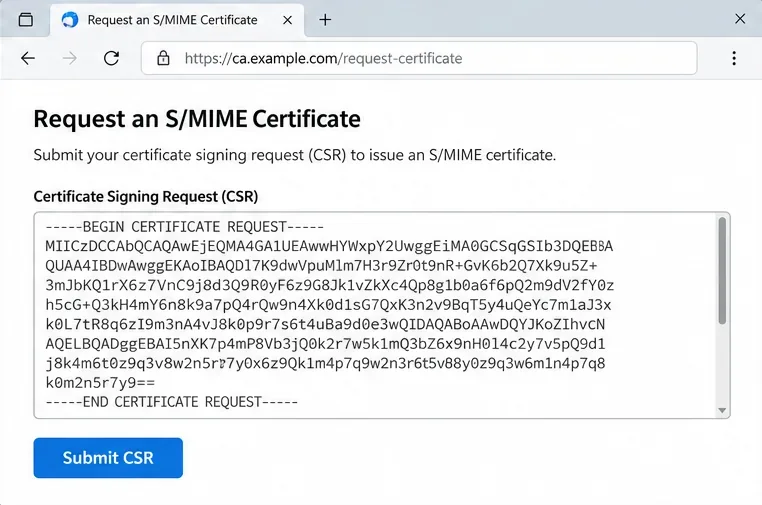
Urmați instrucțiunile CA pentru a demonstra controlul asupra adresei dvs. de e-mail și a trimite CSR-ul. Dacă solicită text, deschideți CSR-ul și copiați conținutul său complet, inclusiv liniile BEGIN CERTIFICATE REQUEST și END CERTIFICATE REQUEST . Descărcați certificatul emis și orice certificate CA intermediare furnizate de emitent.
Verificați dacă autoritatea de certificare (CA) a acceptat o cerere de cheie privată (CSR) în loc să creeze în mod neașteptat o cheie privată separată pentru dvs. După cum notează Mozilla, primirea unui fișier .p12 sau .pfx după trimiterea unei cereri de cheie privată (CSR) poate însemna că emitentul a generat o altă pereche de chei. Clarificați acest lucru cu emitentul înainte de a o importa. Site-ul web al CA prezentat mai jos utilizează o adresă exemplu; formularul real variază în funcție de furnizor.
Un formular de trimitere către o autoritate de certificare acceptă textul CSR complet, inclusiv marcajele de început și de sfârșit.
Importați certificatul și protejați cheia privată
Pasul 5: Importați certificatul emis sau un fișier .p12/.pfx existent
Reveniți la Setări cont → Criptare end-to-end → Gestionare certificate S/MIME (eticheta managerului de certificate poate fi prescurtată în unele versiuni).
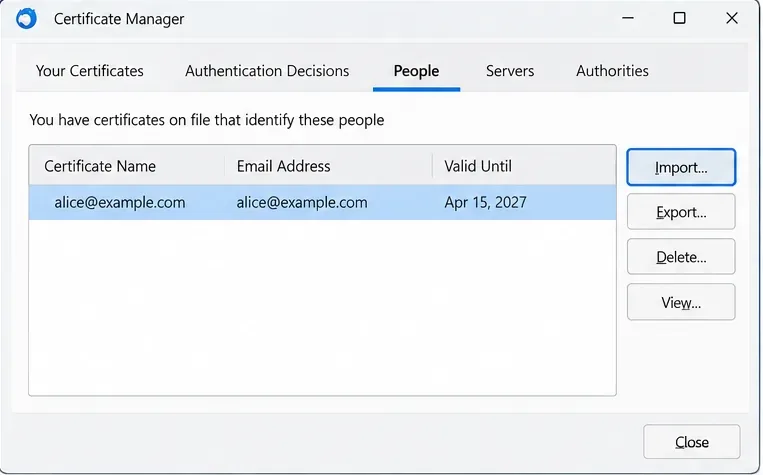
Dacă ați creat CSR-ul în Thunderbird: deschideți fila Persoane , selectați Import și alegeți certificatul primit de la CA. Deoarece Thunderbird deține deja cheia privată corespunzătoare, ar trebui să asocieze certificatul emis cu identitatea dvs. Dacă emitentul a furnizat certificate intermediare, importați-le în Autorități . Mozilla recomandă în mod specific să lăsați nebifate casetele de selectare pentru încredere explicită la importarea intermediarilor; importul lanțului nu este un motiv pentru a acorda o nouă ancoră de încredere.
Dacă aveți deja un fișier .p12 sau .pfx: utilizați fila Certificatele dvs. și opțiunea aferentă Import , alegeți fișierul și introduceți parola de export atunci când vi se solicită. Un certificat fără cheia privată corespunzătoare nu poate semna sau decripta mesajele în locul dvs.
Fila Persoane conține controlul Import utilizat pentru un certificat emis de CSR-ul Thunderbird.
Pasul 6: Faceți o copie de rezervă protejată înainte de a trimite un e-mail criptat
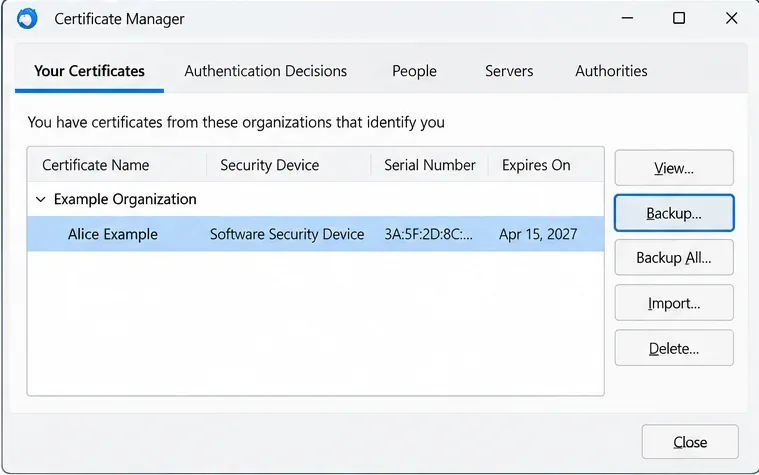
Deschideți Certificatele dvs. și confirmați că apare noul certificat personal. Selectați-l, faceți clic pe Copiere de rezervă și alegeți o locație de stocare sigură și separată. Protejați copia de rezervă exportată cu o parolă puternică și unică, stocată într-un manager de parole. Nu vă trimiteți prin e-mail un fișier cu cheie privată neprotejat.
Acest lucru este important dincolo de o reinstalare: dacă pierdeți cheia privată, mesajele criptate primite anterior pot fi ilizibile chiar dacă fișierele aferente încă există. Dacă citiți e-mailuri criptate pe mai multe computere, importați o copie transferată în siguranță a aceluiași certificat personal și cheie privată pe fiecare dispozitiv, în loc să creați identități fără legătură.
Faceți o copie de rezervă a certificatului personal și a cheii sale private din secțiunea Certificatele dvs. într-un spațiu de stocare protejat.
Selectați S/MIME pentru semnare și criptare
Pasul 7: Atribuiți certificatul contului
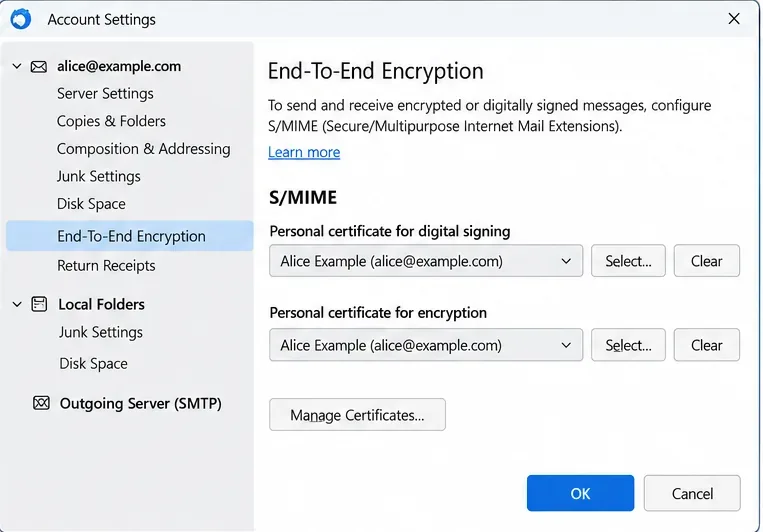
Înapoi în Criptare end-to-end , localizați opțiunile S/MIME etichetate Certificat personal pentru semnătură digitală și Certificat personal pentru criptare . Faceți clic pe Selectare… pentru fiecare și alegeți noul certificat. Thunderbird poate oferi utilizarea aceluiași certificat pentru ambele funcții; acceptați acest lucru atunci când certificatul le acceptă pe ambele și politica organizației dvs. o permite.
Pentru testarea inițială, activați mai întâi semnătura digitală pentru un mesaj și activați criptarea în mod deliberat, în loc să faceți ca fiecare mesaj trimis să fie necesar. Criptarea către o altă persoană necesită un certificat S/MIME utilizabil și de încredere pentru fiecare destinatar. Dacă sunt configurate atât OpenPGP, cât și S/MIME, verificați tehnologia de securitate selectată în compozitorul de mesaje înainte de a o trimite.
Alegeți certificatul personal corespunzător atât pentru semnătura digitală, cât și pentru criptare în setările contului.
Trimiteți un mesaj de test și remediați blocanții comuni
Pasul 8: Confirmați că semnarea și criptarea funcționează
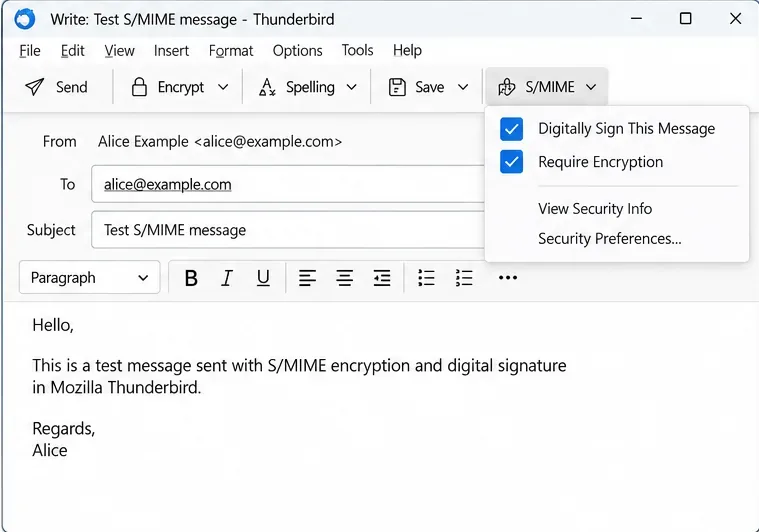
Compuneți un e-mail nou de la identitatea configurată la propria adresă. Activați semnătura digitală utilizând controalele de securitate sau S/MIME ale ferestrei de compunere. Trimiteți-l, deschideți copia primită și verificați dacă Thunderbird raportează o semnătură validă.
Compuneți un al doilea mesaj pentru dvs., activați criptarea și semnarea, apoi trimiteți-l. Deschideți mesajul primit și verificați dacă Thunderbird raportează decriptarea și o semnătură validă. Mozilla recomandă acest test de autoadresare după configurarea contului.
Roagă un corespondent compatibil S/MIME să îți trimită un mesaj semnat. După ce Thunderbird are certificatul lor utilizabil și identitatea este validată, testează un răspuns scurt criptat înainte de a trimite materiale sensibile.
Un mesaj adresat aceluiași cont poate testa atât semnătura S/MIME, cât și criptarea înainte de a contacta alte persoane.
Dacă un test eșuează, utilizați simptomul pentru a alege următoarea verificare în loc să importați în mod repetat certificate:
Ceea ce vedeți
Verifică mai întâi
Certificatul nu este oferit în Select…
Verificați adresa expeditorului, expirarea certificatului, utilizarea cheii, cheia privată corespunzătoare și lanțul CA necesar.
Importul fișierelor .p12 sau .pfx eșuează
Confirmați fișierul și parola de export; solicitați emitentului un export PKCS#12 complet și nou, dacă este necesar.
Semnarea funcționează; criptarea unui contact eșuează
Obțineți și validați certificatul S/MIME al contactului respectiv. Numai propriul certificat este insuficient.
Un mesaj nu poate fi decriptat pe un alt dispozitiv
Confirmați că aceeași cheie privată personală este instalată acolo; nu rezolvați această problemă prin crearea unui certificat nou.
Rețineți că anteturile și informațiile de rutare ale e-mailurilor nu sunt complet protejate de criptarea end-to-end. O semnătură digitală este o verificare utilă a identității, dar ar trebui să verificați totuși un certificat sau un expeditor neașteptat printr-un canal de încredere înainte de a trimite date sensibile.
Verificare finală
Configurarea este finalizată când Thunderbird afișează certificatul personal în secțiunea Certificatele dvs. , îl oferă pentru ambele funcții S/MIME și verifică și decriptează corect un e-mail de test semnat și criptat către dvs. Păstrați copia de rezervă a cheii private protejată prin parolă recuperabilă și reînnoiți certificatul înainte de expirare.