Acasă
» Cum să
»
Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding
Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding
Dacă o gazdă SUSE Linux Enterprise Server 15 are două adaptoare Ethernet, dar pierde accesul la rețea atunci când un cablu se defectează, configurați o interfață bond0 în YaST, adăugați ambele adaptoare și selectați active-backup cu miimon=100. Plasați configurația IP a serverului pe bond, nu pe oricare dintre porturile fizice. Aceasta oferă redundanță a legăturii fără a necesita un switch compatibil LACP.
Pașii de mai jos utilizează serviciul de rețea Wicked, utilizat în mod normal pentru sarcinile de lucru ale serverului SLES. Modificarea interfeței care transportă o sesiune SSH vă poate deconecta, așadar efectuați modificarea dintr-o consolă locală, o consolă de administrare la distanță sau o fereastră de întreținere aprobată cu o cale de recuperare.
Verificați adaptoarele și alegeți modul de conectare corect
Două plăci de rețea disponibile nu formează automat o pereche de failover. Fără conectare, fiecare interfață este gestionată separat, iar o aplicație care utilizează o rută poate pierde conectivitatea atunci când legătura sa se întrerupe. O conexiune Linux prezintă mai multe porturi fizice ca o singură interfață logică.
Înainte de a face modificări, identificați numele reale ale interfețelor, înregistrați adresele IPv4/IPv6 curente ale gazdei, setările gateway, VLAN și DNS și confirmați că ambele porturi ale switch-ului ajung la rețeaua dorită:
ip -br link
ip -br addr
ip route
systemctl status network
În exemplele de ecran, cele două interfețe fizice sunt enp1s0și enp2s0. Aceste nume sunt cu titlu ilustrativ; serverul dvs. poate avea nume diferite. Adresa exemplu 192.0.2.20/24este o adresă doar pentru documentație, nu o valoare de implementat în rețea.
Utilizați active-backup (modul 1) atunci când obiectivul este de a păstra serviciul în timpul unei defecțiuni a unui port sau a unui cablu. Un port transmite în timp ce celălalt rămâne disponibil pentru failover. Alegeți 802.3ad (LACP, modul 4) numai atunci când switch-ul de rețea este configurat explicit pentru un grup de agregare LACP corespunzător, cu setări de viteză și duplex compatibile. LACP poate distribui diferite fluxuri de trafic între legături, dar nu promite dublul vitezei unei conexiuni. SUSE avertizează împotriva extinderii legăturilor obișnuite pe mai multe switch-uri, cu excepția cazului în care furnizorul switch-ului acceptă acest aranjament. Consultați procedurile și restricțiile de legare a rețelei SUSE .
Configurați bond0 în YaST
1. Deschideți Setări rețea și identificați porturile disponibile
Rulați sudo yast2sau deschideți YaST local, apoi accesați Sistem > Setări rețea . În fila Prezentare generală, identificați ambele interfețe Ethernet pe care intenționați să le combinați. Dacă o interfață deține în prezent adresa de administrare a serverului, aranjați accesul la consolă înainte de a-i modifica configurația. Nu alegeți o interfață wireless sau o interfață deja dedicată unei punți fără legătură fără a planifica mai întâi acea topologie.
Prezentarea generală a setărilor de rețea identifică enp1s0 și enp2s0 înainte de a crea un dispozitiv conectat.
2. Creați o interfață de legătură
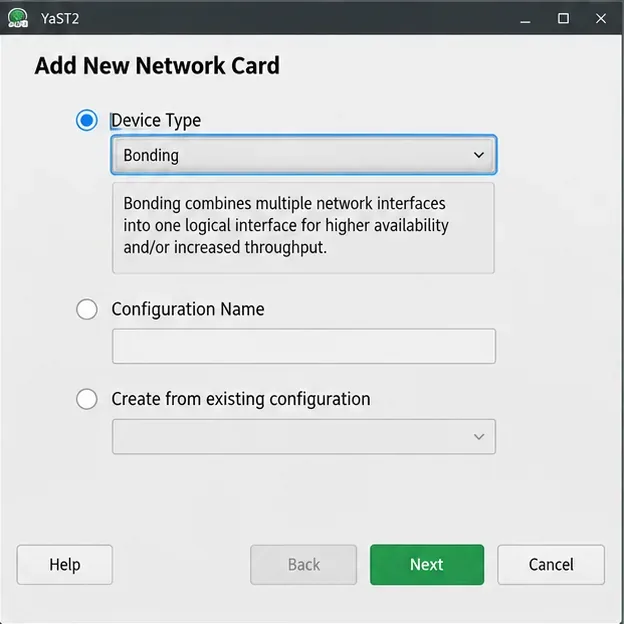
Faceți clic pe Adăugare , schimbați Tip dispozitiv la Legare și faceți clic pe Următorul . YaST deschide configurarea plăcii de rețea pentru noua legătură logică. Nu încercați să faceți ca ambele adaptoare fizice să dețină independent aceeași adresă statică.
Vizualizarea Adăugare placă de rețea nouă afișează opțiunea Bonding selectată ca nou tip de dispozitiv.
3. Atribuiți setările IP ale legăturii
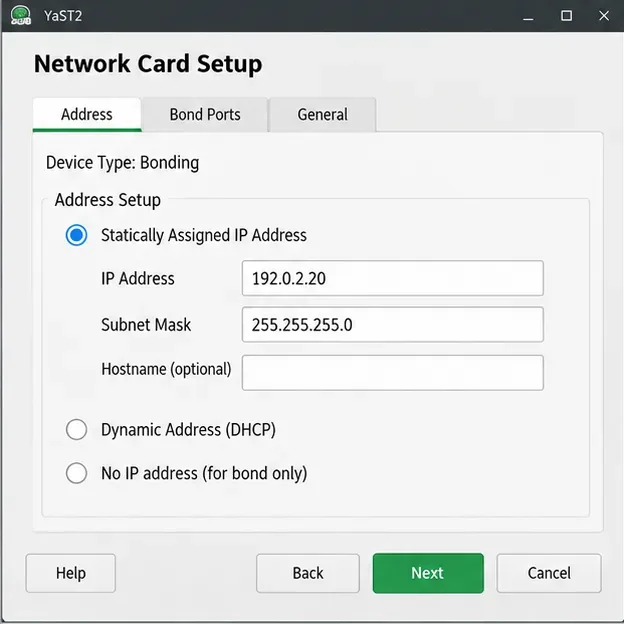
În fila Adresă , alegeți Adresă dinamică dacă infrastructura dvs. furnizează un contract de închiriere DHCP adecvat sau Adresă IP atribuită static pentru un server cu o adresă fixă. Într-o implementare statică, mutați adresa de administrare și subrețeaua anterioare în legătură și asigurați-vă că vechea interfață fizică nu păstrează o adresă IP duplicată. Confirmați gateway-ul implicit în fila Rutare și DNS sub Nume gazdă/DNS , după caz; nu presupuneți că adresarea statică le populează automat.
Fila Adresă afișează un exemplu de IP static și mască de subrețea atribuite legăturii, nu membrilor acesteia.
4. Selectați ambele porturi, mențineți monitorizarea legăturii și aplicați
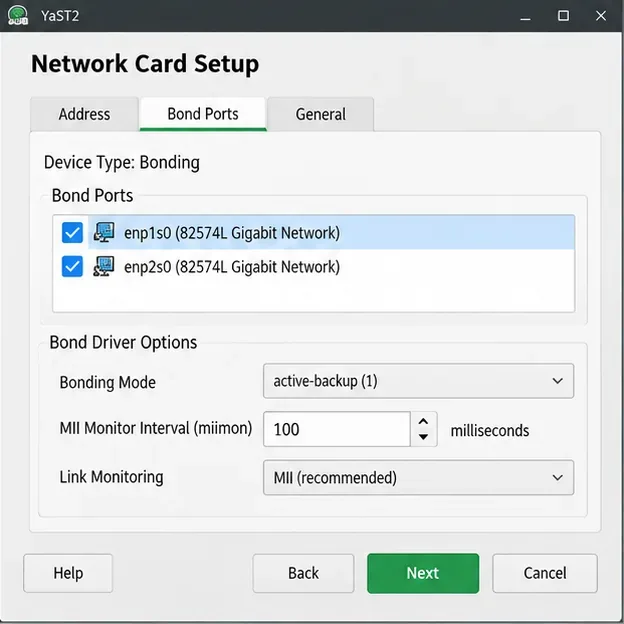
Deschideți Porturi de legătură și verificați cele două adaptoare dorite. În Opțiuni driver de legătură , selectați active-backupredundanță simplă și păstrați miimon=100. Aceasta verifică starea legăturii membre la un interval de 100 de milisecunde; nu este o garanție că toate erorile din amonte vor fi detectate. Selectați Următorul , acceptați orice solicitare de a adapta vechea configurație a interfeței individuale alegând Continuare și faceți clic pe OK pentru a valida noua legătură. Este posibil să pierdeți accesul pentru scurt timp în timp ce adresa IP se mută la bond0.
Ambele porturi Ethernet sunt selectate, cu legătură activă de rezervă și un interval de monitorizare MII de 100 de milisecunde.
Aceste vizualizări ale ecranului se concentrează pe comenzile descrise în instrucțiunile de legare SUSE SLES 15 SP7 YaST ; aspectul sau formularea exactă pot varia în funcție de versiunea YaST instalată și de interfața grafică sau text.
Folosește fișierele ifcfg dacă YaST nu este disponibil
Configurarea manuală este o soluție de rezervă pentru administratorii care nu pot utiliza YaST. SUSE documentează /etc/sysconfig/network/ifcfg-*formatul pentru gazdele gestionate de Wicked. Faceți o copie de rezervă a fișierelor de rețea originale în afara /etc/sysconfig/networkdirectorului live și păstrați accesul la consolă înainte de a continua:
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Dacă lipsește un fișier sursă denumit, inspectați directorul și faceți o copie de rezervă a fișierului real în loc să presupuneți numele. Pentru această configurație ilustrativă cu IP static , creați /etc/sysconfig/network/ifcfg-bond0cu următorul conținut, înlocuind numele interfețelor și adresa cu valorile reale:
Fișierul fiecărui membru ifcfgnu trebuie să mai aibă propria configurație IP. De exemplu, plasați doar aceste linii în ambele fișiere ifcfg-enp1s0și ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Păstrați orice configurație necesară a rutelor și rezolverului la nivel de sistem în concordanță cu noua legătură. Inspectați configurația și deschideți interfața logică cu Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Se utilizează sudo wicked ifreload bond0după modificări ulterioare ale legăturii în desfășurare. Nu se utilizează systemctlpentru a porni sau opri un dispozitiv individual conectat; SUSE specifică wickedpentru sarcina respectivă. Pentru parametrii de fișier acceptați, consultați referința de configurare a legăturilor din manualul SUSE și man 5 ifcfg-bondingpagina instalată local.
Depanarea unei legături care nu intră online
Legătura există, dar nu are o adresă IP: Verificați dacă adresa a fost atribuită lui bond0, nu unui membru, și confirmați setările serverului DHCP sau ale adresei statice. Un gateway lipsă sau un VLAN incorect pot face ca serverul să fie inaccesibil chiar și atunci când ambele porturi raportează operatorul. Verificați ip routeconfigurația reală a portului switch înainte de a reporni rețeaua în mod repetat.
Legătura raportează un membru nefuncțional: Verificați cablul, starea portului switch-ului, selecția interfeței și mesajele driverului. Asigurați-vă că numele membrilor sunt în BONDING_SLAVE0și BONDING_SLAVE1se potrivesc ip -br link. Monitorizarea legăturii detectează modificările relevante ale interfeței/purtătorului, dar nu orice defecțiune posibilă dincolo de switch-ul conectat direct.
Traficul se întrerupe după trecerea la 802.3ad: Confirmați mai întâi setările grupului și portului LACP ale switch-ului. O legătură setată la LACP în timp ce porturile switch-ului rămân porturi independente obișnuite reprezintă o nepotrivire de configurație. Dacă scopul este pur și simplu failover, reveniți la active-backup în loc să introduceți agregarea switch-ului în mod inutil.
Verificați configurația și testați failover-ul
Verificați legătura live, interfețele membrilor acesteia și rutarea:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
Legătura ar trebui să aibă adresa IP dorită, legătura sa ar trebui să fie activă, iar fișierul de stare a kernelului ar trebui să listeze ambele interfețe ale membrilor. În modul de rezervă activă, verificați câmpul Slave activ în prezent și starea MII a fiecărui membru . Rezultatul exact depinde de driverul și configurația dvs.; documentația de legare a kernelului Linux descrie această interfață de stare.
În final, confirmați conectivitatea la gateway-ul implicit real și la clienții de serviciu care trebuie să ajungă la gazdă. În timpul unei ferestre de întreținere aprobate, deconectați sau dezactivați pentru scurt timp doar legătura activă în prezent, urmărind în același timp starea legăturii și un test continuu de conectivitate; membrul în așteptare ar trebui să preia controlul, iar conectivitatea ar trebui să se restabilească. Restaurați ulterior legătura și confirmați că ambii membri prezintă o stare sănătoasă. Dacă rețeaua rămâne inaccesibilă, utilizați accesul la consolă pentru a restaura configurațiile membrilor din care s-a făcut backup, în loc să faceți modificări suplimentare orb prin SSH.