Acasă
» Cum să
»
Configurați un volum de date criptat LUKS pe SLES
Configurați un volum de date criptat LUKS pe SLES
Pentru un volum de date nou pe SUSE Linux Enterprise Server, utilizați YaST Expert Partitioner dacă doriți ca SUSE să creeze partiția criptată și configurația de montare a acesteia într-un singur flux de lucru. Utilizați-l cryptsetupatunci când aveți nevoie de o configurare repetabilă din linia de comandă și puteți gestiona /etc/crypttab, de asemenea /etc/fstab, , și testarea la pornire. Niciuna dintre metode nu criptează un volum existent fără riscuri: crearea LUKS pe o partiție suprascrie conținutul acesteia.
Aceasta urmează documentația SLES 15 SP7; pachetele service pack mai vechi pot diferi. Domeniu de aplicare: o partiție de date nouă, nu root, /bootsau un disc al bazei de date de producție fără un plan de modificare. Faceți o copie de rezervă a datelor și confirmați recuperarea cu destinația și parola înainte de a începe.
Alegeți metoda și formatul LUKS
Alegere
Cea mai bună potrivire
Compromis principal
YaST Expert Partitioner
Un volum nou de date pe o gazdă SLES
Mai puține modificări manuale ale configurației; opțiunile și etichetele disponibile depind de pachetul service pack SLES instalat.
cryptsetup
Automatizare sau un administrator care dorește control explicit
Trebuie să configurați singur comportamentul de deblocare și montare și să îl testați înainte de a reporni în producție.
LUKS1
Compatibilitate cu instrumente sau sisteme mai vechi
Format de antet mai vechi și mai puține sloturi pentru cheie decât LUKS2.
LUKS2
Implementări noi în care întregul pachet de software le acceptă
YaST necesită activarea explicită a suportului LUKS2; alegerea PBKDF afectează compatibilitatea și utilizarea memoriei.
YaST acceptă LUKS2 de la SLES 15 SP4, dar SUSE etichetează selectorul său ca fiind experimental și necesită activare explicită. Nu modificați parametrii de bootare de producție doar pentru a-l expune. Dacă partiționarea sistemului care rulează nu oferă LUKS2, utilizați ruta CLI verificată sau ruta implicită disponibilă de YaST. LUKS2 are un antet mai nou, acceptă până la 32 de chei și etichete și poate utiliza Argon2, care consumă mai multă memorie. Alegeți LUKS1 pentru compatibilitate cu instrumentele mai vechi; alegeți LUKS2 numai după testarea pachetului service pack, a instrumentelor de recuperare și a copiilor de rezervă. Consultați referința YaST Expert Partitioner de la SUSE pentru opțiunile exacte.
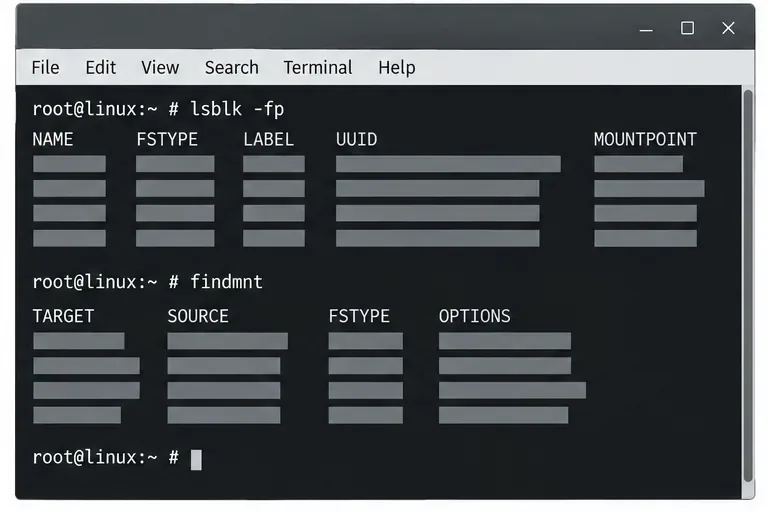
Începeți cu un inventar de stocare doar pentru citire, astfel încât să puteți distinge partiția de date dorită de discul de sistem. Vizualizarea terminalului este ilustrativă; nu afișează un server testat.
YaST: calea cu întreținere redusă pentru un volum
Identificați ținta. Rulați lsblk -fpși findmnt. Potriviți discul sau partiția după identificatorul de dispozitiv stabil, dimensiune, sistemul de fișiere curent și punctul de montare. Confirmați că este o țintă dedicată, cu copie de rezervă. Dacă conține date de care aveți nevoie, opriți-o; fluxul de lucru de criptare YaST formatează partiția selectată.
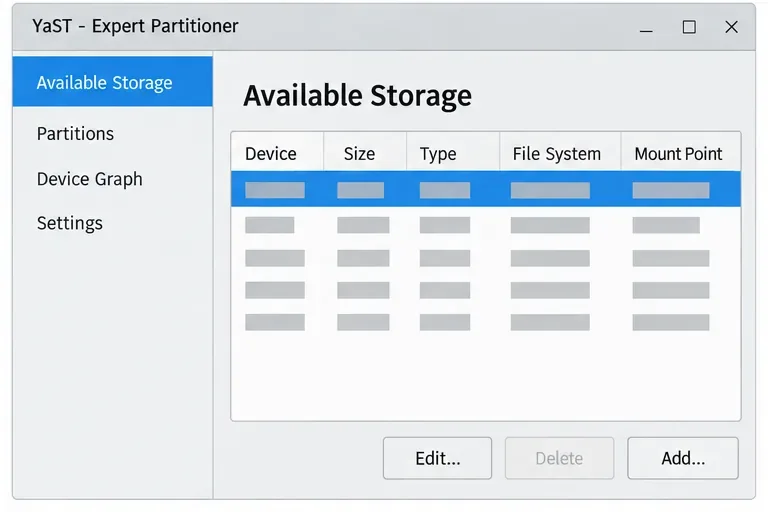
Deschideți partiționarea. În Centrul de control YaST, alegeți Sistem > Partiționare . În Expert Partitioner, selectați discul dorit, creați o partiție dedicată dacă este necesar sau selectați partiția goală existentă și alegeți Editare . Citiți din nou dispozitivul și dimensiunea înainte de a aplica orice.
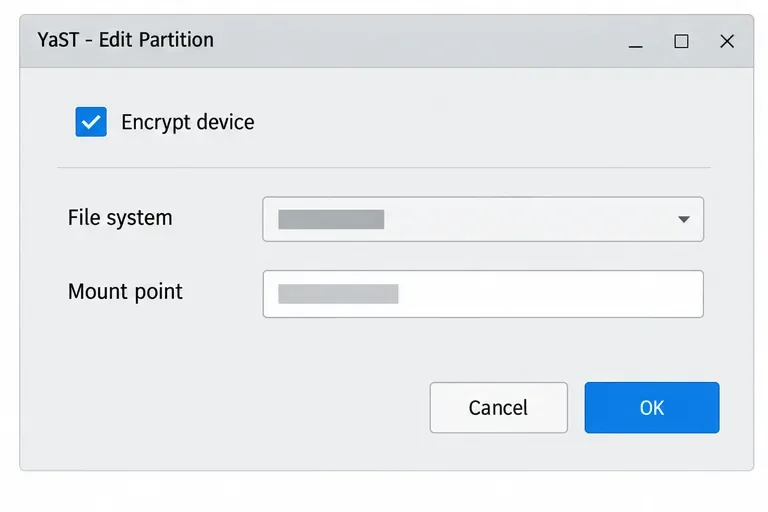
Activați criptarea și definiți utilizarea. Selectați Criptare dispozitiv , alegeți un sistem de fișiere precum XFS sau un alt sistem de fișiere acceptat de sarcina dvs. de lucru și setați punctul de montare. Alegeți dacă volumul ar trebui montat de /etc/fstabla pornire sau să rămână disponibil pentru montare manuală. SUSE notează că software-ul de criptare necesar poate necesita instalarea atunci când vi se solicită.
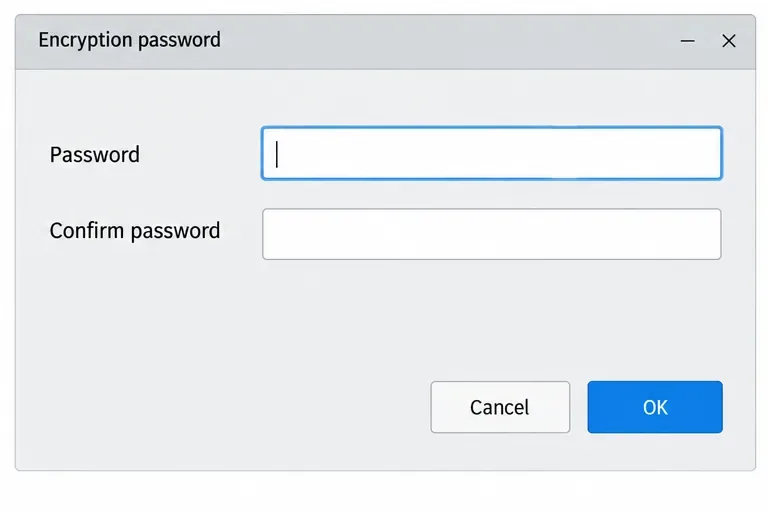
Alegeți LUKS și setați o parolă. Introduceți și confirmați o parolă puternică, apoi finalizați modificările YaST. Pentru a alege LUKS2 în YaST, activați mai întâi suportul experimental documentat în configurația YaST; altfel, selectorul metodei de criptare s-ar putea să nu apară. Salvați parola în procesul de secrete aprobate al organizației. Pierderea acesteia poate face datele inaccesibile.
Verificați dispozitivul selectat din lista Stocare disponibilă a YaST înainte de a deschide setările partiției sale; valorile nu sunt afișate intenționat ca date reale de pe disc.YaST expune opțiunile de criptare, sistem de fișiere și punct de montare în editorul de partiții. Aspectul real poate diferi în funcție de versiunea SLES și de modul de instalare.Introduceți parola volumului de două ori și stocați-o printr-un proces de recuperare aprobat; câmpurile sunt goale aici.
cryptsetupmai mult control, mai multă muncă manuală
Folosiți această alternativă doar pentru o partiție nouă, nemontată, pe care ați verificat-o și ați creat o copie de rezervă. Verificați dacă cryptsetupeste instalat cu cryptsetup --version; dacă lipsește, utilizați depozitul SLES aprobat și procesul pachetului organizației dvs. Înlocuiți substituentul cu calea stabilă confirmată de sub /dev/disk/by-id/. Comanda de formatare distruge datele de pe acea țintă; nu o rulați niciodată cu un nume ghicit . Ghidul de criptare SLES 15 SP7/dev/sdX de la SUSE explică fluxul de lucru YaST și limitele acestuia.
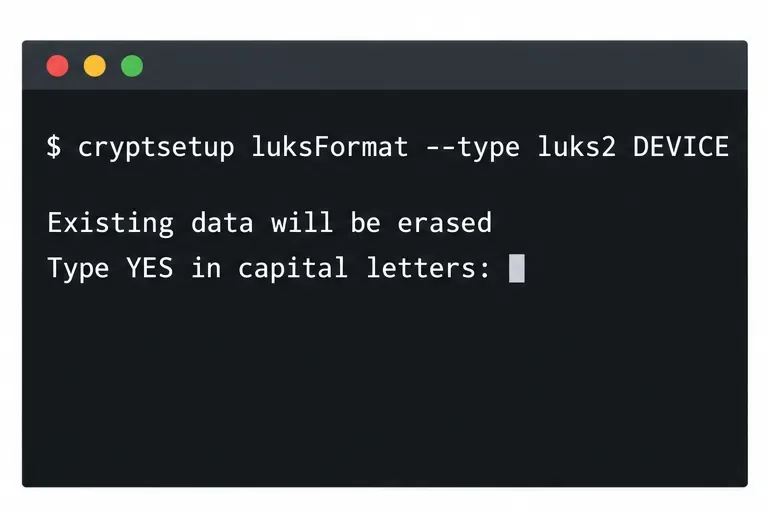
Creați containerul LUKS. Acest exemplu solicită explicit LUKS2. Comanda solicită o parolă și o confirmare; nu plasați parola în linia de comandă sau într-un script.
luksFormatinițializează un antet LUKS și suprascrie conținutul existent al țintei. Verificați identificatorul dispozitivului înainte de confirmare.
Deblocați maparea. Numele de mai jos al mapării se creează /dev/mapper/appdata_cryptdupă ce introduceți parola.
sudo cryptsetup open "$DEVICE" appdata_crypt
Deschiderea containerului LUKS solicită parola sa și expune un dispozitiv mapat în timp ce acesta este deblocat.
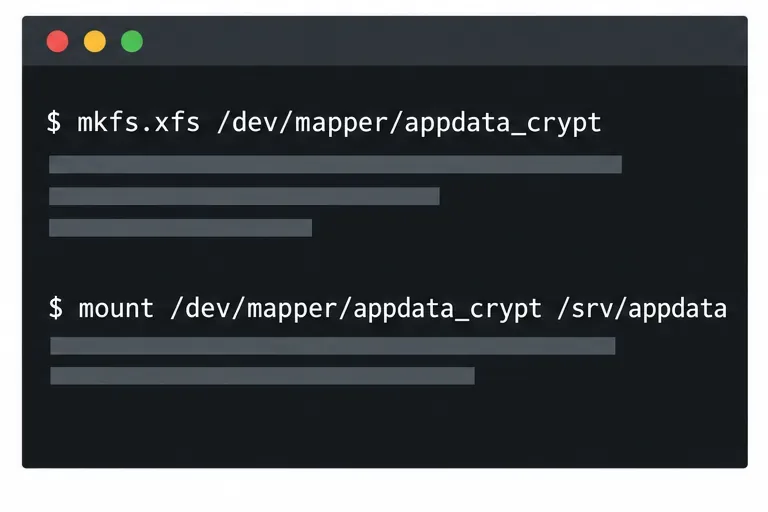
Creați un sistem de fișiere și montați-l. Acest exemplu folosește XFS și /srv/appdata. Crearea unui sistem de fișiere șterge datele de pe dispozitivul mapat, așa că rulați-l doar pe noua mapare.
Formatați și montați dispozitivul de mapare deblocat, niciodată partiția criptată subiacentă.
Configurați comportamentul la pornire și verificați. Pentru o solicitare interactivă de parolă la pornire, adăugați UUID-ul LUKS la /etc/crypttabși mapper-ul se montează la /etc/fstab. Recuperați UUID-ul LUKS cu sudo cryptsetup luksUUID "$DEVICE", apoi înlocuiți substituentul exemplu în configurație:
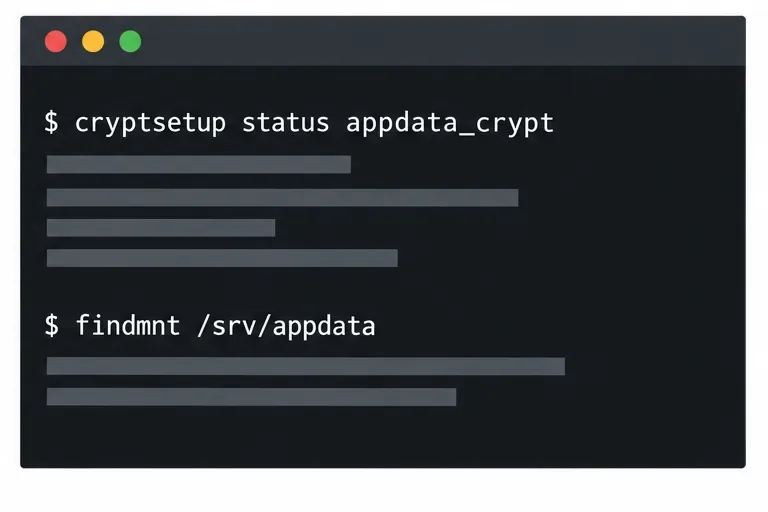
Testați maparea și montarea înainte de repornire. Confirmați că cryptsetup status appdata_cryptraportează maparea așteptată, findmnt /srv/appdataraportează XFS la calea dorită și lsblk -fafișează containerul criptat și sistemul de fișiere mapat. Dacă serverul este fără antetă, o solicitare de parolă la pornire poate împiedica montarea nesupravegheată; nu stocați o cheie text simplu pe aceeași gazdă. Pentru cheile de server gestionate centralizat, documentația cryptctl a SUSE descrie un design separat de server de chei cu propriile cerințe de disponibilitate, backup și încredere.
Verificați ambele straturi: maparea LUKS este deschisă, iar sistemul de fișiere este montat la calea așteptată de serviciul dvs.
Ce protejează – și ce nu – criptarea
LUKS protejează datele de pe un dispozitiv blocat, cum ar fi un disc scos de pe un server oprit. Odată montat, accesul este reglementat de permisiunile gazdei. Criptați copiile de rezervă separat și stocați o copie de rezervă a antetului LUKS cu material de recuperare protejat. LUKS nu protejează un volum deblocat sau un sistem compromis care rulează.
Pentru un volum de date SLES, preferați YaST atunci când formatul său disponibil îndeplinește cerințele dumneavoastră. Utilizați cryptsetupatunci când automatizarea justifică gestionarea configurației suplimentare. Înainte de reluarea serviciului, verificați deblocarea, montarea, accesul la aplicație și recuperarea.