Configurați un VPN Pardus cu un profil furnizat de furnizor

Adăugați un profil OpenVPN la NetworkManager pe Pardus, instalați pluginul corect, protejați acreditările și verificați dacă VPN-ul este activ.
Pentru a configura un VPN pe Pardus, obțineți protocolul și profilul de conexiune exacte de la furnizorul VPN sau de la administratorul de rețea, apoi adăugați-le prin NetworkManager. Pentru un serviciu OpenVPN, cel mai fiabil punct de plecare este .ovpnprofilul furnizorului și pluginul NetworkManager OpenVPN; desktopul se poate conecta sau deconecta apoi acel profil salvat. Pardus oferă ediții XFCE și GNOME, așadar numele meniurilor diferă, iar datele de autentificare și rutele exacte trebuie să provină de la serviciul VPN.
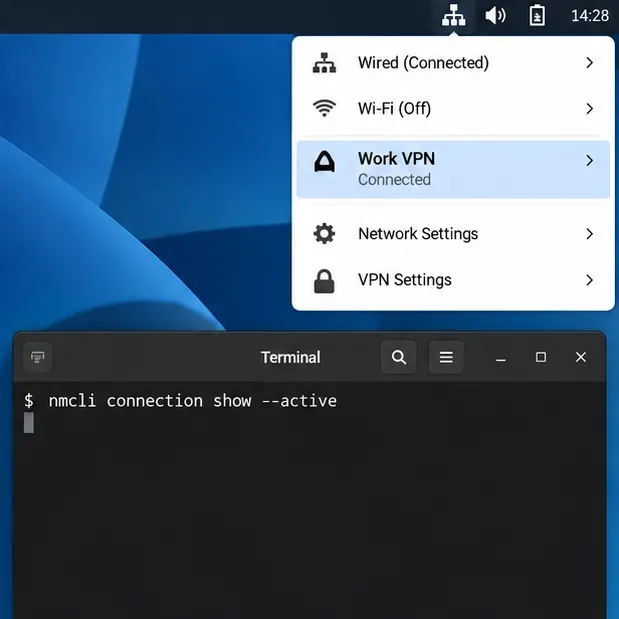
Imaginile de interfață de mai jos sunt machete generice în stil NetworkManager, nu capturi de ecran de pe un computer Pardus. Folosește pașii ca hartă și urmează etichetele disponibile în sesiunea desktop.
Confirmați mai întâi protocolul VPN. O rețea VPN nu este configurată doar cu o parolă de cont: poate necesita și o adresă de server, un certificat, o cheie privată, un cod de unică folosință sau o aplicație specifică furnizorului. Solicitați administratorului sau furnizorului metoda client Linux acceptată și profilul complet. Nu ghiciți un gateway și nu reutilizați un profil dintr-un serviciu fără legătură.
Pentru OpenVPN, păstrați fișierul furnizorului .ovpnși orice fișiere separate de certificat sau cheie împreună până când ați importat și testat conexiunea. Unele profiluri includ acreditări și certificate în fișier; altele se referă la fișiere separate. Tratați cheile private și profilurile exportate ca secrete și nu le trimiteți altor persoane și nu le lipiți într-un jurnal public de terminal.
NetworkManager are nevoie de un plugin de protocol înainte de a putea importa și activa mai multe profiluri VPN. Pluginul OpenVPN este separat de profilul VPN în sine. Mai întâi verificați ce pachete oferă depozitele Pardus activate:
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
Dacă APT afișează un candidat de instalare pentru pluginul OpenVPN, instalați pluginul principal și, dacă este necesar pentru editorul grafic al desktopului, pachetul de interfață corespunzător:
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeNumele și disponibilitatea pachetelor pot depinde de versiunea Pardus și de repozitoriile activate. Dacă oricare dintre pachete nu are un candidat, verificați configurația sursei software Pardus sau centrul de software în loc să adăugați un repozitoriu Debian dintr-o altă versiune. Pe o ediție GNOME, pachetul specific GNOME oferă integrare grafică OpenVPN; alte desktop-uri pot utiliza un front-end diferit.
Instrumentul de urmărire a pachetelor Pardus documentează appletul său desktop NetworkManager, în timp ce documentația proprie a NetworkManager explică faptul că protocoalele VPN utilizează plugin-uri. Aceste informații nu garantează că fiecare plugin de protocol este instalat în mod implicit, așadar verificați pachetul local candidat înainte de instalare.
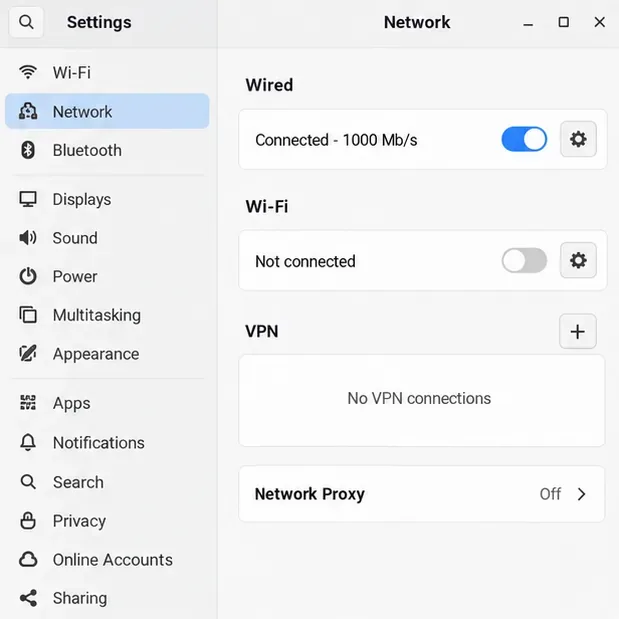
Folosește opțiunea de import din editorul de rețea atunci când este disponibilă. În GNOME, deschide Setări , alege Rețea și selectează butonul plus de lângă VPN; selectează OpenVPN sau opțiunea de a importa o configurație salvată. În XFCE, deschide meniul panoului NetworkManager și alege editorul de conexiuni, apoi adaugă sau importă un profil VPN. Textul și controalele de import disponibile variază în funcție de versiunea interfeței instalate și a pluginului.
Dacă editorul nu are control de import, instrumentul din linia de comandă al NetworkManager poate importa un profil OpenVPN. Înlocuiți calea reală a fișierului:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"Aceasta creează o conexiune NetworkManager salvată. Dacă comanda raportează că pluginul VPN lipsește, instalați pluginul corespunzător din depozitele Pardus și încercați din nou. Dacă raportează un profil nevalid, solicitați furnizorului o configurație OpenVPN compatibilă cu NetworkManager; nu rescrieți directivele de criptare sau de certificat pe baza unor presupuneri.
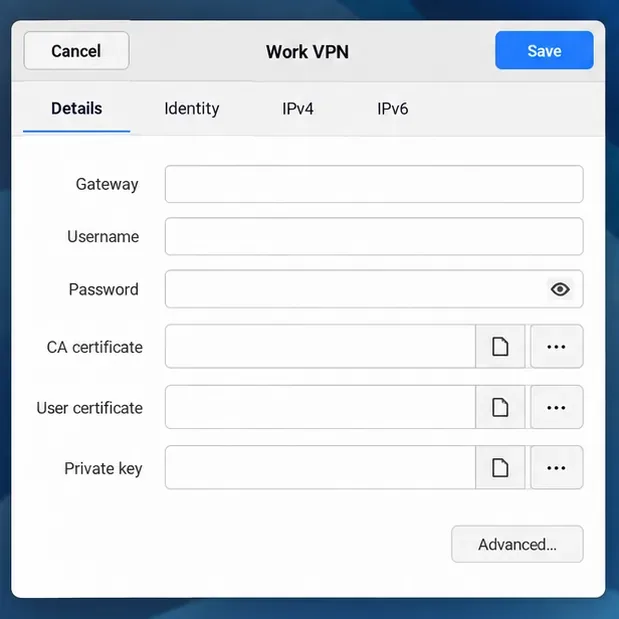
După import, verificați setările de autentificare ale profilului. Dacă acesta face referire la un certificat CA separat, un certificat de client sau o cheie privată, confirmați că acele fișiere funcționează în continuare. Introduceți numele de utilizator, parola sau fraza de acces pentru cheie furnizată pentru acest VPN; metoda de autentificare este specifică serverului, așadar unele profiluri nu vor utiliza fiecare câmp afișat în machetă. Salvați profilul, apoi selectați-l sub VPN în meniul de rețea sau în panoul de setări.
De asemenea, puteți iniția conexiunea salvată dintr-un terminal. Înlocuiți numele între ghilimele cu numele conexiunii afișat de NetworkManager:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Opțiunea --askpermite NetworkManager să solicite acreditări atunci când profilul le necesită, în loc să introducă o parolă în istoricul shell-ului. Comanda active-connections ar trebui să listeze profilul VPN după conectare. De asemenea, testați un serviciu sau o adresă internă pe care VPN-ul ar trebui să o acceseze. Un tunel conectat nu trimite neapărat tot traficul de internet prin VPN: profilurile de tunel divizat pot ruta doar rețelele selectate.
Pentru WireGuard, NetworkManager 1.16 și versiunile ulterioare includ suport nativ, dar fluxul de lucru al profilului poate diferi de OpenVPN. Serviciile corporative pot necesita OpenConnect sau propriul client al organizației. Urmați instrucțiunile actuale ale proprietarului serverului pentru aceste tipuri, în loc să încercați să importați fiecare configurație ca OpenVPN. Confirmați succesul verificând profilul activ și ajungând la o destinație pe care VPN-ul ar trebui să o ofere.
Referințe: Informații despre versiunea și desktopul Pardus , înregistrarea pachetului de applet Pardus 23 NetworkManager , documentația pluginului VPN NetworkManager , referința de import nmcli NetworkManager , instrucțiuni de configurare GNOME VPN și detalii despre profilul de conexiune OpenVPN .
Adăugați un profil OpenVPN la NetworkManager pe Pardus, instalați pluginul corect, protejați acreditările și verificați dacă VPN-ul este activ.
Pregătiți un stick USB bootabil, verificați compatibilitatea hardware pe 64 de biți și instalați Pardus 23 XFCE, protejând fișierele existente și evitând erorile comune ale BIOS-ului vechi.
Distribuiți o imagine de fundal personalizată clienților Pardus, configurați desktop-uri Xfce sau GNOME și aplicați politicile de utilizator Lider Ahenk cu verificări Safe Pilot.
Remediați un plafon de 1024 × 768 verificând SPICE, videoclipul virtual, canalul pentru oaspeți și spice-vdagent - cu verificări sigure atunci când Pardus nu are un candidat pentru pachet.
Configurați serverul Lider, configurați programul de instalare în siguranță, înregistrați endpoint-urile Ahenk și verificați o versiune pilot înainte de a extinde managementul central.
Descărcați fișierul ISO oficial pentru desktopul Pardus 23, scrieți-l în siguranță cu Rufus și porniți un PC cu Windows într-o sesiune Live temporară.
Află de ce Pardus 23 nu poate detecta placa de sunet, apoi folosește verificări ALSA, firmware și PipeWire sau PulseAudio specifice pentru a restaura redarea.
Salvați preferințele HamoniKR pe o memorie externă, includeți folderele principale ascunse și alegeți un mod de restaurare sigură atunci când treceți la o instalare nouă.
Instalați și configurați xrdp pe Pardus, alegeți sesiunea Xfce potrivită, restricționați accesul la rețea și verificați dacă autentificarea de la distanță funcționează.
Diagnosticați erorile de conexiune APT Pardus 23, confirmați sursele oficiale yirmiuc și restaurați actualizarea apt fără a ocoli verificările semnăturilor pachetelor.