Acasă
» Cum să
»
Construiți un profil AutoYaST reutilizabil pentru instalările SLES 15
Construiți un profil AutoYaST reutilizabil pentru instalările SLES 15
Scenariu ilustrativ: Un administrator trebuie să furnizeze o a doua mașină virtuală SLES 15 pentru un serviciu web de laborator. Exemplul de aici utilizează o mașină de referință pentru a crea un profil XML AutoYaST, verifică și validează fișierul respectiv, apoi pornește o mașină virtuală țintă de unică folosință cu profilul. Este un exemplu de flux de lucru, nu un raport al unei implementări reale.
Pentru această implementare de mică amploare, creați un profil de referință cu sudo yast clone_system, eliminați setările specifice mașinii sau sensibile, validați profilul și direcționați programul de instalare SLES către acesta cu autoyast=parametrul de boot. Mențineți ecranul de confirmare al programului de instalare activat pentru primul test. AutoYaST poate configura stocarea și suprascrie datele, așadar nu direcționați niciodată un profil neravizuit către un disc de producție.
1. Pregătiți un sistem de referință adecvat
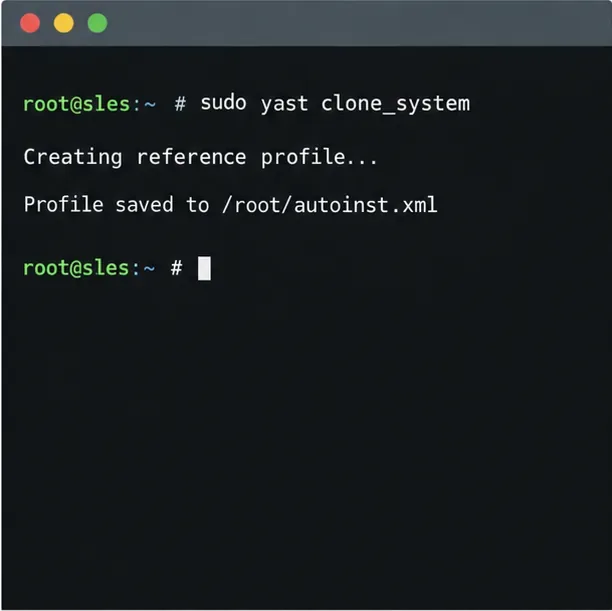
AutoYaST descrie o instalare într-un fișier de control XML, denumit de obicei autoinst.xml. Ghidul SUSE SLES 15 SP7 AutoYaST recomandă crearea unui profil de referință dintr-un sistem instalat sau utilizarea modulului de configurare a autoinstalării YaST. Metoda din linia de comandă este convenabilă pentru mașina virtuală fictivă de laborator:
sudo yast clone_system
sudo ls -l /root/autoinst.xml
Clona capturează configurația de pe acea mașină de referință. Tratați-o ca punct de plecare, nu ca un șablon universal portabil: verificați numele dispozitivelor de disc, dimensiunile partițiilor, modul de bootare, setările de rețea, selecția pachetului, utilizatorii și datele de înregistrare în raport cu ținta. O gazdă sursă cu un aspect al discului local diferit de noua mașină virtuală poate produce o propunere de stocare nesigură. Dacă sistemul sursă are secrete sau identificatori specifici mașinii, eliminați-le sau înlocuiți-le înainte de a distribui profilul.
Vizualizare ilustrativă din terminal a etapei de generare a profilului; fișierul salvat este un șablon de revizuit, nu o imagine gata de utilizare pentru fiecare țintă.
2. Verificați setările sensibile și validați fișierul XML
Deschideți /root/autoinst.xmlîntr-un editor de text și inspectați secțiunile sale înainte de a-l pune la dispoziția unui instalator. Prioritizați partiționarea: un profil poate inițializa o unitate și șterge conținutul existent. Pentru exemplul de laborator, confirmați că mașina virtuală țintă are un disc virtual de unică folosință de dimensiunea dorită și că regulile de selecție a dispozitivelor ale profilului se potrivesc cu mașina virtuală respectivă. De asemenea, înlocuiți numele de gazdă, configurația IP, acreditările utilizatorului și setările de înregistrare atunci când acestea ar trebui să difere de sistemul de referință.
Profilurile AutoYaST pot include hash-uri de parole, chei de înregistrare, scripturi sau alte valori confidențiale. Limitați accesul la fișiere și evitați plasarea secretelor într-un URL public, istoricul comenzilor de pornire sau un depozit neprotejat. Utilizați un server de profil cu acces controlat și HTTPS, acolo unde este disponibil. Asigurați-vă că programul de instalare poate avea încredere în certificatul serverului și poate accesa gazda în timpul pornirii.
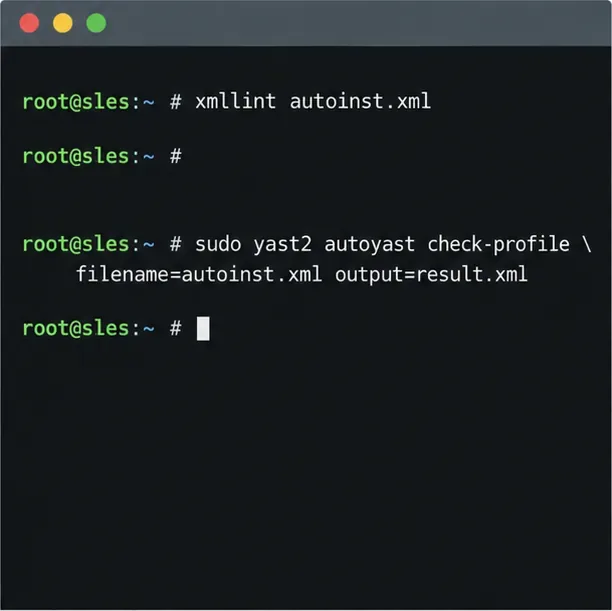
Mai întâi verificați dacă documentul este XML corect format, apoi solicitați AutoYaST să îl proceseze și să îl importe:
xmllintdepistează erorile de structură XML, cum ar fi o etichetă neînchisă; nu confirmă că fiecare setare AutoYaST este validă. Comanda SLES AutoYaST check-profileefectuează verificări suplimentare ale profilului. Rezultatul său poate diferi în funcție de arhitectură, mediu și versiuni de pachet YaST, deci nu înlocuiește instalarea pe o mașină virtuală de testare reprezentativă. Nu activați run-scripts=trueopțiunea sa pentru un profil nede încredere: scripturile dintr-un profil pot rula ca root.
Comenzi ilustrative de validare: verificați mai întâi sintaxa XML, apoi lăsați AutoYaST să proceseze profilul.
3. Puneți profilul la dispoziția instalatorului
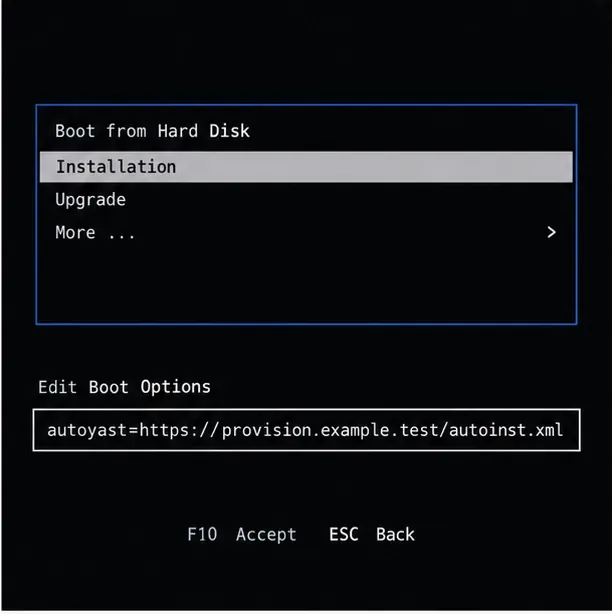
Pentru o instalare de laborator, plasați fișierul pe un server HTTPS accesibil și adăugați adresa sa la opțiunile de boot ale suportului de instalare SLES:
example.testeste un nume exemplu rezervat; înlocuiți-l cu serverul dvs. de profil. SUSE documentează și alte locații de profil, inclusiv NFS, USB și un fișier pe mediul de boot. Dacă profilul este la distanță, programul de instalare are nevoie de conectivitate la rețea suficient de devreme pentru a o prelua. În cazurile în care configurarea rețelei nu este pornită altfel, SUSE documentează utilizarea unui parametru de rețea linuxrc, cum ar fi ifcfg=eth0=dhcpalături de opțiunea de boot AutoYaST; înlocuiți-l eth0cu numele real al interfeței programului de instalare. SUSE documentează, de asemenea, ifcfg=eth*=dhcppentru a configura DHCP pe toate interfețele. Adresarea statică necesită configurația de rețea corespunzătoare la boot pentru mediul dvs.
Vizualizare ilustrativă a opțiunilor de bootare: parametrul autoyast indică instalatorului unde să preia profilul XML.
Pe SLES 15 SP7, programul de instalare poate afișa un rezumat al configurației înainte de a scrie modificările. Verificați dacă produsul, rețeaua, software-ul, înregistrarea și, în special, discul țintă corespund planului de laborator. Rezumatul este o măsură finală utilă. Mențineți confirmarea activată în timpul testării inițiale; dezactivați-o doar pentru rulări nesupravegheate după ce profilul a fost revizuit și dovedit pe ținte reprezentative de unică folosință. Meniul exact de boot și sursa profilului disponibilă depind de mediul de instalare și de metoda de boot.
Rezumat ilustrativ al instalării care prezintă zonele de inspectat înainte de a permite AutoYaST să scrie pe discul țintă.
4. Testați implementarea, apoi reutilizați-o cu atenție
Începeți cu o mașină virtuală de unică folosință care corespunde arhitecturii, modului de pornire și aspectului discului dorite. Porniți-o de pe mediul de instalare SLES 15 cu parametrul profile, urmați rezumatul programului de instalare și urmăriți ieșirea consolei sau serială pentru erori de recuperare, înregistrare, stocare sau pachet. AutoYaST poate rula o a doua etapă după instalarea sistemului de bază, atunci când configurația suplimentară necesită pornirea sistemului instalat; documentația SLES 15 SP7 menționează că pachetele autoyast2și autoyast2-installationsunt necesare pentru acea etapă.
După instalare, verificați numele gazdei, adresa, montările de stocare, serviciile activate, pachetele așteptate și starea înregistrării pe noua mașină virtuală. Comparați aceste rezultate cu profilul și corectați profilul înainte de a repeta procesul. O verificare XML reușită nu dovedește că ținta se va instala corect: depozitele disponibile, hardware-ul, enumerarea discurilor, accesul la rețea și suporturile service-pack, toate contează.
Pentru laboratorul fictiv, profilul este gata de reutilizare numai după ce mașina virtuală de testare pornește și configurația sa prevăzută corespunde planului. Pentru a scala dincolo de câteva mașini similare, luați în considerare separarea configurației partajate de setările per mașină cu reguli și clase AutoYaST; acestea introduc fișiere suplimentare și comportamente de îmbinare care ar trebui testate independent. Începeți cu cel mai simplu profil care acoperă în siguranță grupul țintă.
Referințe oficiale
Consultați Ghidul SUSE SLES 15 SP7 AutoYaST pentru crearea, validarea, locațiile profilurilor și comportamentul la instalare. Documentele de referință pentru parametrii de boot SLES 15 SP7autoyast= . Referința de configurare a rețelei SLES 15 SP7 linuxrc explică configurarea inițială a rețelei pentru regăsirea profilurilor la distanță. Opțiunile și schemele de profil AutoYaST pot varia în funcție de service pack și de pachetele YaST instalate; verificați documentația corespunzătoare suportului media de instalare pe care îl veți implementa.