Pentru un nou server local de abonament și actualizare SUSE, instalați Repository Mirroring Tool (RMT) pe o gazdă SLES 15 acceptată, configurați-o cu YaST, activați produsele utilizate de organizația dvs. și oglindiți repozitoriile acestora. Înregistrați un client de testare prin URL-ul HTTPS al serverului înainte de a direcționa sistemele de producție către acesta. RMT înlocuiește SMT pentru SLES 15; o instalare SMT moștenită nu este punctul de plecare potrivit pentru o nouă implementare.
Acest design se potrivește unui mediu în care un server ajunge la Centrul pentru clienți SUSE (SCC), iar alte sisteme SUSE primesc înregistrarea și pachetele printr-un endpoint local. Poate reduce descărcările externe repetate, dar nu oferă drept de abonament: sunt în continuare necesare abonamente valide ale organizației și acreditări de oglindire SCC.
Confirmați platforma și planificați serverul
Ghidul instrumentului de oglindire a repozitoriului SLES 15 SP7 precizează că RMT este compatibil cu clienții SLES 12 și versiunile mai noi, dar nu și cu SLES 11 sau versiunile mai vechi. RMT diferă, de asemenea, de SMT prin caracteristici precum staging-ul și raportarea. Tratați o migrare ca pe o modificare de serviciu, nu ca pe o actualizare de pachet pe loc; SUSE recomandă instalarea RMT pe o nouă gazdă SLES 15 atunci când migrați de la SMT.
Atribuiți un nume de domeniu complet calificat (FQDN) stabil, cum ar fi rmt.example.com, și o adresă statică. Asigurați-vă că DNS-ul se rezolvă în mod consecvent și că gazda poate accesa serviciile de actualizare SCC și SUSE prin porturile de ieșire 80 și 443. Clienții au nevoie de acces la rețea la serviciul RMT prin HTTPS. Utilizați același FQDN în adresa URL a clientului și în certificatul serverului.
Planificați spațiul de stocare în funcție de versiunile, arhitecturile, produsele și depozitele pe care le veți crea oglindă. Ghidul SUSE SP7 oferă o estimare generală de aproximativ 1,5 ori mai mare decât dimensiunea totală a depozitelor activate, aproximativ 200 GB per versiune SLES, inclusiv extensiile. Aceasta este o estimare, nu o garanție a capacității; verificați dimensiunile actuale ale depozitelor și lăsați loc pentru creștere. RMT scrie, de asemenea, fișiere temporare mari în /tmp, așadar asigurați-vă că sistemul de fișiere are suficient spațiu liber. Nu configurați aceeași gazdă ca un server de instalare SLES: RMT configurează NGINX pe portul 80, în timp ce rolul serverului de instalare configurează Apache pe acel port.
Instalați pachetul RMT și configurați YaST
Pe un server SLES 15 înregistrat și actualizat, instalați RMT:
sudo zypper patch
sudo zypper in rmt-server
Examinați modificările pachetului și finalizați instalarea. Lansați configurația inițială:
sudo yast2 rmt
Introduceți acreditările organizației SCC utilizate pentru oglindirea depozitului. Acestea sunt acreditările proxy ale organizației în Centrul pentru clienți SUSE, nu un cod de înregistrare a clientului. Creați baza de date MariaDB și utilizatorul solicitat de expert. Setați numele comun al certificatului la FQDN-ul serverului și adăugați orice alte nume pe care le vor utiliza clienții ca nume alternative. Dacă firewalld este activat, selectați regulile RMT necesare și, acolo unde este posibil, extindeți-le la interfața de rețea relevantă a serverului. Finalizați expertul; YaST activează și pornește serviciile și temporizatoarele necesare.
YaST stochează certificatul RMT CA la , /etc/rmt/ssl/rmt-ca.crtiar certificatul serverului și cheia sub /etc/rmt/ssl/. Protejați cheia privată. Distribuiți încrederea pentru CA utilizând procesul aprobat. Un server care răspunde prin HTTPS poate totuși să eșueze înregistrarea clientului dacă numele certificatului său nu corespunde cu numele de gazdă solicitat sau CA-ul său nu este de încredere.
Sincronizați metadatele, activați produsele și oglindiți
Actualizați catalogul local din SCC și verificați produsele disponibile:
sudo rmt-cli sync
sudo rmt-cli products list --all
Activați un produs prin ID-ul său sau prin șirul de produse afișat în rezultatul respectiv. Șirurile de produse variază în funcție de versiune și arhitectură, așadar folosiți o valoare de pe propriul server în loc să copiați un identificator ghicit:
sudo rmt-cli products enable PRODUCT_STRING
sudo rmt-cli products list
Activarea unui produs selectează repozitoriile asociate. Limitați selecția la sistemele pe care intenționați să le suportați: fiecare versiune și arhitectură suplimentară consumă spațiu de stocare și adaugă muncă de sincronizare. Începeți descărcarea inițială a pachetului cu:
sudo rmt-cli mirror
Oglindirea inițială poate dura considerabil. RMT programează în mod normal sincronizarea metadatelor și oglindirea depozitului cu temporizatoare systemd. Verificați dacă ambele programări sunt active:
systemctl status rmt-server-sync.timer
systemctl status rmt-server-mirror.timer
Folosiți rmt-cli products listși rmt-cli repos listpentru a confirma că intrările dorite sunt activate și afișează activitatea recentă a oglinzii. Dacă lipsesc repozitorii, verificați acreditările SCC, drepturile de abonament, conectivitatea de ieșire, spațiul pe disc (inclusiv /tmp) și ieșirea comenzii înainte de a reporni serviciile în mod repetat.
Înregistrați un client de testare și verificați actualizările
Pe un sistem de testare SLES 12 sau mai nou, direcționați SUSEConnect către serverul RMT:
sudo SUSEConnect --url https://rmt.example.com
Înlocuiți FQDN-ul real și asigurați-vă că este inclus în certificat. Dacă clientul solicită încredere în CA-ul RMT, verificați certificatul prin canalul aprobat al organizației dvs. înainte de a-l accepta. Nu evitați o nepotrivire de nume prin dezactivarea verificărilor certificatelor. Apoi, inspectați repozitoriile configurate și actualizați metadatele:
sudo zypper lr -u
sudo zypper refresh
Un rezultat pozitiv arată că depozitele așteptate bazate pe RMT sunt activate și o reîmprospătare a metadatelor finalizată. Pe server, confirmați că clientul apare în sudo rmt-cli systems list. Dacă înregistrarea eșuează, verificați DNS și rutare, accesibilitatea HTTPS, încrederea certificatului și potrivirea numelui de gazdă, domeniul de aplicare al firewall-ului și dacă produsul este activat și oglindit. Examinați ieșirea comenzii și jurnalele de service înainte de a modifica configurația partajată.
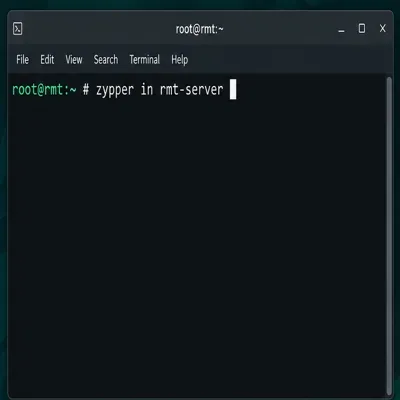
Instalați pachetul RMT pe gazda SLES 15 pregătită.

Verificați setările SCC, bazei de date, certificatului FQDN și firewall-ului înainte de a aplica configurația YaST.
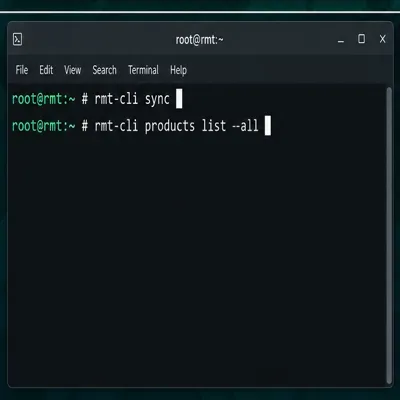
Reîmprospătați catalogul de produse și inspectați șirurile de produse disponibile pentru oglindire.
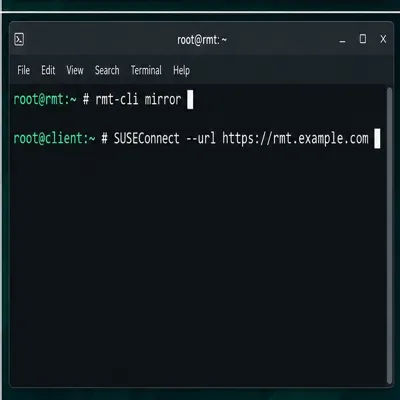
Porniți oglindirea repozitoriului și înregistrați un client de test cu numele de gazdă HTTPS al serverului.
Cunoaște-ți limitele și alege o altă cale atunci când este nevoie
Utilizați SUSE Multi-Linux Manager sau un alt serviciu de gestionare a ciclului de viață acceptat dacă aveți nevoie de capabilități pe care RMT nu le oferă, cum ar fi gestionarea mai amplă a clienților, raportarea sau fluxurile de lucru cu conținut în etape. Păstrați SMT doar acolo unde clienții SLES 11 legacy sau comportamentul specific SMT rămân cerințe și testați migrarea separat. O rețea cu goluri de date are nevoie de un flux de lucru pentru transferul de date: SUSE documentează comenzile de export și import RMT pentru a muta datele și metadatele din depozit utilizând spațiul de stocare amovibil. RMT poate oglindi doar produsele disponibile pentru abonamentele organizației.
Documentație oficială pentru SLES 15 SP7: Instalarea și configurarea RMT ; Ghidul instrumentului de oglindire a repozitoriului ; Migrarea de la SMT la RMT .








