Acasă
» Cum să
»
Criptați Debian 12 Swap cu o cheie nouă la fiecare pornire
Criptați Debian 12 Swap cu o cheie nouă la fiecare pornire
Pe Debian 12, o partiție swap dedicată poate fi criptată cu o cheie aleatorie nouă de fiecare dată când sistemul pornește. Adăugați o mapare de chei aleatorii în /etc/crypttab, apoi indicați /etc/fstabdispozitivul mapat; configurarea de mai jos utilizează partiția existentă și nu necesită reinstalarea Debian.
Această procedură este pentru schimbarea obișnuită a sistemului, nu pentru suspendarea pe disc (hibernare). Deoarece cheia este eliminată la oprire, o imagine de hibernare nu poate fi decriptată la următoarea pornire. Dacă aveți nevoie de hibernare, utilizați în schimb un design cu cheie persistentă cu propria configurație de reluare.
Înainte de a modifica configurația swap
Asigurați-vă că aveți o partiție separată al cărei tip de sistem de fișiere este swap. Nu utilizați partiția rădăcină, o partiție de date sau un disc care conține fișierele de care aveți nevoie. Exemplele de nume de dispozitive de mai jos sunt ilustrative: înlocuiți-le cu valori din propriul sistem.
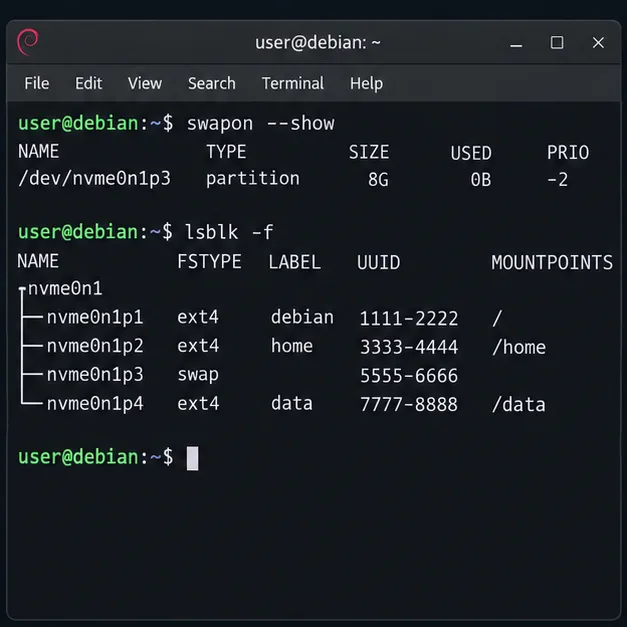
Verificați zonele de swap active și potriviți-le cu lista de dispozitive bloc:
Găsiți rândul unde TYPEeste partși FSTYPEeste swap. Înregistrați-l PARTUUIDși confirmați că este aceeași partiție indicată de swapon --show. A PARTUUIDidentifică partiția în sine și rămâne stabilă atunci când zona de swap este recreată. UUID-ul sistemului de fișiere swap se poate schimba deoarece maparea criptată este inițializată din nou la pornire.
Ieșirea terminalului identifică dispozitivul swap activ și distinge rândul partiției sale de sistemele de fișiere rădăcină și de date.
Faceți o copie de rezervă /etc/fstabînainte de a o edita. Dacă partiția este utilizată, dezactivați doar acea zonă de swap:
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
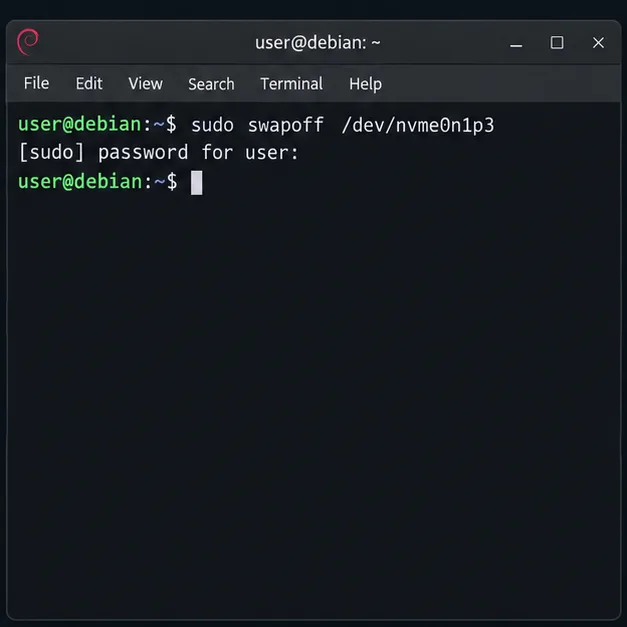
sudo swapoff /dev/nvme0n1p3
Înlocuiți /dev/nvme0n1p3cu dispozitivul verificat. Dezactivarea funcției swap mută toate paginile stocate acolo înapoi în memorie. Dacă comanda eșuează sau dacă mașina se află sub o presiune mare a memoriei, opriți-vă aici, închideți sarcinile de lucru care necesită multă memorie și încercați din nou când există suficientă memorie RAM disponibilă.
Dezactivați partiția swap confirmată înainte de a modifica configurația acesteia la pornire.
Configurați o mapare criptată cu cheie aleatorie
Deschideți fișierul crypttab cu un editor root:
sudoedit /etc/crypttab
Adăugați o linie, înlocuind-o YOUR-PARTUUIDcu identificatorul real al partiției. Mențineți numele mapării cryptswapconsecvent în pasul următor.
/etc/crypttabspune sistemului Debian ce dispozitiv bloc criptat să creeze la pornire. PARTUUID=Sursa indică partiția brută; /dev/urandomfurnizează o cheie nouă; plainselectează dm-crypt fără un antet LUKS persistent; și swapsolicită helperului crypttab să inițializeze dispozitivul mapat ca swap. Cifrul, dimensiunea cheii și hash-ul sunt specificate explicit, urmând exemplul crypttab din Debian Bookworm . Maparea apare ca /dev/mapper/cryptswap. swapOpțiunea rulează mkswappe acel dispozitiv mapat la pornire, astfel încât conținutul său este reinițializat la fiecare pornire. Indică sursa doar către partiția swap dedicată pe care ai verificat-o; această opțiune este distructivă dacă vizează o partiție care conține fișiere.
Intrarea crypttab folosește un identificator de partiție stabil și o cheie aleatorie nouă pentru maparea numită cryptswap.
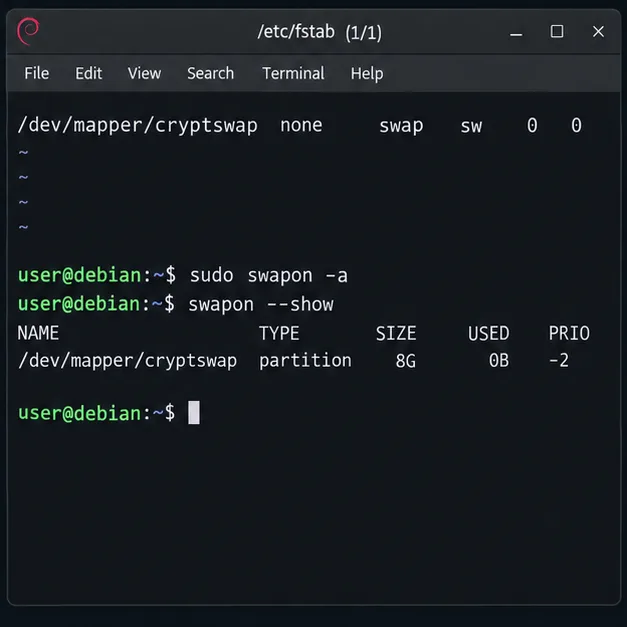
Acum deschideți /etc/fstab. Comentați sau eliminați linia veche care activează partiția swap brută, inclusiv orice linie care se referă la UUID-ul său swap curent. Adăugați în schimb această intrare:
/dev/mapper/cryptswap none swap sw 0 0
Nu lăsați ambele intrări active: acest lucru ar putea activa partiția necriptată alături de maparea criptată. Fișierul fstabdescrie zonele de swap activate la pornire, în timp ce generatorul systemd cryptsetup al Debian citește /etc/crypttabși creează unitățile corespunzătoare. Consultați manualul generatorului systemd cryptsetup al Bookworm și manualul fstab al Debian .
După ce maparea este disponibilă, fstab activează swap-ul prin /dev/mapper/cryptswap în loc de partiția brută.
Reporniți și verificați swap-ul criptat
Salvați ambele fișiere și reporniți sistemul pentru ca Debian să poată crea maparea în timpul pornirii:
sudo reboot
După ce vă conectați din nou, verificați atât calea de swap activă, cât și maparea dm-crypt:
swapon --show
sudo cryptsetup status cryptswap
Listarea de swap ar trebui să name /dev/mapper/cryptswap, nu partiția brută. Ieșirea stării cryptsetup ar trebui să arate o mapare simplă activă și partiția subiacentă așteptată. Această a doua verificare este importantă: o intrare swap care apare swapon --showsingură în nu dovedește că este criptată.
Dacă maparea lipsește, verificați ortografia caracterului PARTUUIDcontra lsblkși inspectați jurnalul de boot cu sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Confirmați că vechea intrare raw-device nu mai este activă în /etc/fstab. Nu rulați mkswapdirect pe partiția raw după configurarea mapării.
Află ce protejează această modificare
Cu o cheie nouă generată la fiecare pornire, conținutul scris pe partiția swap în timpul acelei sesiuni este criptat pe dispozitivul bloc, iar cheia sesiunii anterioare nu este păstrată după oprire. Acest lucru este util atunci când un dispozitiv poate fi oprit și spațiul său de stocare examinat. Nu criptează restul discului, nu protejează datele în timp ce Debian rulează și nu șterge automat textul simplu care ar fi putut fi lăsat pe partiție înainte de conversie. Dacă conținutul vechi al partiției swap este sensibil, tratați igienizarea acestuia ca o sarcină separată specifică spațiului de stocare; o reformatare la nivel de sistem de fișiere nu este o ștergere securizată garantată, în special pe SSD-uri.
Ghidul de instalare Bookworm al Debian descrie criptarea cu cheie aleatorie ca fiind potrivită pentru swap și notează că previne restaurarea unei imagini de hibernare după repornire. Consultați secțiunea volumelor criptate din ghidul de instalare Debian 12. Pentru dispozitivul activ, utilizați cele două comenzi de verificare de mai sus: mapper-ul ar trebui să fie activ, iar dispozitivul său de rezervă ar trebui să se potrivească cu partiția selectată.