Acasă
» Cum să
»
Cum dezactivați afișarea conținutului filei este enervantă pe Google Chrome
Cum dezactivați afișarea conținutului filei este enervantă pe Google Chrome
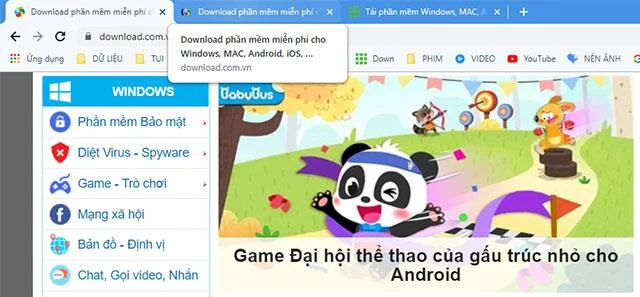
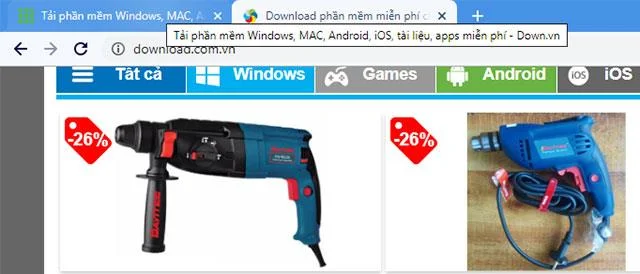
Începând cu Google Chrome versiunea 78, veți vedea că afișarea conținutului cu file este foarte diversă, nu numai ca titlul browserului web ca mai înainte, ci include și adresa URL a site-ului respectiv. Aceste informații par a fi destul de utile, dar de fapt sunt enervante pentru utilizatori, deoarece afișează destul de mare și ocupă o mulțime de zone pe ecranul computerului.
Interfața este afișată pe conținutul filei
Google Chrome a fost mult timp în fruntea dezvoltării de noi funcții pentru a oferi cea mai bună experiență de utilizare. Competitivitatea Firefox , Edge , Coc Coc scade treptat, astfel încât poziția Google Chrome se poate spune că este invincibilă pe piață. Cu toate acestea, pentru a-și menține influența, dezvoltatorii Google trebuie să adauge în mod constant funcții care să ofere confort și rapiditate utilizatorilor. Mai jos vom instrui oamenii să oprească afișarea de conținut web enervant .
Instrucțiuni pentru dezactivarea conținutului din titlul filei Google Chrome
Pasul 1:
Cazul despre care vorbim se va întâmpla numai după ce am actualizat la Google Chrome 78.
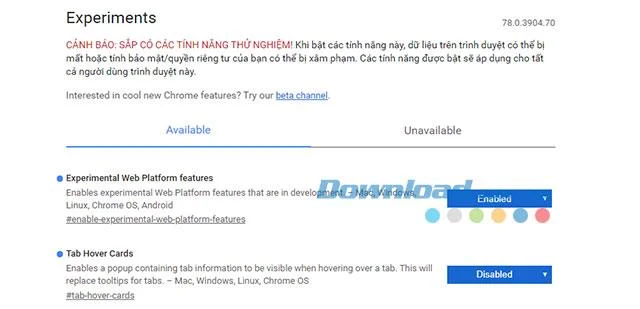
Tastați chrome: // steagurile din bara de titlu a browserului web Google Chrome și apoi apăsați Enter .
Ferestre personalizate, ascunse Google Chrome
Pasul 2:
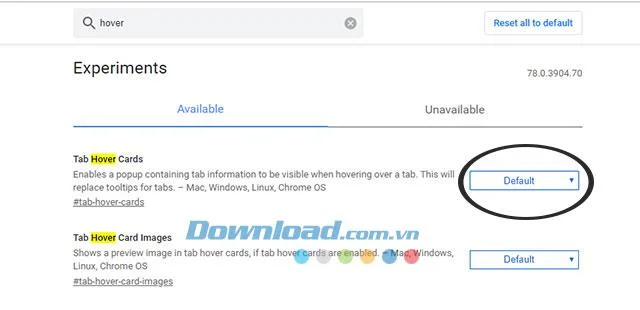
La scurt timp după apariția interfeței pentru a configura funcțiile ascunse ale Google Chrome, introduceți cuvântul cheie Hover în caseta de căutare.
Funcția implicită pentru afișarea conținutului pe Chrome
Apoi , vor exista două variante legate de Hover Tab Tab Carduri Hover și Tab Hover Card Imagini.
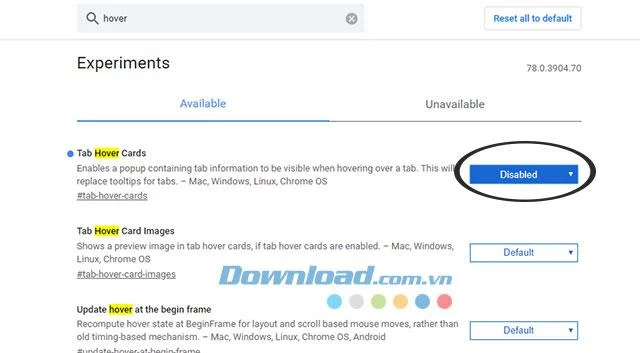
Pentru a dezactiva afișarea conținutului din filă, faceți clic pe butonul mic triunghi din Card Hover Card -> Dezactivare.
Alegeri afișate pe Google Chrome
Pasul 3:
Opriți și reporniți browserul Chrome pentru a recunoaște modificările pe care tocmai le-ați făcut la pasul 2.
Deschideți un browser web pentru a verifica modificările dvs., conținutul din fila Chrome va apărea la fel ca înainte.
Interfața după ascunderea conținutului afișat pe filă
Tutorial video pentru a dezactiva afișarea filelor pe Google Chrome
Mai sus v-am arătat cum puteți dezactiva conținutul afișat pe Google Chrome 78. Sperăm că acest articol vă va fi de ajutor atunci când doriți să dezactivați fila conținut afișat.