Acasă
» Cum să
»
Cum dezactivați videoclipuri cu redare automată pe Microsoft Edge
Cum dezactivați videoclipuri cu redare automată pe Microsoft Edge
Video Cum dezactivați videoclipuri cu redare automată pe Microsoft Edge
O caracteristică destul de enervantă pentru utilizatori atunci când navighează pe web, în special în browserul Microsoft Edge, este caracteristica care redă automat videoclipuri atunci când vizitezi un site web, în special atunci când folosești Facebook , când navighezi feed nou, uneori veți porni, deoarece sunetul provine automat de la o anumită pagină.
În actualizarea recentă a Windows 10 build 17704, Microsoft s-a îmbunătățit destul de mult pentru browserul Microsoft Edge, incluzând o caracteristică nouă care permite utilizatorilor să controleze capacitatea de a rula automat media pe browser atunci când deschid un site web. orice. Modalități specifice de a dezactiva, vă rugăm să vedeți mai jos acest articol.
Instrucțiuni pentru a dezactiva videoclipuri cu redare automată pe Microsoft Edge
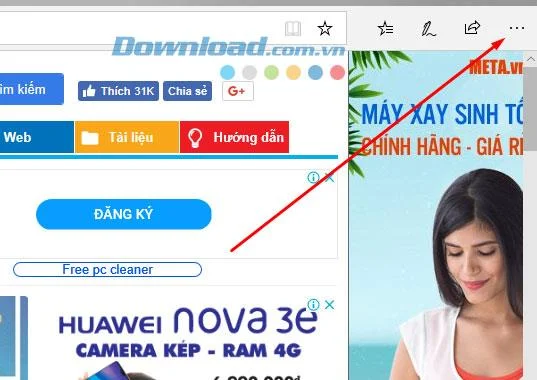
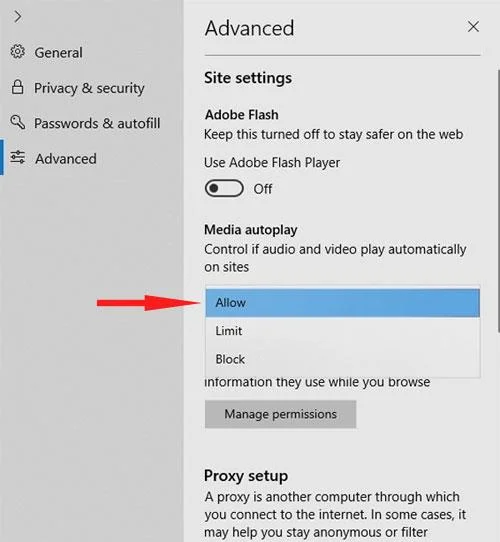
Pasul 1: Dacă utilizați o versiune a Windows Insider, puteți testa această caracteristică făcând clic pe butonul de meniu Edge (pictograma celor trei puncte orizontale din colțul drept). Faceți clic pe Advanced.
Pasul 2: În redare automată media, puteți alege 3 moduri:
Permite - Aceasta este opțiunea de setare implicită, permițând redarea automată a întregului conținut media pe paginile web.
Limită - Conținutul multimedia fără sunet este redat automat, în timp ce conținutul media cu sunet nu este redat.
Blocare - Tot conținutul media nu este redat automat.
Pe baza intereselor și a obiceiurilor de navigare, alegeți în consecință.
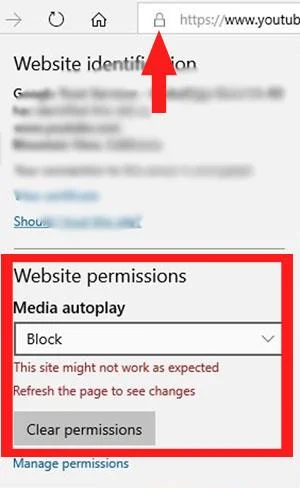
Pasul 3: În plus, puteți personaliza fiecare pagină vizitând pagina respectivă, făcând clic pe butonul de blocare de lângă bara de adrese și selectând Media Autoplay, apoi veți avea, de asemenea, 3 opțiuni care sunt permise. , Limitați și Blocați similare cu cele de mai sus.
Dezactivarea modului de redare automată pe Microsoft Edge vă va ajuta să reduceți dificultățile de navigare pe web, mai ales atunci când lăsați difuzorul afară, vor exista câteva videoclipuri care sunt „troll” și au un sunet ușor sensibil, deoarece Așadar, ar trebui să dezactivați modul de redare automată, să evitați neînțelegerile inutile.