Activarea modului FIPS pe SLES 15 și verificarea stării de pornire
Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.
Gmail este un lucru important pentru toată lumea, este pentru trimiterea de e-mail sau multe sarcini care necesită o adresă de e- mail . Dar adesea creăm mai multe conturi, este nevoie de numeroase numere de telefon, deoarece acest lucru face ca mulți oameni să se simtă incomod. Mai jos este un articol care vă va ajuta să vă înscrieți pentru mai multe Gmail, dar doar un singur număr de telefon, vă invită să faceți trimitere.
Descărcați Gmail pe Android Descărcați Gmail pe IOS
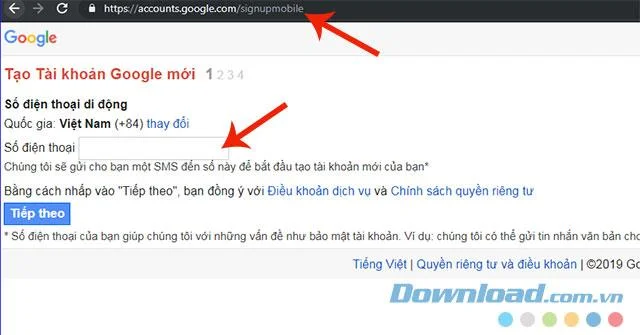
Pasul 1: Accesați adresa: https://accounts.google.com/signupmobile.
Pasul 2: Introduceți numărul de telefon și apăsați Continuare . Va trebui să așteptați cât timp Google vă va trimite un mesaj de confirmare.

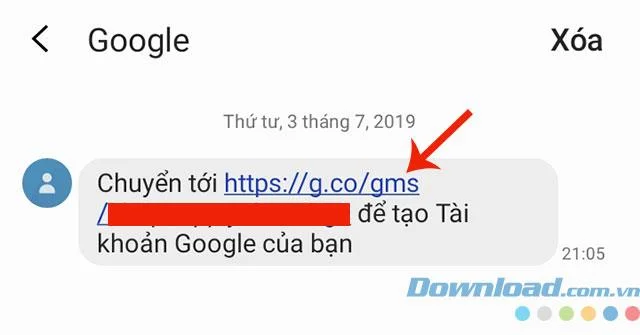
Pasul 3: Accesați adresa de link din mesajul dvs.
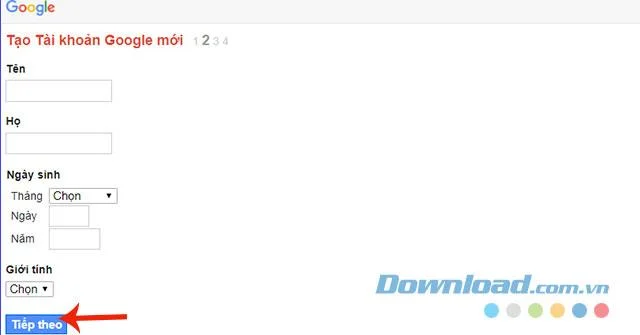
Pasul 4: Completați informațiile și faceți clic pe Următorul .
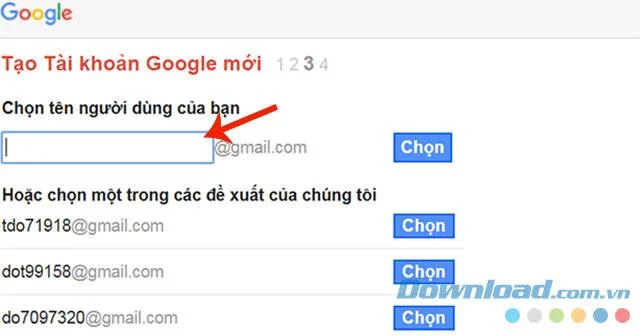
Pasul 5: Introduceți numele adresei Gmail pe care doriți să o creați și apoi faceți clic pentru a continua.
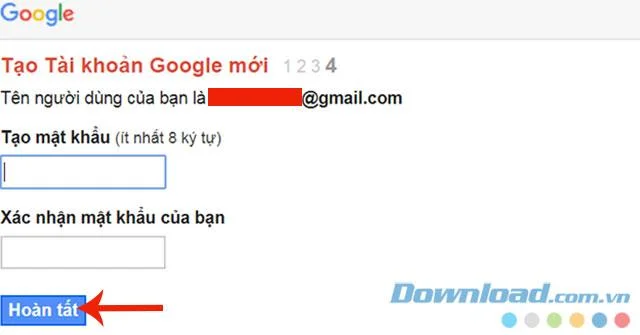
Pasul 6: Creați și confirmați o parolă, apoi selectați Finalizare .
Mai sus este cum să înregistrați mai multe conturi Gmail pe un singur număr de telefon, sper că acest lucru vă va fi util în munca și studiul dvs.
Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.
Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.
Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.
Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.
Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.
SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.
Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.
Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.
Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.
Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.