Nu vă place pictograma implicită a fișierului din sistem, doriți să o schimbați pentru un aspect fantezist, mai atractiv. Cu toate acestea, Windows nu acceptă modificarea icoanelor fișierului direct, ci trebuie să se bazeze pe ajutorul FileTypesMan.
FileTypesMan este un software mic, complet gratuit, de gestionare a fișierelor, care nu necesită nicio instalare. Doar lansarea va identifica și afișa automat tipurile de extensii de fișiere pentru utilizatori. Deci, cum să schimbați pictograma fișierului pe computer, vă invităm să urmați articolul de mai jos din Download.com.vn:
Instrucțiuni pentru modificarea pictogramelor fișierului pe computer
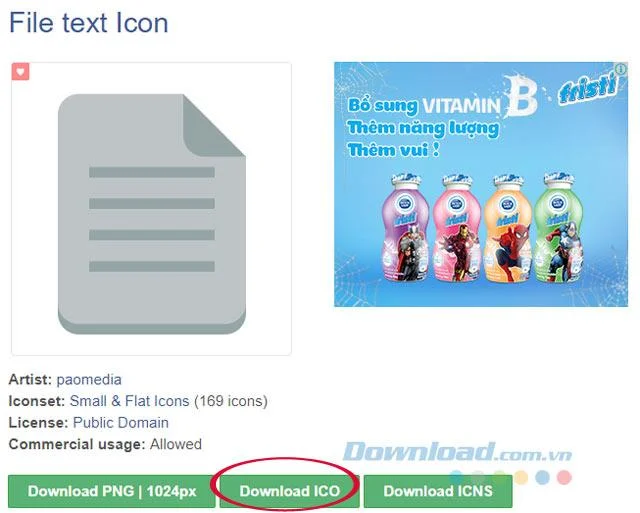
Pasul 1: În primul rând, trebuie să descărcați tipul de pictogramă pe care doriți să-l schimbați pe dispozitiv, de exemplu, în cadrul acestui articol dorim să înlocuim fișierul text, apoi accesați Icon Archive , faceți clic pe butonul Download ICO pentru a descărca fișierul text pictogramă despre. În mod similar, dacă doriți să descărcați un tip de fișier, introduceți-l doar în caseta de căutare, apoi descărcați-l.
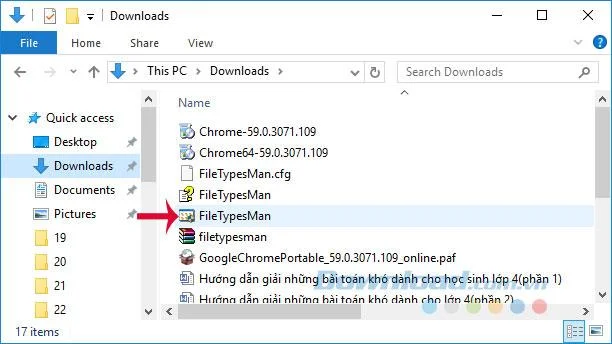
Pasul 2: În mod implicit, Windows nu vine cu opțiunea de a schimba pictograma fișierului, așa că aveți nevoie de ajutorul FileTypesMan . După descărcare, trebuie doar să extrageți fișierul folosind WinRAR sau 7-Zip , apoi să-l utilizați fără instalare.

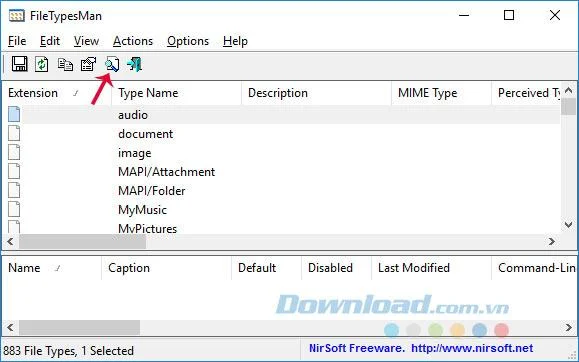
Pasul 3: După deschidere, FileTypesMan va enumera toate tipurile de fișiere din sistem, aranjate în ordine de la A - Z. Faceți clic pe pictograma lupă din bara de instrumente pentru a căuta tipuri de fișiere. Trebuie să mă schimb.

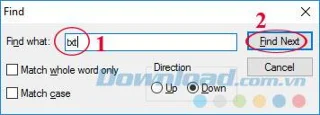
Pasul 4: Introduceți extensia de fișier în caseta Găsiți Ce , apoi faceți clic pe butonul Găsiți Următorul . Aici, vom găsi tipul de fișier "txt".

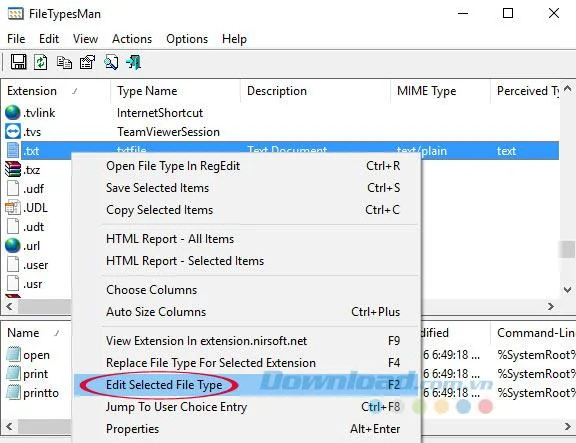
Pasul 5: Când găsiți tipul de fișier de care aveți nevoie, faceți clic dreapta pe acesta, selectați Editați tipul de fișier selectat.

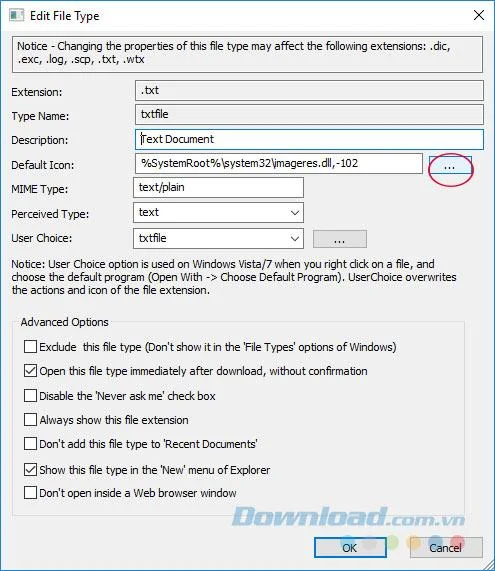
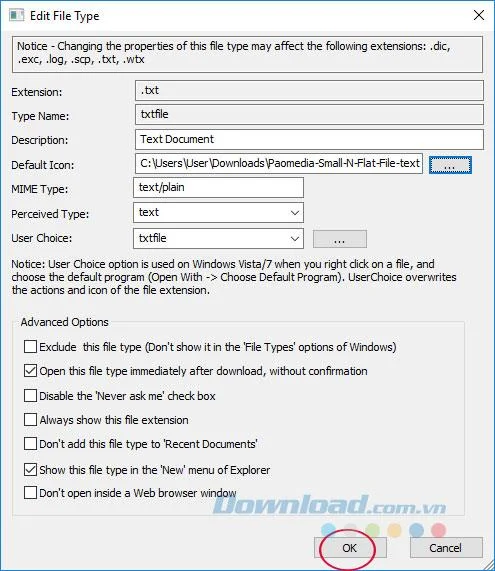
Pasul 6: Apare interfața Editare tip fișier , faceți clic pe pictograma cu 3 puncte din secțiunea De pictograma implicită.

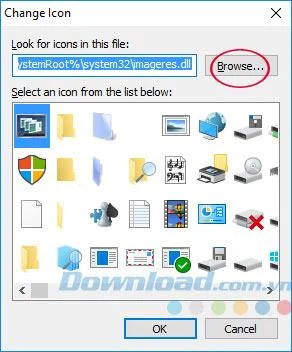
Pasul 7: Imediat veți vedea toate pictogramele disponibile în sistem, dacă vă plac aceste pictograme, le puteți utiliza, fără a face clic pe Parcurgere pentru a selecta pictogramele în funcție de preferințele dvs.

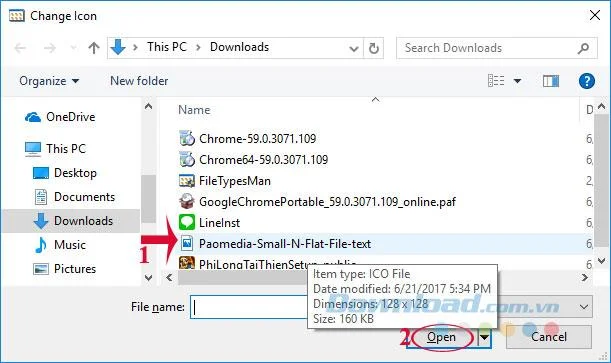
Pasul 8: Navigați la locația în care a fost stocată pictograma descărcată mai sus, selectați-o și faceți clic pe Deschide.

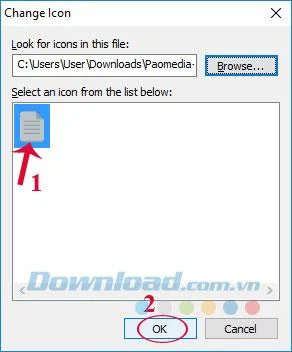
Pasul 9: pictograma selectată este listată în fereastra Schimbare pictogramă . Doar selectați-l, apoi apăsați butonul OK.

Pasul 10: În fereastra Edit File Type , faceți clic pe butonul OK pentru a salva toate modificările.

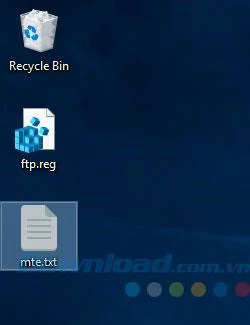
Deci, pictograma tipului de fișier a fost modificată imediat.

Acum puteți modifica orice fișier doriți. Destul de simplu, nu-i așa?
Vă doresc implementarea cu succes!