Acasă
» Cum să
»
Cum să activați funcția anti-ransomware Acces controlat la foldere pe Windows 10/11
Cum să activați funcția anti-ransomware Acces controlat la foldere pe Windows 10/11
Accesul controlat la foldere este o caracteristică a aplicației antivirus desktop Microsoft Windows Security. Această caracteristică previne ransomware-ul împiedicând modificarea fișierelor din folderele protejate. Activarea accesului controlat la foldere previne modificarea fișierelor din dosarele protejate de la aplicațiile neîncrezătoare, malware-ul sau în alt mod.
Accesul controlat la foldere este o caracteristică suplimentară de securitate în Windows 10 și 11 pe care unii utilizatori o apreciază. Ransomware-ul nu este ceva care trebuie luat cu ușurință, iar activarea acestei funcții va menține fișierele de sistem și utilizatorii în siguranță. Iată 4 moduri în care puteți activa accesul controlat la foldere în Windows.
Cum să activați Accesul controlat la foldere în Securitatea Windows
Setarea Acces controlat la foldere se află în Protecția împotriva ransomware din aplicația Windows Security. Este ușor să găsiți și să activați/dezactivați această opțiune odată ce știți unde se află. Iată cum să activați opțiunea Acces controlat la foldere în aplicația Windows Security.
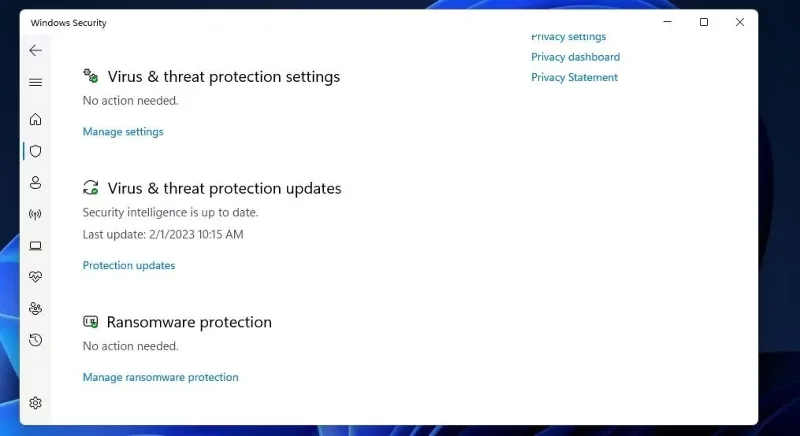
2. Selectați fila Protecție împotriva virușilor și amenințărilor din Securitate Windows.
Funcția de protecție împotriva ransomware
3. Faceți clic pe Gestionare protecție împotriva ransomware pentru a accesa setările de acces controlat la foldere.
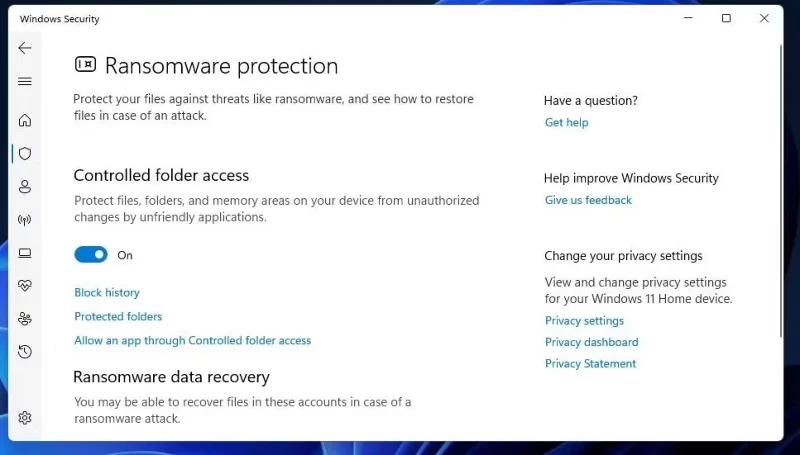
Opțiuni de acces controlat la foldere
4. Acum, activați opțiunea Acces controlat la folder pentru a activa această caracteristică.
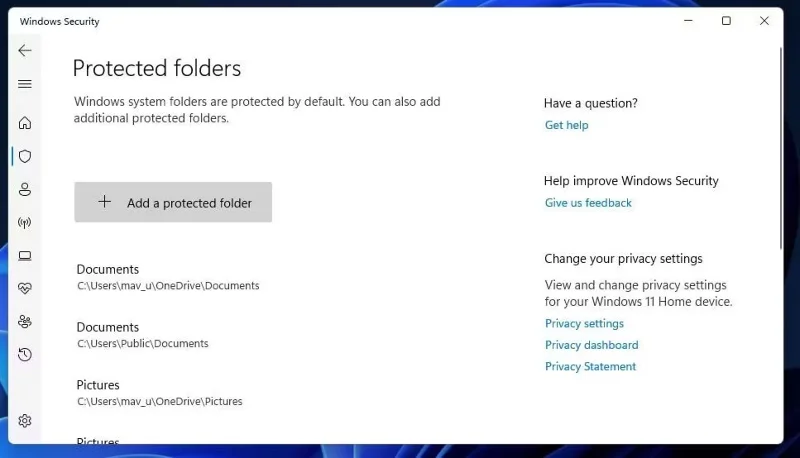
Accesul controlat la foldere protejează folderele Documente, Videoclipuri, Imagini și Muzică ale utilizatorului atunci când este activat. Pentru a vedea o listă de foldere de utilizator protejate, faceți clic pe Folder protejat. Puteți adăuga mai multe în listă făcând clic pe butonul Adăugați un folder protejat , selectând un folder și făcând clic pe Selectare folder.
Buton Adăugați folder protejat
Cum să activați accesul controlat la foldere folosind PowerShell
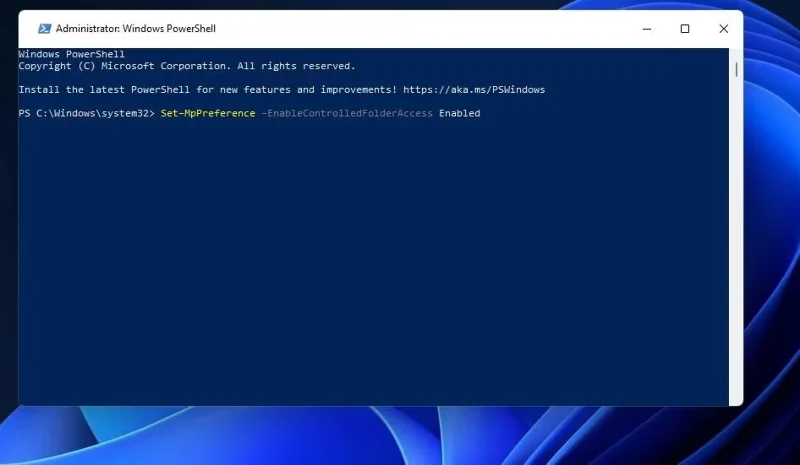
Windows PowerShell vă oferă o metodă alternativă pentru a activa și dezactiva accesul controlat la foldere prin executarea comenzilor. Puteți activa accesul controlat la foldere folosind PowerShell după cum urmează:
1. Pentru a activa instrumentul de căutare de fișiere, apăsați Win + S .
2. Tastați PowerShell în utilitarul de căutare activat.
Cum să activați Accesul controlat la foldere cu Editorul de politici de grup
Dacă aveți Windows 11 Pro sau Enterprise, puteți activa Accesul controlat la foldere folosind Editorul de politici de grup. Editorul de politici de grup include, de asemenea, câteva setări de configurare suplimentare pentru Acces controlat la foldere. Iată cum puteți activa accesul controlat la foldere prin GPE.
Notă : Dacă utilizați Windows Home, Editorul de politici de grup nu va apărea implicit.
1. Deschideți instrumentul de căutare Windows și tastați gpedit.msc în el.
2. Selectați gpedit.msc pentru a afișa Editorul de politici de grup.
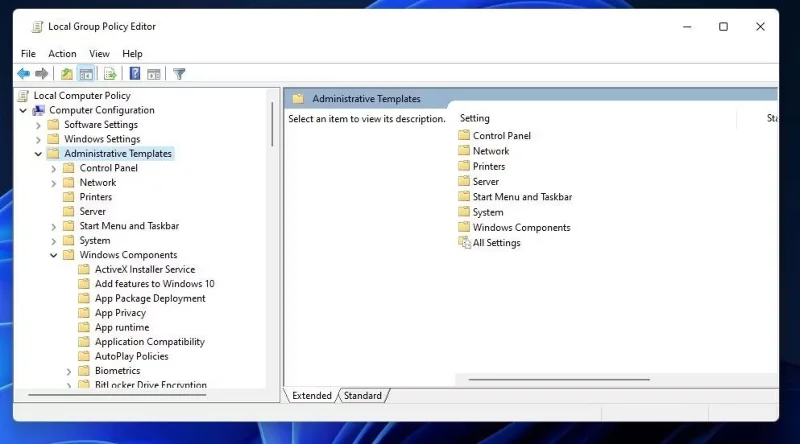
3. Faceți clic pe Configurare computer > Șabloane administrative în panoul din stânga al Editorului de politici de grup.
Șabloane administrative în Editorul de politici de grup
4. Faceți dublu clic pe Windows Components pentru a-l extinde.
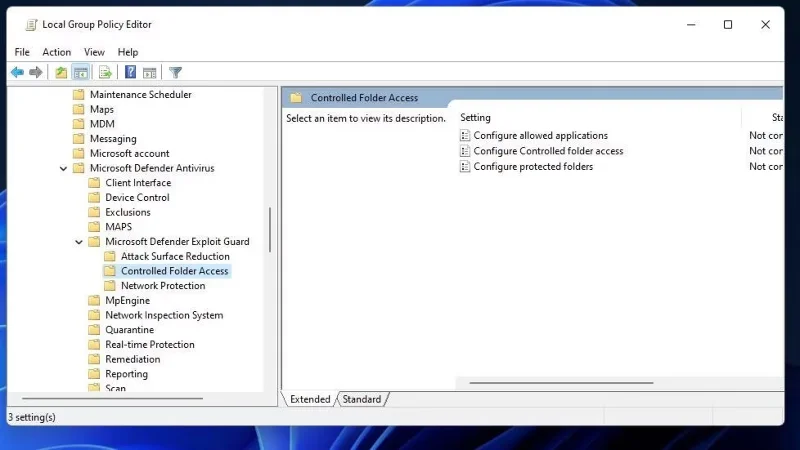
5. Faceți clic pe săgeți pentru a extinde Microsoft Defender Antivirus și Microsoft Defender Exploit Guard .
6. Selectați Acces controlat la folder pentru a vedea setările politicii pentru acea caracteristică.
7. Apoi faceți dublu clic pe Configurare acces controlat la folder pentru a vedea fereastra setarii respective.
Acces controlat la foldere în Editorul politicilor de grup
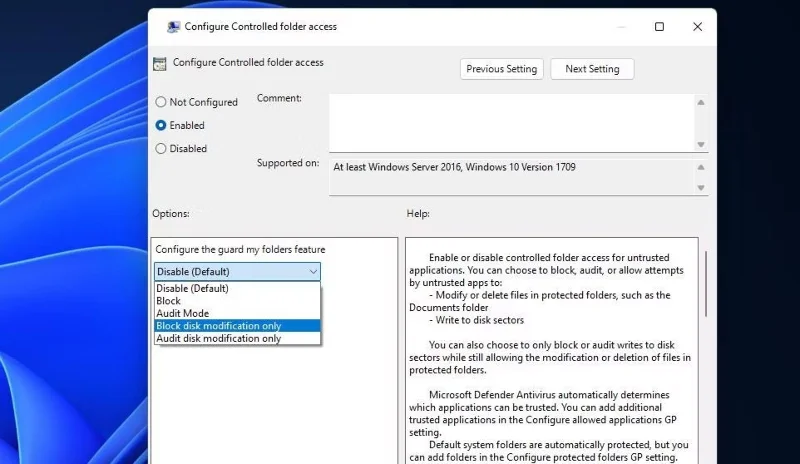
8. Selectați Activat pentru fereastra Configurare acces controlat la folder .
9. Faceți clic pe Blocare din meniul derulant pentru a selecta cel mai strict regim CFA. Cu toate acestea, puteți selecta, de asemenea, opțiunile Mod de auditare, Blocare notificări pe disc și Audit numai notificări pe disc pentru a permite accesul controlat la foldere.
Configurați meniul derulant al funcției de gardă folderele mele
10. Selectați Aplicare în fereastra Configurare acces controlat la folder .
11. Faceţi clic pe butonul OK al ferestrei Configurare acces controlat la folder .
Cum să activați Accesul controlat la foldere din meniul contextual Windows
În plus, puteți crea o comandă rapidă în meniul contextual pentru a activa/dezactiva accesul controlat la foldere. Apoi veți putea accesa setarea de acces la folderul Activare control din zona desktopului Windows. Puteți adăuga o astfel de opțiune CFA la meniul de clic dreapta, setând și rulând scriptul de registry după cum urmează:
1. Deschideți Notepad.
2. Apoi selectați acest text script și apăsați Ctrl + C :
Windows Registry Editor Version 5.00


 ; Created by: Shawn Brink

 ; Created on: July 19th 2018

 ; Tutorial: https://www.tenforums.com/tutorials/114389-add-turn-off-controlled-folder-access-context-menu-windows-10-a.html


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess]

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"

 "MUIVerb"="Turn On or Off Control folder access"

 "Position"="Bottom"

 "SubCommands"=""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout]

 "MUIVerb"="Turn on Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\001flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Enabled' -Verb RunAs\""


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout]

 "MUIVerb"="Turn off Control folder access"

 "HasLUAShield"=""

 "Icon"="%ProgramFiles%\\Windows Defender\\EppManifest.dll,-101"


 [HKEY_CLASSES_ROOT\DesktopBackground\Shell\ControlledFolderAccess\shell\002flyout\command]

 @="PowerShell -windowstyle hidden -Command \"Start-Process cmd -ArgumentList '/s,/c,start PowerShell.exe Set-MpPreference -EnableControlledFolderAccess Disabled' -Verb RunAs\""
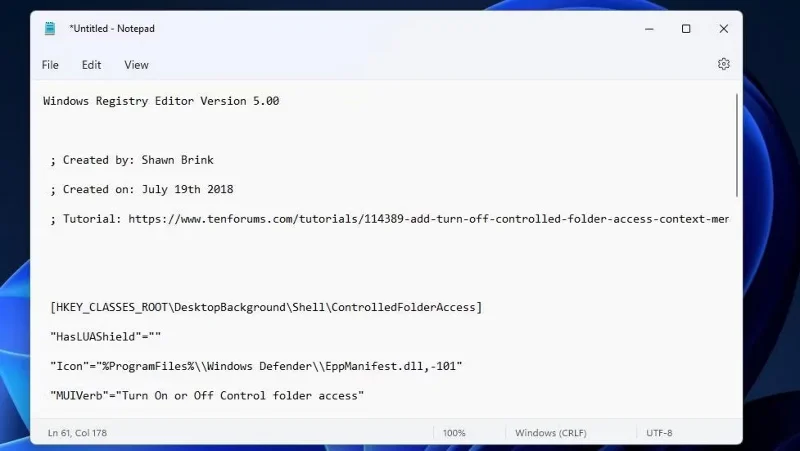
3. Lipiți acel script în Notepad făcând clic pe fereastra aplicației și apăsând Ctrl + V .
Script de registry pentru a accesa Acces controlat la foldere
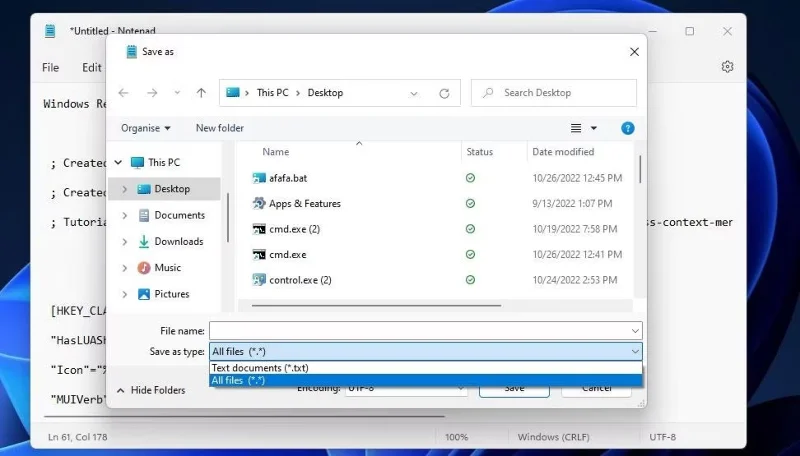
4. Apoi, apăsați Ctrl + Shift + S pentru a vizualiza fereastra Salvare ca din Notepad .
5. Setați opțiunea Salvare ca tip la Toate fișierele .
Opțiunea Toate fișierele
6. Tastați Turn on Control folder access.reg în caseta cu numele fișierului.
7. Alegeți să salvați scriptul în locația desktopului.
8. Faceți clic pe Salvare pentru a adăuga fișierul de registru de acces la folderul Activare control pe desktop.
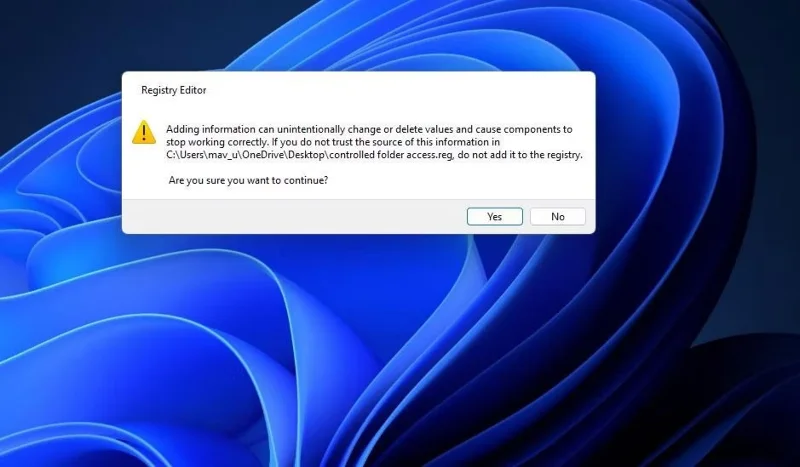
9. Închideți editorul Notepad și faceți dublu clic pe fișierul Turn on Control folder access.reg de pe desktop.
Dialog de confirmare a scriptului de registru
10. Selectați Da pentru a confirma că aveți încredere în script.
Acum puteți activa accesul controlat la foldere din meniul contextual Windows.