Acasă
» Cum să
»
Cum să activați și să utilizați Windows Sandbox pe Windows 10
Cum să activați și să utilizați Windows Sandbox pe Windows 10
Video Cum să activați și să utilizați Windows Sandbox pe Windows 10
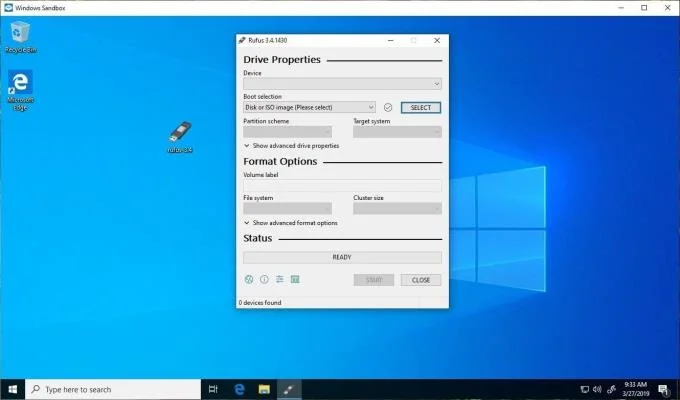
Windows Sandbox este o caracteristică nouă în actualizarea Windows 10 mai 2019 (versiunea 1903), concepută pentru a rula aplicații nesigure în medii virtualizate izolate.
Dacă trebuie să rulați aplicația, dar nu sunteți sigur de siguranța acesteia, actualizarea Windows 10 mai 2019 include o caracteristică Windows Sandbox care acceptă utilizatorii pentru a efectua această sarcină fără a afecta sistemul dacă există o eroare. se întâmplă.
Tehnic, Windows Sandbox este o mașină virtuală creată la cerere folosind virtualizarea hipervisor Microsoft folosind aceeași copie a sistemului de operare de pe computer. Cu toate acestea, este un mediu ultra-ușor, de doar aproximativ 100 MB, care a fost optimizat pentru a porni și a rula mai repede. Se concentrează pe securitate, lucrând mai eficient utilizând calendarul kernel-ului integrat, grafică de virtualizare și gestionare inteligentă a memoriei.
Cu toate că, puteți crea mașini virtuale pentru a avea aceeași experiență datorită software-ului terț precum VirtualBox , VMware Workstation ... dar Windows Sandbox oferă câteva avantaje deosebite. De exemplu, nu este necesar să luați măsuri suplimentare pentru a crea sau încărca o mașină virtuală. De fiecare dată când deschideți funcția, rulează o instalare curată și nouă a Windows 10. Când aplicația este terminată și Windows Sandbox este închisă, toate datele vor fi șterse automat. În plus, utilizarea virtualizării izolează tot ceea ce se întâmplă în acest mediu cu o instalare a sistemului de operare principal, care crește nivelul maxim de securitate la testarea aplicațiilor nesigure. Iată cum se folosește Windows Sandbox în Windows 10 May 2019 Update.
Cerințe de sistem pentru a utiliza Windows Sandbox
Înainte de a porni și utiliza Windows Sandbox, dispozitivul trebuie să îndeplinească următoarele cerințe hardware și software minime:
Windows 10 Pro (sau Enterprise).
Virtualizare hardware.
Arhitectura AMD64.
Procesor minim cu 2 nuclee (4 nuclee recomandate cu tehnologie de hipertratare).
4 GB RAM (8 GB recomandat).
1 GB spațiu liber pe hard disk (SSD recomandat).
Cum să activați Windows Sandbox pe Windows 10
Procesul este într-adevăr simplu, datorită caracteristicilor importante ale Windows 10.
Activați virtualizarea
Înainte de a putea activa Windows Sandbox, trebuie să vă asigurați că dispozitivul pe care îl utilizați acceptă hardware de virtualizare și această caracteristică este activată în Sistemul de bază de intrare / ieșire (BIOS) sau Interfața firmificată extinsă unificată (UEFI).
Verificați dacă dispozitivul acceptă virtualizarea după cum urmează:
1. Deschideți Start .
2. Găsiți promptul de comandă și faceți clic pe primul rezultat.
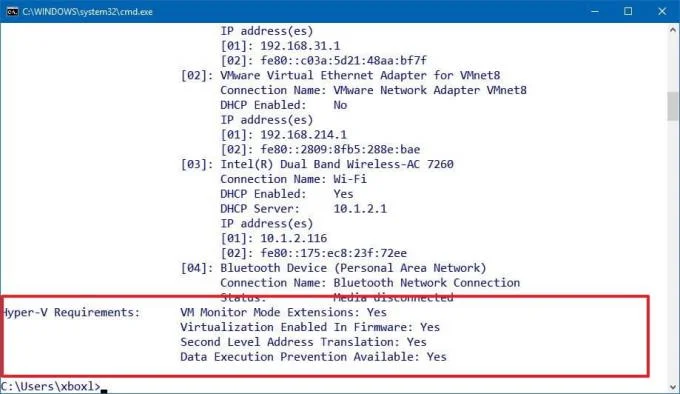
3. Introduceți comanda: systeminfo.exe și apăsați Enter .
4. În secțiunea „ Cerințe Hyper-V ”. Dacă „ Virtualizare activată în firmware ” arată Da . Puteți utiliza apoi Windows Sandbox.
Dacă virtualizarea nu este activată, trebuie să deschideți dispozitivul în BIOS BIOS sau UEFI și să activați această caracteristică. Acest proces necesită de obicei apăsarea uneia dintre tastele funcționale (F1, F2, F3, F10, F12), ESC sau Ștergere imediat ce computerul pornește. Cu toate acestea, instalarea va varia în funcție de producător, chiar de modelul PC-ului. Prin urmare, verificați site-ul web de asistență al producătorului dispozitivului pentru mai multe instrucțiuni specifice.
Activați Windows Sandbox
Pentru a activa Windows Sandbox pe Windows 10 versiunea 1903, urmați acești pași:
1. Deschideți Start .
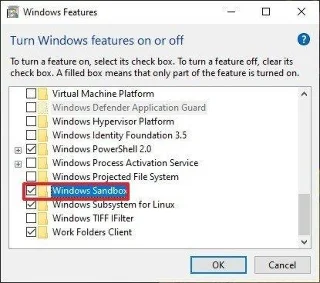
2. Căutați activarea sau dezactivarea funcțiilor Windows și faceți clic pe primul rezultat pentru a deschide experiența funcțiilor Windows.
3. Verificați opțiunea Windows Sandbox .
4. Faceți clic pe butonul OK .
5. Faceți clic pe butonul Restart now .
După parcurgerea pașilor de mai sus, puteți începe să utilizați noul mediu de virtualizare pentru a instala temporar și a testa aplicații neîncredere.
Cum se utilizează Windows Sandbox pe Windows 10
Windows Sandbox este foarte ușor de utilizat, trebuie doar să urmați acești pași:
1. Deschideți Start.
2. Căutați Windows Sandbox, faceți clic dreapta pe primul rezultat și selectați Executare ca administrator .
3. Pe dispozitivul fizic, faceți clic dreapta pe instalatorul de aplicații pe care doriți să îl testați și selectați Copiere .
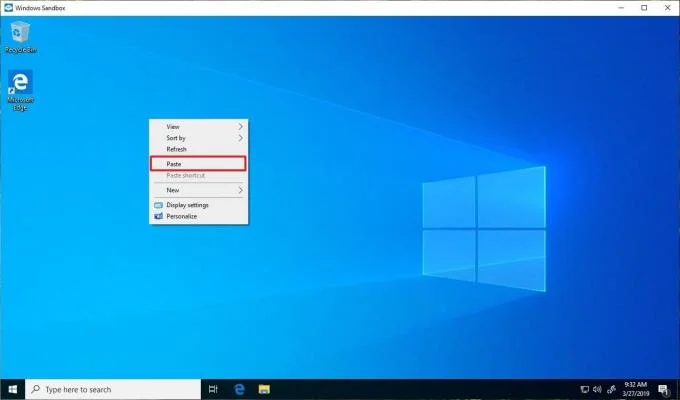
4. În mediul Windows Sandbox, faceți clic dreapta pe desktop și selectați Lipire pentru a transfera fișierul executabil (.exe).
Sfat rapid : Deși nu puteți trage și arunca aplicațiile din instalarea principală în Windows Sandbox pentru a transfera fișiere, puteți descărca fișierele de aplicații folosind Microsoft Edge .
5. Faceți dublu clic pe fișierul de instalare (.exe, .msi, etc) pentru a-l lansa.
6. Continuați să urmați instrucțiunile de pe ecran pentru a finaliza procesul de instalare.
După parcurgerea tuturor etapelor de mai sus, puteți începe să utilizați aplicația normală de încredere ca orice alt software. În mod alternativ, puteți utiliza Ctrl + Alt + Break (sau Pauză) pentru a intra și ieși Windows Sandbox în modul ecran complet. Dacă doriți să utilizați modul de contrast ridicat, în cadrul experienței de virtualizare, puteți utiliza combinația de taste Shift + Alt + PrintScreen pentru a o activa.
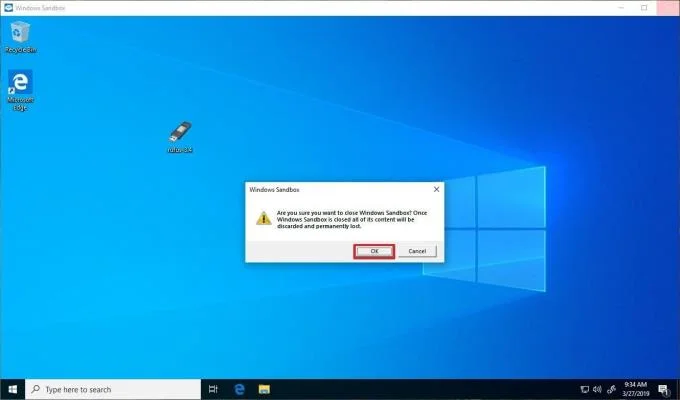
După terminarea testării aplicației, faceți clic pe butonul X din colțul din dreapta sus, apoi faceți clic pe OK pentru a închide Sandbox. La sfârșitul experienței, mașina virtuală și conținutul acesteia vor fi șterse definitiv de pe dispozitivul dvs. fără a afecta sistemul Windows 10.
Rulați Windows Sandbox în interiorul mașinii virtuale
Dacă încercați să utilizați Windows Sandbox într-o mașină virtuală, trebuie să configurați un sistem care să permită rularea virtualizării imbricate, adică să rulați mediul de virtualizare în mașina virtuală.
În mașina virtuală, tastați powershell în bara de căutare Start Menu , faceți clic dreapta pe Best Match și selectați Run as Administrator .
Schimbați <VMName> la numele mașinii virtuale. Reporniți mașina virtuală. Vei vedea apoi opțiunea Windows Sandbox localizată în Meniul Start.
Rulați Windows Sandbox pe Windows 10 Home
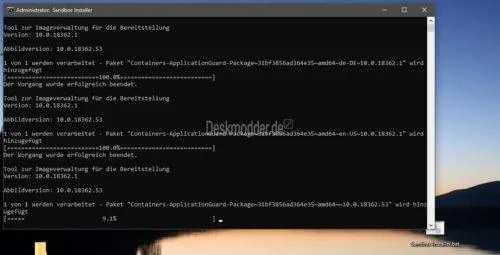
De fapt, Windows Sandbox nu poate rula pe Windows 10 Home. Cu toate acestea, datorită unui plasture dezvoltat de echipa Deskmodder , utilizatorii Windows 10 Home au putut lansa Windows Sandbox.
Dacă doriți să încercați să rulați Windows Sandbox pe Windows 10 Home , efectuați o rezervă de sistem înainte de a rula acest patch.
Mai sus este cum să utilizați Windows Sandbox în Windows 10 May 2019 Update . Sper ca articolul să vă fie de folos.