Wakuoo acceptă și tehnologia de virtualizare (VT). Iată cum să activați VT pe emulatorul Wakuoo .
Wakuoo este un nou software de emulator Android care a fost lansat nu cu mult timp în urmă, din 2021. Cu toate acestea, Wakuoo oferă caracteristici de calitate nu mai puțin decât emulatoarele Android populare de astăzi. Puteți rula aproape oricare dintre jocurile dvs. preferate pe Wakuoo și puteți chiar să activați VT.
VT - Tehnologia de virtualizare este o tehnologie care oferă posibilitatea de a rula mai multe sisteme de operare separate pe un hardware de server, datorită căruia emulatorul poate profita de mai multe resurse. Ar trebui să activați VT deoarece poate îmbunătăți performanța computerului și, în același timp, permite Wakuoo să ruleze mai ușor și mai rapid.
Instrucțiuni pentru utilizarea VT pe Wakuoo
Cum se verifică starea activării VT pe Wakuoo
Ai 3 moduri de a face asta:
1. Verificați informațiile despre sistem
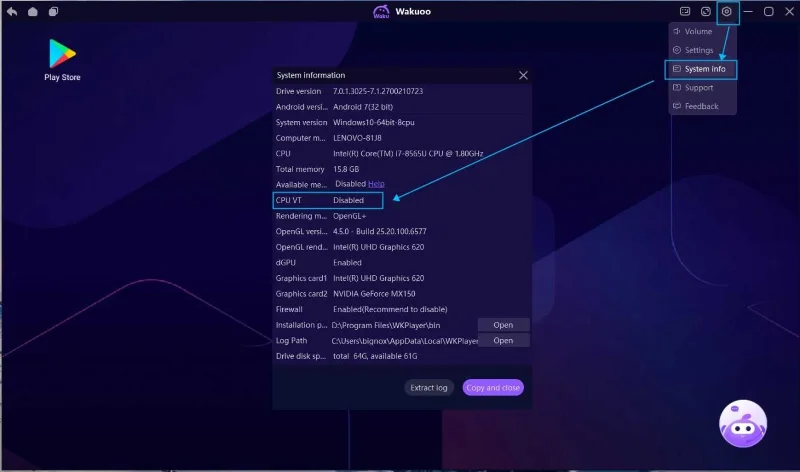
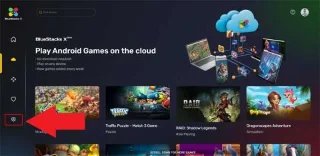
Wakuoo va verifica automat dacă computerul are VT activat sau nu. Puteți accesa Setări >> Informații sistem >> CPU VT >> Activat/Dezactivat pentru a vedea această setare.
2. O fereastră pop-up apare la deschiderea jocului
Când deschideți un joc care necesită serviciu VT, Wakuoo vă va anunța automat.

3. Folosiți instrumentul LeoMoon
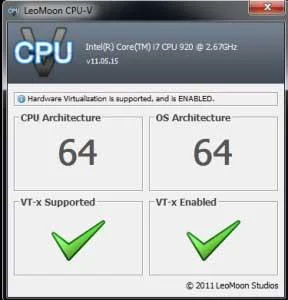
LeoMoon CPU-V nu numai că detectează dacă procesorul acceptă virtualizarea hardware, dar verifică și starea acestuia în BIOS.

Dacă rezultatele testului arată o bifă verde în VT-x Supported, înseamnă că computerul acceptă virtualizarea. Dacă este un x roșu , computerul nu acceptă VT. Cu toate acestea, puteți instala Wakuoo, atâta timp cât îndepliniți cerințele de instalare.
Dacă rezultatul arată o bifă verde în VT-x Enabled, înseamnă că VT a fost activat în BIOS. Dacă este un x roșu , urmați pașii de mai jos pentru a activa VT în Wakuoo.
Cum să activați VT în Wakuoo
1. Verificați informațiile de sistem din Wakuoo și găsiți modelul computerului sau modelul BIOS.

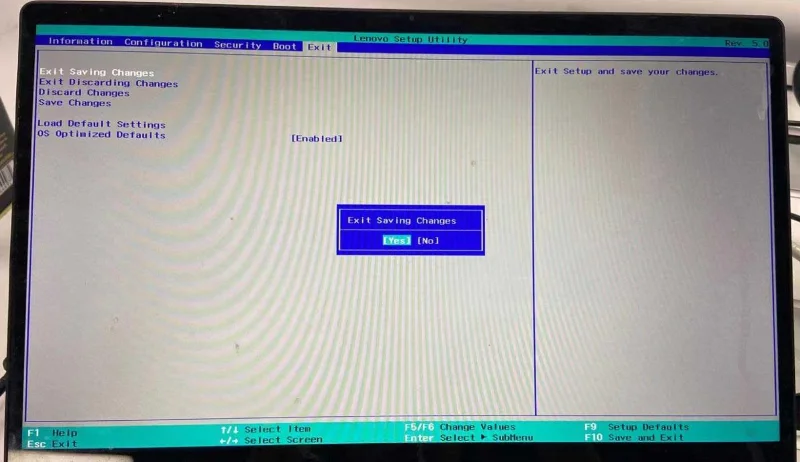
2. Intrați în interfața BIOS: mai întâi reporniți computerul. În timpul procesului de repornire, apăsați pe Delete/F12 sau pe scurtătura corespunzătoare de pe modelul computerului dvs., continuu până când intrați în interfața BIOS .
3. Porniți VT:
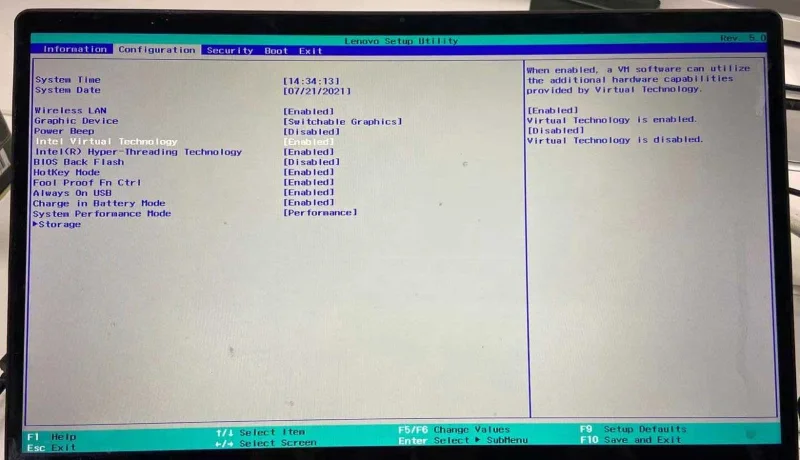
1. Găsiți opțiunea VT pe pagina BIOS. (Denumit adesea Virtual sau Virtualizare, unele cazuri VT-X sau SVM)

2. Faceți clic pe Avansat >> Procesor (CPU) >> Virtual sau Virtualizare . Pe unele computere, VT este în Configurare sau Securitate.
3. Setați opțiunea VT la Activat .
4. Apăsați Salvare (F10) sau Ieșire din salvarea modificărilor pentru a salva și a ieși.

Cum să remediați erorile comune la pornirea VT pe Wakuoo
Este posibil să întâmpinați aceste două probleme comune:
- Conflict între VT și Microsoft.
- Blocat de software antivirus.
1. Conflict între VT și Microsoft
Dacă rulați Windows 8 sau Windows 10, este posibil să întâmpinați o eroare de conflict între tehnologiile Microsoft VT și Hyper-V.
Opriți Hyper-V urmând acești pași: Accesați Panoul de control >> Programe și caracteristici >> Activați sau dezactivați funcțiile Windows >> debifați caseta înainte de Hyper-V .
2. Blocați și ucideți virușii
Dacă VT este activat în BIOS, dar rezultatele testului arată în continuare o linie roșie sub VT, este probabil ca software-ul antivirus să fi blocat această caracteristică. Luați de exemplu Avast!, pentru a rezolva problema:
- Deschideți Avast anti-virus > Setări > Depanare .
- Debifați Activați virtualizarea asistată de hardware , apoi reporniți computerul.
Mai sus este cum să activați VT pe Wakuoo . Este simplu și ușor, nu?