Acasă
» Cum să
»
Cum să adăugați Proxy la IDM pentru a accelera descărcarea
Cum să adăugați Proxy la IDM pentru a accelera descărcarea
Video Cum să adăugați Proxy la IDM pentru a accelera descărcarea
După cum știți Internet Download Manager (IDM) este un software pentru a accelera descărcarea, susține cea mai bună descărcare de fișiere astăzi, o mulțime de utilizatori. Dar dacă doriți să creșteți viteza maximă atunci când descărcați date cu IDM, puteți adăuga Proxy, utilizați diferite adrese IP pentru a descărca mai rapid datele.
Deci știți cum să adăugați Proxy la IDM? Dacă nu sau nu este atât de clar, vă puteți referi la următorul articol al Download.com.vn pentru a accelera descărcarea maximă offline!
Instrucțiuni pentru a adăuga Proxy la IDM pentru a accelera descărcarea
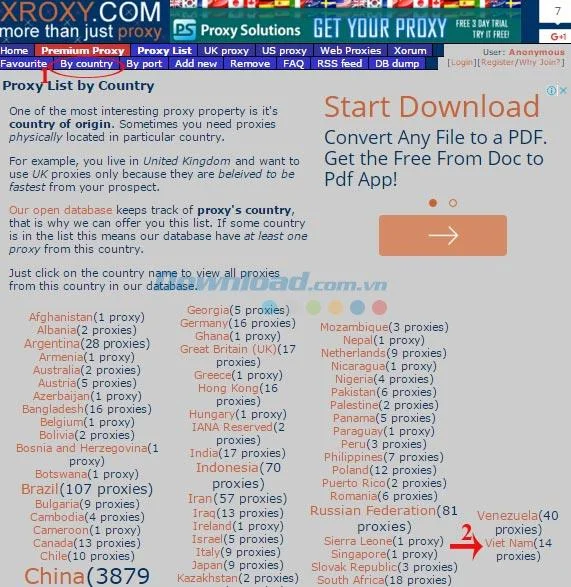
Pasul 1: Pentru a adăuga Proxy la IDM, trebuie să vizitați pagina Xroxy pentru a obține o listă de proxy pe care să o adăugați. Aici, faceți clic pe fila Pe țară , derulați în jos pentru a selecta Vietnamul.
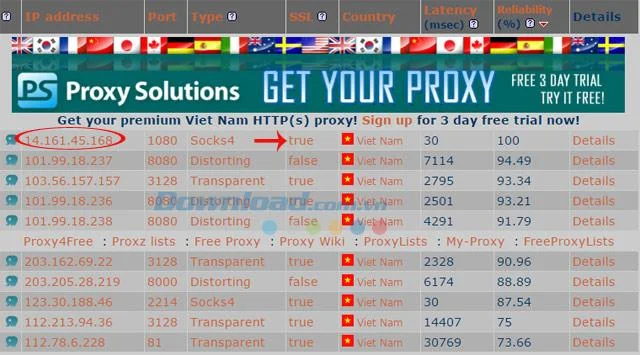
Pasul 2: În acest moment, va apărea o listă de proxy, alegeți una, dar nu uitați să alegeți ce valoare SSL este adevărată .
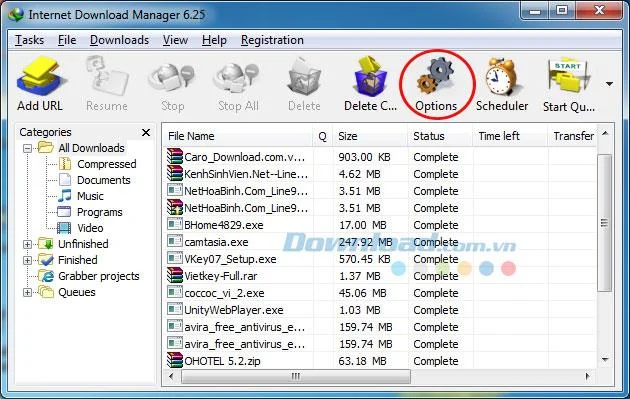
Pasul 3: Porniți IDM, pe interfața principală a aplicației, faceți clic pe Opțiuni.
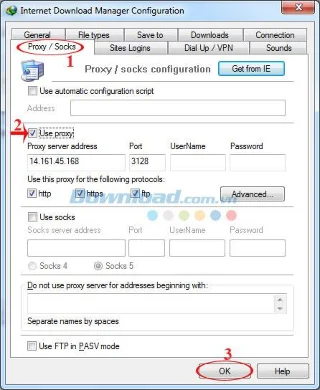
Pasul 4: Apare fereastra de configurare a Internet Download Manager , treceți la fila Proxy / Socks și selectați Utilizare proxy. Apoi introduceți noua adresă IP de mai sus în caseta de adresă a serverului proxy. În cele din urmă, faceți clic pe OK pentru a salva setările.
Așadar, ați schimbat proxy-ul pentru IDM, acum nu ezitați să descărcați filmele și videoclipurile dvs. preferate pe computer pentru a vă bucura de orice timp liber. În plus față de IDM, puteți face referire la următorul suport de descărcare de software: EagleGet , Gigaget , iLivid Download Manager ...