Acasă
» Cum să
»
Cum să adăugați un administrator la un grup de chat Skype
Cum să adăugați un administrator la un grup de chat Skype
Video Cum să adăugați un administrator la un grup de chat Skype
Adăugarea unui admin la grupul de chat Skype este un truc bun pentru mulți oameni care nu știu despre Skype de mult timp. Acesta este un mod extrem de eficient de a gestiona grupurile de chat Skype sau de a gestiona membrii unui anumit grup atunci când a plecat creatorul grupului.
De fapt, aceasta nu este inclusă în niciuna dintre opțiunile sau setările pentru acest software de chat gratuit . Dar are și avantajul că oricine poate adăuga, transformă o altă persoană într-un administrator (administrator) al grupului fără nicio condiție.
Pasul 1: Porniți software-ul de chat Skype , selectați un grup de chat pe care aveți nevoie pentru a crea un administrator (adăugați admin) pentru grup.
Pentru a vă asigura că grupul nu are niciun administrator, îl puteți verifica din nou arătând lista tuturor membrilor grupului.
Comanda afișează apartenența și apartenența la grupul de chat Skype
Cum se face:
În fereastra de chat, introduceți comanda „ / showmembers ” și apoi apăsați Enter sau faceți clic pe pictograma Send de lângă ea.
Multe persoane o vor folosi mai repede decât faceți clic stânga pe numărul de persoane din grup. Acest lucru vă va arăta în continuare lista de persoane aflate în prezent în grup, dar nu va afișa calitatea de membru (drepturile de membru) ale fiecărei persoane din grup.
Pasul 2: După ce apare lista de membri, observați drepturile lor chiar lângă numele afișat. Ca exemplu în acest articol, vedem că toate sunt doar „ UTILIZATOR ” obișnuit.
În prezent, toți membrii sunt Utilizatori
Pasul 3: Pentru a putea transforma orice membru al acestui grup într-un administrator (de la USER la ADMIN), efectuați următoarele:
Faceți clic stânga pe afișarea conținutului chatului Skype.
Introduceți comanda " setrole [Numele persoanei de adăugat] MASTER "
Apăsați Enter pentru a efectua.
Comandă transformarea oricărei limite într-un administrator
Pasul 4: După executarea cu succes a unui mesaj, va apărea un mesaj ca mai jos, iar dacă folosiți din nou comanda „showmembers”, veți vedea că drepturile persoanei pe care tocmai ați adăugat-o s-au schimbat.
Drepturile membrului selectat s-au schimbat
În acest fel, putem transforma orice persoană din grupul nostru de chat într-un administrator fără privilegii. Mai mult decât atât, numai atunci când un admin poate gruparea să fie bine gestionată, deoarece numai administratorul poate elimina pe cineva din grup, gestionează alți membri.
De asemenea, putem executa această comandă pentru a adăuga mai multe persoane pentru a deveni administratorul unui grup de chat.
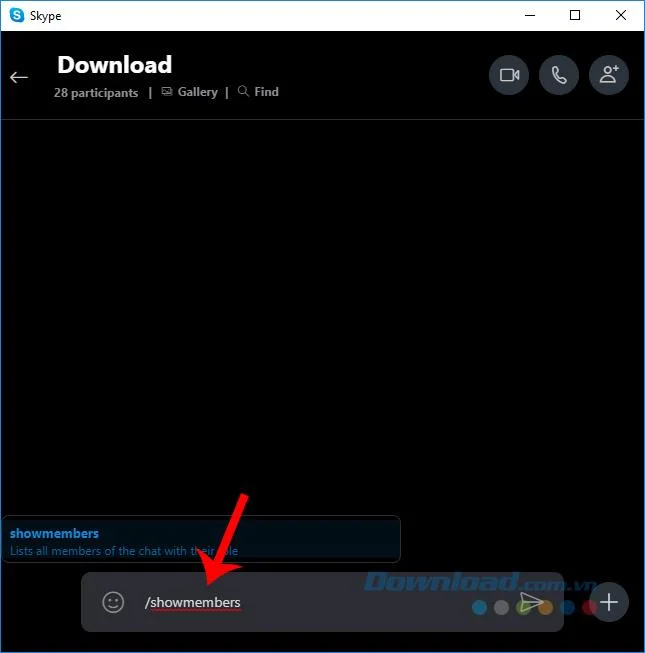 Comanda afișează apartenența și apartenența la grupul de chat Skype
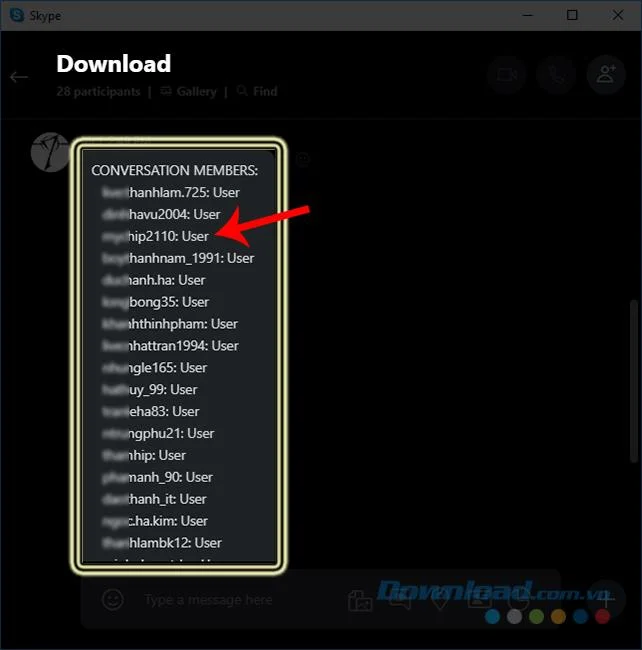 În prezent, toți membrii sunt Utilizatori
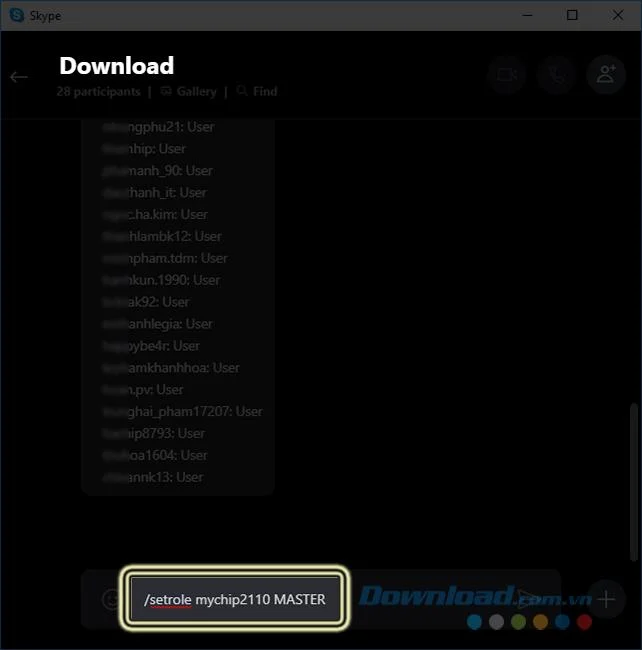 Comandă transformarea oricărei limite într-un administrator
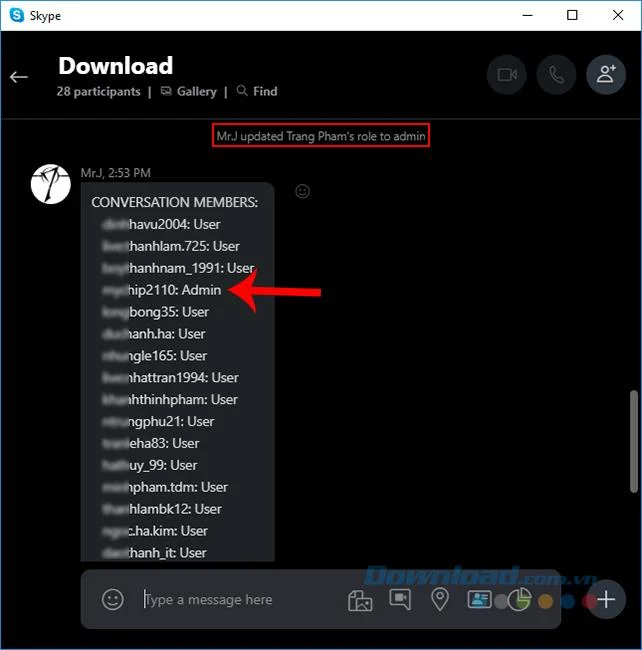 Drepturile membrului selectat s-au schimbat









