Copilot Pro costă 20 USD pe lună și oferă câteva upgrade-uri față de versiunea gratuită, în special pentru cei care folosesc Microsoft 365. Dacă nu mai doriți să utilizați Copilot Pro, puteți să vă anulați abonamentul Copilot Pro și să reveniți la versiunea gratuită Copilot Pro. Iată instrucțiuni pentru anularea abonamentului Copilot Pro.
Cum să anulați abonamentul Copilot Pro pentru rambursare
Pasul 1:
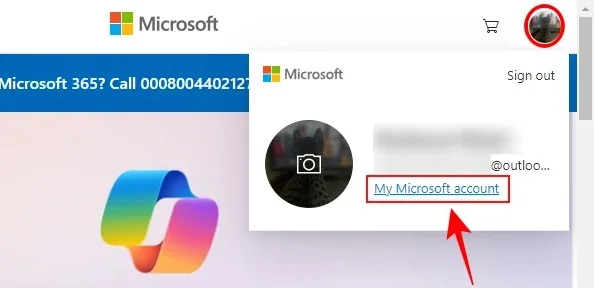
Mai întâi, utilizatorul merge la Microsoft și se înscrie pentru pachetul Copilot Pro. În interfața contului, faceți clic pe avatarul dvs. și selectați Contul meu Microsoft .
Pasul 2:
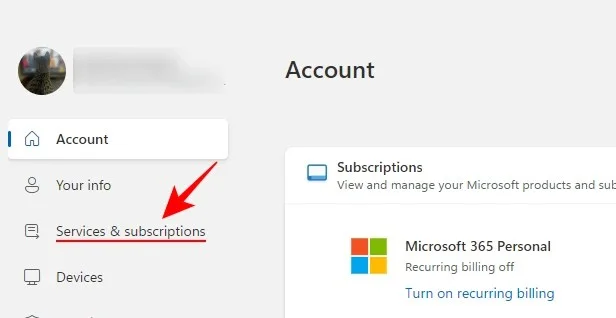
Treceți la gestionarea contului, utilizatorii dau clic pe Servicii și abonamente pentru a vedea pachetul Copilot Pro la care v-ați abonat.

Pasul 3:
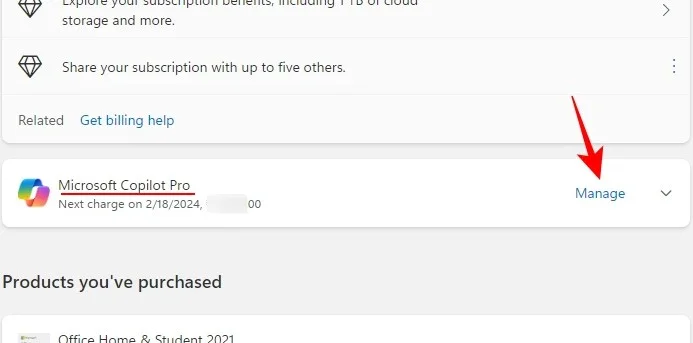
Priviți conținutul de lângă el și veți vedea pachetul de abonament Copilot Pro cu timpul până când. Facem clic pe Gestionare, așa cum se arată mai jos. În cazul în care vedeți mesajul Activați facturarea recurentă, atunci abonamentul dvs. expiră automat după ora afișată și nu va mai trebui să faceți nimic pentru a anula.

Pasul 4:
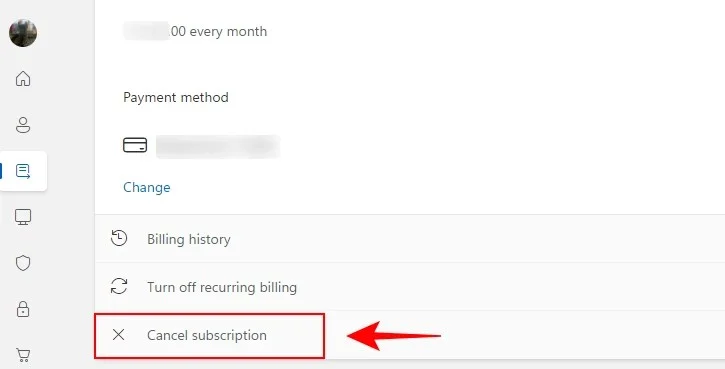
Continuați să faceți clic pe Anulare abonament pentru a vă anula abonamentul Copilot Pro.

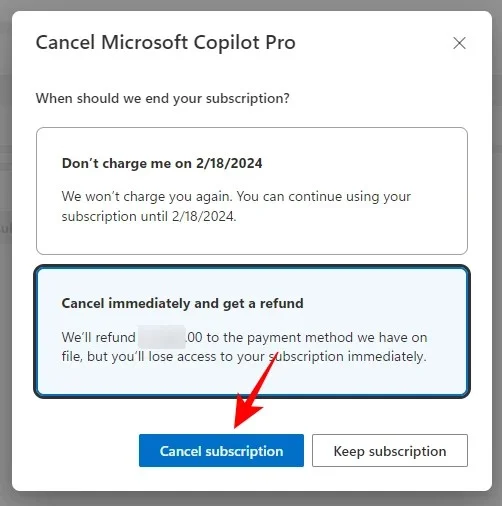
Pentru a vă rambursa abonamentul Copilot Pro, faceți clic pe Anulați imediat și obțineți o rambursare . Dacă aveți succes, veți primi mesajul „abonamentul Microsoft Copilot Pro a fost anulat cu succes”

Rețineți că unele țări au reglementări privind perioadele de rambursare atunci când anulați un abonament Copilot Pro.
- Anulați și rambursați Copilot Pro în 14 zile: Austria, Germania, Italia, Spania, Elveția, Marea Britanie.
- Anulați și rambursați în 7 zile: Australia, Brazilia, India, Japonia, Mexic, Noua Zeelandă, Statele Unite.
- Anulați oricând și primiți rambursarea la tarifele: Canada, Franța.