Crearea unui chat de grup pe Zalo ne va ajuta să discutăm confortabil cu multe persoane în același timp. În special, aici pot adăuga cu ușurință noi membri în grup și pot discuta împreună. Cu toate acestea, atunci când un membru nou este adăugat la grup, Zalo va face implicit ca această persoană să poată citi întregul conținut al mesajelor vechi ale grupului, iar acest lucru îi va face pe unele persoane din grup destul de inconfortabile.
Din acest motiv, mai jos, Download.vn va ghida pe toată lumea în două moduri de a bloca membrii noi să citească mesajele vechi din grupul de chat Zalo , extrem de simplu și ușor de făcut, vă invită să urmați articolul.
1. Cum să blocați noii membri să citească mesaje vechi atunci când sunt adăugați în grupul Zalo
Pasul 1: Mai întâi, deschidem aplicația Zalo , apoi intrăm în orice conversație de grup .
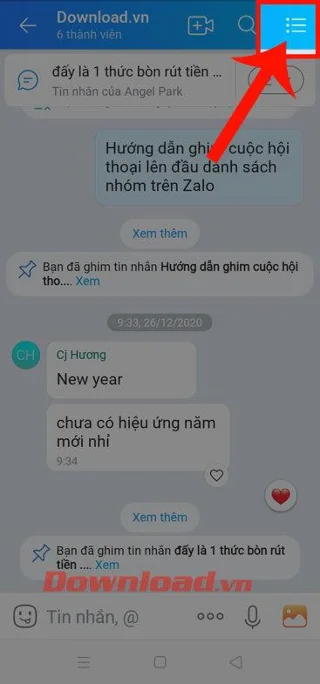
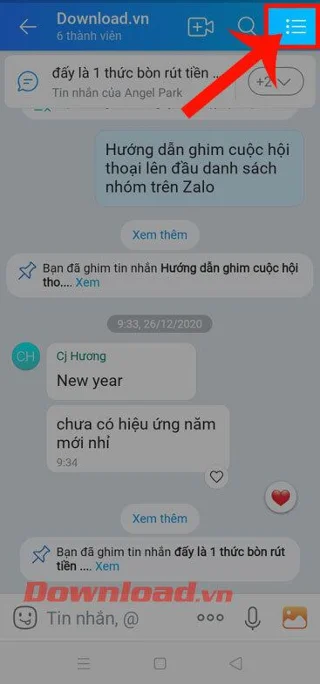
Pasul 2: În secțiunea de chat de grup de pe Zalo, faceți clic pe pictograma cu trei liniuțe din colțul din dreapta sus al ecranului.
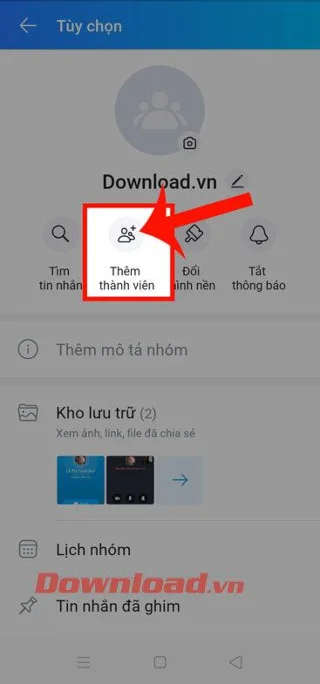
Pasul 3: Apoi, faceți clic pe Adăugați membru .

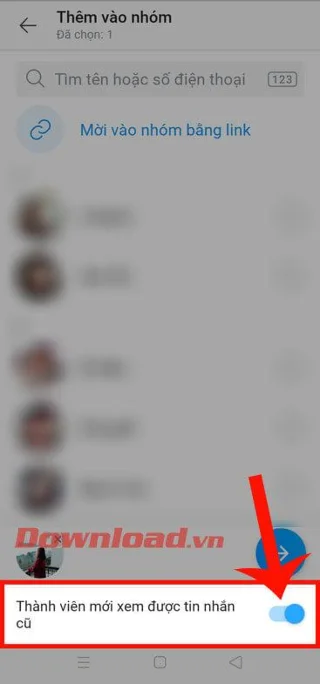
Pasul 4: Apoi, atingeți cercul din partea dreaptă a contului Zalo pe care doriți să-l invitați să se alăture grupului.
Pasul 5: răsturnați comutatorul din secțiunea Membrii noi pot vedea mesajele vechi , în partea de jos a ecranului.
Pasul 6: În acest moment, pe ecran va fi afișat un mesaj care va cere confirmarea faptului că membrii noi nu pot citi mesajele vechi, faceți clic pe butonul Confirmare .

2. Cum să blocați noii membri să citească mesaje vechi din grupul Zalo folosind setările de grup
Pasul 1: Continuați, în interfața de chat de grup a lui Zalo, în colțul din dreapta sus al ecranului, faceți clic pe pictograma cu trei liniuțe .
Pasul 2: în ecranul Opțiuni , faceți clic pe Setări grup .


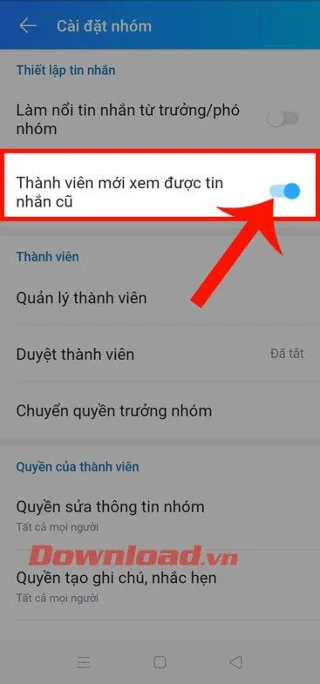
Pasul 3: Glisați bara de ajustare pentru Membrii noi pot vedea mesajele vechi spre stânga.
Pasul 4: În cele din urmă, atingeți butonul Confirmare , pentru a finaliza operațiunile efectuate.

Vă doresc succes!