Device Links
Mesajele spam pot apărea astăzi în fiecare aplicație de comunicare, iar Telegram nu face excepție. Acest lucru face ca restricționarea mesajelor spam să fie importantă pentru siguranța dvs. personală și siguranța dispozitivului dvs. Cu toate acestea, uneori blocarea acestora poate deveni confuză, mai ales dacă sunteți un utilizator nou al aplicației. Majoritatea aplicațiilor oferă aceeași opțiune, dar fiecare aplicație are un aspect diferit și găsirea locației potrivite poate fi dificilă.
Acest articol vă va oferi toți pașii necesari pentru a bloca spam-ul pe Telegram pe diferite dispozitive.
Cum să limitați adăugarea la grupurile Telegram
O modalitate prin care spammerii vă umplu căsuța de e-mail cu mesaje nesolicitate este să vă adauge în grupuri mari. Deoarece grupurile Telegram pot conține până la 200.000 de utilizatori, aceasta este o modalitate ușoară pentru escroci de a ajunge rapid la un număr mai mare de persoane. Dacă numele dvs. de utilizator este public, ei vă pot adăuga într-un grup chiar dacă nu vă cunosc numărul, introducând aleatoriu un nume de utilizator care se potrivește cu al dvs. în Căutarea globală.
Din fericire, puteți opri escrocii să vă adauge în grupuri rău intenționate în doar câțiva pași simpli.
Pe Android
Dacă utilizați un telefon Android, puteți să vă ascundeți numărul de telefon și să restricționați adăugarea în grupuri în acești câțiva pași:
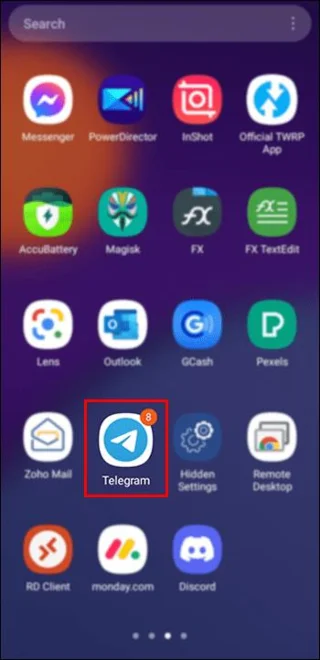
- Deschideți aplicația Telegram pe telefonul dvs. Android.

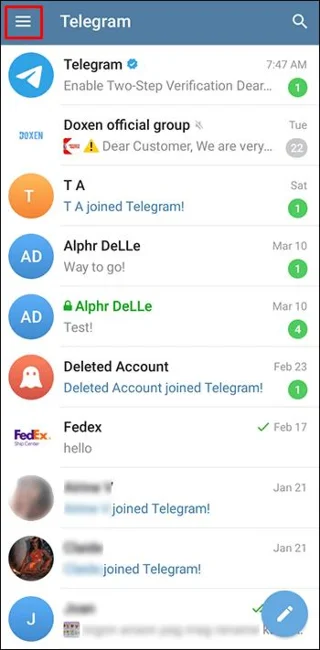
- Atingeți meniul de hamburgeri din colțul din stânga sus.

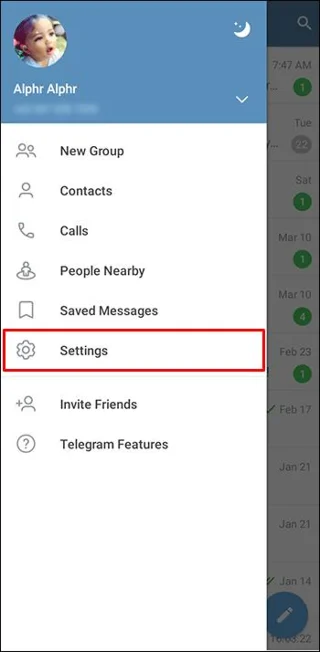
- Odată ce meniul lateral se deschide, atingeți „Setări”.

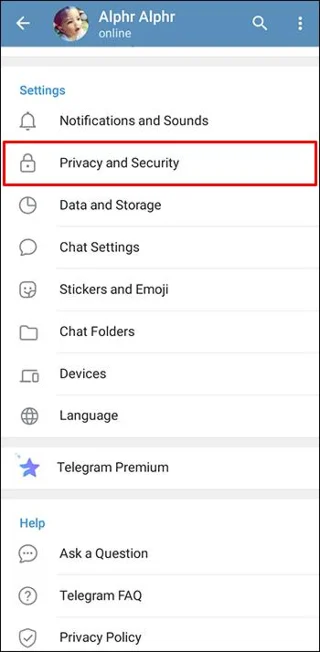
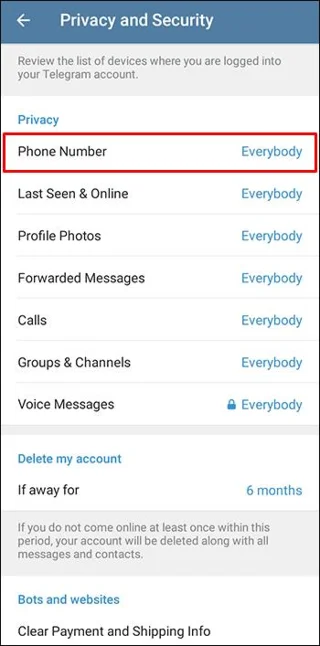
- Găsiți „Confidențialitate și securitate” și faceți clic pe el.

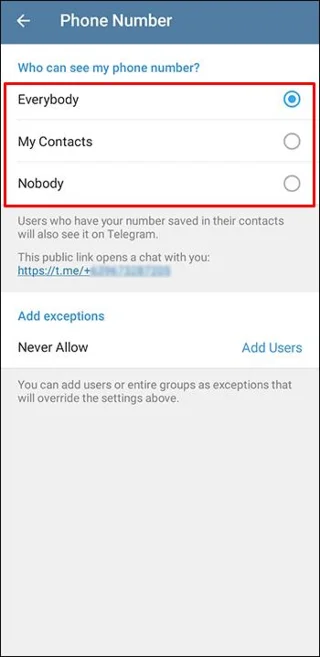
- În zona „Confidențialitate”, atingeți „Număr de telefon”.

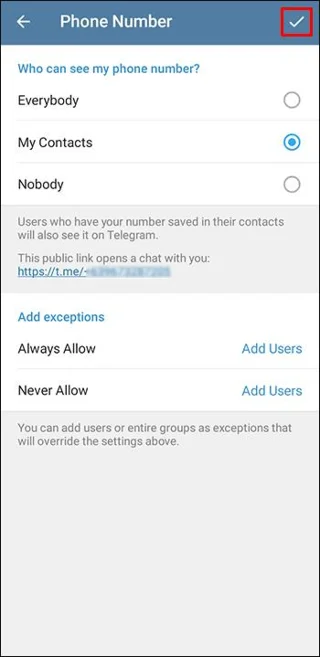
- Comutați „Toți” implicit la „Persoanele mele de contact” sau „Nimeni”.

- Atingeți bifa din colțul din dreapta sus.

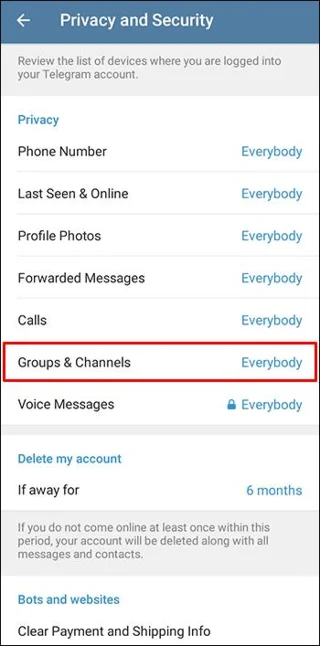
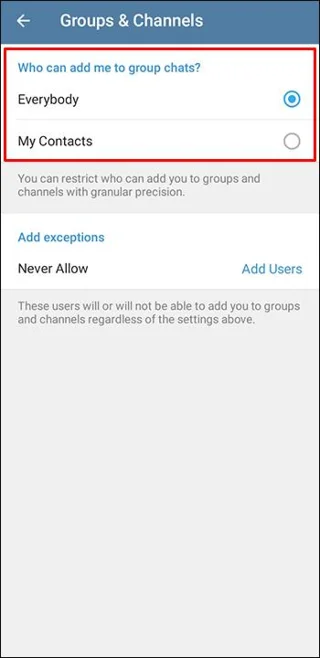
- Reveniți la zona „Confidențialitate” și găsiți „Grupuri și canale”.

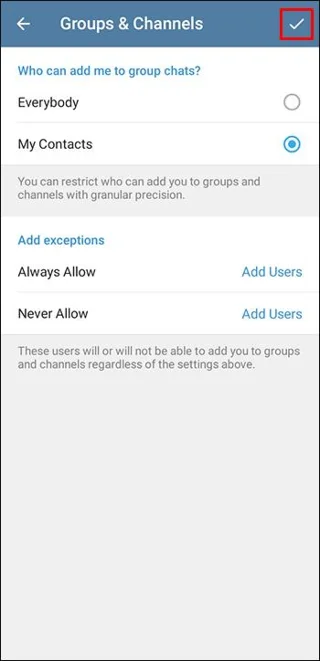
- Sub întrebarea „Cine mă poate adăuga la chat-urile de grup?” comutați „Toți” implicit la „Persoanele mele de contact”.

- Faceți clic pe o bifă din colțul din dreapta sus pentru a vă confirma alegerile.

Pe iPhone
Limitarea cine vă poate adăuga în grupuri și ascunderea numărului dvs. de telefon pe Telegram se face în mod similar pe dispozitivele iPhone. Aceștia sunt pașii:
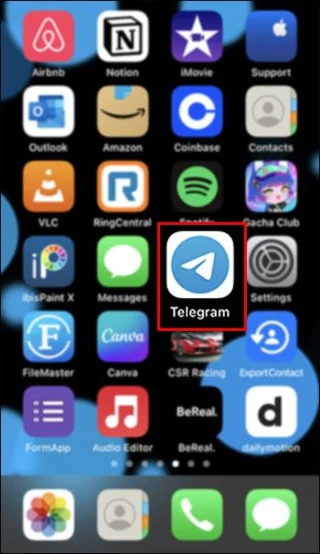
- Deschideți aplicația Telegram pe iPhone.

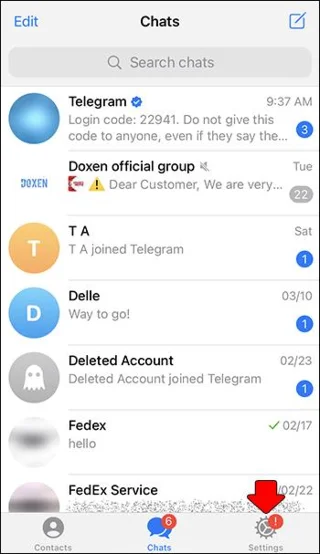
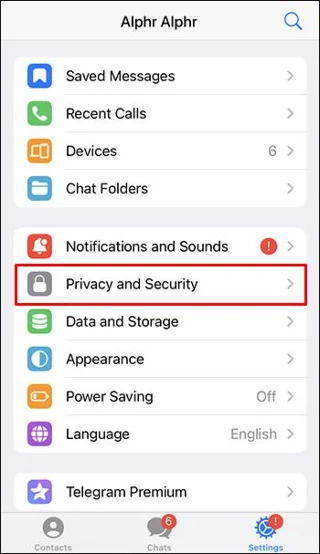
- Accesați „Setări” în colțul din dreapta jos.

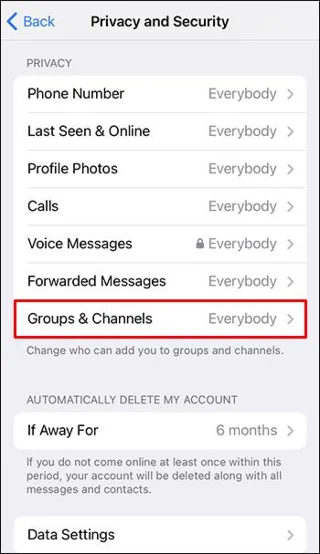
- Faceți clic pe „Confidențialitate și securitate”.

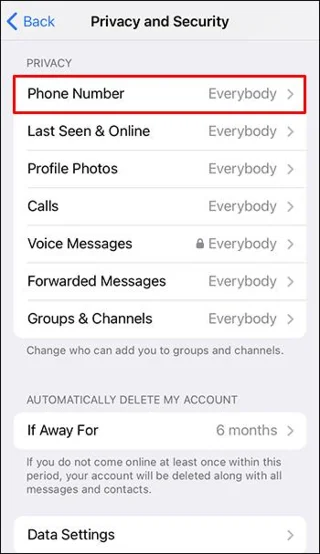
- În zona „Confidențialitate”, atingeți „Număr de telefon”.

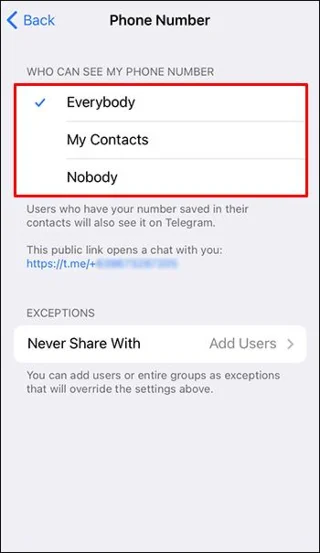
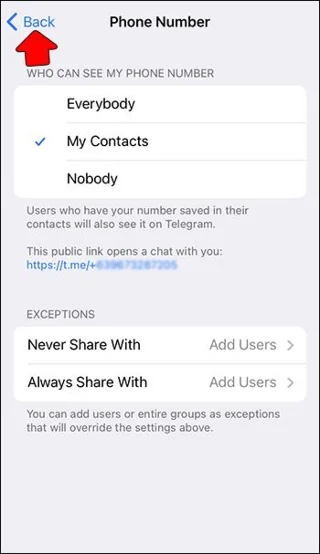
- Comutați „Toți” implicit la „Persoanele mele de contact” sau „Nimeni”.

- Faceți clic pe spatele din colțul din stânga sus pentru a vă confirma alegerile.

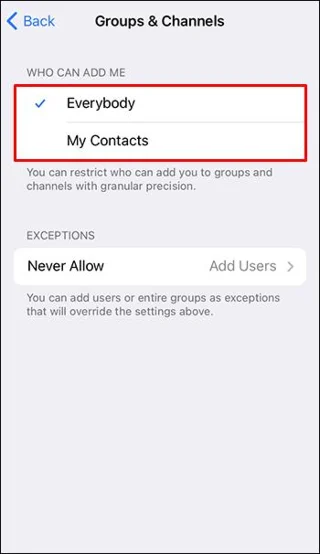
- Reveniți la zona „Confidențialitate” și găsiți „Grupuri și canale”.

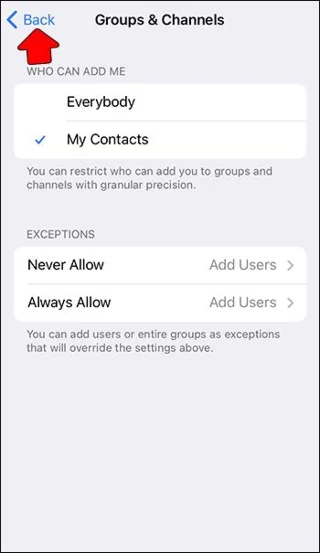
- Comutați „Toți” implicit la „Persoanele mele de contact”.

- Faceți clic pe spatele din colțul din stânga sus pentru a vă confirma alegerile.

Pe aplicația Desktop Telegram
Restricționarea cine vă poate adăuga pe canale și limitarea cine vă poate vedea numărul pe desktop este aproape aceeași ca pe Android. Iată cum o faci:
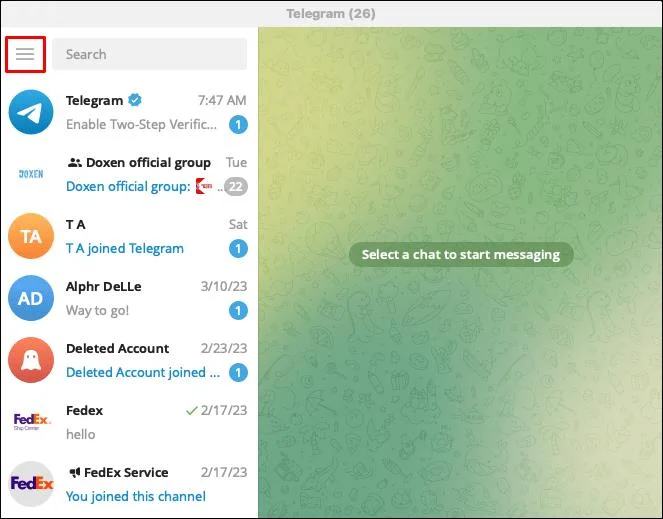
- Deschideți aplicația Telegram pe desktop.

- Atingeți meniul de hamburgeri din colțul din stânga sus.

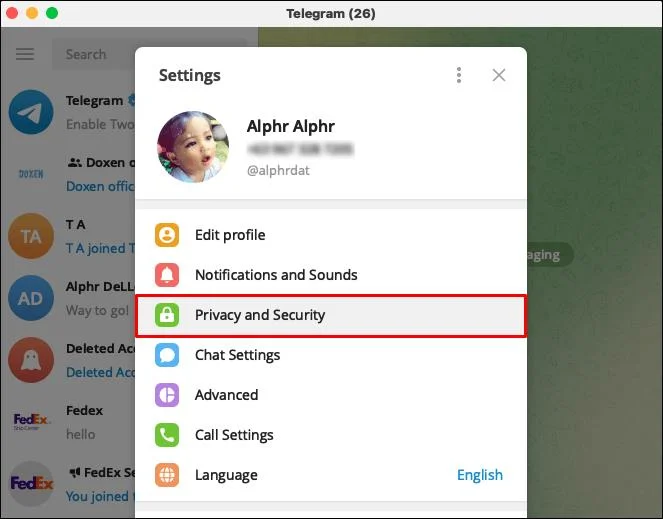
- Odată ce meniul pop-up se deschide, atingeți „Setări”.

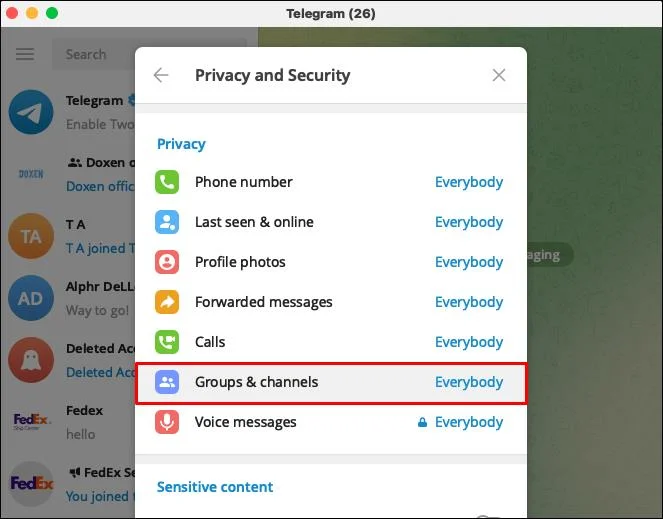
- Găsiți „Confidențialitate și securitate” și faceți clic pe el.

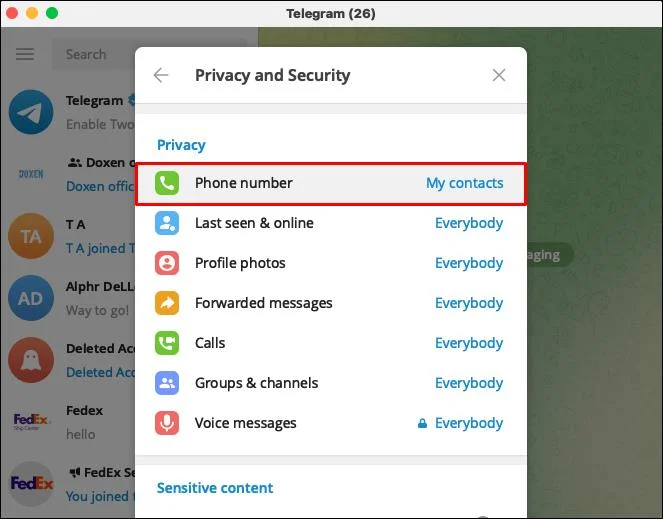
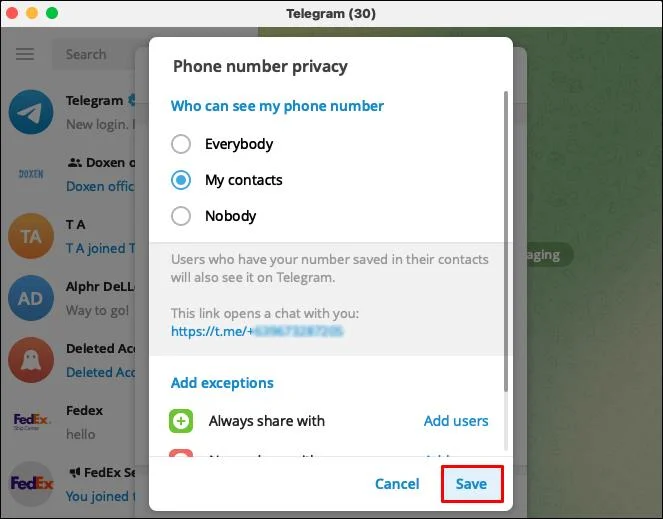
- În zona „Confidențialitate”, atingeți „Număr de telefon”.

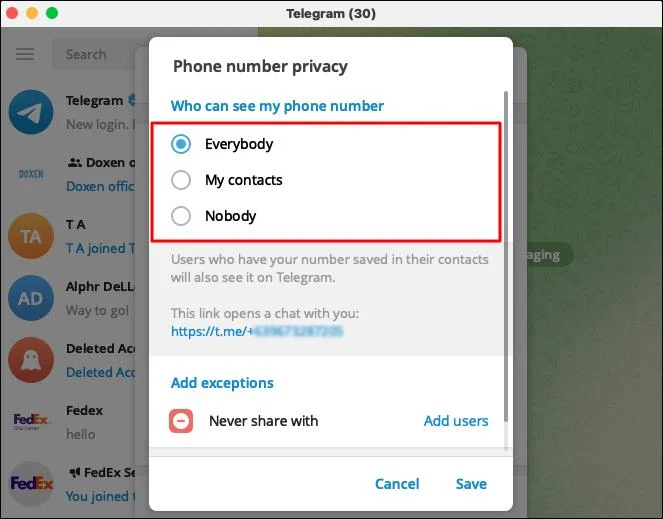
- Comutați „Toți” implicit la „Persoanele mele de contact” sau „Nimeni”.

- Selectați „Salvați”.

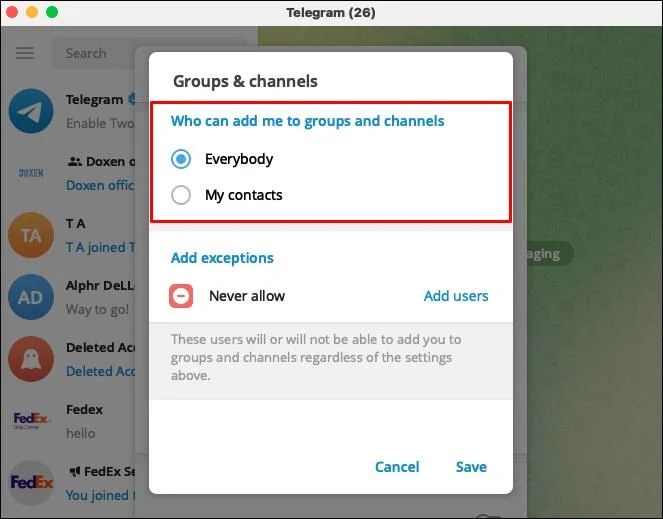
- Reveniți la zona „Confidențialitate” și găsiți „Grupuri și canale”.

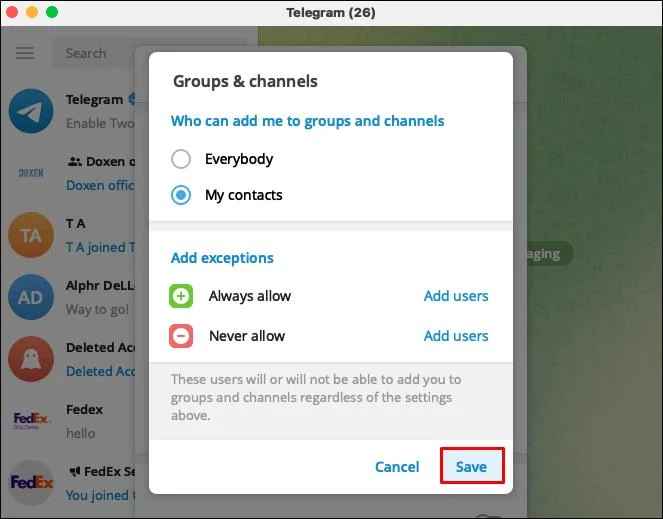
- Sub întrebarea „Cine mă poate adăuga la chat-urile de grup?” comutați „Toți” implicit la „Persoanele mele de contact”.

- Faceți clic pe „Salvați” pentru a vă confirma opțiunile.

Cum să recunoașteți un grup de spam
Pentru a vă proteja de grupurile de spam dăunătoare, este necesar să știți când ați fost adăugat la un astfel de grup. Recunoașterea unui grup de spam pe Telegram este mai ușor decât credeți.
- În primul rând, trebuie să distingeți între grupurile din care faceți deja parte și cele noi pentru dvs.
- Dacă ați fost adăugat aleatoriu într-un grup, uitați-vă la mesajele anterioare. Dacă toate sunt la fel și nu arată ca o conversație normală între persoane, ieșiți făcând clic pe butonul „Raportați spam și părăsiți”.
- Dacă un membru al grupului vă oferă șansa de a participa la cadouri sau la un fel de proiect pentru un preț, este probabil un grup de spam care încearcă să vă înșele.
Întrebări frecvente
Va putea un utilizator din același grup ca mine să-mi vadă mesajele dacă le blochez?
Dacă blocați un utilizator dintr-un chat de grup, acesta va putea în continuare să vă vadă mesajele în acel chat, chiar dacă nu vă va putea trimite mesaje direct.
Cum raportez pe cineva pentru spam?
Puteți raporta pe cineva pentru spam făcând clic pe cele trei puncte din profilul său și atingând „Raportați”. Alegeți „Spam” și trimiteți-l echipei Telegram.
Ce ar trebui să fac dacă am fost raportat pentru spam?
Dacă ați fost raportat din greșeală pentru spam, este posibil ca contul dvs. să fie limitat doar pentru câteva zile. Dacă sunteți raportat pentru spam de mai multe ori, este posibil să vă pierdeți contul definitiv.
Stai in siguranta
Deși Telegram a fost una dintre cele mai sigure aplicații de comunicare, astăzi este un teren propice pentru spammeri, la fel ca orice altă aplicație. Ajustați-vă setările de confidențialitate cu aceste sfaturi în momentul în care vă creați un cont pentru a vă ajuta să recâștigați controlul dacă se întâmplă cel mai rău. Aveți grijă la mesajele nedorite, mai ales dacă duc la link-uri suspecte și oferă cadouri.
Ați primit deja spam pe Telegram? Ați folosit vreunul dintre aceste sfaturi pentru a face față? Anunțați-ne în comentariile de mai jos.