Acasă
» Cum să
»
Cum să configurați un cont Arclet Omlet
Cum să configurați un cont Arclet Omlet
Video Cum să configurați un cont Arclet Omlet
Dacă nu doriți să vă conectați la Omlet Arcade de fiecare dată când utilizați un cont diferit, putem crea un cont Omlet Arcade foarte rapid cu doar câteva clicuri.
Omlet Arcade este o aplicație gratuită de transmisie live pe telefon și este destul de populară astăzi. În mod normal, dacă nu utilizați un cont fix, va trebui să utilizați un cont de oaspeți, care este convenabil, dar va afecta foarte mult dacă doriți să vă alăturați în mod regulat comunității de jocuri pe această aplicație.
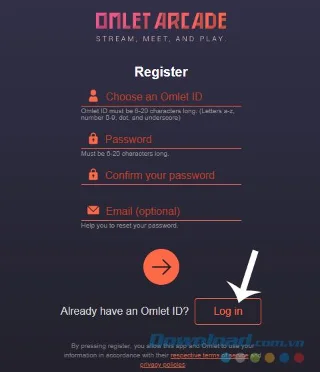
Pasul 2 : din interfața principală, completați câmpurile obligatorii.
Alegeți un ID Omlet : Numele contului
Parolă : Setați o parolă pentru cont
Confirmați parola: Confirmați din nou parola
Email (opțional ): introduceți adresa dvs. de e-mail pentru a primi link-ul de activare
Odată finalizat, faceți clic pe pictograma săgeată de mai jos.
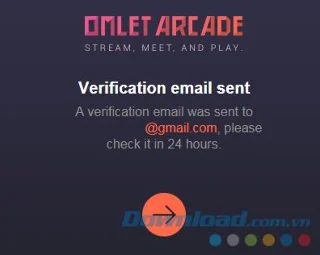
Pasul 3 : Faceți clic pe pictograma săgeată și conectați-vă la contul de e-mail pe care tocmai l-am completat mai sus.
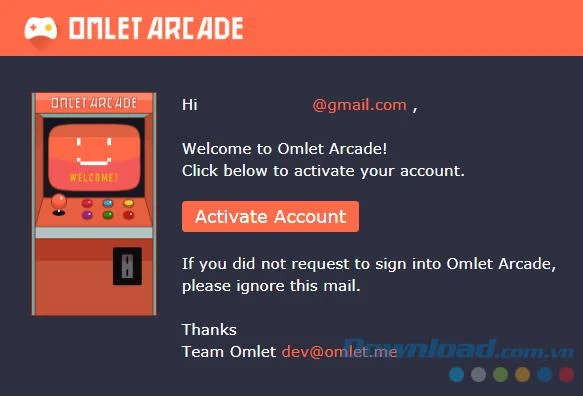
Pasul 4 : Găsiți e-mailurile primite trimise din sistem, deschideți-l și faceți clic pe Cont activ pentru a activa contul Omlet.
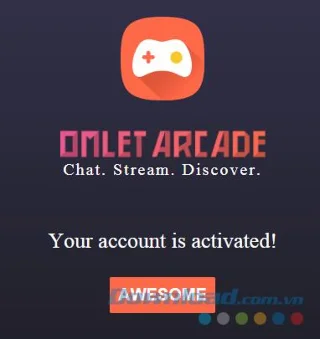
Observați activarea cu succes, faceți clic pe Awesome pentru a continua.
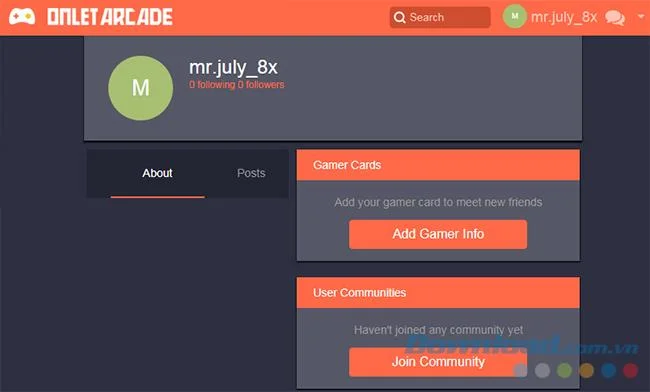
După acest pas, vom fi conectați automat la pagina principală și vom putea utiliza acest cont pentru fiecare vizită ulterioară.
Prin crearea unui cont Omlet Arcade, putem gestiona cu ușurință fluxurile noastre video, alăturați-vă comunităților de jocuri sau urmăriți alți jucători din această aplicație. Omlet Arcade este, de asemenea, o aplicație eficientă de streaming de jocuri pentru streaming de videoclipuri de jocuri de pe telefonul dvs. pe canalele Facebook și Youtube .