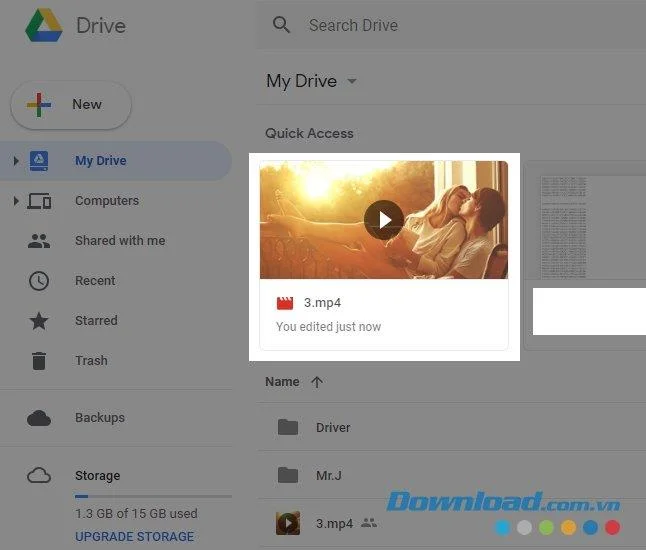
Pentru utilizatorii Google Drive în special sau pentru alte servicii de stocare online , protecția datelor lor este extrem de importantă. Următorul articol vă va prezenta un sfat extrem de eficient pentru a face acest lucru fără a fi nevoie de software sau setări prea sublime.
Deghizate în date Google Drive se poate înțelege că vom folosi imaginea, formatul unui alt fișier pentru a acoperi fișierul original care va fi protejat. Cu toate acestea, acest mod poate provoca multe probleme dacă „deghizezi” prea mult și nu-ți amintești ce fișier este fișierul pe care să-l folosești.
Cum să ascundeți fișierele pe Google Drive cu alte fișiere
Google Drive pentru iOS Google Drive pentru Android
Pasul 1: accesați pagina de pornire Google Drive și apoi conectați - vă contul Disc de el însuși.
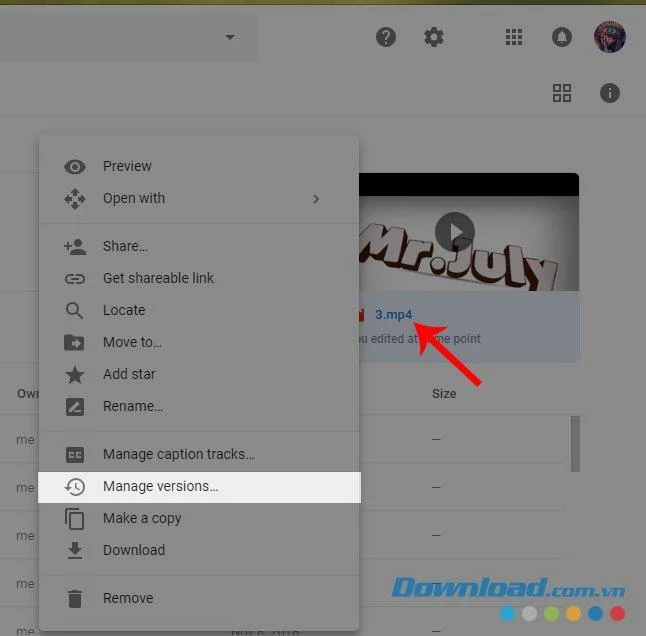
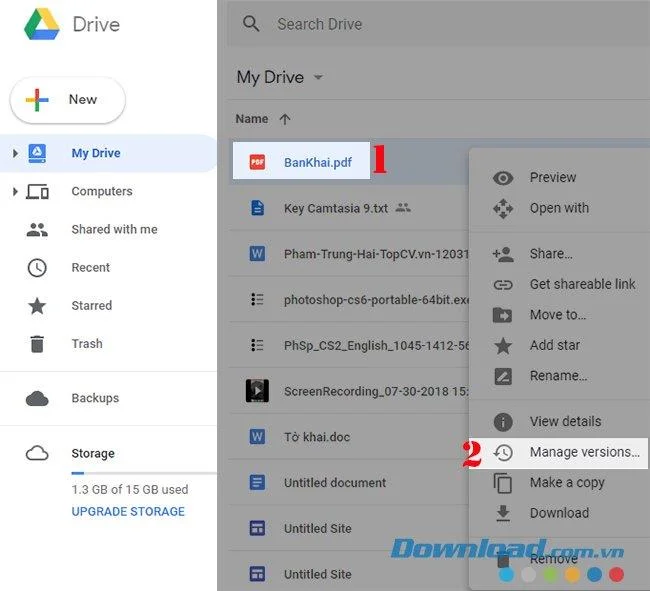
Pasul 2 : La interfața principală a acestui serviciu de stocare online, navigați la locația sau fișierul care trebuie ascuns. Apoi faceți clic dreapta pe fișier și selectați Gestionare versiuni - Gestionați versiuni .

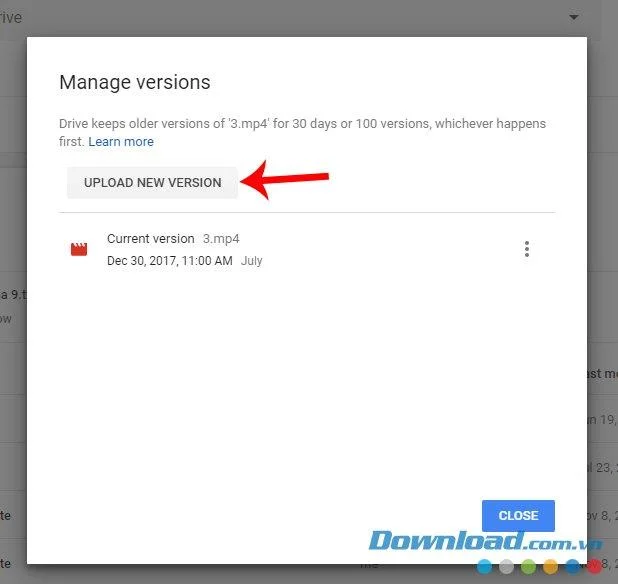
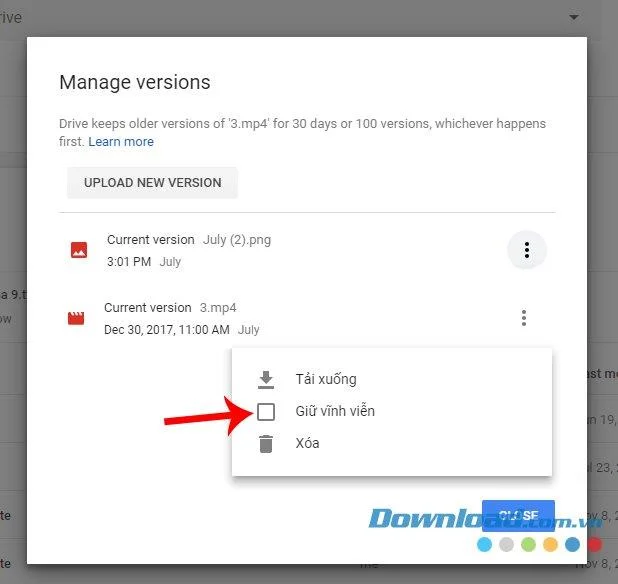
Pasul 3 : apare o nouă interfață, faceți clic stânga pe Încărcare versiune nouă - Încărcați noua versiune .

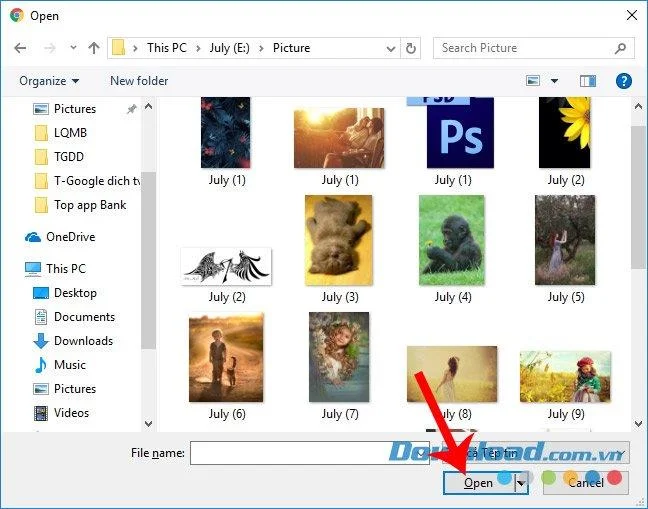
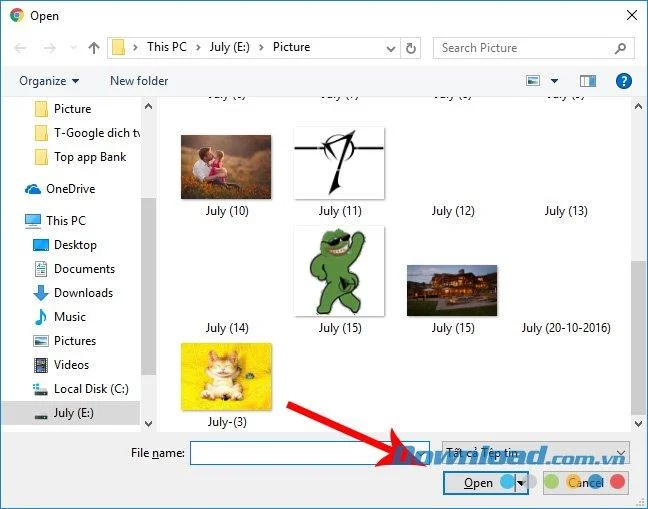
Pasul 4 : Acesta este momentul în care vom selecta un nou fișier de ascuns, ascundem imaginea adevărată a fișierului original, selectăm apoi facem clic pe Deschidere.

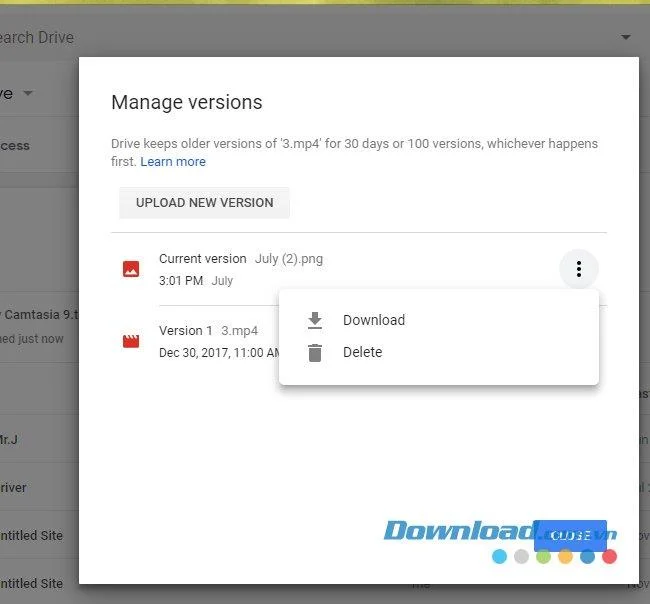
După ce noul fișier a fost încărcat cu succes, interfața Gestionați versiunile se vor schimba automat, în special:
- Versiunea curentă (fișierul original original) a devenit fișierul pe care tocmai l-am încărcat.
- Versiunea 1 va fi fișierul original.

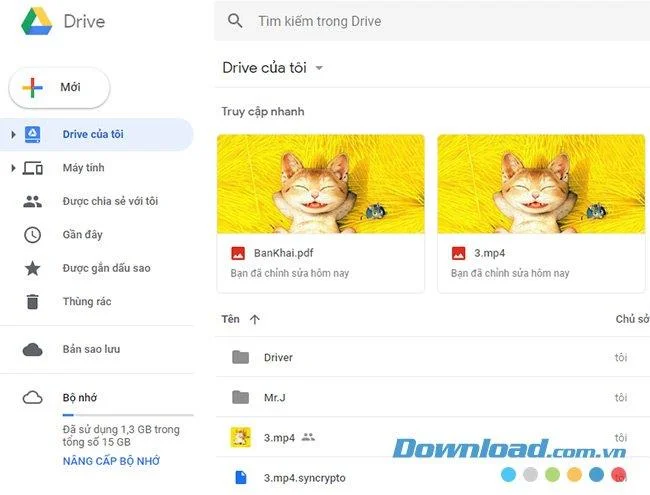
Înapoi la interfața principală a contului dvs. Google Drive, veți vedea că fișierul pe care l-am ales mai întâi a fost înlocuit acum cu o nouă imagine.

Putem face acest lucru cu multe formate de fișiere diferite, de la videoclipuri, fotografii, muzică la fișiere text ...

Un alt lucru interesant în această abordare este faptul că fișierul original și fișierul folosit ca copertă nu trebuie să aibă același format sau dimensiune.

Puteți utiliza chiar aceeași imagine pentru diferite tipuri de fișiere. Ca și în acest exemplu, scriitorul folosește un fișier imagine (format * .jpg ) pentru a înlocui imaginea prestabilită a fișierului video (format * .mp4 ) și fișier text în format PDF .

În mod normal, Google ne va sprijini doar să menținem ascuns fișierul original timp de aproximativ 30 de zile sau de 100 de ori pentru a înlocui fișierul deghizat. Dar putem schimba acest lucru prin deschiderea dialogului Gestionați versiunile, selectând pictograma cu 3 puncte corespunzătoare fișierului original și bifând caseta Keep forever - Păstrați-o permanent .

Utilizarea unui alt fișier pentru a ascunde fișierul original pe Google Drive este o caracteristică interesantă și extrem de la îndemână, pe care trebuie să o știm dacă dorim să folosim Google Drive mai eficient.