ccTalk (aka TalkTV Live) este unul dintre software-urile de chat gratuit cu totul speciale. Deoarece spre deosebire de alte instrumente de chat, ccTalk este software de chat vocal. Utilizatorii pot descărca și instala direct versiunea corespunzătoare sistemului lor de operare și pot utiliza pentru a face cunoștințe, pentru a face prieteni noi sau pentru a discuta cu prietenii fără a apela.
Dacă nu aveți, puteți descărca și instala ccTalk imediat pentru a experimenta interesantul, implicarea atunci când participați la una dintre camerele de chat ale acestui software.
Descărcați ccTalk pentru computer
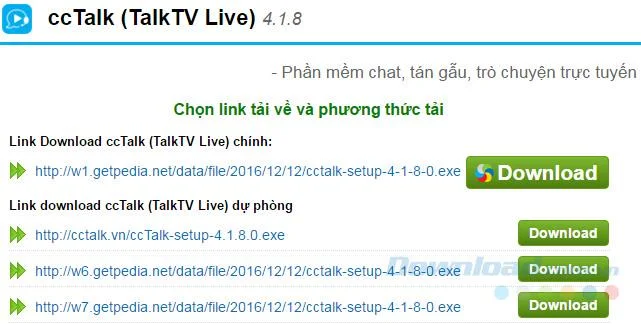
Pasul 1 : Accesați linkul de mai sus și selectați butonul stânga al mouse-ului pe Download .
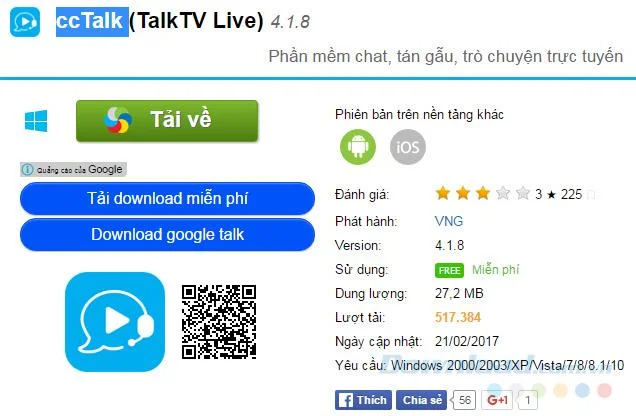
Pasul 2 : Selectați linkul de mai jos sau faceți clic pe Descărcare pentru a descărca fișierul de instalare.

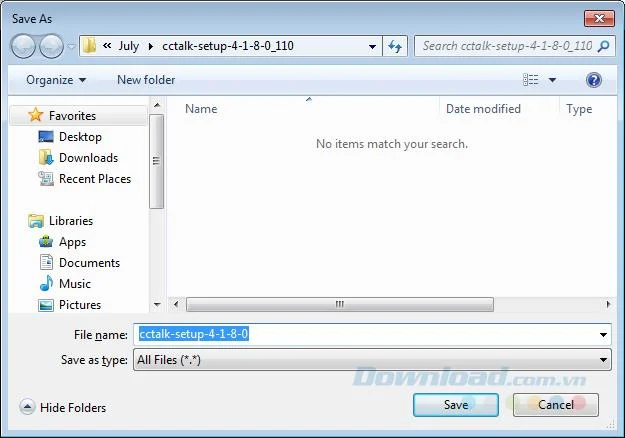
Pasul 3 : Selectați locația pentru a salva acest fișier de instalare pe computer, apoi faceți clic pe Salvați pentru a salva.

Instalați TalkTV pentru computer
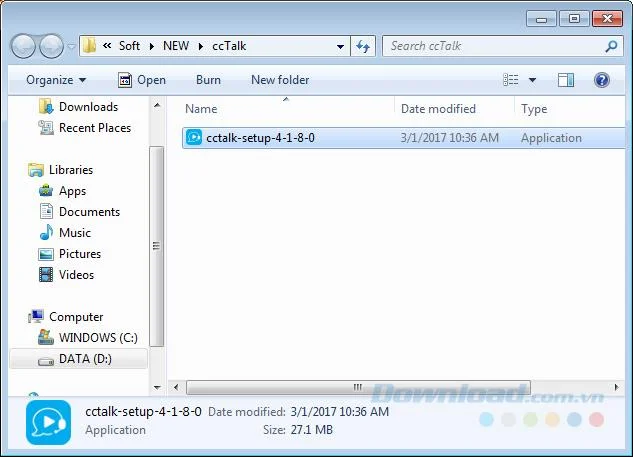
Pasul 1 : Găsiți locația pentru a salva fișierul de instalare pe care tocmai l-ați descărcat, faceți dublu clic pe fișierul de instalat.

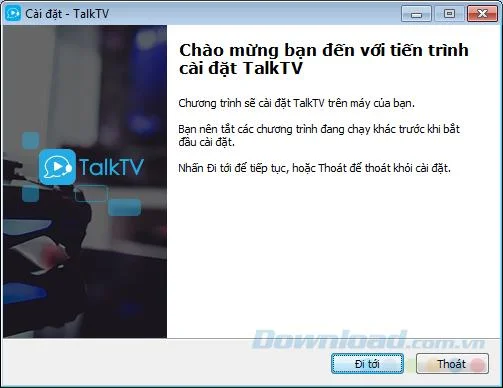
Pasul 2: Prima interfață, selectați Accesare.

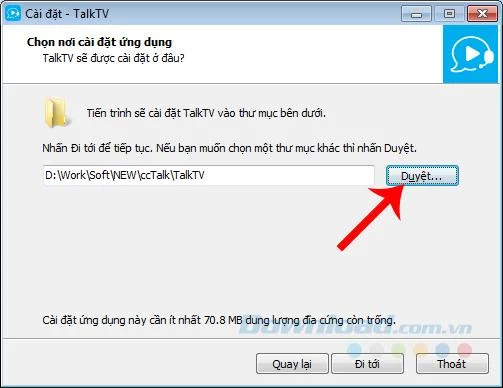
Pasul 3 : Alegeți instalarea chiar în locația sugerată făcând clic pe Go sau faceți clic pe Parcurgere pentru a găsi o locație nouă.

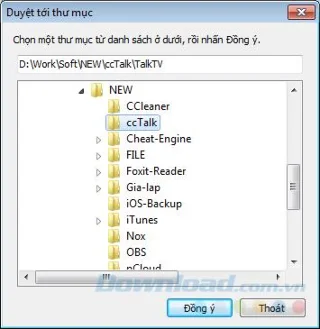
Apare o fereastră mică Windows, selectați folderul pe care îl utilizați și apoi Acceptați.

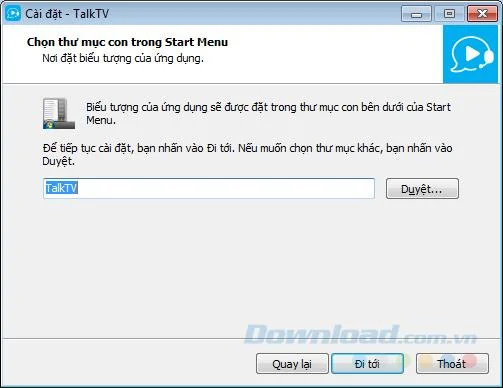
Pasul 4: Continuați să selectați Mergi la .

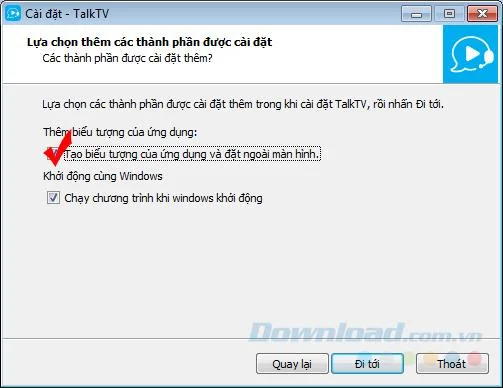
Pasul 5: bifați articolele corespunzătoare pe care să le setați pentru fiecare utilizare a TalkTV.
- Creați o pictogramă pentru aplicație și așezați-o în afara ecranului.
- Rulați programul la pornirea Windows.
Apoi , alege să meargă la .

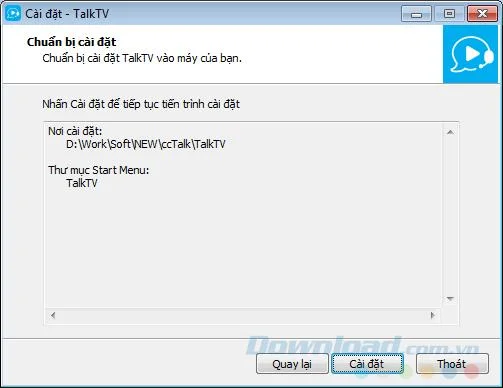
Pasul 6: Faceți clic pe Instalare pentru a începe instalarea acestui software gratuit de chat vocal pe computer.

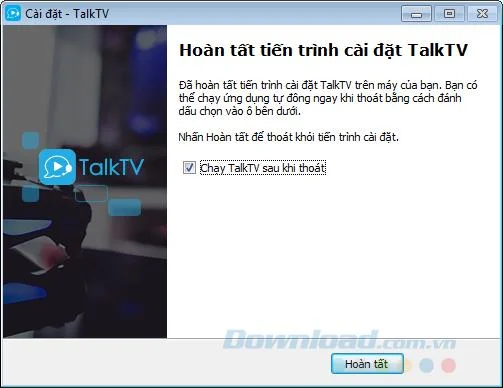
Pasul 7: Așteptați finalizarea procesului și apoi selectați Finalizare pentru a închide fereastra de instalare.

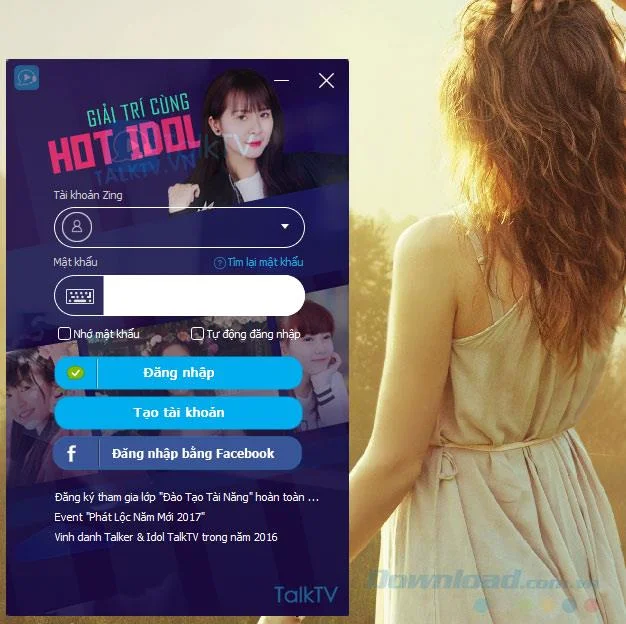
Apare interfața principală a TalkTV. Vă conectați cu contul dvs. Zing pentru a începe să utilizați.