Acasă
» Cum să
»
Cum să dezactivați actualizările automate ale aplicațiilor pe Android
Cum să dezactivați actualizările automate ale aplicațiilor pe Android
În mod implicit, Android și iPhone vor actualiza automat aplicațiile de pe telefon, astfel încât să puteți utiliza cele mai recente funcții ale aplicației. Cu toate acestea, nu orice versiune nouă a aplicației pe care doriți să o descărcați, iar actualizarea automată a aplicațiilor Android va consuma destul de multe date. Dacă da, putem dezactiva actualizările automate ale aplicațiilor pe Android, cum ar fi dezactivarea actualizărilor automate ale aplicațiilor pe iPhone . Iată cum să dezactivați actualizările aplicațiilor Android pentru toate aplicațiile sau doar pentru cele pe care le doriți.
Cum să dezactivați actualizările automate ale aplicațiilor Android
Pasul 1:
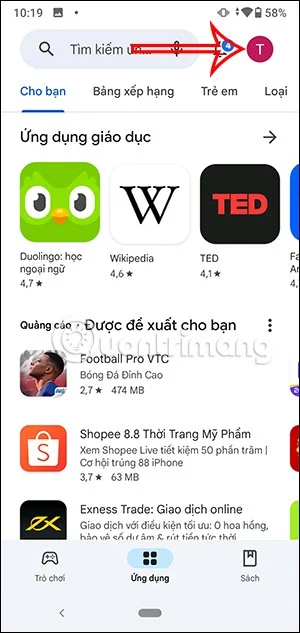
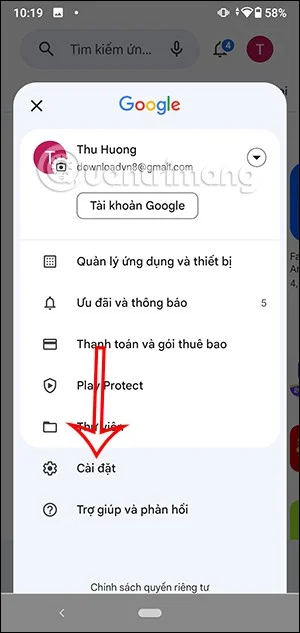
Mai întâi, accesați Magazinul Google Play și faceți clic pe avatarul contului dvs. în colțul din dreapta sus al interfeței. Comutați la noua interfață, faceți clic pe Setări pentru a ajusta din nou.
Pasul 2:
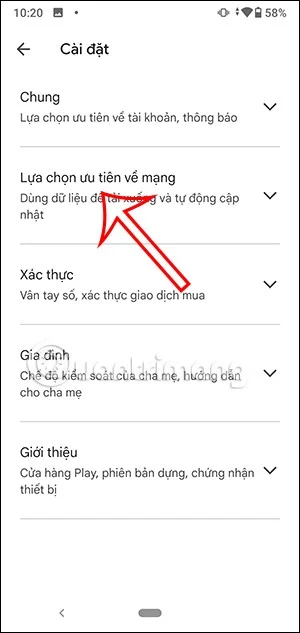
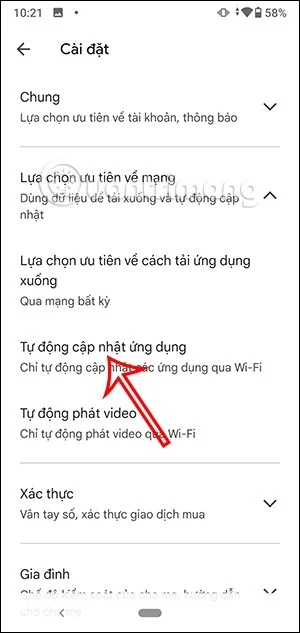
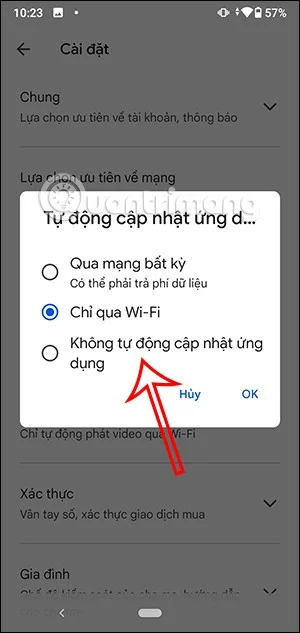
În interfața, așa cum se arată, continuăm să facem clic pe Selectarea priorității rețelei . Apoi veți vedea opțiunea Actualizare automată a aplicațiilor pentru a schimba setările înapoi pe Android.
Pasul 3:
Acum vedeți 3 setări diferite pentru actualizările automate ale aplicațiilor Android. Pentru a dezactiva actualizările automate ale aplicațiilor Android, faceți clic pe Nu actualizați automat aplicațiile , apoi faceți clic pe OK pentru a salva.
În acest fel, toate aplicațiile și jocurile instalate pe telefonul tău Android nu vor mai fi actualizate automat.
Cum să dezactivați actualizările automate pentru anumite aplicații pe Android
În cazul în care doriți doar să dezactivați actualizările automate ale unor aplicații specifice, facem și ajustări în Magazinul Google Play.
Pasul 1:
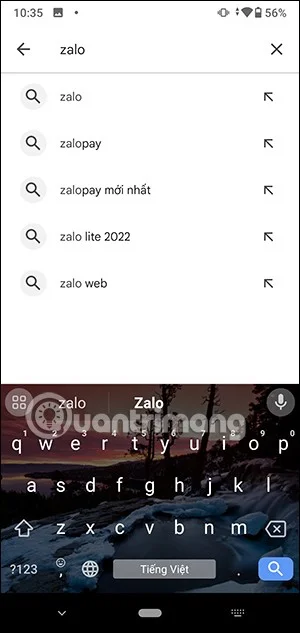
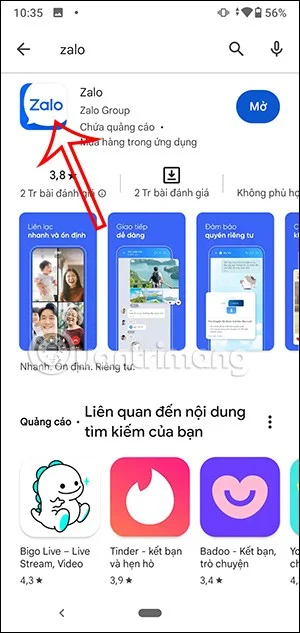
Tot la interfața Google Play Store introducem numele aplicației pe care nu dorim să o actualizăm automat. Apoi faceți clic pe aplicația de mai jos.
Pasul 2:
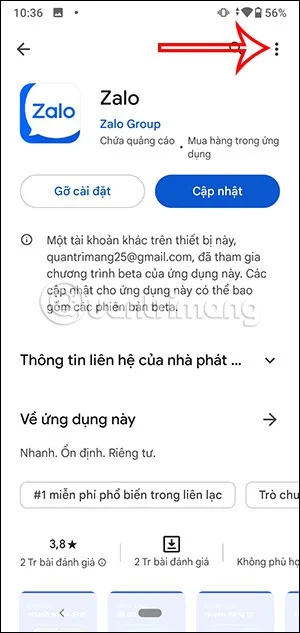
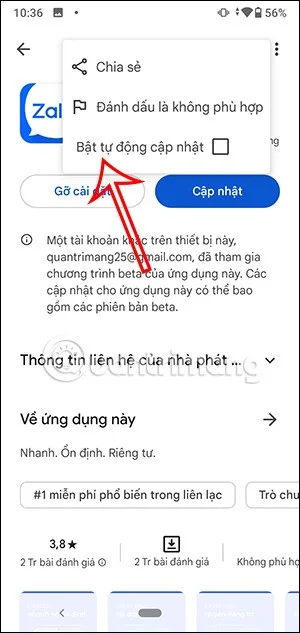
Facem clic pe aplicație pentru a accesa informațiile acestei aplicații. În interfața prezentată, utilizatorul face clic pe pictograma cu 3 puncte din colțul din dreapta sus al ecranului.
Pasul 3:
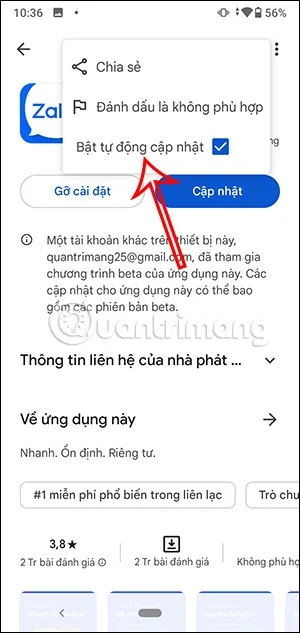
Acum utilizatorul va vedea setarea Activare actualizări automate . Vom debifa această opțiune pentru a nu actualiza versiunile noi doar pentru această aplicație.