Fiecare dintre noi, cel puțin o dată în viață, ar fi întâlnit aceste Chei Lipicioase . Eu personal le-am descoperit în timp ce jucam jocuri . Ori de câte ori am folosit tastele modificatoare precum Shift sau Ctrl de mai multe ori la rând, aceasta ar închide fereastra curentă în care lucrați. Sau, în cazul meu, joc și va afișa o solicitare despre Sticky Keys . Acest lucru a fost destul de enervant și nu am înțeles niciodată de ce există asta în primul rând.
Vom discuta despre asta în acest articol, care ar discuta despre ce este această caracteristică și cum le putem dezactiva dacă nu este necesar. Tastele lipicioase sunt o caracteristică a Windows în încercarea de a vă scuti degetul de utilizarea repetitivă a acestor taste, după cum probabil știți, din când în când folosim aceste taste așa cum folosim tastele Shift pentru a face literele majuscule sau Ctrl pentru anumite comenzi, adică de ce aceste taste sunt cunoscute și ca taste modificatoare.
Permiteți-mi să vă explic într-un mod simplu, să presupunem că doriți să transmiteți o comandă computerului dvs., să spuneți Ctrl + Alt + Delete , ca o ființă umană normală, ați apăsa împreună aceste trei taste, dar cu tastele lipicioase activate puteți apăsa Ctrl și eliberați și apoi puteți apăsa tastele ulterioare care ar executa și comanda. Deoarece este o caracteristică enervantă la un moment dat, să trecem imediat la secțiune.
Cuprins
Cum să activați tastele lipite în Windows 10, 8 și 7
Metoda 1: Utilizarea tastei Shift
Pentru a activa tastele lipicioase, pur și simplu apăsați tasta Shift de cinci ori în fereastra desktopului și va apărea o solicitare care vă va întreba „ dacă doriți să activați tastele lipicioase ”, faceți clic pe butonul Da dacă doriți să le activați.
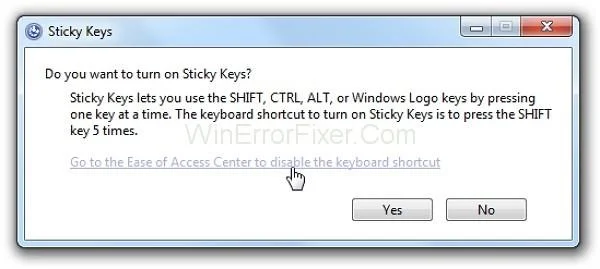
Există mai multe moduri de a face acest lucru și este mai jos aici:
Metoda 2: Utilizarea ușurinței de acces la buton
Pasul 1: Accesați butonul de pornire și în bara de căutare tastați „ Acces ușor ” și apăsați pe căutare.
Pasul 2: În stânga sus, selectați „ Setări de tastatură pentru ușurință de acces ”.
Pasul 3: Faceți clic pe butonul de sub Sticky Keys pentru a-l dezactiva și, de asemenea, puteți dezactiva comanda rapidă, împiedicând-o pornirea în viitor.
Asta e.
Metoda 3: Prin panoul de control
Pasul 1: Accesați bara de căutare din butonul de pornire și tastați „ chei” în ea și apăsați pe căutare.
Pasul 2: Printre rezultatele căutării, în partea de sus, veți găsi „ Activați cheile de acces ușor ”, faceți clic pe el.
Pasul 3: veți găsi o casetă de selectare care spune „ porniți tastele lipite ”, acum bifați-o sau debifați-o în funcție de nevoile dvs.
Cum să dezactivezi tastele lipite în Windows 10, 8 și 7
Pasul 1: Apăsați continuu tastele Shift de cinci ori.
Pasul 2: în partea de sus a barei de activități, va apărea o pictogramă (cum ar fi 5-6 taste albe). Faceți dublu clic pe el.
Pasul 3: Aceasta va afișa opțiunea Sticky Keys.
Pasul 4: În cele din urmă, debifați casetele „ Activați tastele lipicioase ”. Apoi „ porniți tastele lipicioase când shift este apăsat de cinci ori ”.
Citiți în continuare:
Concluzie
Ne-am putea gândi de ce să avem o astfel de caracteristică. Cu toate acestea, nu toată lumea este la fel de norocoasă ca tine și ca mine. Unii oameni vin în această lume cu provocări fizice, iar apăsarea a trei sau patru taste în același timp poate părea ușoară pentru noi. Cu toate acestea, este dificil pentru unii oameni, motiv pentru care Windows a venit cu această funcție cu mult timp în urmă.
Poate nu vă dați seama, dar tastele modificatoare sunt destul de utile pentru executarea unei grămadă de comenzi. Toată lumea merită să se bucure de unele beneficii ale acestor taste modificatoare. Nu numai Windows, ci și Mac OS (sistemul de operare) are această caracteristică. Sperăm, pe lângă faptul că învățăm cum să dezactivați și să activați Sticky Keys. De asemenea, acum sunteți conștient de semnificația acestor chei, sper că v-a plăcut.









