În prezent, în noua versiune a browserelor populare de internet, cum ar fi Google Chrome, Mozilla Firefox sau Internet Explorer ... producătorii s-au actualizat, adăugând verificări ortografice pentru a ajuta oamenii. Utilizatorul se simte mai convenabil de utilizat. Cu toate acestea, nu toată lumea are nevoie de această caracteristică și nu este întotdeauna necesar ca actualizări ca acestea să fie acceptate de utilizatori.
Descărcați cel mai recent Chrome
Descărcați Mozilla Firefox aici
Descărcați gratuit Internet Explorer
Nu este întotdeauna benefic să obțineți erori „ortografice”, deoarece uneori, utilizatorii intenționează sau din anumite motive vor să oprească această caracteristică, este posibil să aveți nevoie de asistență. Ajutorul acestui articol.
Instrucțiuni pentru a dezactiva verificarea ortografică în browserul web
Dezactivați verificarea ortografică pe Chrome
Pasul 1: Din interfața principală a browserului Chrome, faceți clic pe pictograma celor trei liniuțe (colțul din dreapta sus al ecranului), selectați Setări - Setări.
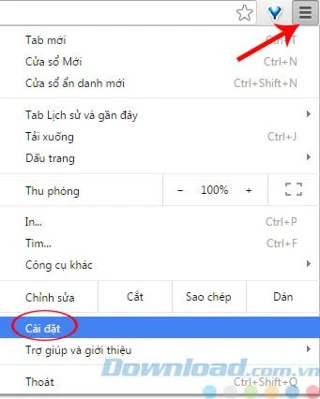
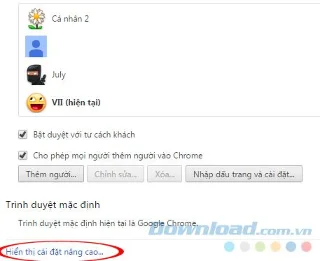
Pasul 2: Derulați la partea de jos și faceți clic pe Afișare setări avansate - Afișați setări avansate.

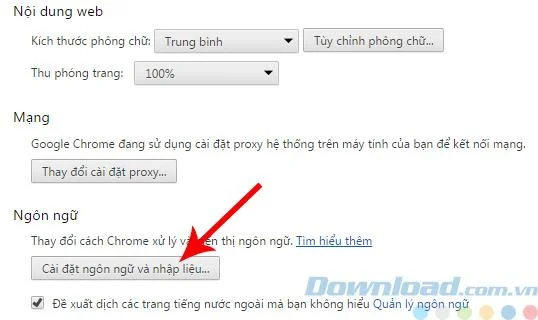
Pasul 3: La această interfață, găsim secțiunea Limba - Limbă , apoi facem clic pe caseta Setări limbă și introducere - Setări limbă și introducere.

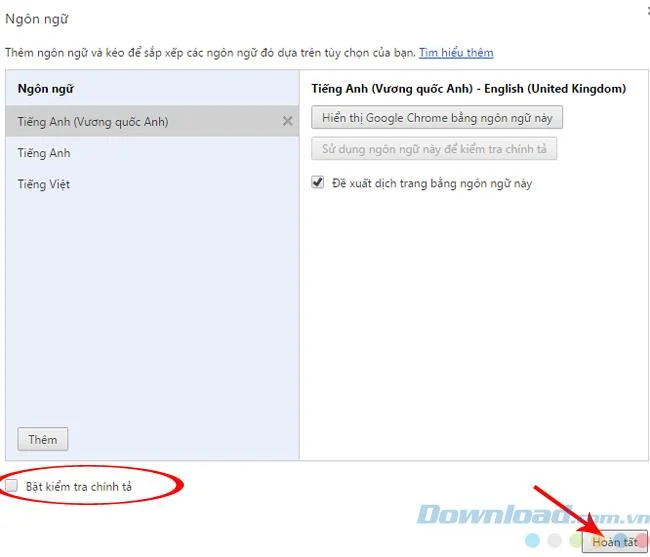
Este suficient să eliminați marcajul din caseta Activare verificare ortografică - Activare verificare ortografică , apoi faceți clic pe Finalizare - OK pentru a salva modificările.

Descărcați Google Chrome pentru Android
Descărcați Google Chrome pentru iOS
Debifează ortografia de pe Firefox
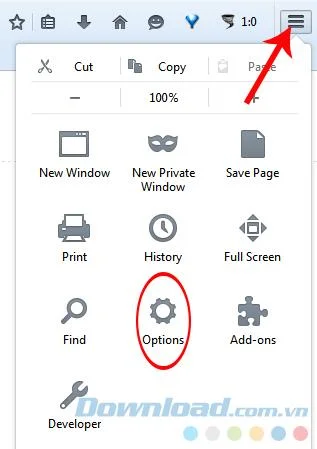
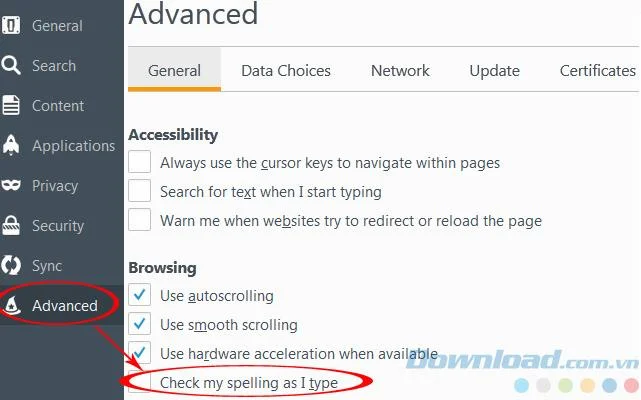
De asemenea, din interfața principală a Firefox, faceți clic pe pictograma celor trei liniuțe (colțul din dreapta sus), faceți clic pe pictograma Opțiuni - Opțiuni (rotiță roată).

Selectați în jos la fila Advanced , General . Tron afișat mai jos, de asemenea, eliminați bifarea în caseta Verificați ortografia mea în timp ce tastez . Apoi ieșiți și reporniți Firefox .

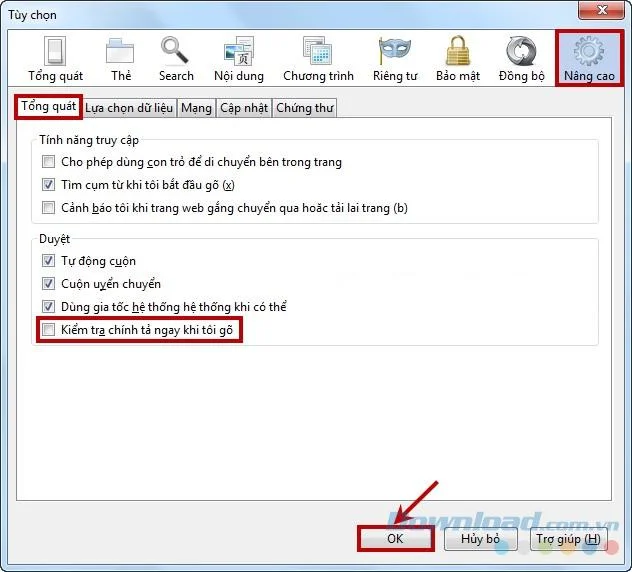
Imaginea de mai sus este Download.com.vn folosind cea mai recentă versiune a browserului Firefox Firefox, dacă computerul utilizează versiunea inferioară, poate că imaginea afișată va fi ca mai jos.

Selectați Advanced / General / debifați ultima casetă, apoi faceți clic pe OK
Descărcați Mozilla Firefox pentru Android
Dezactivați verificarea automată a ortografiei pe Internet Explorer
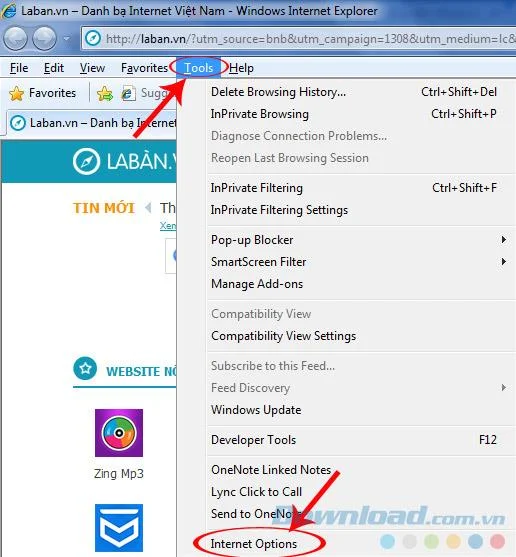
Din interfața principală IE, faceți clic pe fila Instrumente , selectați ultimul element din fereastra care apare - Opțiuni Internet.

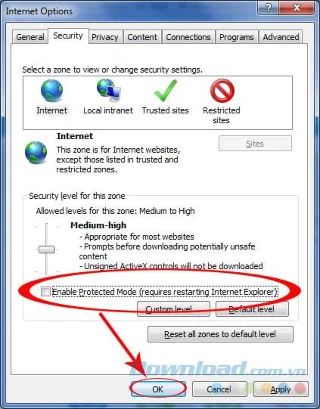
Selectați fila Securitate , debifați Activați modul protejat, apoi faceți clic pe OK .

Pentru cei care simt această caracteristică în browsere, după dezactivare, performanța poate fi îmbunătățită relativ. În plus, alte browsere de internet, cum ar fi Safari , Opera pot de asemenea dezactiva verificarea ortografică, dar din punct de vedere al popularității, nu este egal cu cele trei browsere de mai sus, deci Download.com.vn nu ghidează!
ATENȚIE:
După efectuarea celor de mai sus, trebuie să reporniți browserul pentru a salva aceste modificări.
Vă doresc implementarea cu succes!