Funcționează copie de rezervă, restaurează mesajele introductive pentru utilizatorii Android pentru o perioadă, apoi actualizează pentru utilizatorii iOS. Cu toate acestea, utilizatorii de Android pot, de asemenea, face backup pentru fotografiile trimise și primite pe Google Drive , iar iOS nu a făcut acest lucru.
Descărcați Zalo pentru iOS
Funcția de rezervă a mesajului Zalo este extrem de utilă atunci când doriți să schimbați noul telefon, reinstalați mașina veche și păstrați în continuare toate mesajele. După efectuarea copiei de rezervă, pur și simplu conectați-vă la Zalo pe noul dispozitiv, apoi restabiliți mesajul este finalizat. Implementarea este destul de simplă, vă rugăm să consultați următorul articol:
Instrucțiuni de rezervă pentru mesajele Zalo pe iPhone
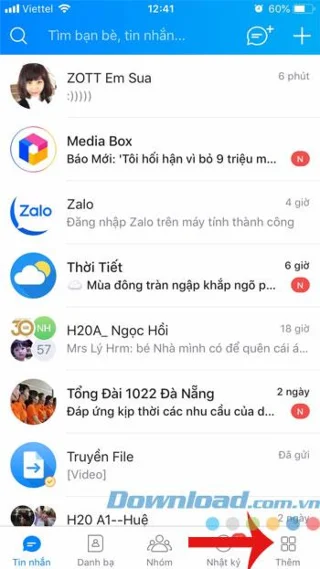
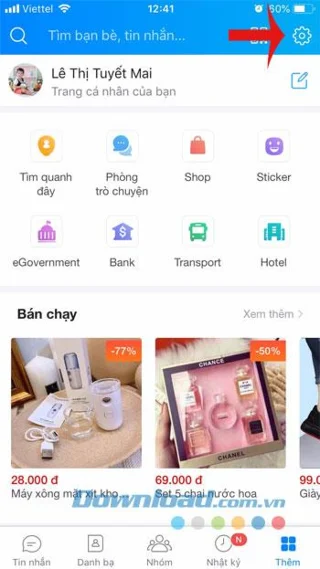
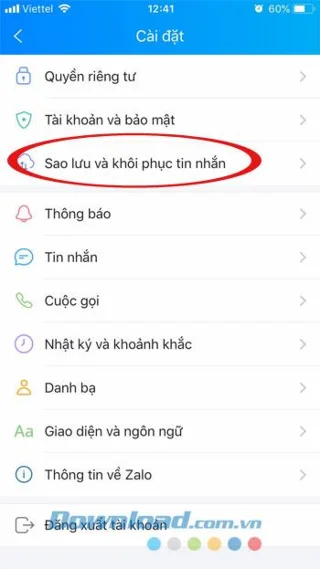
Pasul 1: La interfața principală a Zalo pentru iOS, faceți clic pe pictograma Adăugare în colțul din dreapta jos, apoi faceți clic pe pictograma roată din colțul din dreapta sus pentru a accesa Setările . Aici, faceți clic pe Backup și restaurați mesajele.
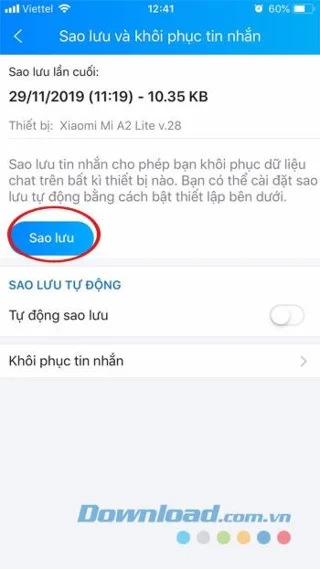
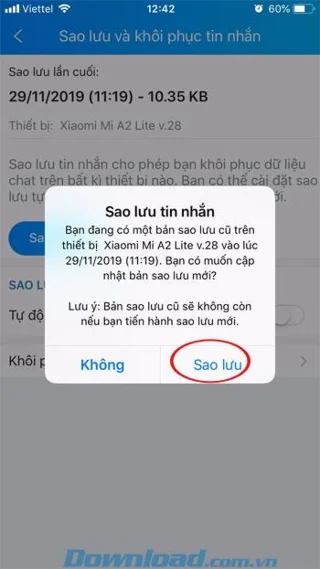
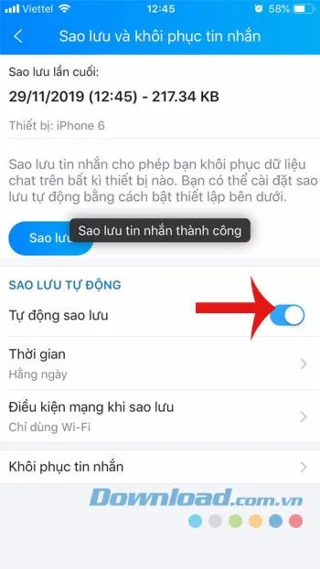
Pasul 2: Apare mesajele de Backup și restaurare a interfeței , veți vedea afișarea ultima dată când s-a pornit backup-ul, pe ce dispozitiv și câtă capacitate totală. Când faceți clic pe Backup Apare caseta de dialog de confirmare mesajul Backup , faceți clic pe Backup și așteptați un timp până la apariția anunțului „Backup mesajul de succes“ este terminat.
Notă: Backup-ul vechi nu va fi disponibil dacă se efectuează o copie de rezervă nouă.
Pentru a vă ajuta să nu pierdeți mesaje din cauza copiilor de siguranță uitate, Zalo vă oferă, de asemenea, setări suplimentare pentru a permite backup-ul automat periodic. Pur și simplu glisați glisorul în Backup automat la dreapta, alegeți un program de genul: zilnic, săptămânal, lunar. Apoi selectați starea rețelei când backup este WiFi sau 3G.
Instrucțiuni pentru a restabili mesajele Zalo pe iOS
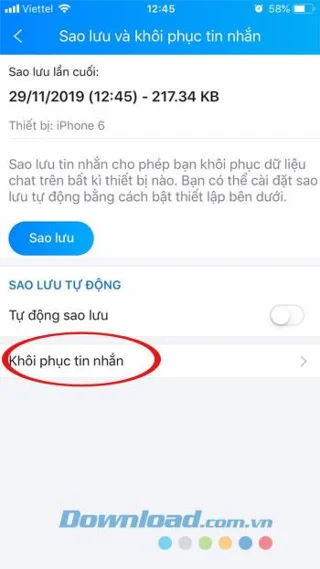
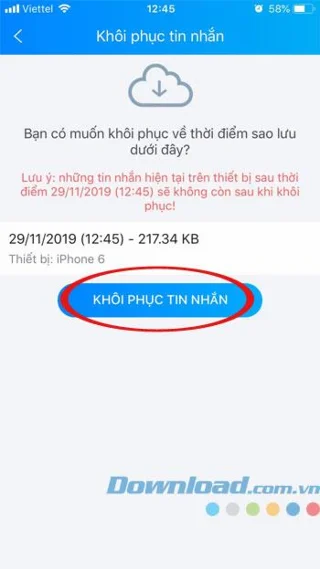
Pasul 1: Dacă doriți să restaurați mesajul la cel mai recent timp de rezervă, faceți clic pe Restaurați mesajul . Apare interfața Recuperare mesaj , faceți clic pe butonul Restaurare mesaj.
Notă: Doar mesajele de rezervă pot fi restaurate, iar mesajele care nu au fost salvate nu pot fi restabilite.
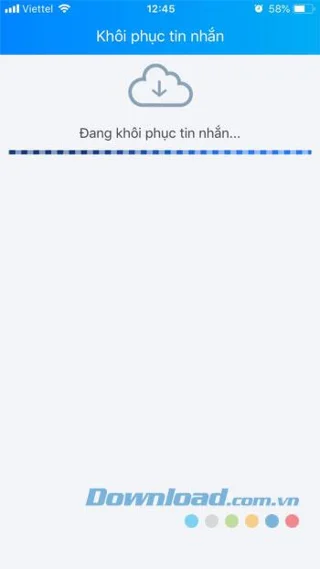
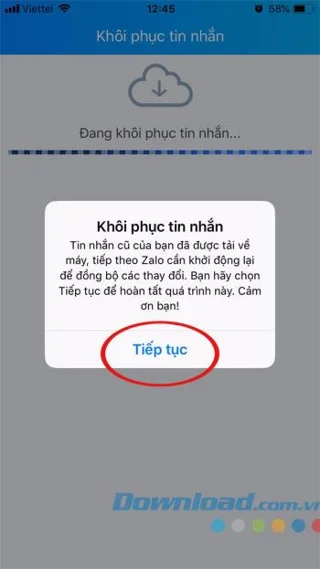
Pasul 2: Procesul de recuperare a mesajelor are loc, aștepți un moment și este finalizat. Când recuperarea cu succes a mesajului, Zalo vă va solicita să reporniți Zalo pentru a finaliza recuperarea, faceți clic pe Continuare este terminată.
Tutorial video pentru backup și restaurare a mesajelor Zalo pe iPhone
Deci, acum puteți face backup și restaura mesajele Zalo extrem de convenabil deja. Destul de simplu, nu-i așa?
Vă doresc implementarea cu succes!