Acasă
» Cum să
»
Cum să fantomă Câștigă 7, 8, 10 cu Ghidul Onekey
Cum să fantomă Câștigă 7, 8, 10 cu Ghidul Onekey
Video Cum să fantomă Câștigă 7, 8, 10 cu Ghidul Onekey
Pentru cei care nu știu prea multe despre tehnologie și computere, este necesar să reinstalați Windows este o sarcină cu adevărat copleșitoare. Cu toate acestea, odată cu introducerea computerului software Ghost Onekey Ghost sau Norton ... totul devine mult mai simplu. Acestea sunt instrumente excelente pentru a ajuta utilizatorii să creeze fantome de calculator și „fantome” rapide, dar totuși să asigure eficiența și, mai ales, extrem de ușor de utilizat chiar și pentru o persoană ignorantă.
Printre software-ul Ghid Win, Onekey Ghost este un instrument extrem de apreciat pentru interfața sa compactă și ușor de utilizat. Și pentru că acesta este un software conceput sub formă de portabil (mobil), utilizatorii nu au nevoie să se instaleze, dar îl pot utiliza imediat ce descărcarea este finalizată.
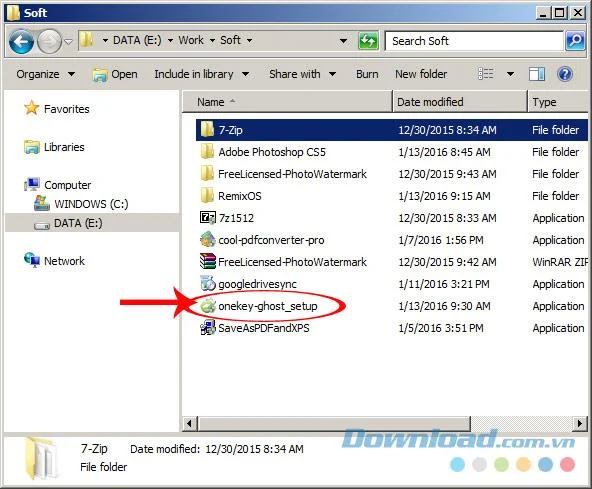
După descărcarea acestui instrument, puteți face imediat clic pe acel fișier pentru a ghida computerul cu Onekey Ghost extrem de rapid și simplu, precum tutorialul fantomă Windows 7, 8, 10 de mai jos.
Computerul Ghost constă în doi pași:
Backup : Creați fișier ghost (fișier arhivar).
Restaurare : fișier Bung ghost (folosind fișier de arhivă) pentru a restaura computerul.
Creați fișiere fantomă Win 7, 8, 10 cu Onekey Ghost
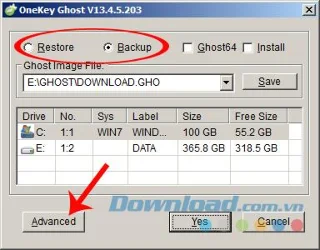
Pasul 1: Pentru a crea un fișier fantomă pe computer, următoarele planșe:
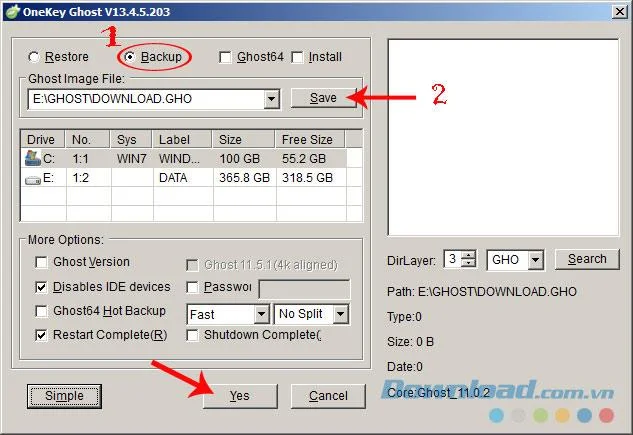
Bifați Backup .
Selectați o locație pentru a salva acest fișier și numele fișierului în secțiunea Fișier imagine fantomă.
Selectați partiția (unitatea) pentru a crea fantoma (unitate care conține sistemul de operare, de obicei unitatea C :)
Faceți clic pe Salvați / Da.
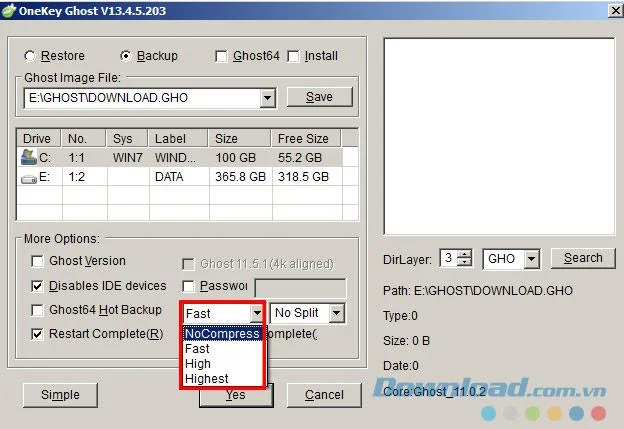
Alternativ, faceți clic pe Advanced (colțul din stânga jos) pentru a deschide opțiunea și reglați modul fantomă de la Fast (implicit) la alt mod ( cel mai înalt ), apoi Da .
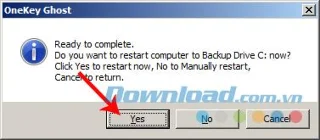
Pasul 2: Apare un mesaj mic, selectați Da pentru a reporni computerul și procesul de creare a fișierului fantomă va fi luat automat.
Restaurați computerul din versiunea Ghost Win cu Onekey Ghost
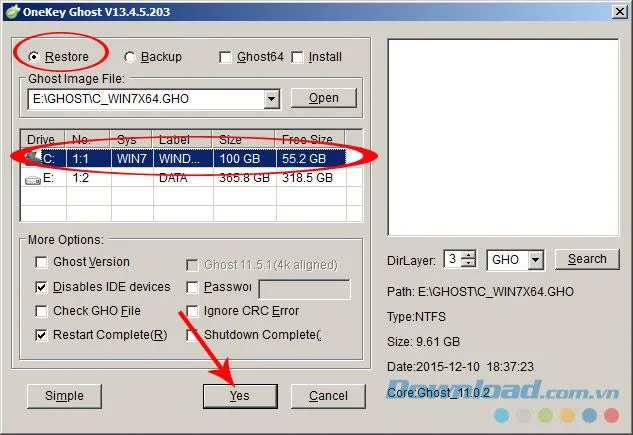
Odată ce aveți fișierul fantomă, ar trebui să vă amintiți locația și să salvați numele, astfel încât alte persoane să nu o șteargă. Pentru a putea folosi acest fișier, atunci când computerul are o eroare, trebuie doar să rulăm Onekey Ghost, apoi:
Restaurare tick .
Selectați calea către locație pentru a salva fișierul fantomă creat / Deschide .
Selectați partiția de unitate care urmează să fie recreată.
Faceți clic pe Da .
Procesul „bung” fantomă se întâmplă și automat și nu trebuie să facem nimic mai mult. După finalizarea restaurării, veți vedea computerul dvs. este restaurat în același timp în care a fost creat acest fișier fantomă.
ATENȚIE:
Fișierele fantomă de computer pot fi înțelese aproximativ ca fișiere de instalare pentru computere mai târziu, pentru utilizare continuă. Prin urmare, atunci când creați un fișier fantomă, trebuie să vă asigurați:
Calculatorul este curat, absolut nici un virus.
Încercați să instalați toate software-ul, aplicațiile sau utilizările necesare, astfel încât să nu va trebui să reinstalați mai târziu.
După ce fantoma „Bung” este terminată, software-ul și programele instalate pe computer (în unitatea fantomă) după momentul creării fantomelor vor fi pierdute.