Pin mesajele din grupul de chat, cunoscut și sub denumirea de pin mesaj, a fost actualizat anterior pe telefonul Viber, dar acum utilizatorii de calculatoare au posibilitatea de a experimenta această caracteristică interesantă. Ajutați membrii echipei să citească rapid mesaje importante, fără a fi nevoie să petreacă timp căutând.
Descărcați PC-ul Viber
Doar actualizați la Viber 7.9.5.8, apoi urmați pașii de mai jos pentru a fixa ușor mesajele în partea de sus a conversației:
Ghidează mesajele Pin în grupul de chat Viber
Mesaj PIN disponibil
Pasul 1: Deschideți chatul de grup, faceți clic dreapta pe mesajul pe care doriți să îl fixați, selectați Pin . Orice membru al grupului poate să fixeze un mesaj, nu doar administratorul.
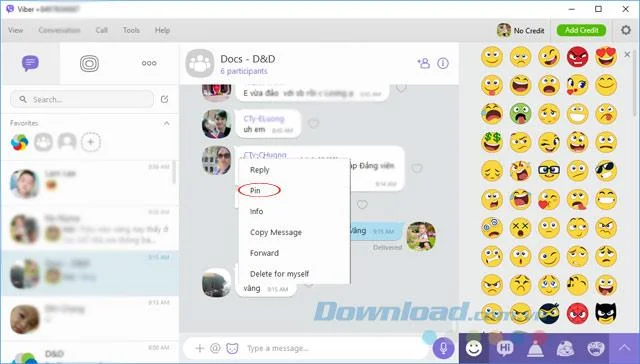
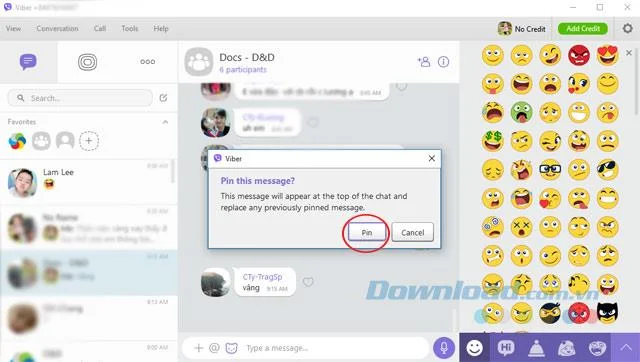
Pasul 2: Imediat va apărea o casetă de mesaj care vă întreabă dacă doriți să fixați acest mesaj în partea de sus a grupului de chat? Dacă da, selectați Pin .

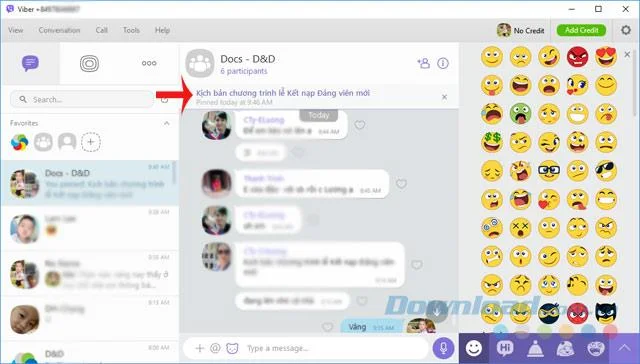
Pasul 3: Acum veți vedea că mesajul a fost deja fixat în partea de sus a conversației, orice membru al grupului poate vizualiza cu ușurință acest mesaj.

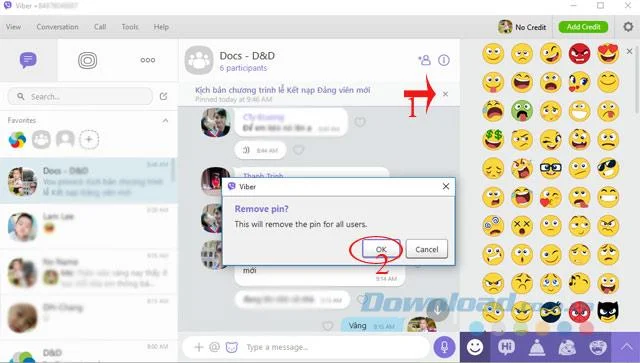
Pasul 4: Când doriți să desfaceți un mesaj, faceți clic pe pictograma X de lângă mesajul fixat, apoi faceți clic pe OK în caseta de dialog Confirmare pin , mesajul va dispărea.

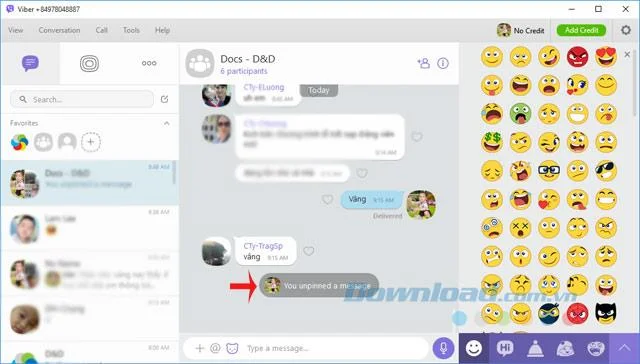
Pasul 5: După scoaterea pinului, va apărea un mesaj în interfața de chat.

Fixează mesajul nou
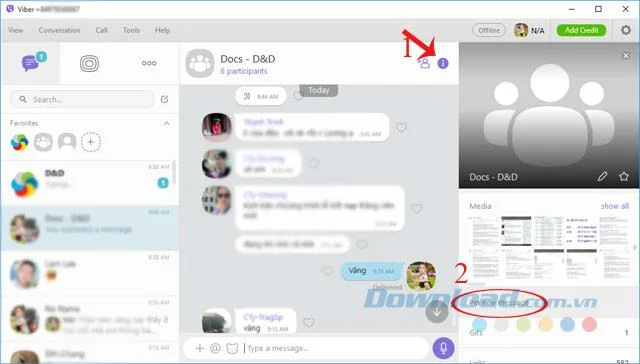
Pasul 1: Când doriți să fixați un mesaj nou, faceți clic pe pictograma i din colțul din dreapta sus al interfeței de chat de grup, selectați Pin New Messenger.

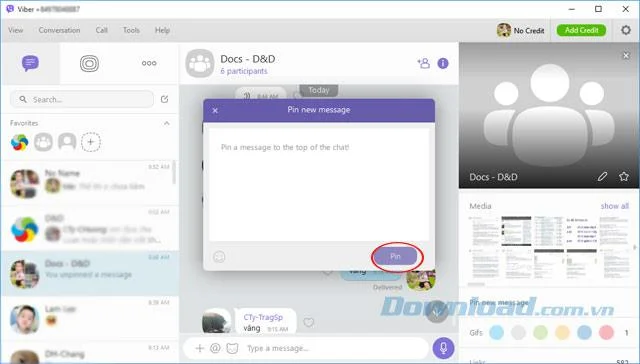
Pasul 2: apare caseta de dialog Pin New Messenger , introduceți conținutul mesajului pe care doriți să-l fixați în partea de sus a conversației, apoi apăsați Pin.

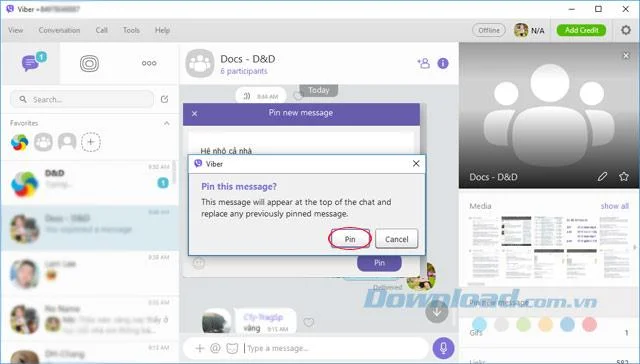
Pasul 3: Când caseta de dialog Pin acest mesager? apare, trebuie doar să faceți clic pe Pin pentru a confirma.

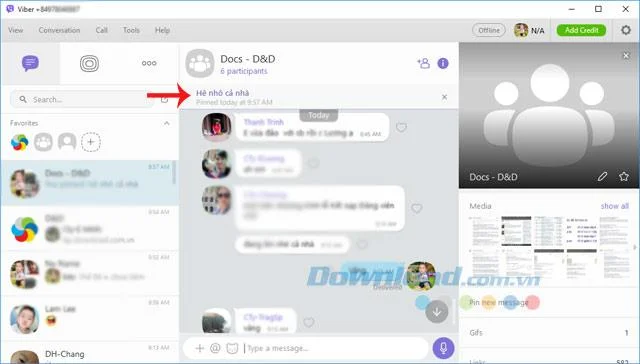
Pasul 4: Așa încât mesajul nou se va fixa în partea de sus a conversației, astfel încât toți membrii să vadă mai ușor.

Mesaj tutorial video în grupul de calcul Viber chat
Funcția de mesaj Pin este utilă atunci când chat-ul de grup este prea aglomerat, discută multe probleme simultan, făcând ca mesajele importante să fie ușor pierdute. Așadar, de ce ezitați să mai experimentați doar această caracteristică!
Vă doresc implementarea cu succes!