Acasă
» Cum să
»
Cum să găsiți și să eliminați complet keylogger de pe computer
Cum să găsiți și să eliminați complet keylogger de pe computer
Keylogger-urile sunt programe extrem de periculoase pe care hackerii le instalează pe sistemul oricărui utilizator cu scopul de a fura parole, informații despre cardul de credit etc. Keylogger-urile stochează toate apăsările de taste pe care utilizatorii le efectuează pe computer și oferă hackerilor informații importante despre utilizator.
Fiecare tip de keylogger este periculos, deoarece vă pot înregistra apăsările de taste, vă pot urmări fiecare activitate și pot înregistra site-uri deschise.
Dacă utilizați un computer cu un Keylogger instalat, înseamnă că informațiile dvs. importante pot fi furate cu ușurință. Prin urmare, cel mai bine este să verificați dacă computerul are instalat un Keylogger. În articolul de mai jos, WebTech360 vă va ghida despre cum să găsiți și să eliminați complet keylogger-urile din sistemul dumneavoastră.
Există mai multe semne care indică un atac cu keylogger asupra sistemului dumneavoastră. Iată cele mai comune semne:
Este posibil să observați că computerul rulează neobișnuit de lent sau instabil. Acesta este de obicei un semn de malware care rulează în fundal.
De asemenea, este posibil să descoperiți că tastatura introduce caracterele greșite sau că tastele nu funcționează corect.
Un alt semn este dacă observați vreun software ciudat instalat pe dispozitivul dvs. pe care nu vă amintiți că l-ați descărcat.
De asemenea, este posibil să primiți ferestre pop-up suspecte pe ecran fără să vă dați seama.
Este posibil să observați că conturile dvs. online au fost accesate fără știrea dvs., ceea ce ar putea fi un semn al unui keylogger sau al unei alte intruziuni.
Cum să detectezi Keylogger
1. Găsiți și eliminați Keylogger folosind Task Manager
Utilizați Task Manager pentru a detecta dacă un Keylogger este instalat sau nu pe sistemul dvs., este foarte simplu, trebuie doar să urmați pașii de mai jos:
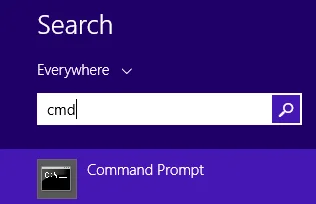
Mai întâi deschideți Command Prompt tastând cmd în caseta Căutare din meniul Start și apoi făcând clic pe Command Prompt din lista cu rezultatele căutării.
Apoi, în fereastra Command Prompt, tastați comanda de mai jos și apăsați Enter:
netstat –ano
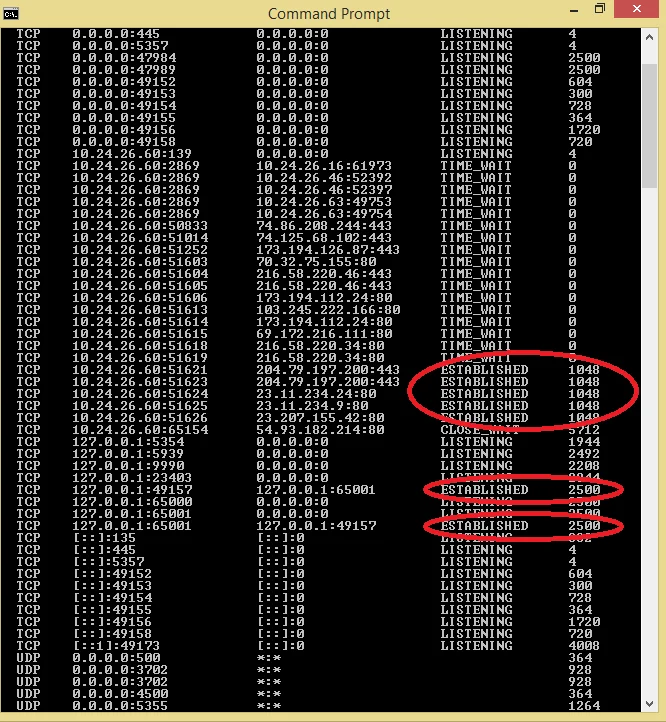
În acest moment, fereastra Prompt de comandă se va afișa după cum se arată mai jos:
Datele pe care le primiți vor fi afișate în 5 coloane. Trebuie doar să acordați atenție liniilor care sunt setate la Stabilit .
În ilustrația de mai sus veți vedea 2 PID-uri setate ca stabilite, prima valoare este 1048 și a doua valoare este 2500.
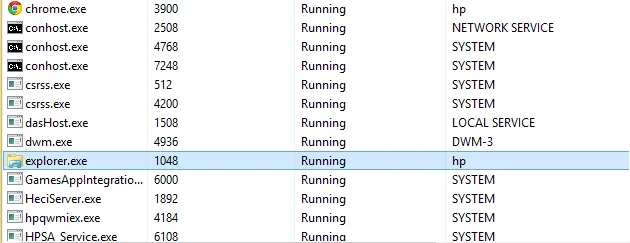
Apoi deschideți Managerul de activități și accesați fila Detalii .
Acum puteți vedea clar că explorer.exe are un ID cu valoarea 1048. Cu toate acestea, acesta este un serviciu de sistem important, astfel încât se poate confirma că acesta este un program sigur, nu un keylogger.
Apoi reveniți din nou la fereastra Task Manager și găsiți procesul cu PID 2500.
Veți vedea nvstreamsvc.exe cu ID-ul 2500. Cu toate acestea, după câteva cercetări, nvstreamsvc.exe este un program instalat de nvidia cu placa grafică. Prin urmare, se poate confirma că sistemul nu are instalat niciun keylogger.
Urmați aceiași pași pentru a verifica dacă sistemul dvs. are instalat vreun keylogger?
2. Găsiți Keylogger prin programele instalate
Uneori, în unele cazuri, keylogger-urile pot fi găsite în programele pe care le instalați pe sistemul dumneavoastră, dacă hackerii nu ascund aceste programe.
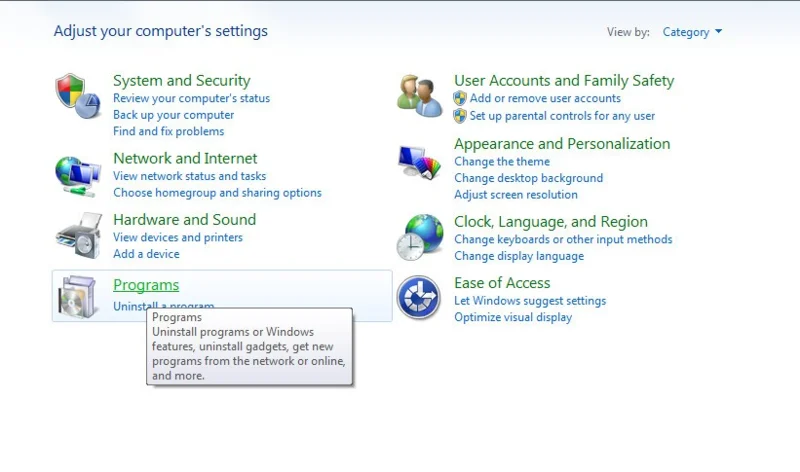
Accesați Start => Panou de control .
În fereastra Panoului de control, faceți clic pe Programe și caracteristici sau Dezinstalați un program .
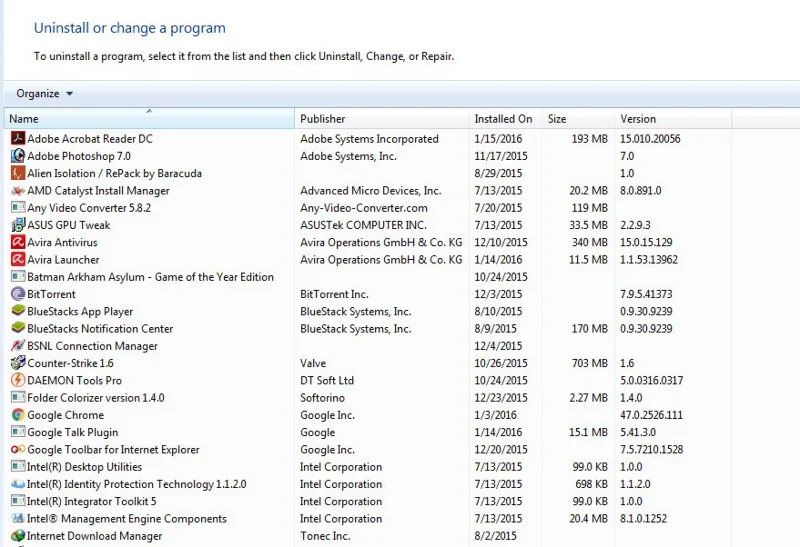
Acum ecranul afișează o listă cu toate programele pe care le-ați instalat. Dacă găsiți programe pe care nu le-ați instalat, atunci este probabil să fi fost instalate de hackeri. Faceți clic dreapta pe programul respectiv și selectați Dezinstalare .
Când aceste programe sunt eliminate, keylogger-ul va fi, de asemenea, eliminat din sistemul dumneavoastră, iar acum vă aflați într-o stare „sigură”.
3. Software pentru detectarea keylogger-urilor pe computere
În unele cazuri, utilizatorii pot aplica soluția de a utiliza o aplicație terță parte pentru a elimina complet keylogger-ul din sistemul lor. Există multe instrumente anti-rootkit disponibile pe piață astăzi , dar întrebarea este care este cel mai eficient.
Iată 3 dintre cele mai bune instrumente pe care le puteți verifica:
- Malwarebytes Anti-Rootkit Beta:
Malwarebytes Anti-Rootkit Beta (MBAR) este un instrument gratuit conceput pentru a ajuta utilizatorii să detecteze și să elimine rapid Rootkis - tipuri de malware care funcționează într-un mod ascuns și sofisticat pe sistem.
Malwarebytes Anti-Rootkit Beta este o tehnologie de ultimă oră pentru a detecta și elimina cele mai rele rootkit-uri rău intenționate. Arhiva include și un utilitar util pentru repararea daunelor cauzate de prezența rootkit-urilor. Această acțiune necesită o repornire pentru a aplica corecțiile.
Dezarhivați conținutul într-un folder situat într-o locație convenabilă.
Deschideți folderul care conține conținutul extras și rulați mbar.exe
Urmați instrucțiunile din expert pentru a actualiza și a permite programului să vă scaneze computerul pentru amenințări.
Faceți clic pe butonul Curățare pentru a elimina orice amenințări și reporniți dacă vi se solicită acest lucru.
Așteptați până când sistemul se oprește și curățarea este finalizată.
Efectuați o altă scanare cu Malwarebytes Anti-Rootkit pentru a verifica dacă nu mai există amenințări. Dacă da, faceți clic din nou pe Curățare și repetați procesul.
Dacă nu sunt găsite amenințări suplimentare, verificați dacă sistemul dumneavoastră funcționează normal, asigurându-vă că următoarele elemente funcționează:
Acces la internet
Actualizați sistemul de operare Windows
Windows Firewall
Dacă există probleme suplimentare cu sistemul dvs., cum ar fi oricare dintre problemele enumerate mai sus sau alte probleme de sistem, rulați instrumentul de reparare care vine cu Malwarebytes Anti-Rootkit și reporniți.
Verificați dacă sistemul dumneavoastră funcționează corect în prezent.
Dacă întâmpinați probleme la rularea instrumentului sau dacă nu a rezolvat complet toate problemele pe care le aveți, vă rugăm să contactați asistența.
- Norton Power Eraser:
Norton Power Eraser este o soluție simplă pentru a detecta și elimina programele malware și virușii care nu pot fi detectați folosind metode tradiționale.
Kaspersky Security Scan are capacitatea de a scana sistemul cu o viteză extrem de rapidă, ajutându-vă să verificați dacă există viruși, programe malware sau spyware pe sistem, astfel încât să puteți găsi rapid modalități de a distruge acești viruși și programe malware.
4. Detectați conexiunile la Internet suspecte folosind linia de comandă
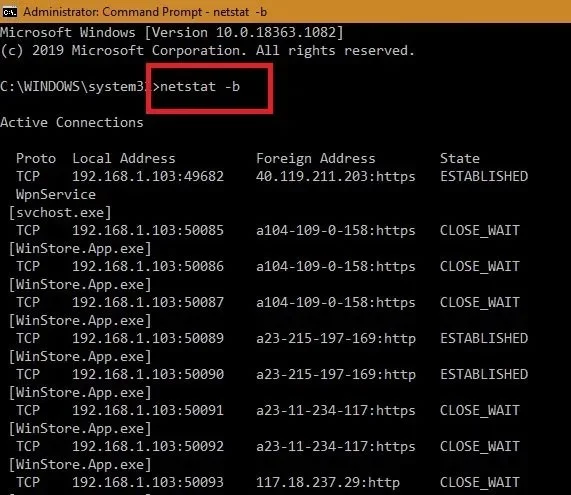
După ce v-ați asigurat că nimeni altcineva nu este conectat la computerul dvs., este important să verificați dacă există conexiuni la internet suspecte la dispozitiv. Pentru a face acest lucru, deschideți linia de comandă Windows în modul admin și tastați următoarele:
netstat -b
Detectați conexiunile la internet suspecte folosind linia de comandă
Toate site-urile web și software-ul conectat online la computerul dvs. Windows sunt acum vizibile. Aplicațiile care sunt conectate la Windows Store, browserul Edge sau alte aplicații de sistem precum „ svchost.exe ” sunt inofensive. Verificați adresa IP online pentru orice locații la distanță suspecte.
5. Tehnica avansată: Criptare apăsare taste
Criptarea tastelor este o modalitate excelentă de a preveni aplicațiile de înregistrare a tastelor, prin criptarea tuturor apăsărilor de taste înainte ca acestea să fie trimise online. Dacă sunteți victima unui atac de keylogger la nivel de hypervisor, malware-ul va putea detecta doar caractere aleatorii codificate.
KeyScrambler este una dintre soluțiile populare de codificare a tastei. Este fără viruși și sigur de utilizat cu peste un milion de utilizatori plătiți. Versiunea personală a software-ului este gratuită și poate securiza datele de apăsare a tastei pe mai mult de 60 de browsere.
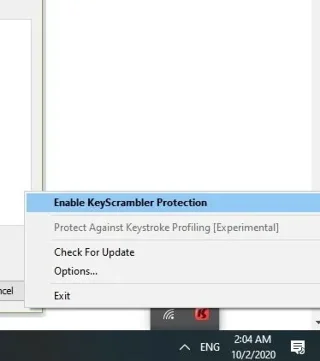
Odată instalat, puteți activa KeyScrambler din bara de sistem din dreapta.
Activați KeyScrambler din bara de sistem din dreapta
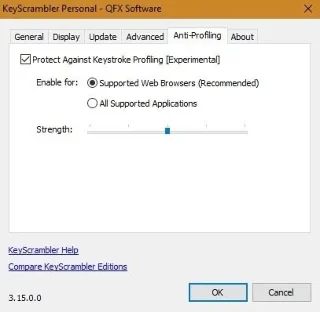
În Setări , vă puteți proteja împotriva înregistrării apăsării tastei. Se realizează prin utilizarea unei funcții de cenzură a ritmului de tastare pentru a proteja anonimatul de site-urile web care încearcă să profileze modul în care scrieți.
Caracteristica de control al ritmului de tastare
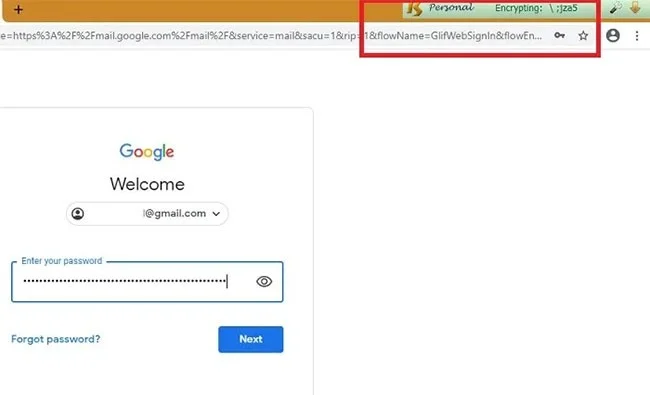
De îndată ce introduceți tastele în orice browser, cum ar fi Google Chrome sau Firefox, KeyScrambler va codifica toate tastele pe care le puteți vedea direct pe ecran.
Toate tastele care pot fi văzute direct pe ecran vor fi criptate.
6. Verificați setările browserului dvs. web
În cele din urmă, ar trebui să verificați, de asemenea, setările browserului web pentru orice modificări suspecte. Înregistratorii de taste interferează adesea cu setările browserului pentru a captura apăsările de taste, așa că examinați cu atenție toate setările și asigurați-vă că nu au fost modificate sau modificate fără știrea dvs.
7. Verificați fișierele temporare
Keyloggerii se ascund uneori în fișiere temporare pentru a evita detectarea, în special cele descărcate de pe site-uri web rău intenționate. Prin urmare, ar trebui să verificați și fișierele temporare pentru orice programe suspecte.
Deoarece fișierele temporare sunt adesea prea aglomerate pentru a detecta orice programe suspecte, cel mai bine este să ștergeți toate fișierele temporare de pe computer.
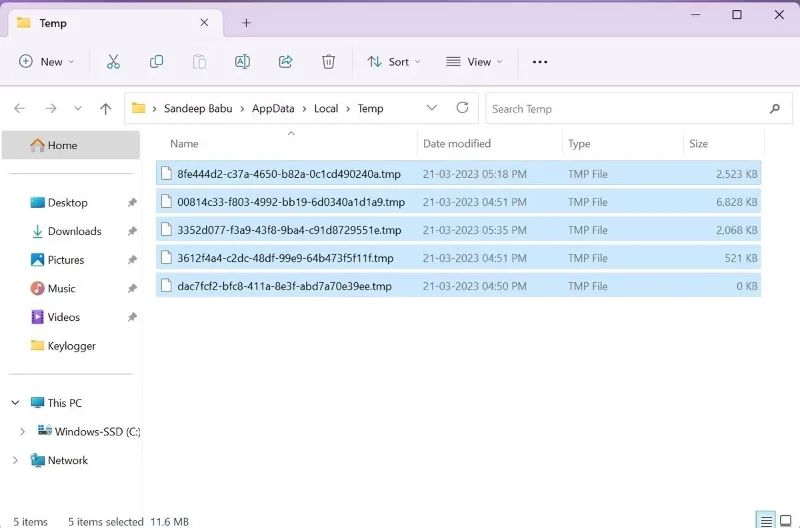
Închideți toate programele care rulează pe computer. Apăsați Windows + R apoi tastați „%temp%”. Faceți clic pe butonul OK. Aceasta va deschide folderul cu fișiere temporare. Selectați toate fișierele și ștergeți-le.
Director de fișiere temporare
8. Scanați pentru keylogger cu software antivirus
Keyloggerii se pot deghiza ca programe legitime. Prin urmare, ar trebui să vă scanați computerul cu un program software antivirus de renume pentru a ști dacă are un keylogger sau nu.
Deși Microsoft Defender oferă o securitate rezonabilă, ar trebui să luați în considerare achiziționarea unui program software antivirus plătit pentru a îmbunătăți securitatea computerului dvs.
9. Alte măsuri
Dacă ați făcut metodele de mai sus, dar încă bănuiți că un keylogger este instalat pe computer, puteți utiliza modul sigur cu rețea pentru a funcționa. Pentru a intra în modul sigur cu rețea, apăsați F8 când porniți computerul și utilizați tastele săgeți pentru a găsi acest mod, apoi apăsați Enter pentru a selecta. Când accesați modul sigur cu rețea, aveți voie doar să rulați fișiere pe sistemul dvs. de operare și să opriți toate celelalte activități, astfel încât keyloggerele instalate pe computerul dvs. nu vă vor mai putea urmări.
Aceasta este una dintre caracteristicile extrem de utile pe care nu trebuie să le ratezi.
Sfaturi utile pentru a trata keylogger-urile
Există unele keylogger care sunt atât de periculoase încât pot fi detectate doar folosind metode profesionale. Așadar, pentru a vă păstra datele în siguranță de keylogger, ar trebui să utilizați notepad în timp ce introduceți numele de utilizator și parola în formularele de conectare. Salvați numele de utilizator și parola în notepad și copiați-le în browser. Deoarece unii keylogger nu au permisiunea de a înregistra apăsările de taste din blocnotes.
Dacă aveți date importante și sensibile stocate pe computer, acestea trebuie protejate de aceste keylogger. Este nevoie de destul de mult timp pentru a găsi și detecta un keylogger, deoarece acesta poate veni de pe Internet, deoarece multe programe sunt descărcate de pe multe site-uri web neoficiale. Găsirea de surse sigure pentru descărcarea software-ului merită, de asemenea, atenția dvs., iar atunci când instalați software, asigurați-vă că monitorizați întregul proces pentru a evita instalarea de instrumente nedorite.
Cel mai eficient mod de a elimina un keylogger este utilizarea unui instrument anti-malware. Rulați o scanare completă a sistemului și urmați instrucțiunile programului pentru a elimina orice fișiere rău intenționate pe care le găsește. De asemenea, puteți utiliza un program dedicat anti-spyware pentru a detecta cu mai multă acuratețe aplicațiile de înregistrare a tastelor.
Protejarea computerului dvs. de keylogger este esențială pentru a asigura securitatea și confidențialitatea datelor dvs. Acum că știți cum să verificați pentru keylogger, următorul pas este să vă întăriți securitatea computerului pentru a preveni atacurile keylogger. În plus, pentru a vă proteja datele sensibile, ar trebui să fiți atenți la un alt malware care fură informații numit FormBook .