E-mailurile nedorite și spam-ul se pot acumula rapid, umplându-ți căsuța de e-mail. Permiterea acestor mesaje să se acumuleze prea repede va afecta capacitatea totală de stocare Gmail alocată. De asemenea, este posibil ca aceste mesaje specifice să poată reprezenta amenințări la adresa confidențialității dvs. dacă sunt lăsate să stivuiască. Lucrul bun este că, indiferent de ceea ce faci, după ce aceste mesaje sunt șterse, Gmail are grijă ca acestea să fie eliminate definitiv automat după 30 de zile.
"E perfect! Deci despre ce vorbim aici?”
Ei bine, după cum s-a spus, permiterea acestor mesaje să se adună poate cauza probleme de confidențialitate personală și poate fi în detrimentul limitei de stocare. Poate fi mai benefic pentru tine să poți scăpa de problemă înainte să apară. Nu știi niciodată cine s-ar putea să-ți caute e-mailurile atunci când nu ești atent.
„Dar dacă există lucruri în dosarul meu de gunoi pe care s-ar putea să le vreau înapoi?”
Atunci s-ar putea să doriți să treceți la asta înainte ca ștergerea automată de 30 de zile să aibă loc, prin amabilitatea Gmail. Nu există într-adevăr nicio modalitate de a preveni eliminarea automată a e-mailurilor tale din existență decât să le scoți tu din coșul de gunoi.
Securitatea și stocarea sunt probabil cele mai mari preocupări ale dvs. cu privire la un dosar Coș de gunoi debordant. Dacă sunteți genul care preferă să îndepărteze gunoiul imediat ce este șters, atunci continuați să citiți.
Goliți rapid Coșul de gunoi și dosarele de spam din Gmail
Pentru a scăpa de dezordinea inutilă și nedorită cauzată de o supraabundență de mesaje inutile, puteți de fapt să mergeți în dosarele de gunoi și spam pentru a le elimina singur. Pentru a face acest lucru din browserul dvs. web:
- Conectați-vă la contul dvs. de e-mail Gmail utilizând acreditările asociate acestuia.

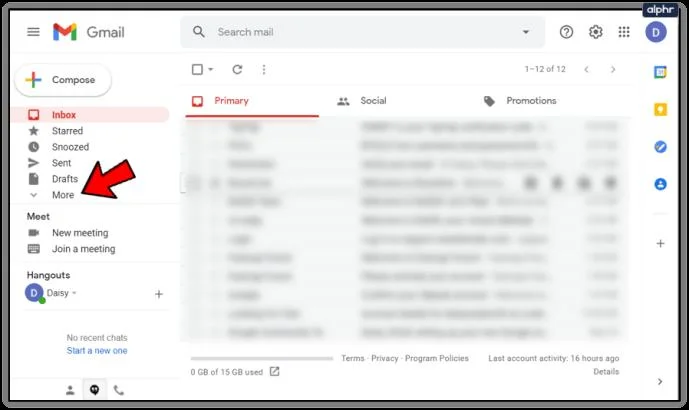
- În bara laterală din stânga unde se află Inbox, căutați și faceți clic pe Mai multe .
- Aceasta va deschide o listă de foldere suplimentare care pot conține mesaje.

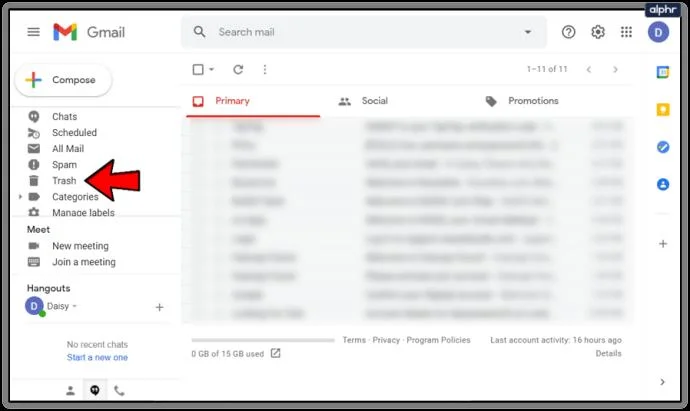
- Derulați în jos până când găsiți Coșul de gunoi și faceți clic pe el.

De aici, puteți goli coșul de gunoi în câteva moduri:
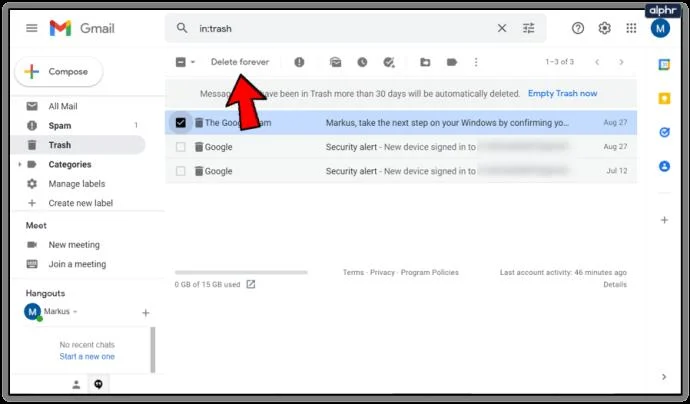
- Pentru un singur mesaj, faceți clic stânga pe caseta din stânga mesajului. Se va completa cu o bifă atunci când este făcut corect.
- Apoi, faceți clic pe linkul Delete forever care apare.

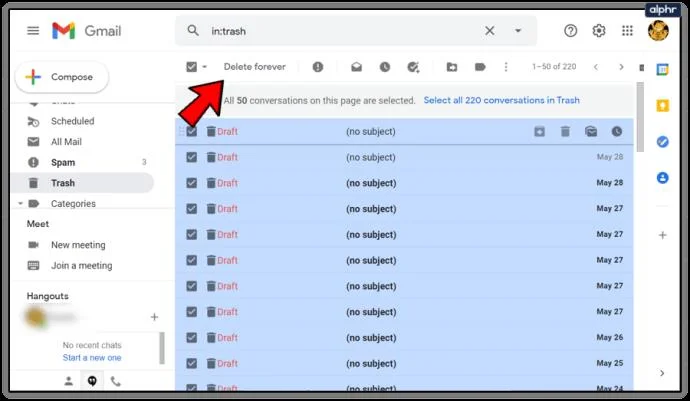
- Pentru până la 50 de mesaje simultan, faceți clic stânga pe caseta goală din partea stângă sus a ferestrei Coș de gunoi. Similar cu mesajele individuale, veți ști că este selectat corect atunci când este completat cu o bifă. De asemenea, îl veți vedea afișat pe măsură ce sunt selectate toate cele 50 de conversații de pe această pagină.
- Apoi, faceți clic pe linkul Delete forever care apare.

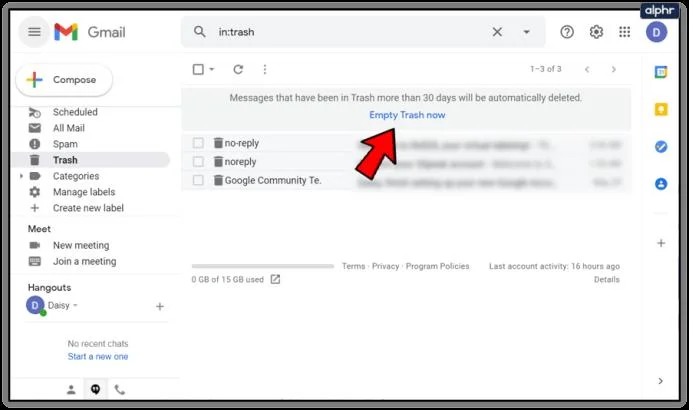
- Pentru a șterge complet conținutul dosarului de gunoi dintr-o singură lovitură, faceți clic pe linkul Goliți gunoiul acum.

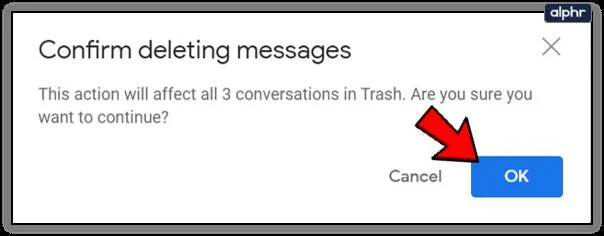
- Veți primi o fereastră pop-up care vă va cere confirmarea pentru a șterge definitiv toate mesajele.
- Faceți clic pe OK pentru a confirma.

Dosarul Coș de gunoi este acum complet gol!
Același lucru poate fi făcut în folderul Spam pentru a șterge toate mesajele din acesta.
Goliți Coșul de gunoi și spam Gmail folosind un dispozitiv mobil
Poate vă bazați pe dispozitivul mobil pentru a vă gestiona e-mailurile. Puteți elimina rapid și ușor toate mesajele nedorite și spam-ul din folderele dvs. folosind aplicația Gmail. Indiferent dacă utilizați un dispozitiv iPhone, iPad sau Android, tot ce trebuie să faceți este:
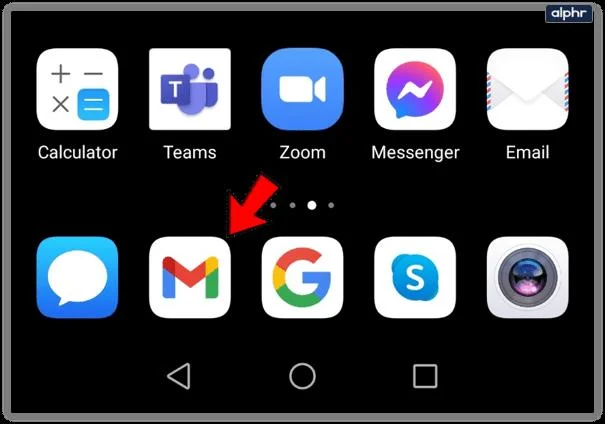
- Lansați aplicația Gmail de pe dispozitivul dvs. mobil.

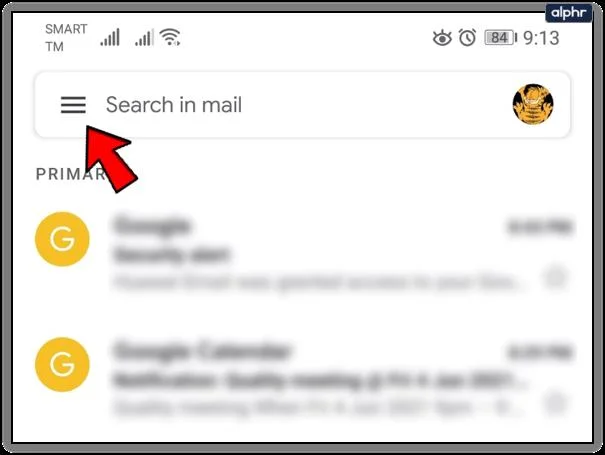
- Atingeți pictograma Meniu (trei linii stivuite vertical) pentru a vedea lista de etichete ale folderelor.

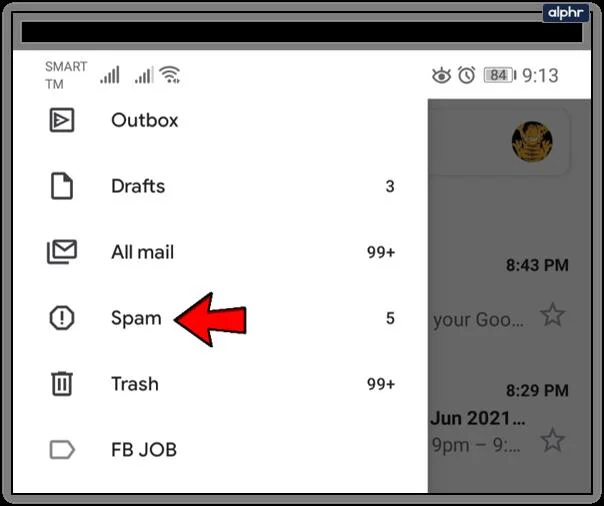
- Apoi, atingeți fie dosarul Coș de gunoi sau Spam pentru a-l accesa.

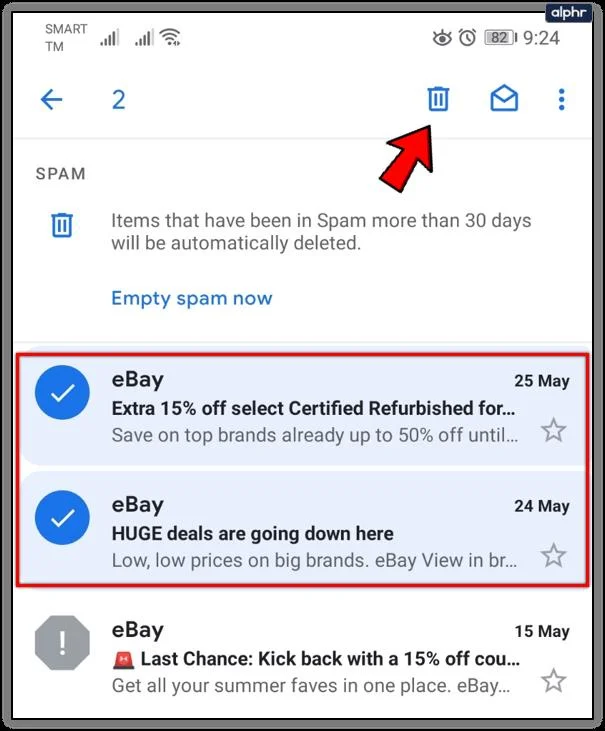
- Pentru ștergerea individuală a mesajelor, va trebui să atingeți cercul situat în partea stângă a fiecărui mesaj. Se va completa cu o bifă odată selectată.
- După ce fiecare mesaj a fost marcat pentru ștergere, atingeți pictograma Coș de gunoi în partea dreaptă sus a ecranului.

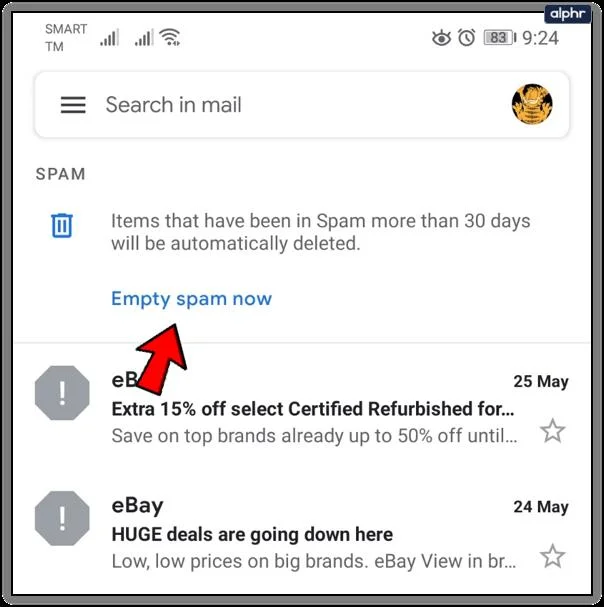
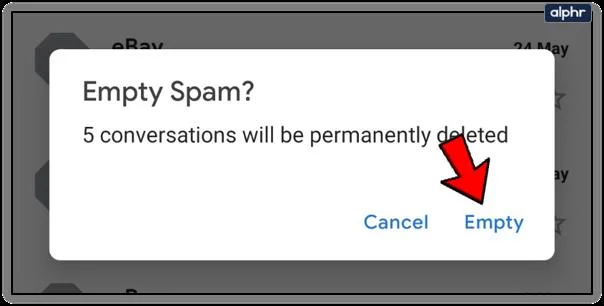
- Pentru a șterge definitiv toate coșurile de gunoi sau spam-ul, atingeți linkul Goliți gunoiul acum sau Goliți spam-ul acum situat în partea de sus a ecranului.

- Finalizați-vă decizia atingând pe Golire atunci când pe ecran apare fereastra pop-up de confirmare.

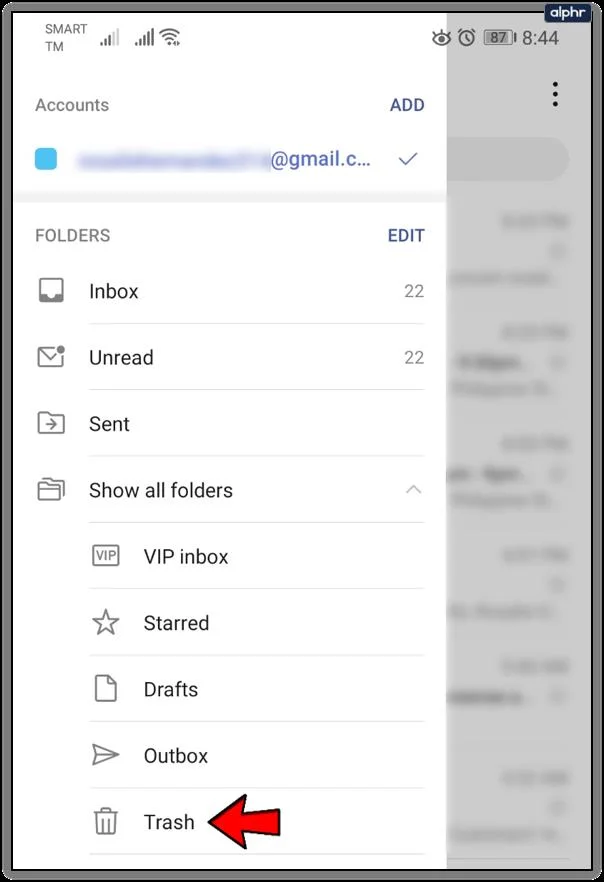
Este posibil ca unii dintre voi să nu folosească aplicația Gmail pentru a vă accesa e-mailurile. Aceia dintre voi care accesează Gmail folosind IMAP (pictograma standard de e-mail de pe telefon):
- Lansați aplicația Mail de pe dispozitivul dvs. mobil.

- Accesați contul dvs. Gmail. Unele e-mailuri sunt separate prin adresa de e-mail. Alții pot include toate e-mailurile într-o singură căsuță de e-mail. Asigurați-vă că alegeți doar e-mailul pe care doriți să îl ștergeți înainte de a le trece.

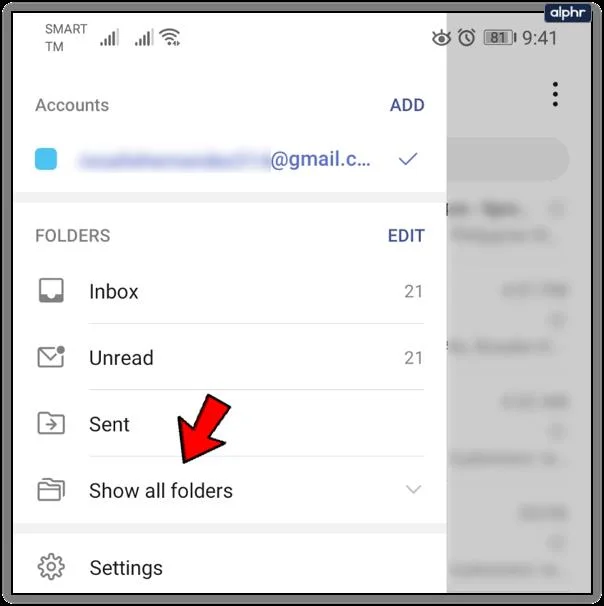
- Găsiți lista de etichete de foldere Gmail.

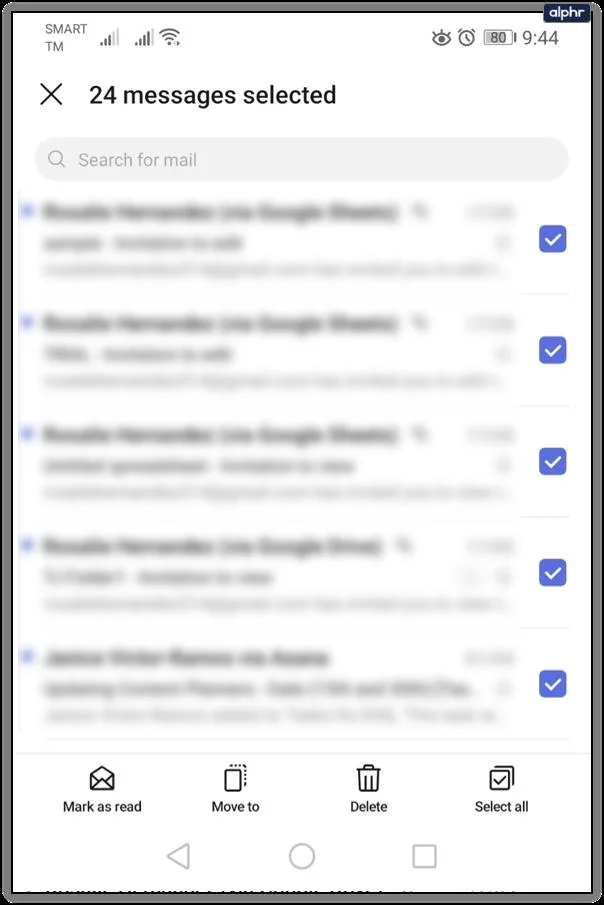
- Atingeți Coșul de gunoi sau Junk pentru a deschide folderul corespunzător. Aceasta va atrage toate mesajele aflate în prezent în folderul specificat.

- De aici, va fi aceeași procedură ca și cum ați folosi aplicația Gmail.