Acasă
» Cum să
»
Cum să intrați în Safe Mode Windows 10 la pornire
Cum să intrați în Safe Mode Windows 10 la pornire
Safe Mode este o funcție de depanare Windows încorporată care dezactivează driverele și programele inutile în timpul pornirii. Vă permite să izolați problemele și să le remediați fără a interfera cu aplicațiile inutile. Aruncă o privire rapidă la cum să pornești în Safe Mode cu Windows 10 și ce să faci dacă nu poți porni în Safe Mode!
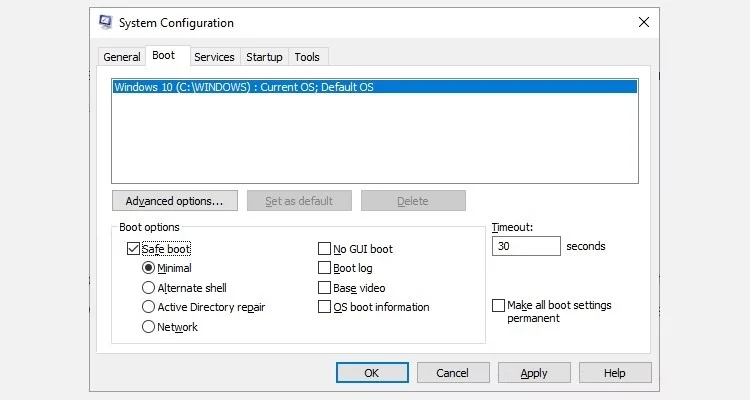
Pentru a deschide ecranul Configurare sistem, tastați msconfig în bara de căutare a meniului Start și selectați cea mai bună potrivire. Deschideți fila Boot și notați opțiunile de pornire . Selectarea opțiunii Safe Boot va forța sistemul să pornească în Safe Mode după următoarea repornire.
Utilizați msconfig pentru a intra în Safe Mode Win 10
Puteți alege dintre opțiuni suplimentare. Iată ce fac ei:
Minimal : Pornește Modul Safe cu numărul minim absolut de drivere și servicii, dar cu GUI (Graphical User Interface) standard Windows. Aceasta este opțiunea standard Safe Mode.
Shell alternativ : Boot Safe Mode utilizând Command Prompt, fără GUI Windows. Necesită cunoștințe de comenzi text avansate, precum și navigarea prin sistemul de operare fără mouse.
Reparare Active Directory : pornește în modul sigur cu acces la informații specifice mașinii, cum ar fi modelele hardware. Dacă instalați fără succes un nou hardware care corupă Active Directory, modul sigur poate fi utilizat pentru a restabili stabilitatea sistemului prin repararea datelor corupte sau adăugând noi date în director. Active Directory este folosit în setările întreprinderii, așa că probabil că nu aveți nevoie de acest lucru pe computerul dvs. personal.
Rețea : Pornește în modul sigur cu serviciile și driverele necesare pentru a vă conecta la rețea cu GUI standard Windows. Selectați această opțiune dacă trebuie să fiți online în timpul depanării.
Selectați Minimal > Aplicați > OK . Configurația sistemului vă va întreba dacă doriți să reporniți sistemul. Selectarea Repornire va începe imediat procesul de repornire, așa că asigurați-vă că salvați toate documentele sau proiectele active.
Metoda 2: Pornire avansată
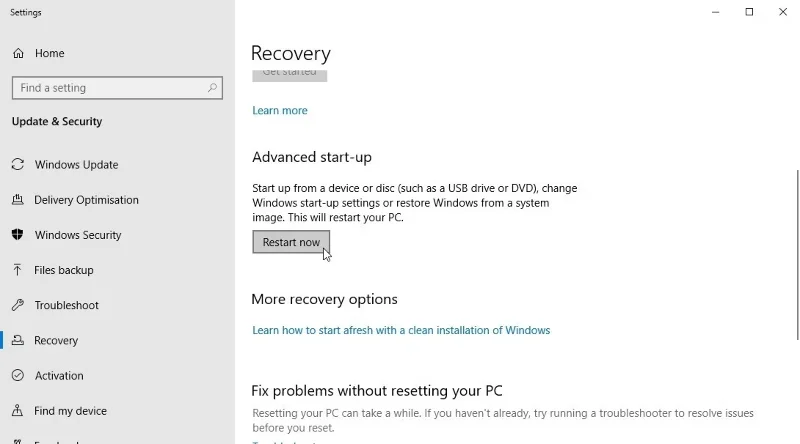
Următoarea opțiune este Windows 10 Advanced Startup. Introduceți pornire avansată în bara de căutare din meniul Start și selectați cea mai bună potrivire.
Opțiuni avansate de pornire Windows 10
În meniul rezultat, sub Pornire avansată , selectați Reporniți acum .
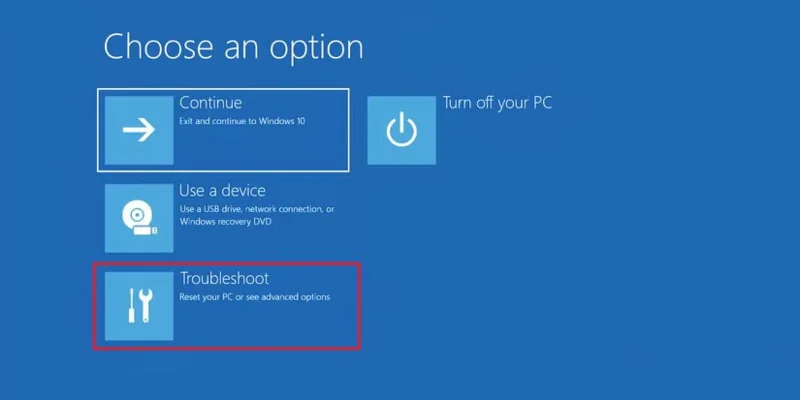
Aceasta vă va reporni sistemul în modul de recuperare, unde vi se vor prezenta trei opțiuni: Continuare , Depanare sau Opriți computerul .
Selectați Depanare > Opțiuni avansate . Acum, aveți un set complet nou de opțiuni din care să alegeți.
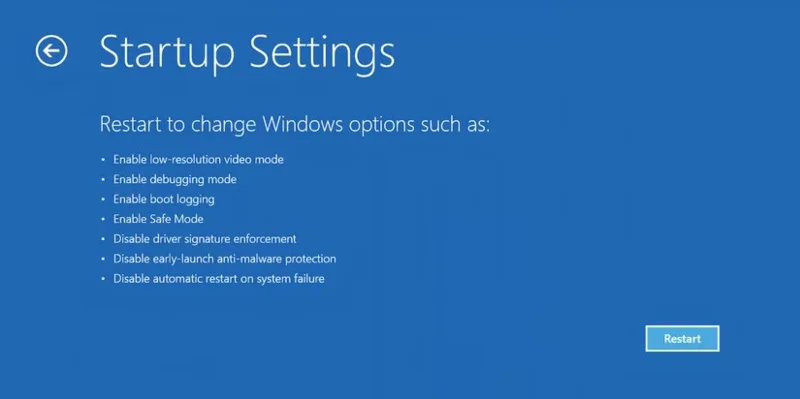
Selectați Setări de pornire > Reporniți . Sistemul dvs. se va reporni. Ecranul Setări de pornire se va încărca după ce reporniți. De aici, selectați opțiunea necesară pentru Safe Mode.
Meniul de pornire avansat Windows 10 după repornire
Comandă rapidă de pornire avansată
Puteți sări peste acest proces de clic oarecum îndelungat ținând apăsată tasta Shift și făcând clic pe Restart sub Power, aflat în meniul Start din Windows 10. Această repornire vă va duce direct la opțiunile de recuperare , unde puteți selecta Depanare > Opțiuni avansate > Setări de pornire .
Metoda 3: Apăsați F8 la pornire
Până la Windows 8 , cea mai comună metodă de a intra în Safe Mode era apăsarea F8 de pe tastatură în timpul pornirii. Apăsând F8 va apărea ecranul de opțiuni Safe Mode, care listează opțiunile găsite în metoda 1 (mai sus) și câteva alternative.
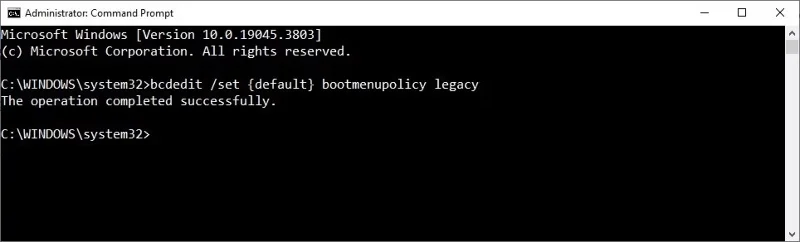
Pentru a îmbunătăți timpul de pornire, Windows 10 (și Windows 11) au dezactivat accesul în modul sigur F8 în mod implicit. Cu toate acestea, puteți sacrifica câteva secunde în procesul de pornire activând meniul F8 folosind linia de comandă:
Pentru a anula această comandă veche în orice moment, deschideți din nou linia de comandă cu drepturi de administrator conform instrucțiunilor de mai sus și tastați:
bcdedit /set {default} bootmenupolicy standard
Linia de comandă Windows restaurează opțiunile Safe Mode
Comanda inversă readuce procesul de pornire la starea inițială. Deci, pentru a accesa Safe Mode, va trebui să utilizați una dintre alternativele discutate.
Notă : pașii de mai sus funcționează și pe Windows 11!
Metoda 4: intrați în modul sigur din Windows Recovery
Unele computere care nu pot porni se blochează pe ecranul de pornire Windows.
Cu toate acestea, vă puteți forța computerul în modul de siguranță întrerupând procesul de pornire de trei ori la rând ținând apăsat butonul de pornire, care declanșează automat Windows Recovery. Când apare meniul Windows Recovery, procedați în felul următor:
Din fereastra de recuperare Alegeți o opțiune , selectați Depanare, Opțiuni avansate și Setări de pornire .
Pagina Mediu de recuperare Windows cu opțiunea Depanare selectată
Din Setări de pornire , puteți reporni computerul în modul sigur și puteți activa sau dezactiva Internetul. Ambele opțiuni pot funcționa.
Pagina Mediu de recuperare Windows cu opțiunea Setări de pornire
Metoda 5: intrați în modul sigur cu unitatea de recuperare Windows 10
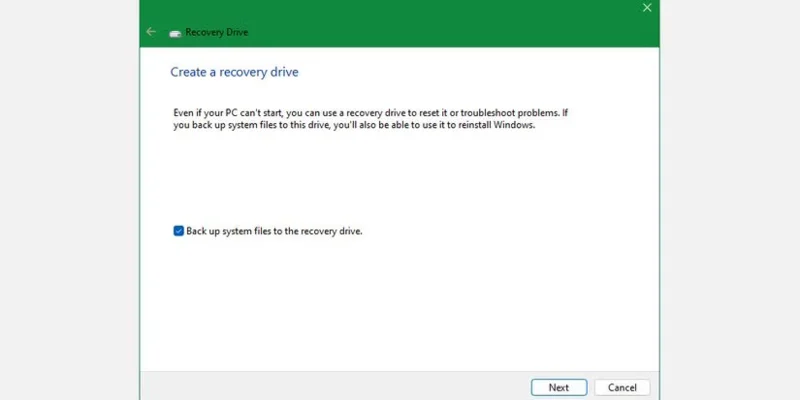
Dacă nu puteți intra în modul sigur, va trebui să creați o unitate de recuperare USB Windows 10. Unitatea de recuperare conține mediul de recuperare Windows 10, accesibil anterior apăsând F8 în timpul pornirii. Din păcate, Microsoft a decis să elimine această caracteristică.
Pentru a crea o unitate de recuperare, veți avea nevoie de un alt computer cu Windows 10 sau 11 și de o unitate USB cu cel puțin 1 GB de stocare. Dacă doriți să creați o copie de rezervă a sistemului (veți vedea opțiunea de a face copii de rezervă ale fișierelor de sistem pe o unitate de recuperare), veți avea nevoie de cel puțin 16 GB de spațiu de stocare.
Lansați Panoul de control > Creați o unitate de recuperare .
Apoi urmați instrucțiunile.
După crearea unei unități de recuperare, puteți porni computerul de pe aceasta numai dacă ați activat unitatea USB pentru pornirea din mediul POST, cunoscut și sub numele de UEFI sau BIOS. După activarea unității USB de boot, introduceți-o în computer și reporniți-o (poate fi necesar să apăsați butonul de resetare sau să țineți apăsat butonul de pornire timp de câteva secunde).
De asemenea, merită menționat faptul că o copie completă instalabilă a Windows 11 sau 10 creată folosind Instrumentul de creare Windows Media oferă aceleași caracteristici ca o unitate de recuperare.
Cum ies din Safe Mode?
După depanarea Windows 10, puteți părăsi modul Safe. Dar cum ieși din Safe Mode odată ce ești în el?
Există două opțiuni, în funcție de modul în care porniți în Safe Mode:
Dacă ați intrat în Safe Mode utilizând metoda 1 (prin System Configuration), trebuie să dezactivați opțiunea Safe Mode în aceeași fereastră de configurare. În caz contrar, Windows 10 va reporni în Safe Mode după fiecare repornire.
Dacă ați intrat în modul sigur folosind metoda 2 (prin pornire avansată) sau metoda 3 (prin apăsarea tastaturii), închideți sau reporniți sistemul pentru a părăsi modul sigur.
Nu uitați să verificați meniul Configurare sistem dacă ceva nu merge bine.
Acum cunoașteți cele mai simple 3 metode de a accesa Modul sigur pe Windows 10. Asigurați-vă că rețineți ultima parte despre Discurile de recuperare a imaginii de sistem și de reparare a sistemului. Rețineți că primul funcționează numai dacă ați setat locația de restaurare înainte de a vă plonja în coșmarul indus de BSOD.