Vrei să scapi de invitațiile „spam” care apar constant pe Google Calendar ? Apoi, consultați mai jos cum să blocați spam-ul pe Google Calendar .
Google Calendar este o aplicație de calendar utilă pentru utilizatorii Gmail
Google Calendar este o aplicație de calendar renumită încorporată pentru utilizatorii Gmail. Cu Google Calendar , puteți ține cu ușurință evidența întâlnirilor, evenimentelor sau sarcinilor cu un design distanțat și plin de culoare. Îl puteți integra cu alte aplicații de calendar, astfel încât să nu vă faceți griji că pierdeți informații importante. Utilizarea Google Calendar vă aduce multe beneficii, dar și un pic de inconvenient.
Dacă folosești Google Calendar de ceva vreme, știi că e-mailurile spam pot apărea în mod constant și te pot enerva. Cu toate acestea, Google are o modalitate de a remedia această problemă.
Cum să blochezi spam-ul pe Google Calendar
Dacă doriți să controlați activitatea Google Calendar și să eliminați evenimentele „recompense”, trebuie să vă modificați setările contului. Iată cum se poate face acest lucru.
- Deschide Google Calendar în browser.
- Faceți clic pe pictograma roată și selectați Setări .
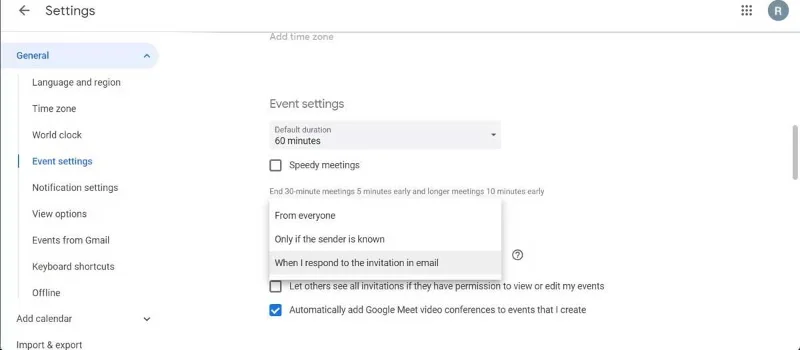
- Din meniul din stânga, dați clic pe Setări eveniment .
- Deschideți meniul derulant Adăugați invitații în calendarul meu .
- Selectați Numai dacă expeditorul este cunoscut .

Configurați evenimente în Google Calendar
În acest fel, Google va adăuga evenimente în calendarul dvs. numai dacă expeditorul se află în lista dvs. de contacte, face parte din compania pentru care lucrați sau dacă ați interacționat cu ei înainte.
Încă primiți invitații la evenimente din calendarul dvs. Google de la persoane pe care nu le cunoașteți, dar trebuie să acceptați invitația înainte ca Google să o adauge în calendarul dvs. Dacă doriți mai mult control asupra datelor pe care Google le adaugă în calendarul dvs., selectați Când răspund la invitația prin e-mail . Google va afișa numai invitațiile pe care le-ați acceptat.
Cum să blochezi Google să adauge evenimente în Calendar pe mobil
Dacă utilizați Google Calendar pentru a crește productivitatea pe telefon, iată cum puteți împiedica Google să adauge automat evenimente:
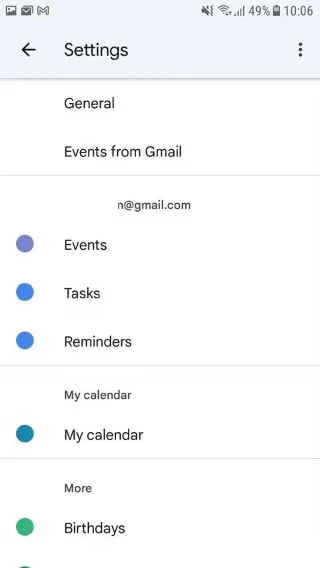
- Accesați aplicația Google Calendar și atingeți pictograma meniu din partea stângă sus > faceți clic pe Setări .
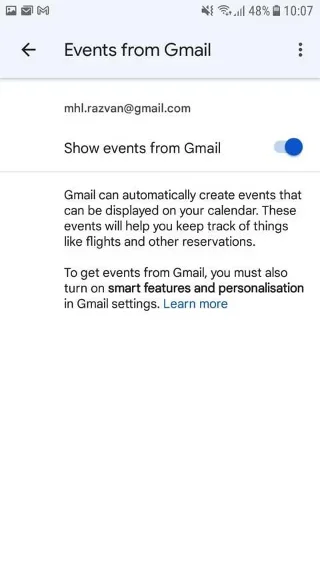
- Accesați Evenimente din Gmail .
- Dezactivați comutatorul Afișare evenimente din Gmail .


Nu rata invitațiile importante din Google Calendar
Acum că știți cum să ștergeți evenimentele fără sens, spam din calendarul dvs. Google, iată cum să vă asigurați că nu pierdeți evenimente importante.
În Google Calendar, accesați Setări de notificare , setați Notificări la Alerte sau Notificări desktop , în funcție de configurația dvs.
Ajustați setările de notificare în Google Calendar
Mai sus este cum puteți face Google Calendar să nu mai adauge invitații de la spammeri și escroci. Dacă doriți să profitați din plin de Google Calendar, puteți instala aplicații sau extensii suplimentare pentru a le duce la nivelul următor. Puteți consulta Erori de evitat când utilizați Google Calendar pe WebTech360.
Sper că acest articol vă este util!