Device Links
Probabil că ați auzit poveștile de groază ale bogățiilor cripto pierdute din cauza parolelor uitate. Luați, de exemplu, povestea lui Stefan Thomas, un inginer din San Francisco, care nu își poate accesa criptomonede în valoare de 356 de milioane de dolari, deoarece nu mai are cheia sa privată. Din păcate, peisajul criptomonedelor este plin de povești ca acestea, povești de avertizare care ne amintesc să ne păstrăm cheile private în siguranță.
Primul pas ar fi să obțineți aceste informații din portofelul digital și să le stocați în siguranță. De asemenea, este posibil să fi rătăcit cheia privată și să fie nevoie să recuperați acele informații. Oricare ar fi cazul, acest articol vă va ghida prin obținerea acestei chei în Trust Wallet. Să începem.
Cum să obțineți cheia privată pentru portofelul de încredere pe un computer
Când începeți să utilizați Trust Wallet, algoritmul platformei generează un șir de caractere hexazecimal de 64 de biți care acționează ca cheie privată. Întrucât Trust Wallet este o platformă descentralizată, sunteți singurul care va deține acest cod. Dacă îl pierzi, atunci a dispărut definitiv.
Deoarece cheia poate fi dificil de notat și stocat, Trust Wallet o prezintă ca o expresie de recuperare de 12 cuvinte care va trebui aplicată în ordinea corectă. Pierderea expresiei de recuperare înseamnă pierderea accesului la contul dvs. și la orice criptomonă pe care o deține. Iată cum să vă recuperați cheia privată Trust Wallet.
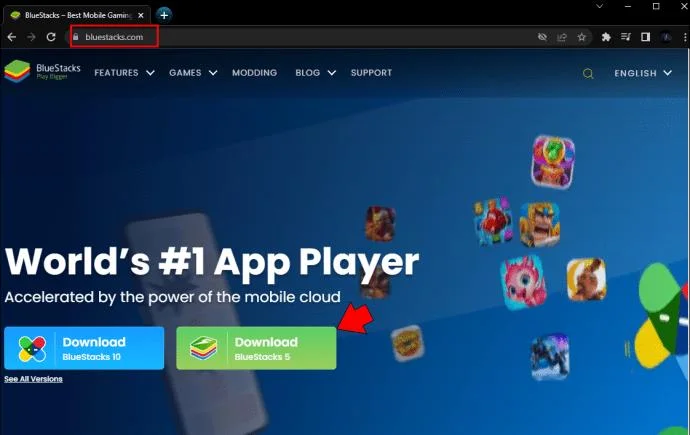
- Pentru a descărca aplicația Trust Wallet pe computer. Accesați site-ul bluestacks . Navigați la magazinul Google Play și căutați Trust Wallet.

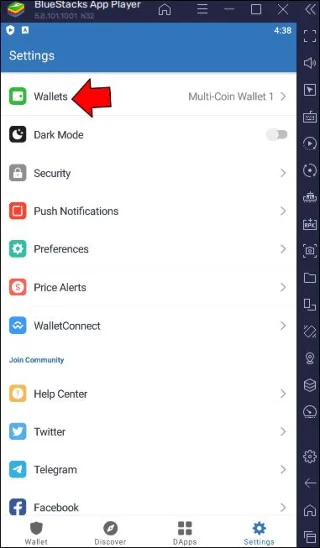
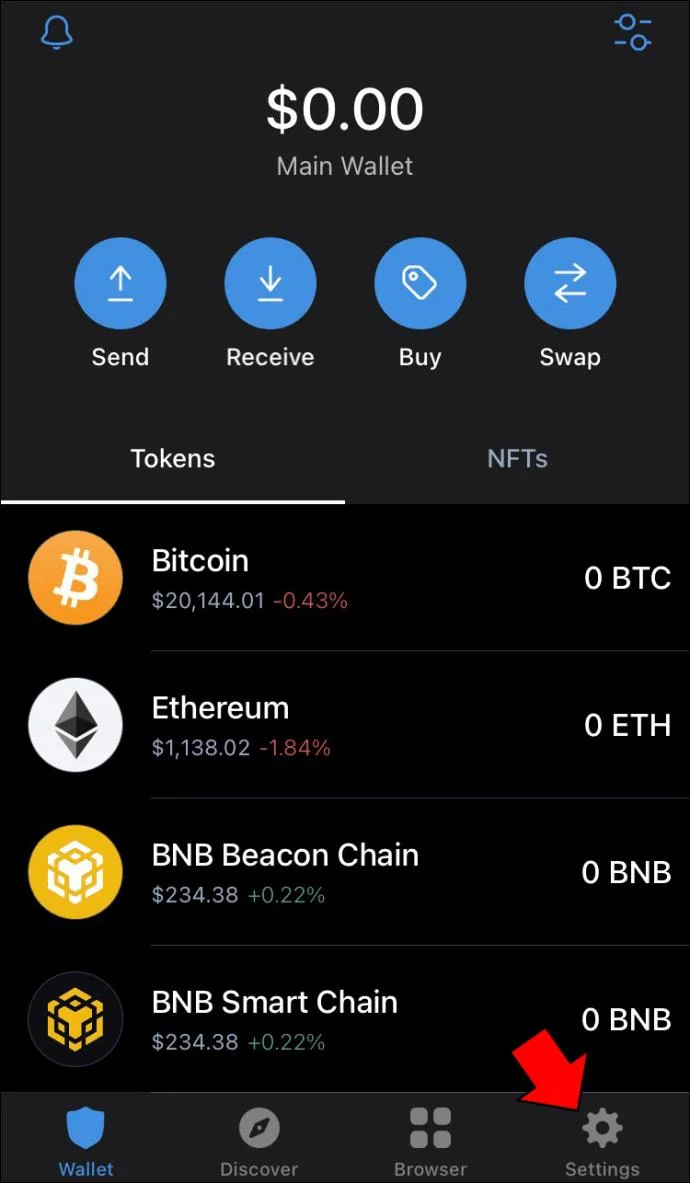
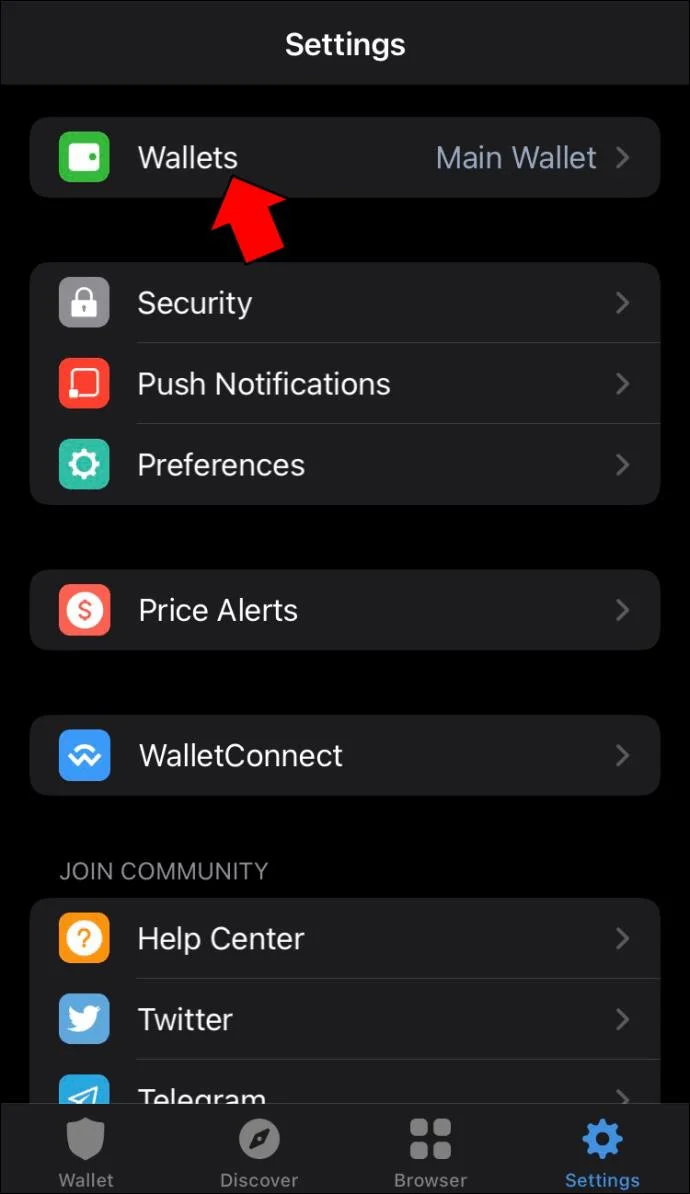
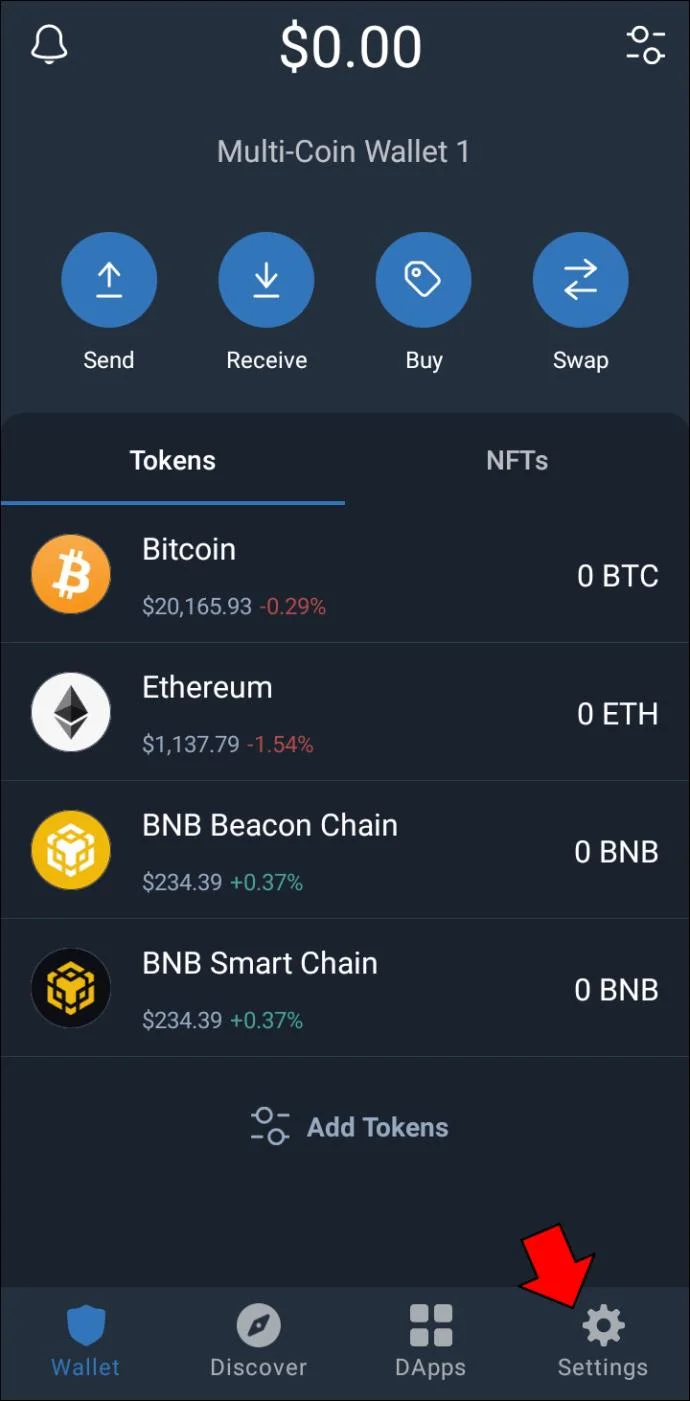
- Mergeți la „Setări” și selectați „Portofele” din meniul oferit.

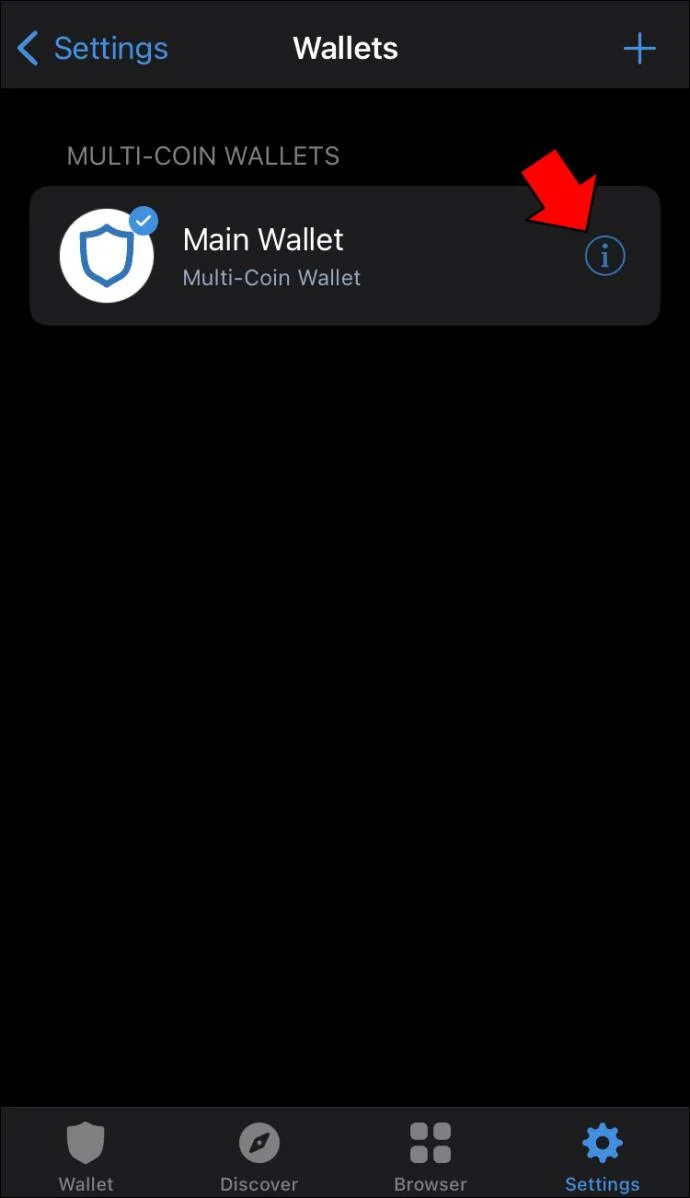
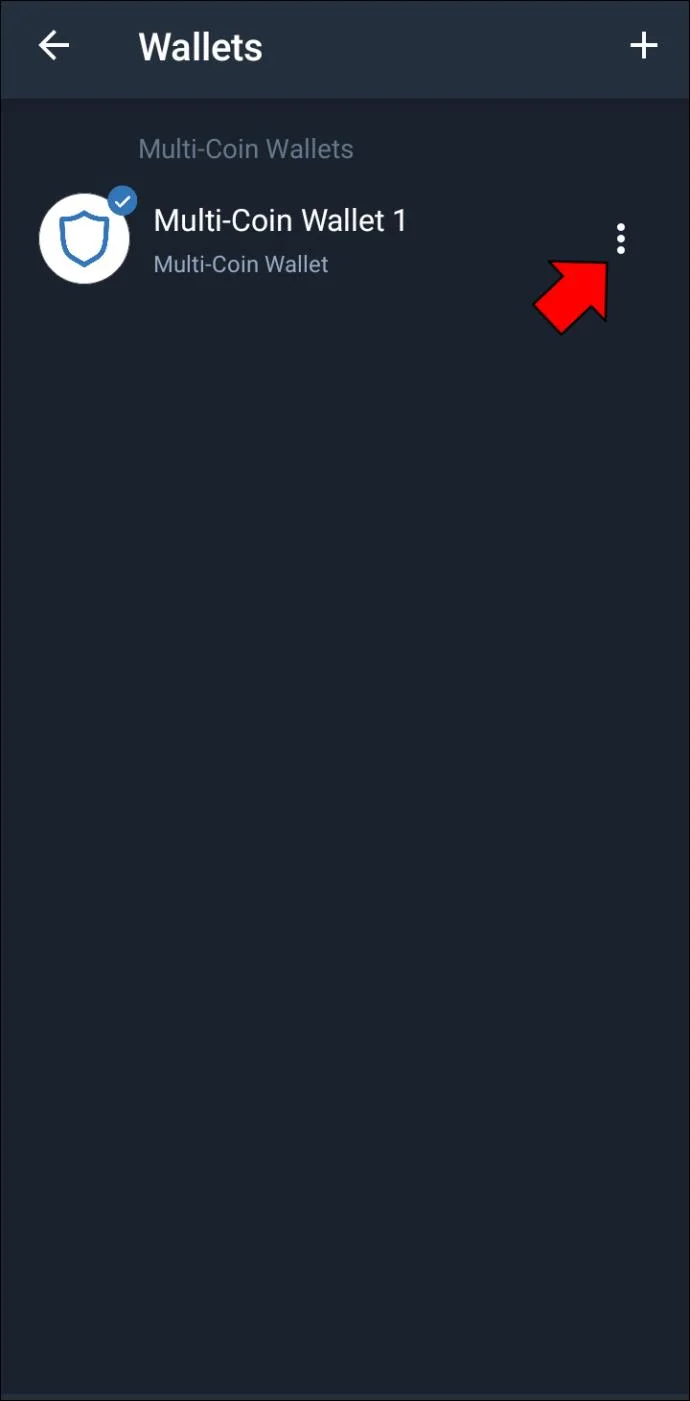
- Atingeți meniul cu trei puncte de lângă portofelul a cărui cheie privată doriți să o preluați.

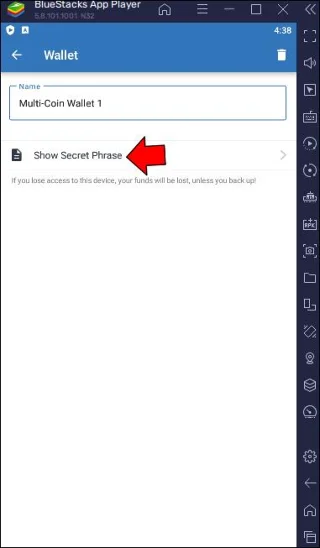
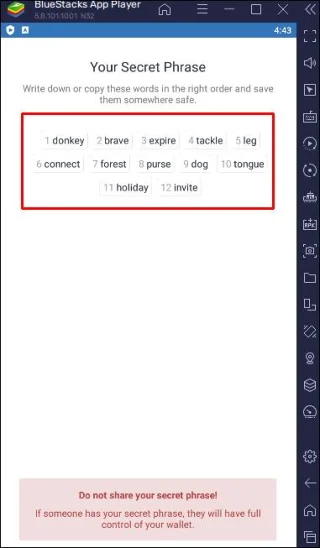
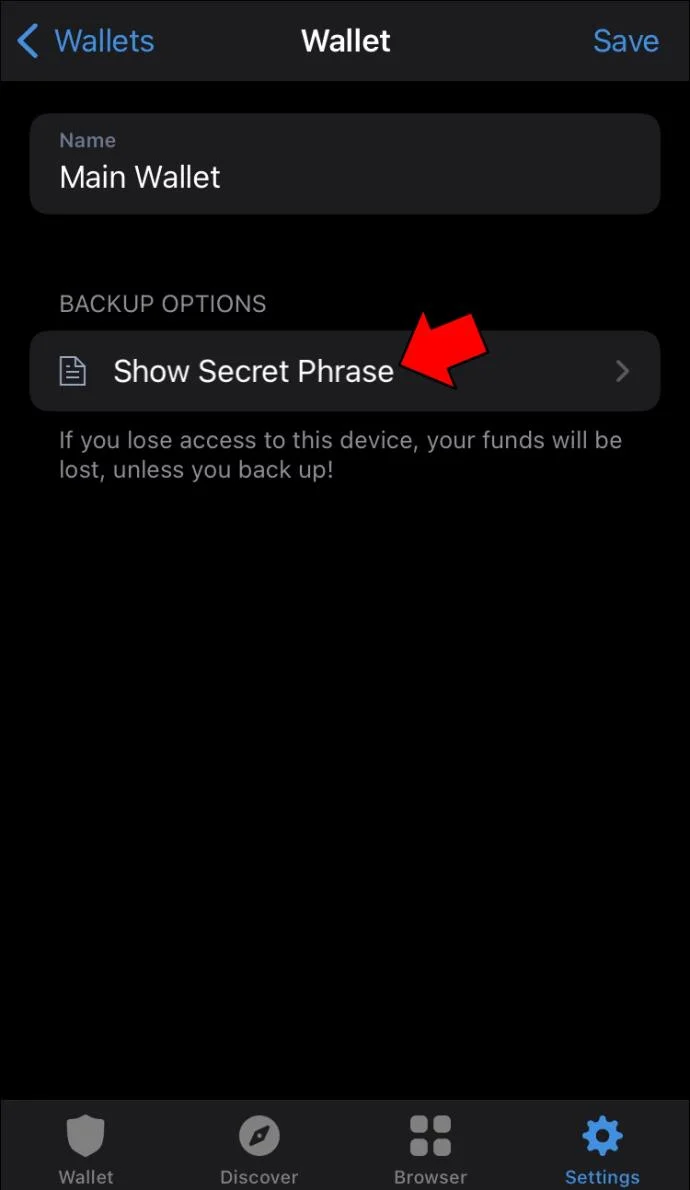
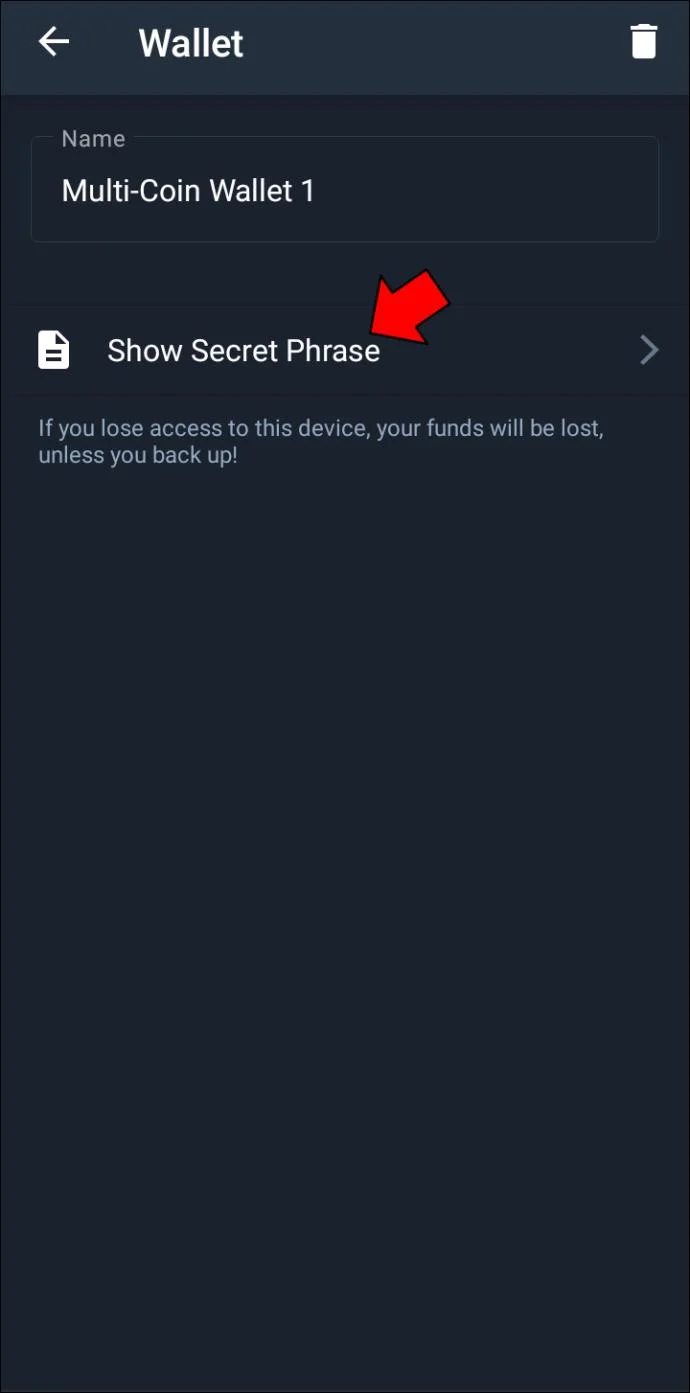
- Apăsați „Afișați expresia de recuperare” pentru a afișa expresia.

- Copiați această frază în clipboard.

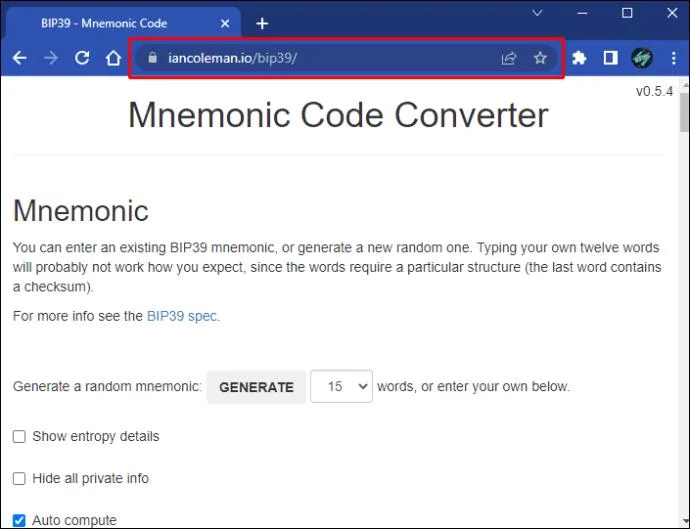
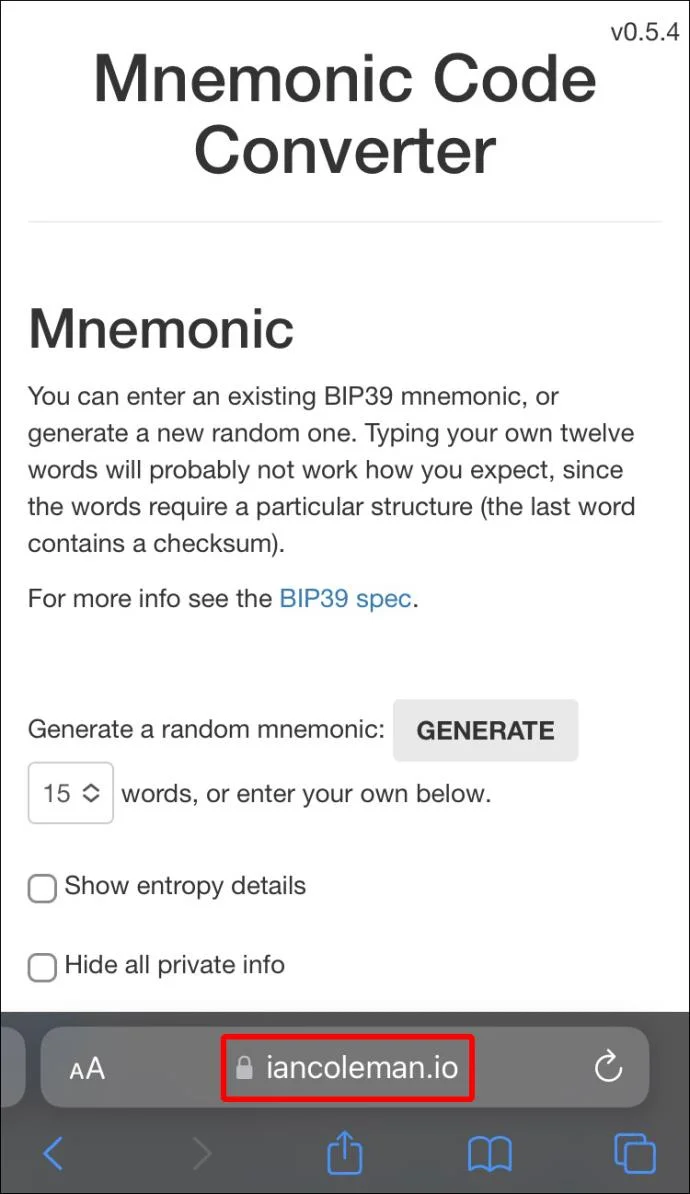
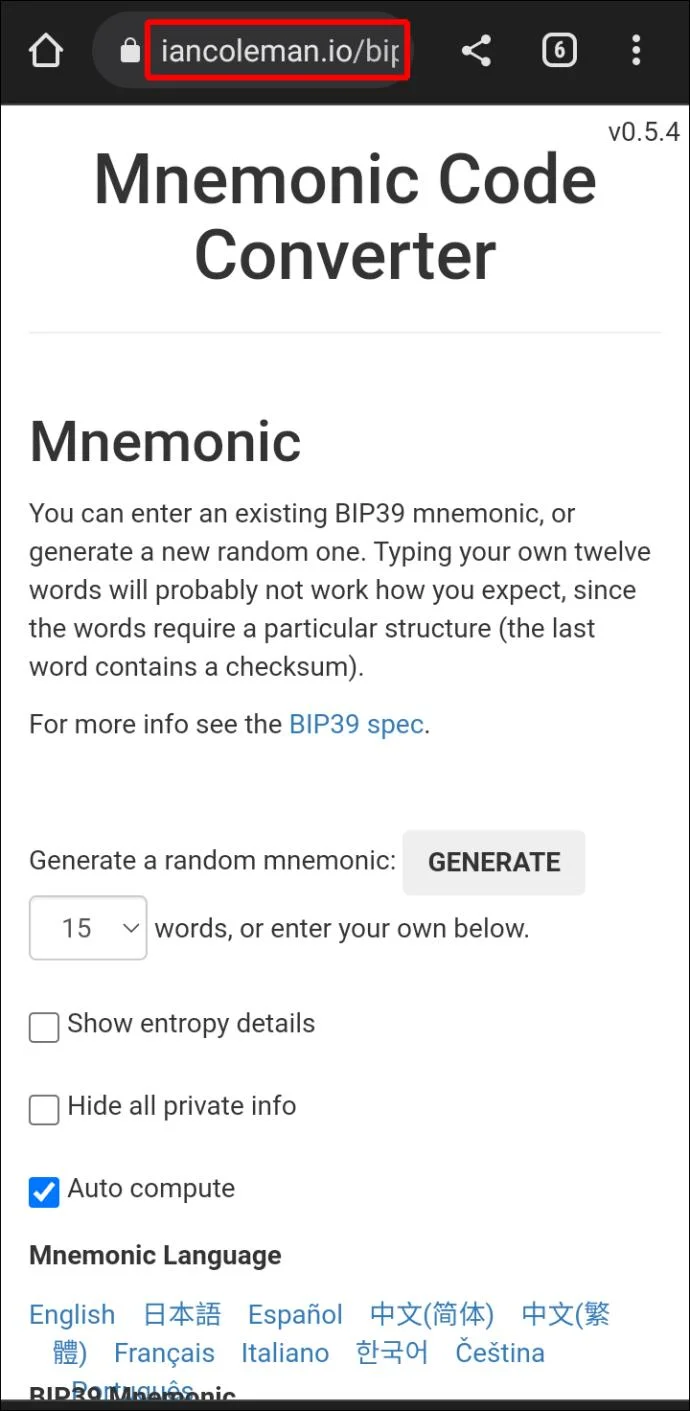
- În browser, accesați site-ul Mnemonic Code Converter .

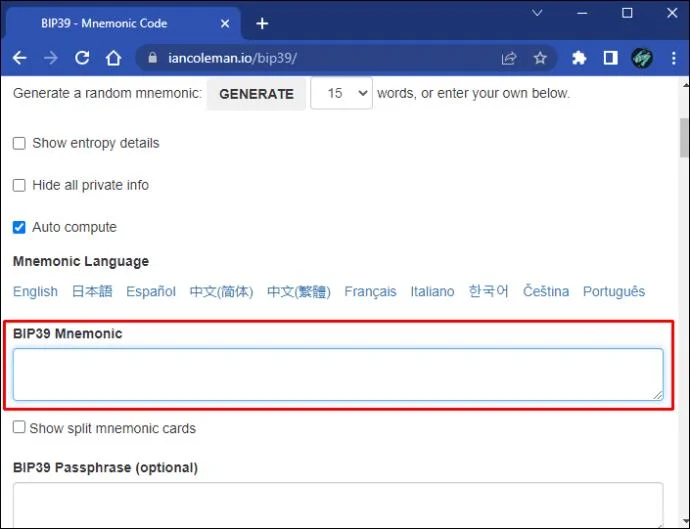
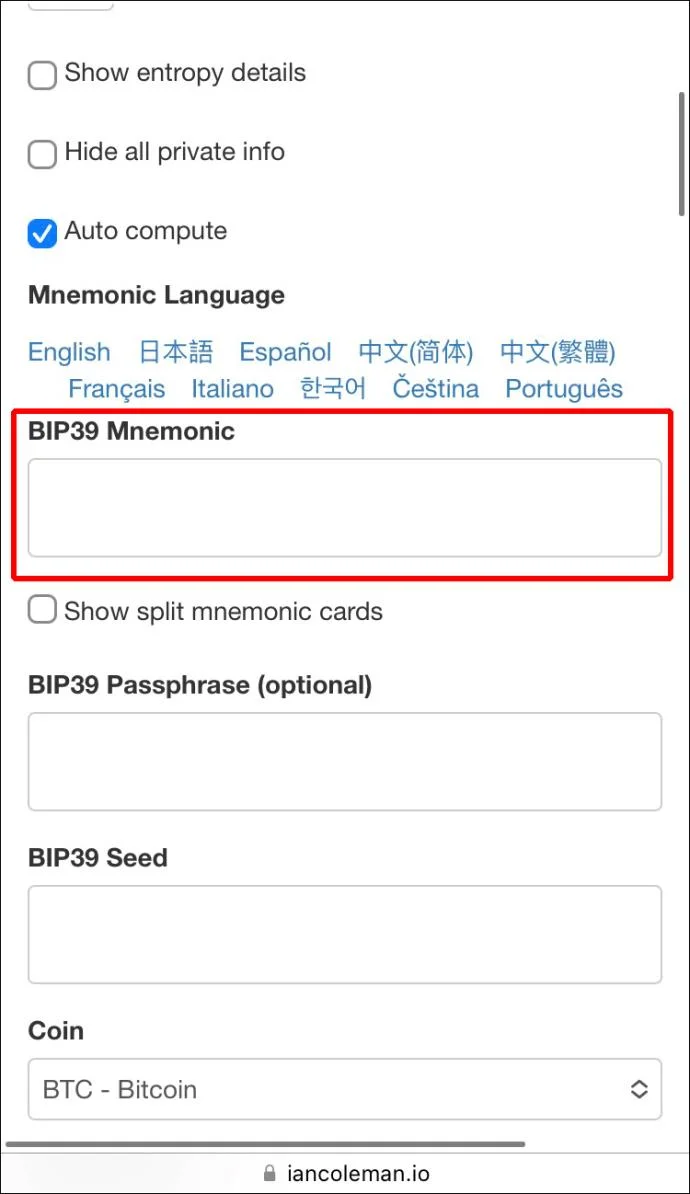
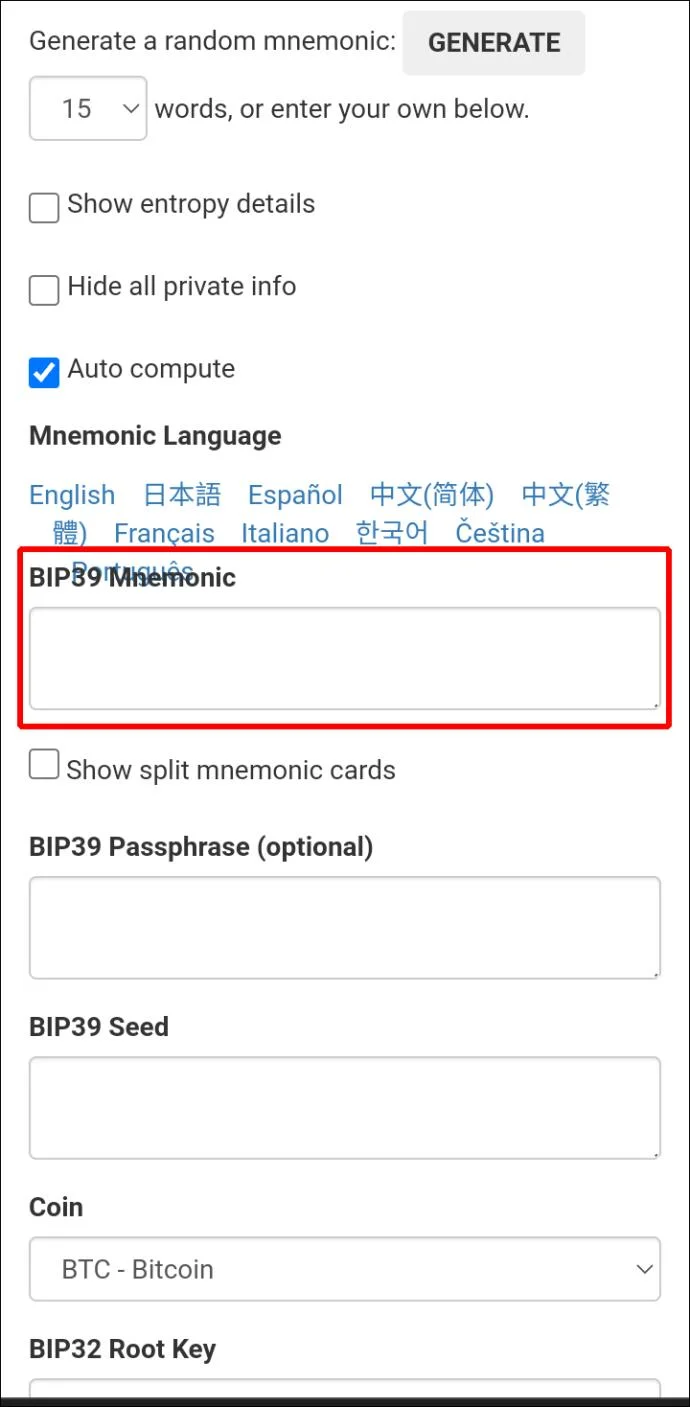
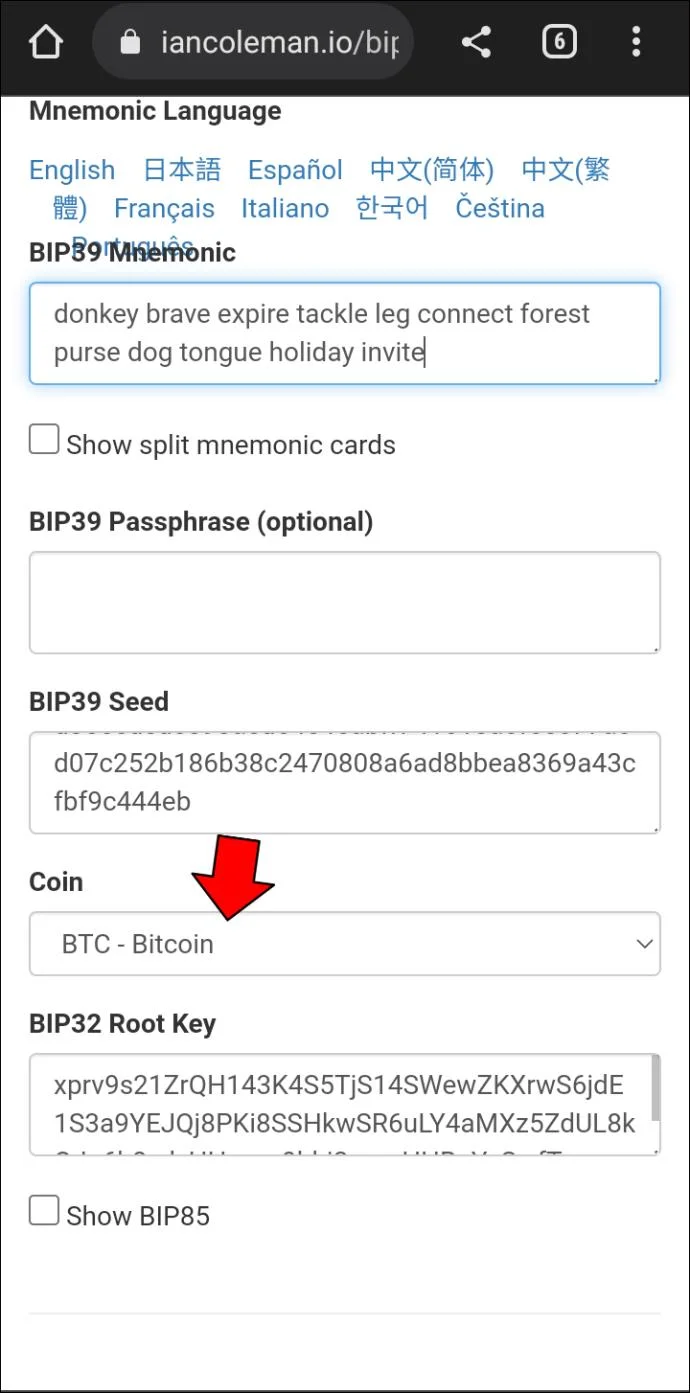
- Lipiți expresia de recuperare în secțiunea care spune „BIP39 Mnemonic”.

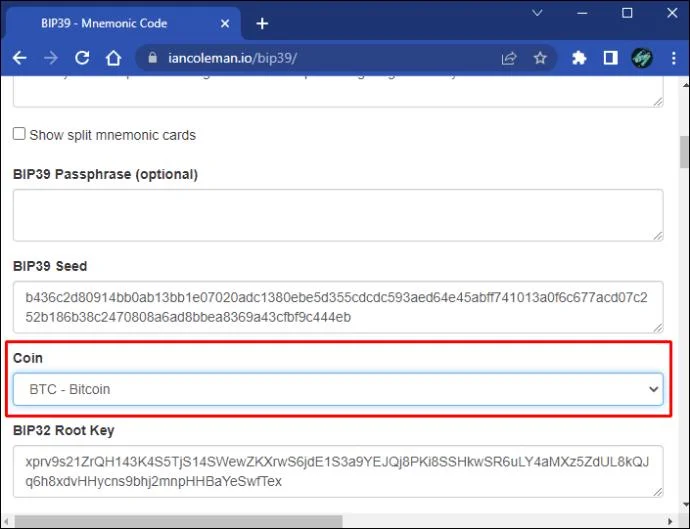
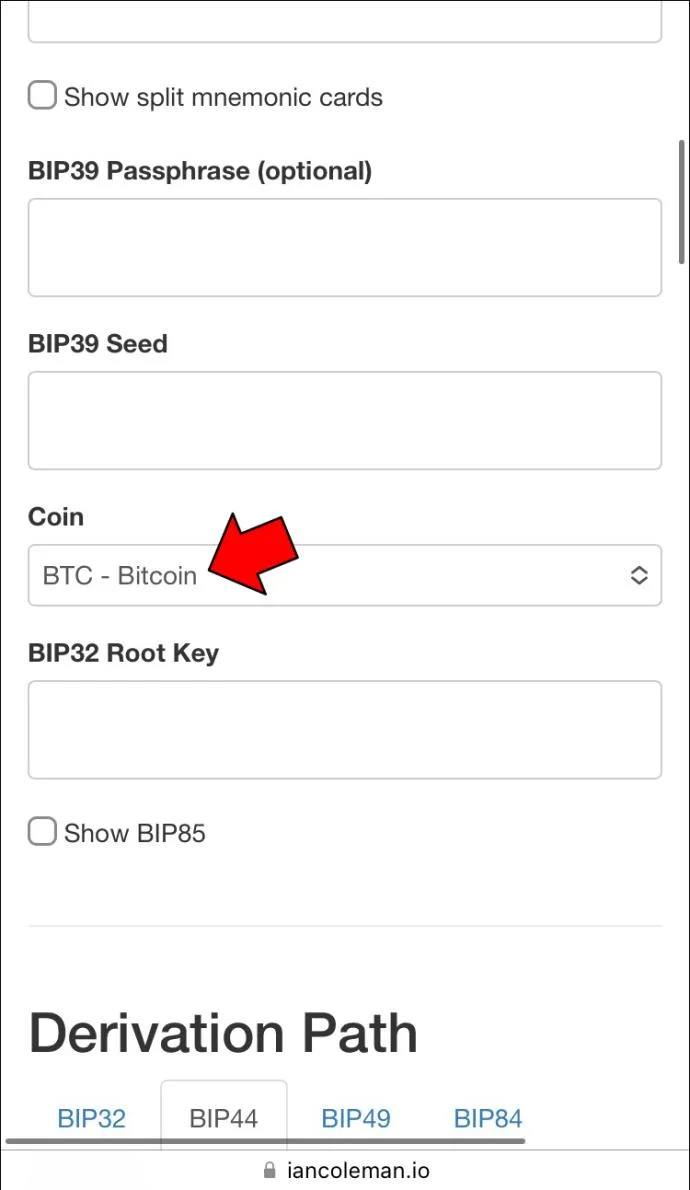
- Derulați la tipul de monedă deținut în portofel și faceți clic pe ea.

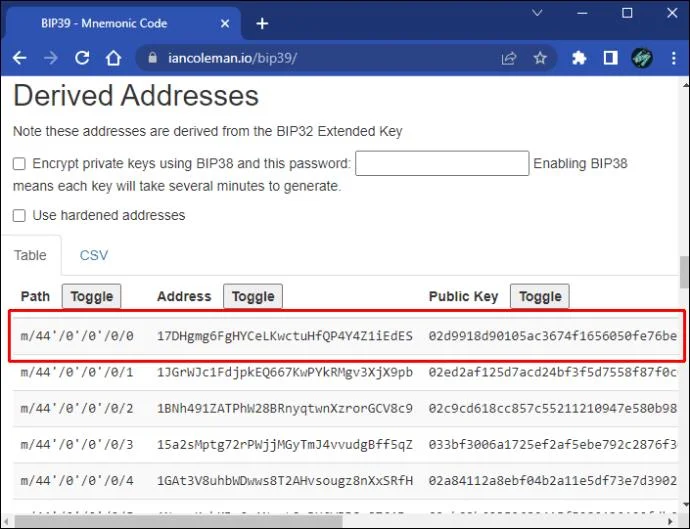
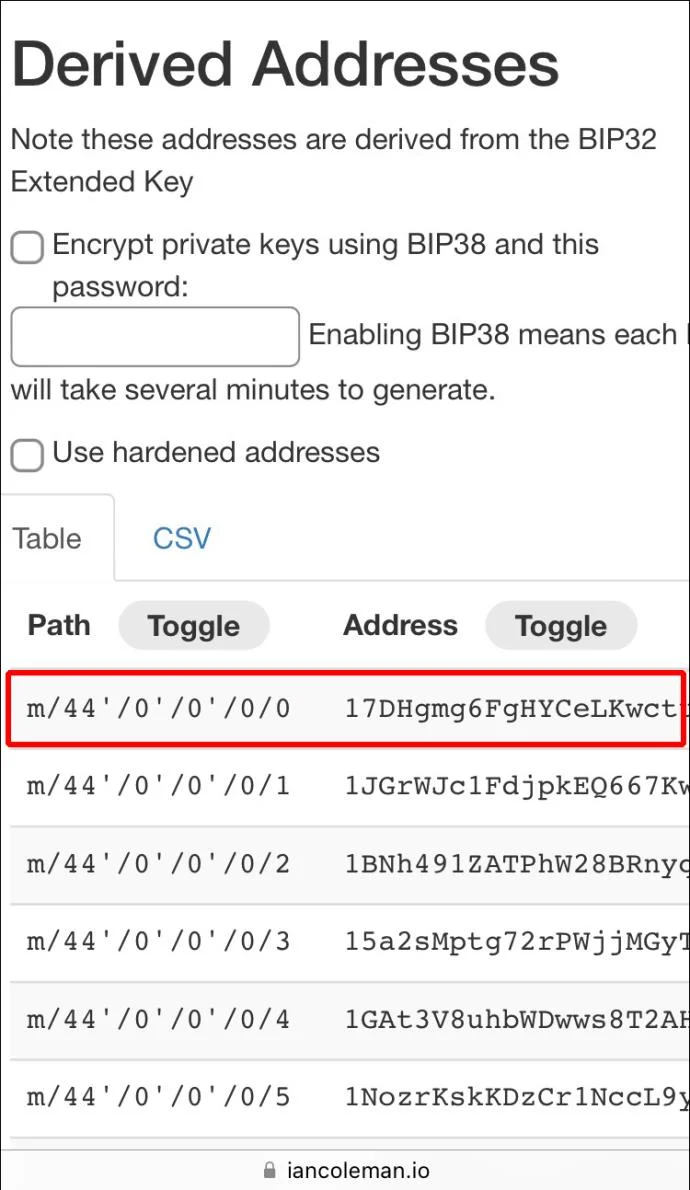
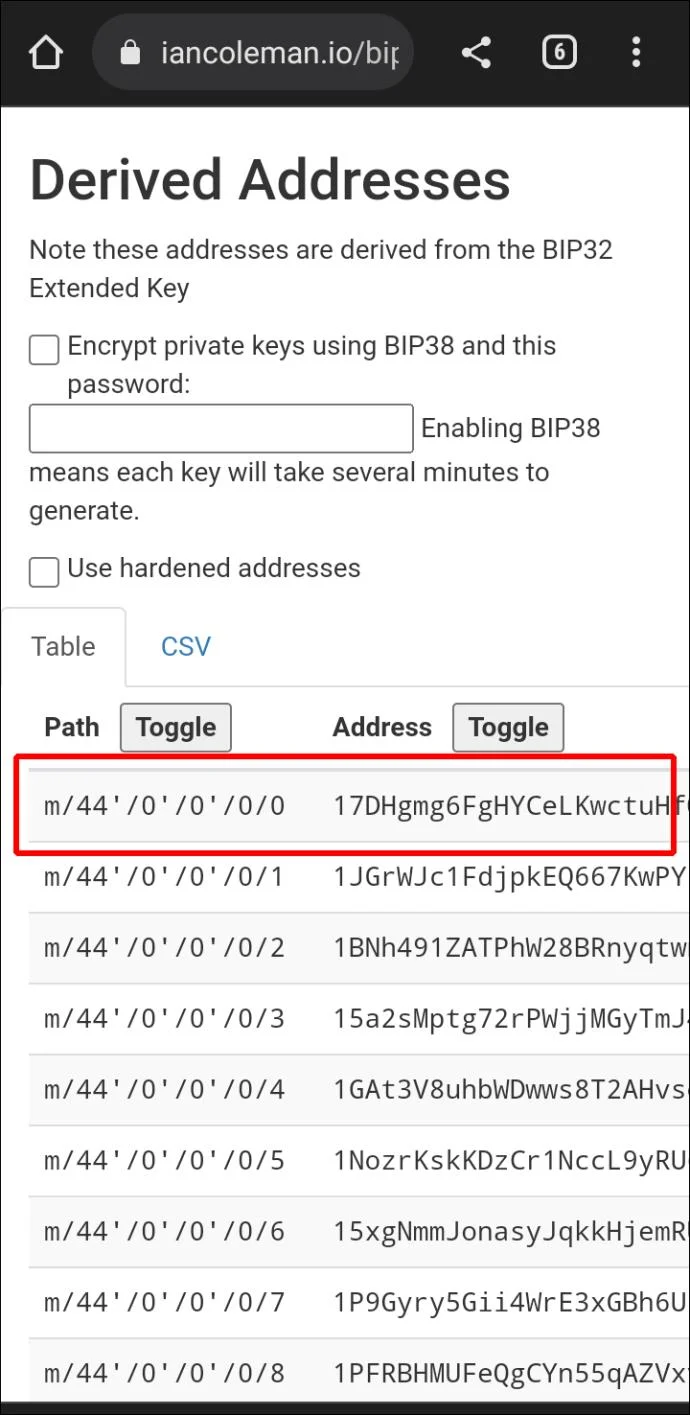
- Mergeți la „Adrese derivate” și copiați cheia privată afișată pe primul rând.

Acum ați preluat cheia privată Trust Wallet.
Cum să obțineți cheia privată pentru portofelul de încredere pe un iPhone
Când începeți să utilizați Trust Wallet, algoritmul său generează un șir de caractere pe 64 de biți care devin cheia dvs. privată. Aceasta este practic parola pentru portofel, care vă oferă acces la activele dvs. cripto. Deoarece Trust Wallet este o platformă descentralizată, ești singurul care deține acest cod unic.
Complexitatea acestui cod face dificilă notarea și stocarea. Din fericire, Trust Wallet prezintă o expresie de recuperare de 12 cuvinte pe care o puteți folosi pe site pentru a vă ajuta. Dacă vă pierdeți expresia de recuperare, pierdeți și accesul la cont și la active. Aflați cum să obțineți cheia privată Trust Wallet pe iPhone.
- Deschideți aplicația Trust Wallet și mergeți la „Setări”.

- Apăsați „Portofele” în partea de sus a paginii pentru a afișa portofelele dvs. cripto.

- Apăsați meniul cu trei puncte de lângă portofelul care vă interesează.

- Faceți clic pe „Afișați expresia de recuperare” și copiați fraza în clipboard.

- Accesați browserul dvs. și accesați site-ul Mnemonic Code Converter.

- Găsiți secțiunea „BIP39 Mnemonic” și lipiți acolo fraza de recuperare.

- Parcurgeți lista de monede afișată și atingeți pe cea deținută în portofel.

- Treceți la „Adrese derivate” și copiați cheia privată afișată în partea de sus a listei.

Acum ați obținut cheia privată Trust Wallet.
Cum să obțineți cheia privată pentru portofelul de încredere pe un dispozitiv Android
Cheia privată pe care o generează Trust Wallet este un șir de caractere pe 64 de biți, care este parola pentru portofel. Acesta este codul unic al contului dvs. care vă permite să vă accesați activele cripto. Deoarece platforma este descentralizată, ești singurul care va avea această cheie privată.
Datorită complexității codului, poate fi dificil de scris și stocat. Prin urmare, Trust Wallet oferă o expresie de recuperare care are 12 cuvinte. Dacă pierdeți această expresie, nu veți putea accesa contul și activele acestuia. Să vedem cum să obțineți cheia privată Trust Wallet pe un dispozitiv Android.
- Accesați aplicația Trust Wallet și apăsați pe „Setări”.

- Atingeți „Portofele” și apoi meniul cu trei puncte de lângă portofelul preferat.

- Apăsați „Afișați expresia de recuperare” și copiați fraza în clipboard.

- Deschideți browserul și accesați site-ul Mnemonic Code Converter.

- Mergeți la secțiunea „BIP39 Mnemonic” și inserați fraza de recuperare în slotul oferit.

- Selectați moneda portofelului dvs. din lista afișată.

- Navigați la „Adrese derivate” și copiați prima cheie privată din listă.

Acum aveți cheia privată Trust Wallet.
Nu există povești de avertizare aici
Pierderea cheii private Trust Wallet poate fi devastatoare. Prin urmare, trebuie să îl preluați de pe platformă și să îl depozitați în siguranță. Cu acest tutorial, acum aveți instrumentele necesare pentru a face exact asta. Obținând cheia privată Trust Wallet, preiei controlul asupra viitorului tău financiar.
Știți cum să obțineți cheia privată pentru Trust Wallet? Ce sfaturi de securitate aveți pentru cei nou pe platformă? Anunțați-ne în comentariile de mai jos.