Windows 10 este cel mai recent sistem de operare, îndrăgit de mulți utilizatori, deoarece oferă, de asemenea, o mulțime de funcții noi, precum și diverse funcții de personalizare. De obicei, meniul Start, le puteți redimensiona cu ușurință, puteți elimina aplicațiile utilizate frecvent din Meniul Start , personaliza transparența ...
Dacă nu știți cum să creați un meniu Start transparent pe Windows 10, vă invităm să urmăriți articolul de mai jos din Download.vm.vn:
Cum să personalizați meniul Start transparent pe Windows 10
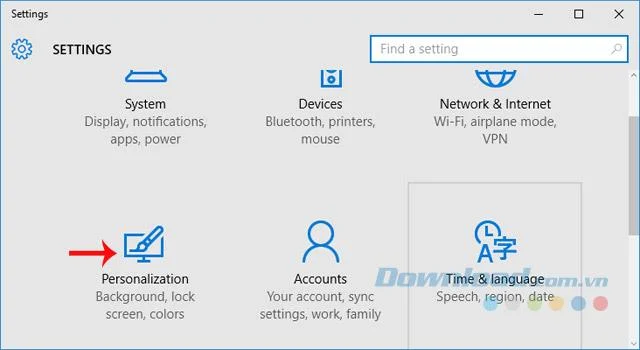
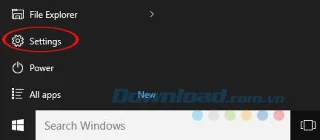
Pasul 1: Puteți obține transparență de bază în opțiunea Setări . Doar faceți clic pe meniul Start , selectați Setări.
Pasul 2: Apoi, faceți clic pe Personalizare.

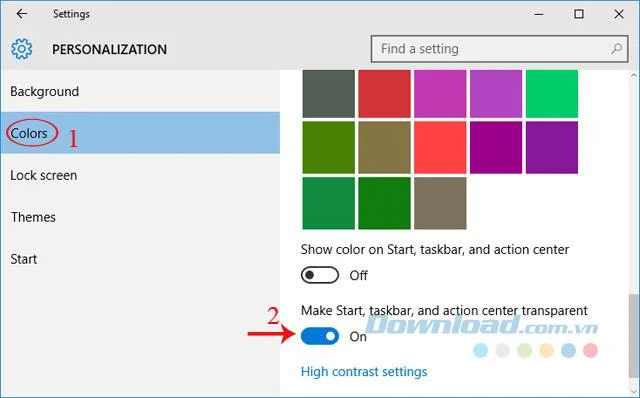
Pasul 3: treceți la fila Culori , priviți în panoul din dreapta pentru a derula în jos, glisați glisorul în Make Start, bara de activități și centrul de acțiune transparent spre dreapta pentru a activa modul de transparență.

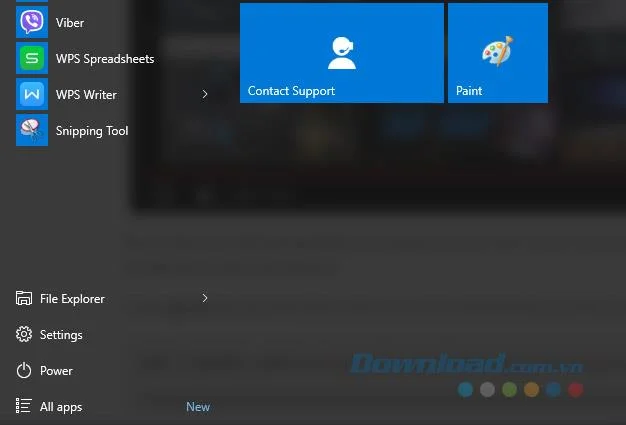
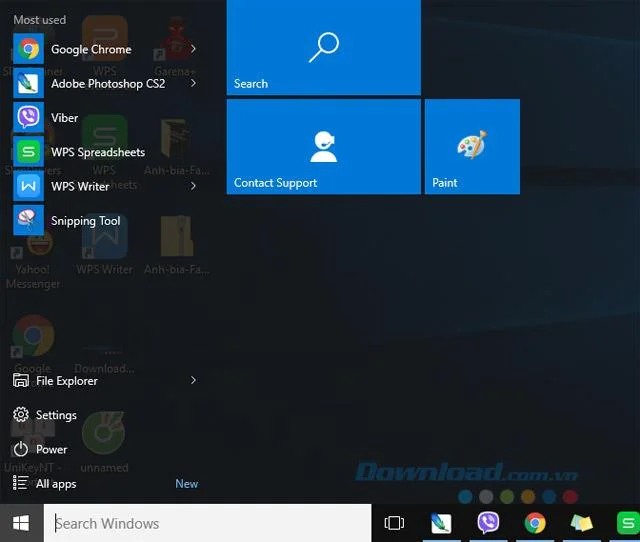
Pasul 4: Reveniți la comparația de meniu Start , veți vedea că este transparent.

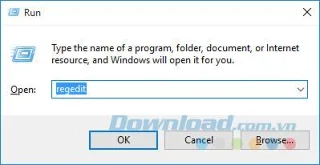
Pasul 5: Dacă găsiți că nu este suficient de transparent, îl puteți edita în registru. Cu toate acestea, atunci când editați parametrii în Registru, trebuie să fiți foarte atent offline. Pentru a edita, apăsați tasta Windows + R pentru a deschide o fereastră Run. Apoi introduceți cuvântul cheie Regedit în caseta Deschidere , apoi faceți clic pe OK.

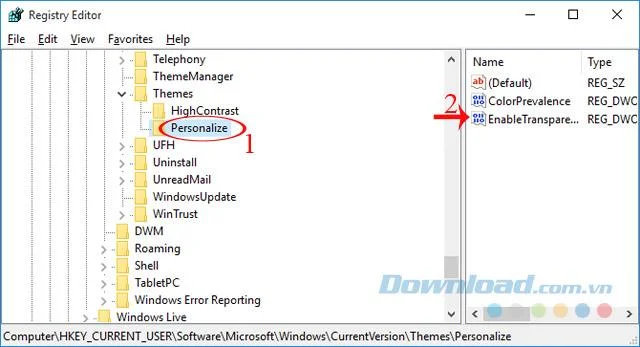
Pasul 6: Fereastra Editor de Registru apare, parcurgeți următoarea cale:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Themes\Personalize
Uitați-vă la panoul din dreapta, faceți dublu clic pe Activare transparență.

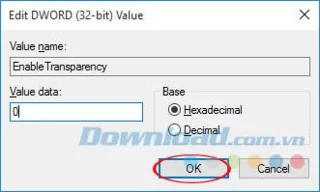
Pasul 7: Apare caseta de dialog Editare DWORD (32 biți) , schimbați valoarea în caseta Valoare date de la 1 la 0, apoi faceți clic pe OK pentru a salva modificările.

Pasul 8: Reveniți la Meniul Start, veți vedea mult mai multă transparență.

Tutorial video pentru a crea un meniu Start transparent pe Windows 10
Destul de simplu, nu-i așa? Așa că ați personalizat meniul de pornire transparent după bunul plac.
Vă doresc implementarea cu succes!