Căutați o modalitate de a porni și opri computerul de la distanță? Dacă da, să învățăm cu WebTech360 cel mai simplu mod de a porni și opri un computer de la distanță !
Pornirea computerului de la distanță nu este dificilă. Puteți face acest lucru datorită rețelei Wake-on-LAN standard, acceptată de majoritatea conexiunilor Ethernet.
Când este activat, Wake-on-LAN permite unui computer, sau chiar unui smartphone, să trimită un „pachet magic”, echivalent cu un semnal „ON”, către un alt PC din aceeași rețea locală.
Cum să pornești și să oprești PC-ul de la distanță
1. Configurați computerul la distanță
Deși majoritatea adaptoarelor de rețea Ethernet moderne acceptă Wake-on-LAN, există încă multe adaptoare care nu activează această caracteristică în mod implicit. Pentru ca computerul să funcționeze atunci când primește un pachet magic, poate fi necesar să activați funcția Wake-on-LAN în două locuri fără legătură:
- În meniul BIOS/UEFI al computerului.
- În setările adaptorului de rețea în Windows 10.
Rețineți că locația opțiunii Wake-on-LAN depinde de producătorul plăcii de bază de pe computer.
După activarea Wake-on-LAN pe dispozitivul țintă, porniți în setările Windows ca de obicei. Deschideți Manager dispozitive. Dacă utilizați Windows 10, puteți apăsa tasta Windows + X și îl puteți rula din meniul cu deschidere rapidă a instrumentelor administrative al sistemului de operare. Alternativ, puteți apăsa tasta Windows sau faceți clic pe meniul Start și tastați Manager dispozitive pentru a-l găsi.
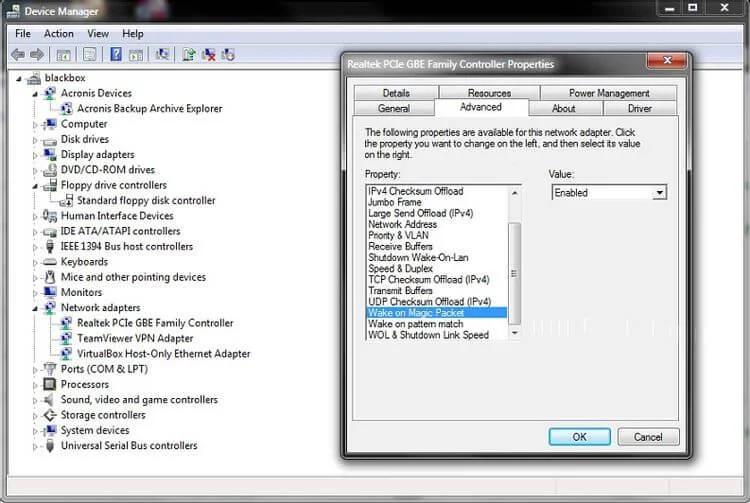
1. Extindeți folderul Adaptoare de rețea și faceți dublu clic pe adaptorul de rețea (sau faceți clic dreapta pe el și selectați Proprietăți). Treceți la fila Avansat și verificați elementele din Proprietate . Găsiți și activați Wake on Magic Packet .

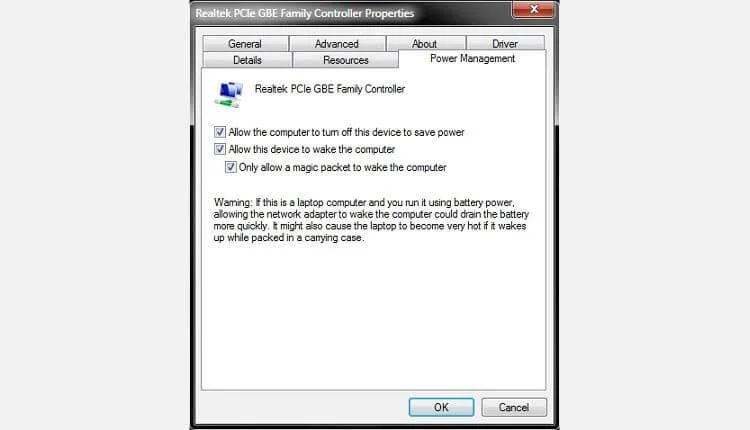
2. În timp ce vizualizați în continuare proprietățile adaptorului de rețea, accesați fila Power Management . Asigurați-vă că activați atât Permiteți acestui dispozitiv să trezească computerul, cât și Permiteți numai unui pachet magic să trezească computerul .

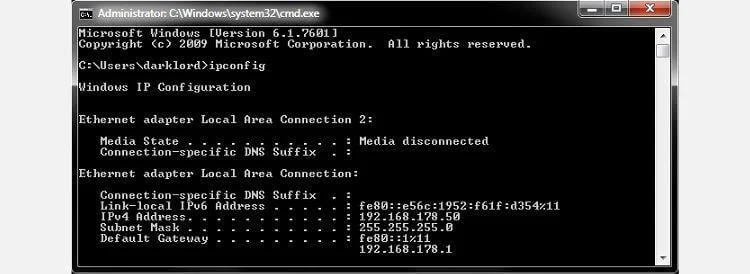
3. În cele din urmă, pentru a-l „trezi” de la distanță, aveți nevoie de adresa IP a acestui computer. Dacă nu știți, îl puteți găsi apăsând tasta Windows + R , tastând cmd , apoi apăsând Enter pentru a rula Linia de comandă. Tastați „ipconfig” (fără ghilimele) în Command Prompt și apăsați Enter pentru a rula comanda. Adresa de care aveți nevoie va fi raportată în Adresă IPv4.

Acum puteți opri acest computer și puteți reveni la computerul principal.
2. Descărcați WakeMeOnLan
După cum puteți vedea, crearea unei comenzi rapide pe desktop către un computer la distanță este ușoară și se poate face folosind instrumentele implicite Windows. Cu toate acestea, pentru a porni computerul de la distanță, aveți nevoie de o modalitate de a trimite pachete magice către acesta.
Dacă nu doriți să controlați complet computerul la distanță, doriți doar să accesați arhiva acestuia cât mai rapid și simplu posibil, urmați instrucțiunile de mai jos.
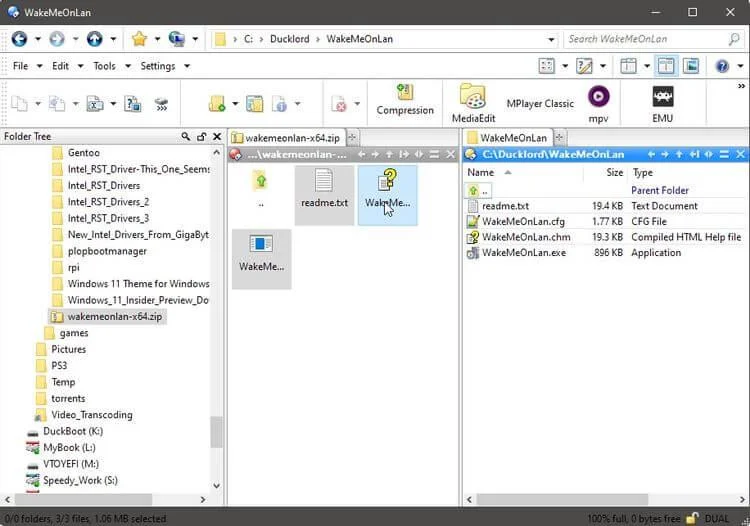
Descărcați WakeMeOnLan. Acest instrument este o aplicație portabilă, așa că nu este necesară nicio instalare. Cu toate acestea, trebuie să creați un director pentru a-l instala și rula în viitor. Apoi, dezarhivați fișierul WakeMeOnLan pe care tocmai l-ați descărcat. Amintiți-vă calea către acel folder.

După ce ați configurat totul, acum puteți crea comenzi rapide pentru a porni/opri computerul de la distanță.
3. Creați o comandă rapidă On/Off
WakeMeOnLan oferă o interfață grafică care acceptă semnalizatoarele de linie de comandă. Vom exploata această caracteristică pentru a porni computerul de la distanță.
1. Faceți clic dreapta pe un spațiu gol de pe desktop și selectați Nou > Comandă rapidă din meniul care apare.
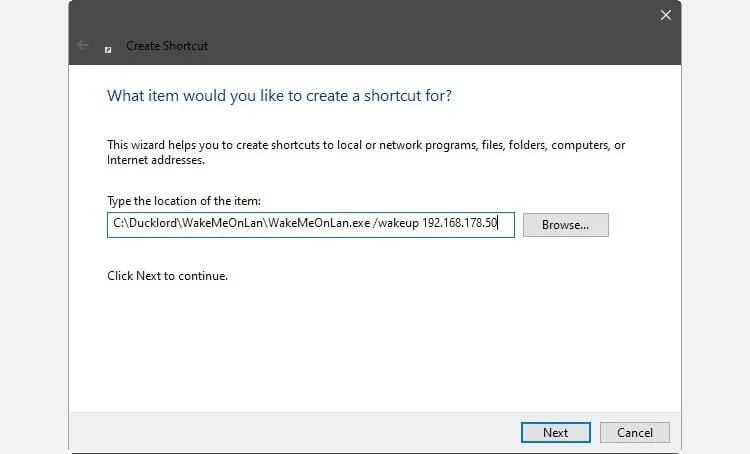
2. Introduceți calea completă către fișierul executabil WakeMeOnLAN în câmpul de sub Tastați locația articolului . Alternativ, puteți face clic pe butonul Răsfoire din dreapta, apoi găsiți și selectați fișierul executabil WakeMeOnLAN din tabelul de solicitări care apare. Lăsați un spațiu după fișierul executabil și tastați „ /wakeup YOUR_REMOTE_PC's_IP ” (fără ghilimele). Înlocuiți YOUR_REMOTE_PC's_IP cu adresa IP pe care ați înregistrat-o când rulați ipconfig pe computerul de la distanță.

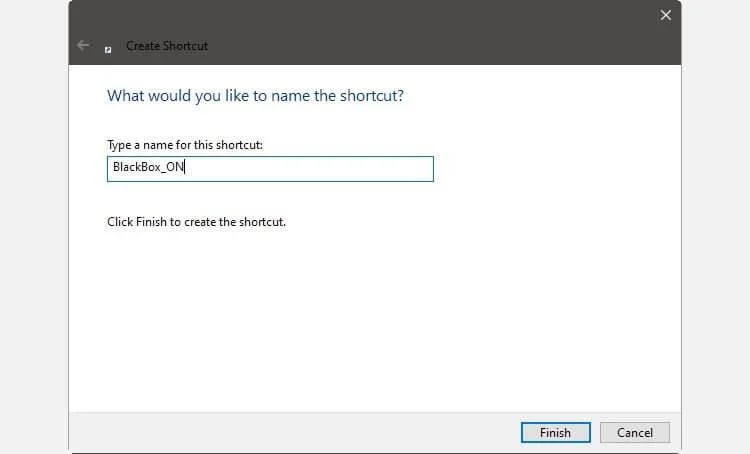
3. Introduceți un nume potrivit pentru noua comandă rapidă. Exemplul de aici este BlackBox_ON, unde BlackBox este numele computerului la distanță. Faceți clic pe Terminare și prima pictogramă este gata de utilizare.

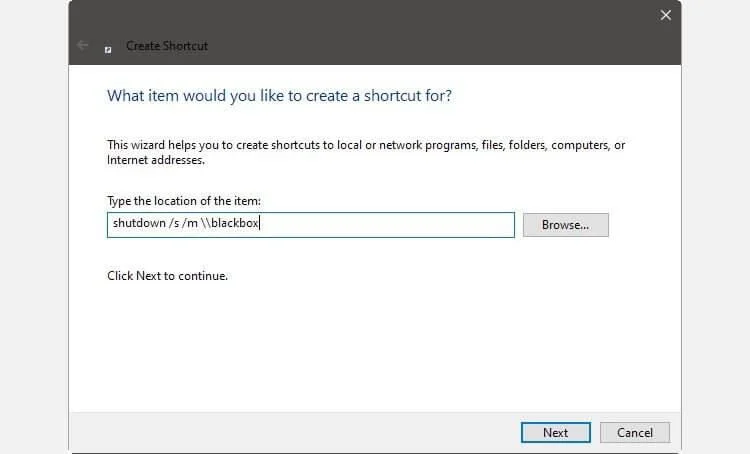
4. Creați o a doua pictogramă similară cu cea de mai sus. Aici, puteți utiliza comanda nativă de închidere Windows în loc de un instrument terță parte. Prin urmare, în loc să introduceți o cale în executabil, tastați shutdown /s /m \\REMOTE_PC's_NAME . Un exemplu aici este: shutdown /s /m \\blackbox .

5. Introduceți un nume potrivit pentru această comandă rapidă. De exemplu: BlackBox_OFF. Faceți clic pe Finish pentru a crea comanda rapidă Remote-OFF.

Este gata.
Mai sus este cum să porniți/opriți computerul de la distanță. Dacă cunoașteți alte metode, vă rugăm să împărtășiți cititorilor WebTech360!