Device Links
Caracteristica de autentificare în doi factori (cunoscută și ca verificare în doi pași) este o modalitate excelentă de a stabili mai multă securitate în contul tău Amazon. Funcționează prin solicitarea de acreditări suplimentare de conectare.
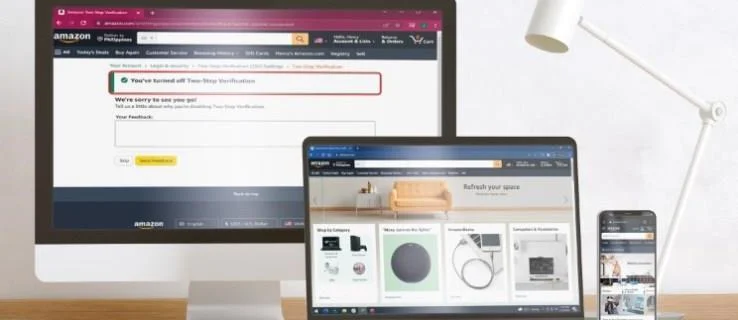
Dar cum autorizezi sau anulezi această funcție? Din fericire, procesul este relativ simplu. În acest articol, vă vom arăta cum să opriți sau să porniți Amazon 2fa, indiferent de dispozitivul pe care îl utilizați.
Cum să dezactivați 2fa pe Amazon pe un computer
Dacă vă accesați contul Amazon de pe un computer, activarea sau dezactivarea autentificării cu doi factori este un proces simplu.
Iată ce trebuie să faci:
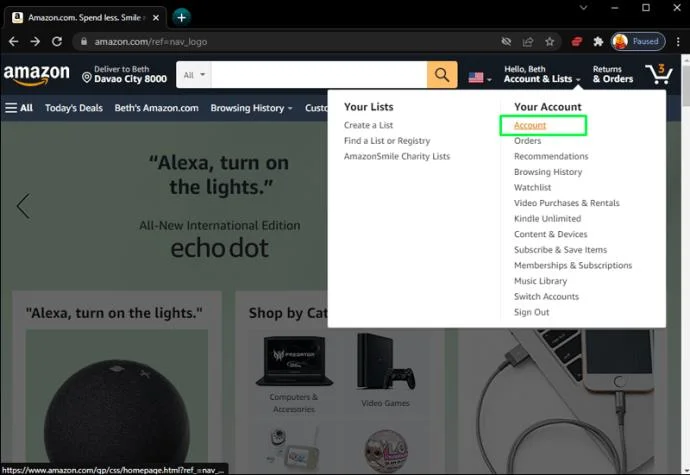
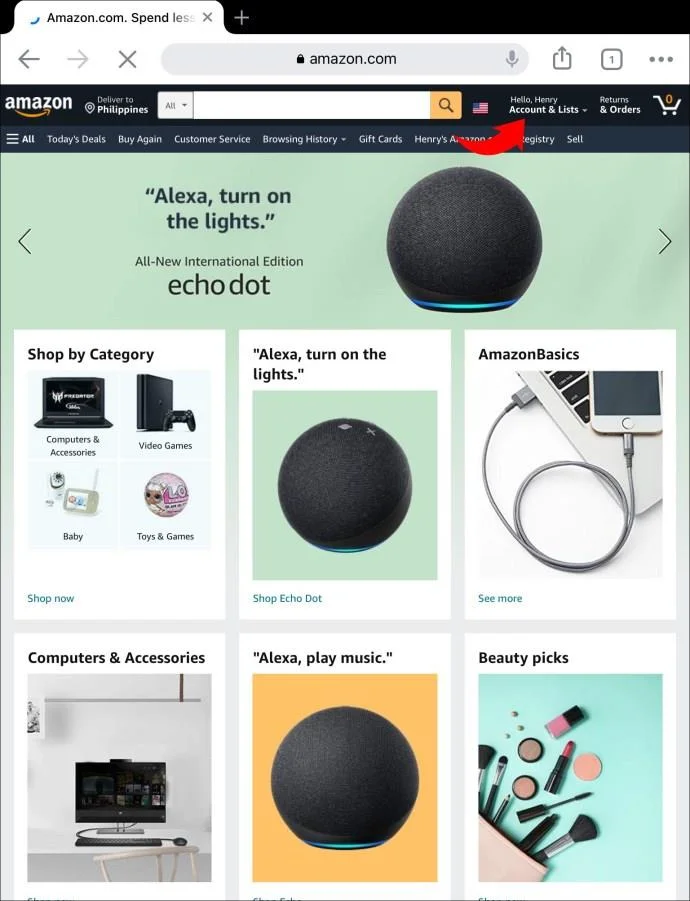
- Accesați contul dvs.

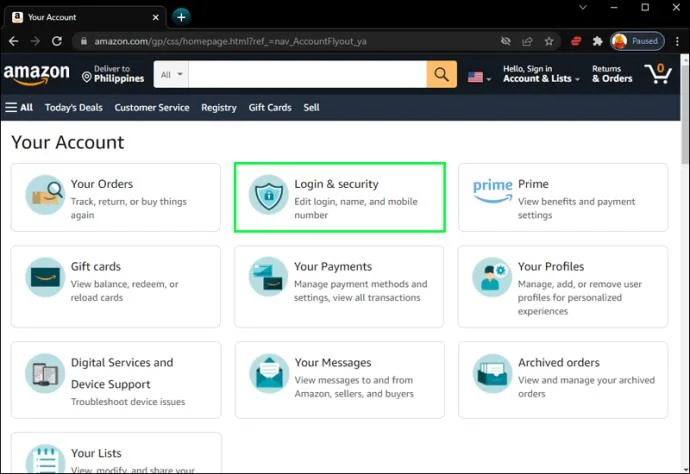
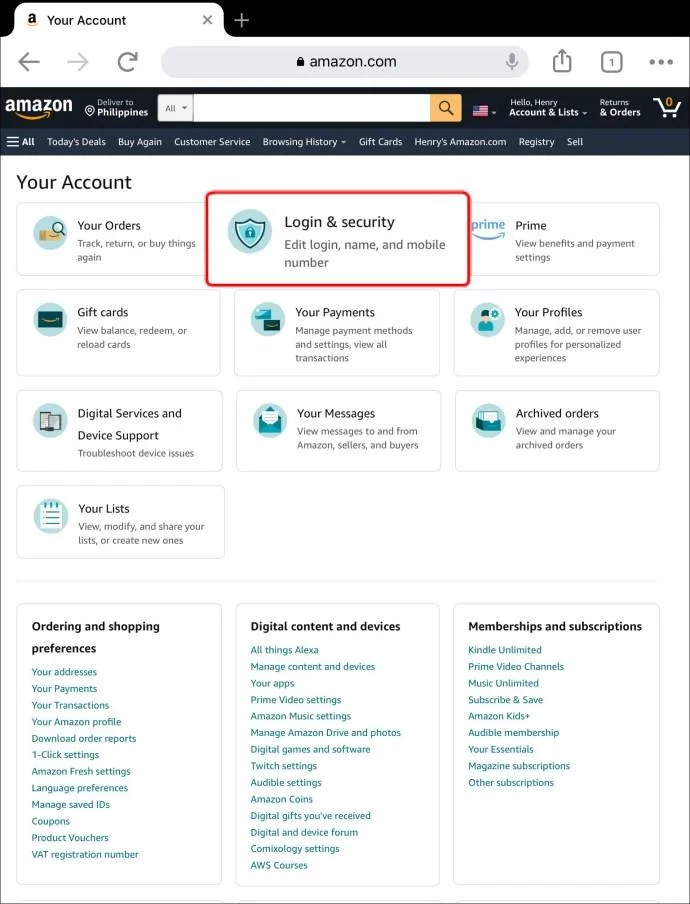
- Din lista de opțiuni, faceți clic pe „Autentificare și securitate”.

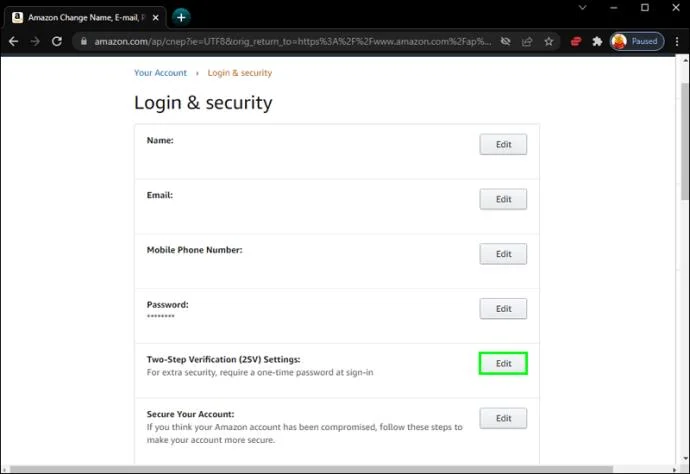
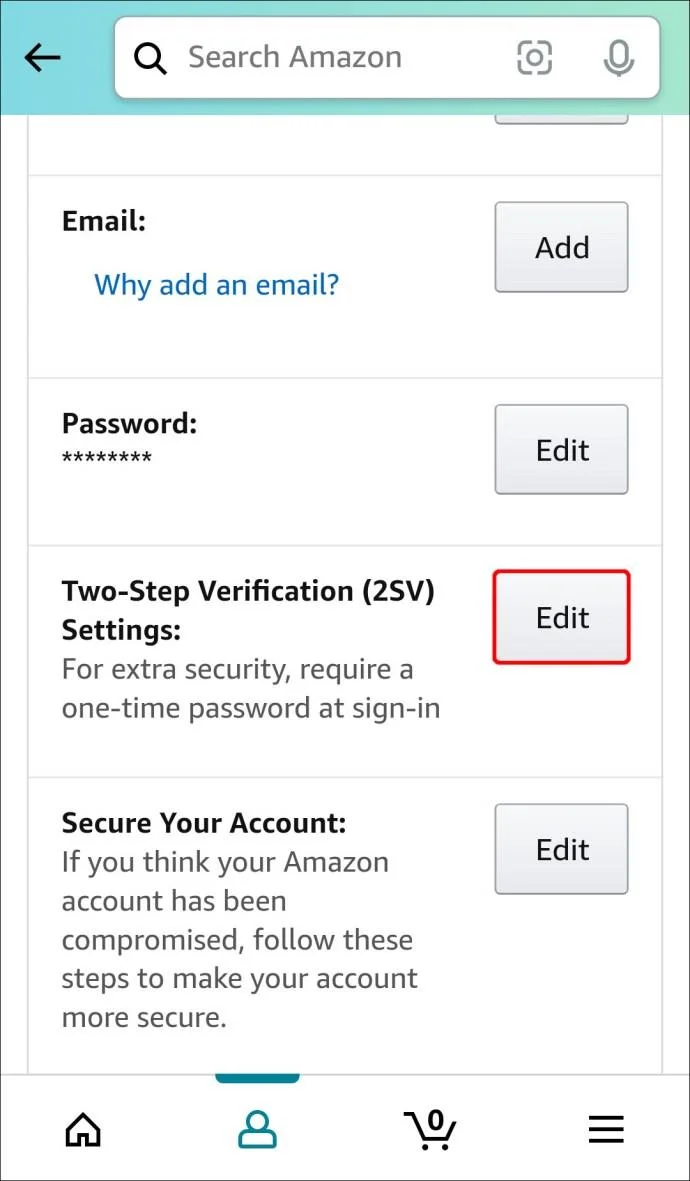
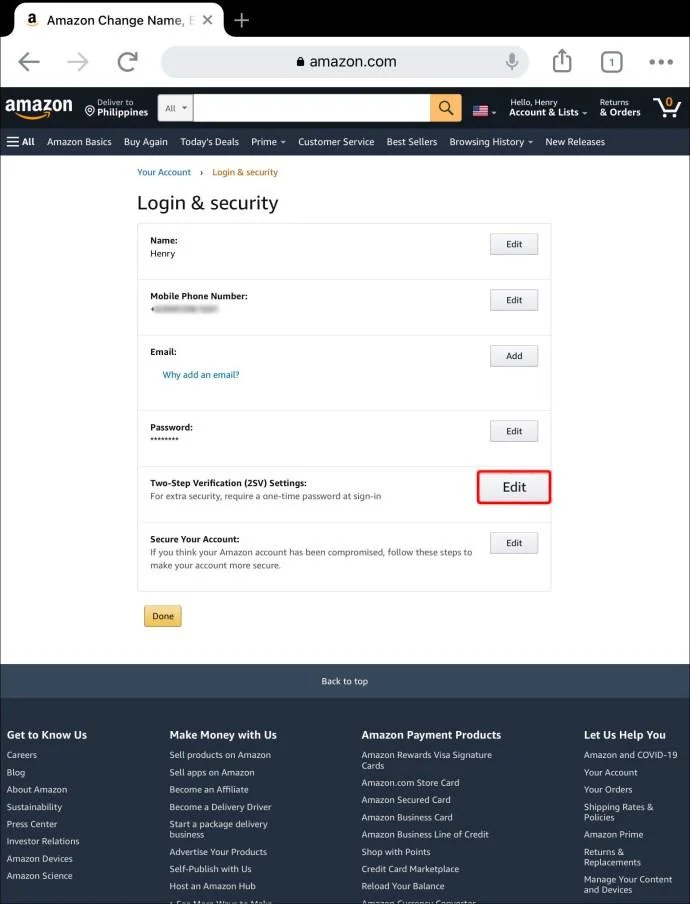
- Lângă setările „Verificare în doi pași”, selectați „Editați”.

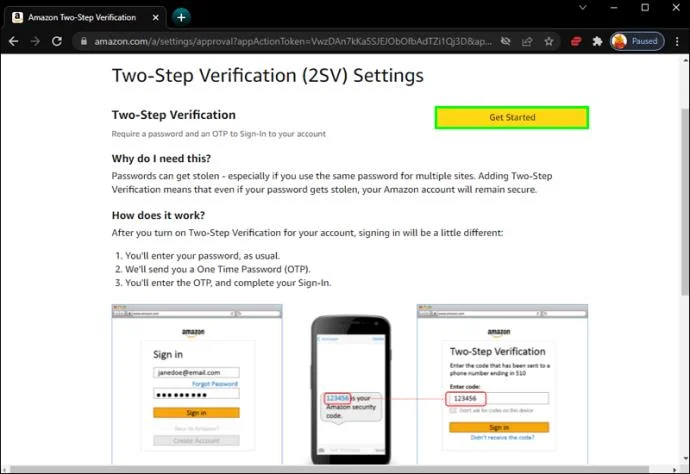
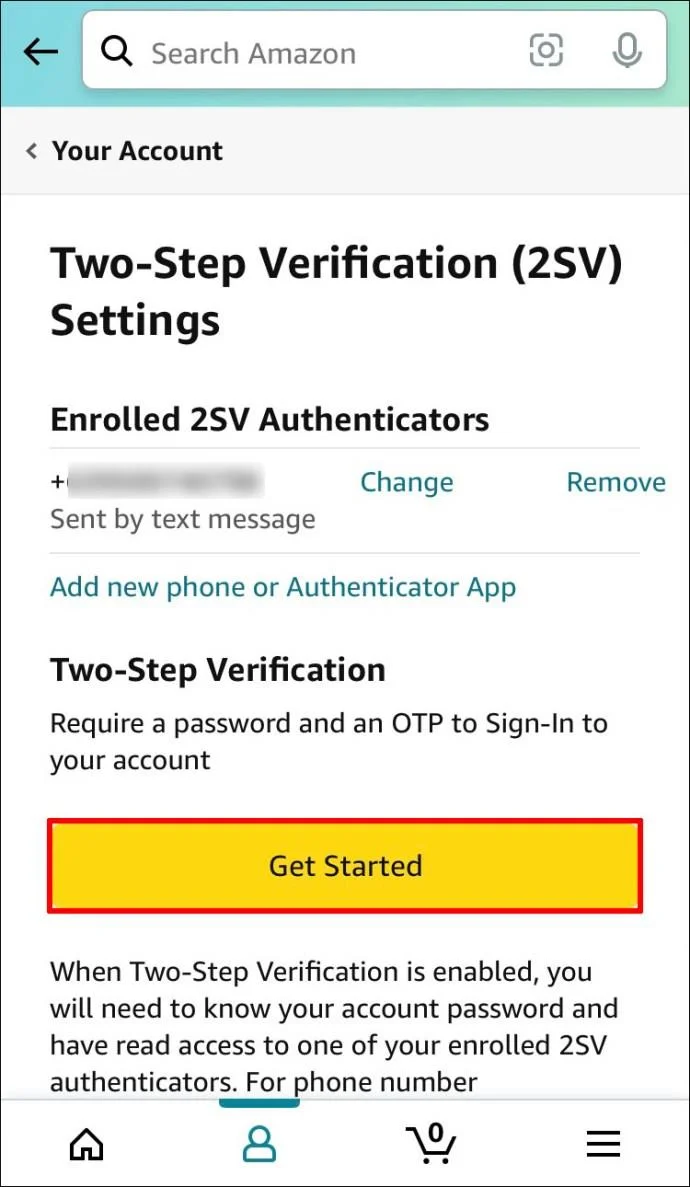
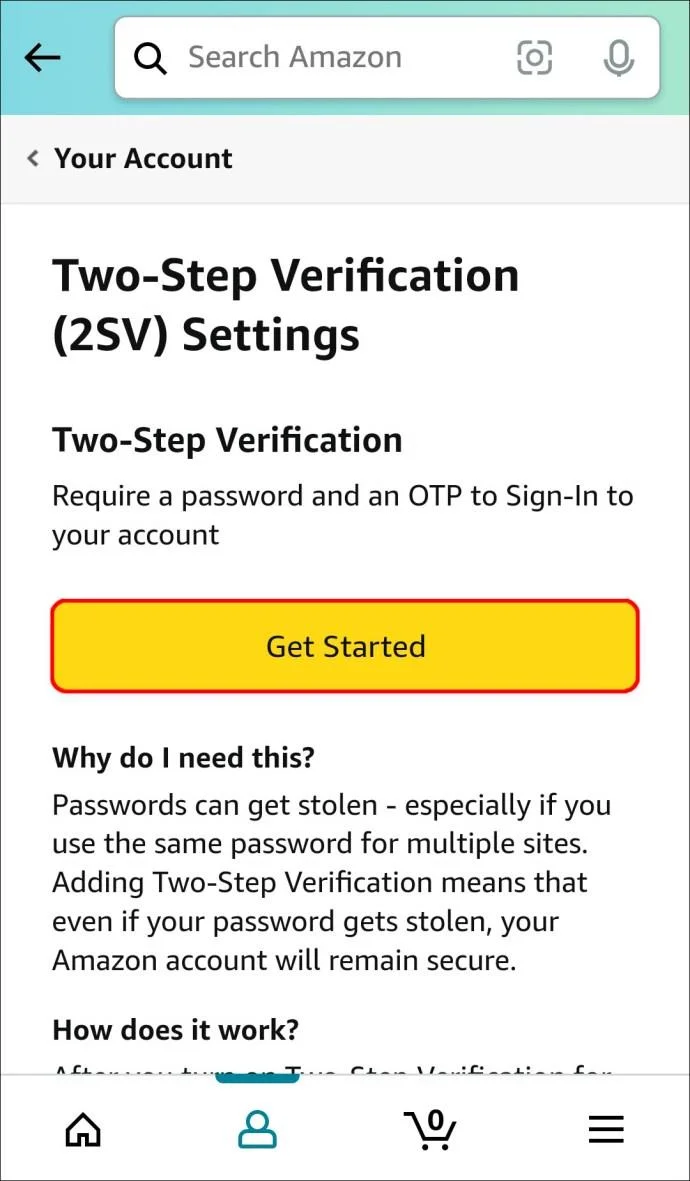
- Pe lângă „Verificarea în doi pași”, apăsați „Începeți”.

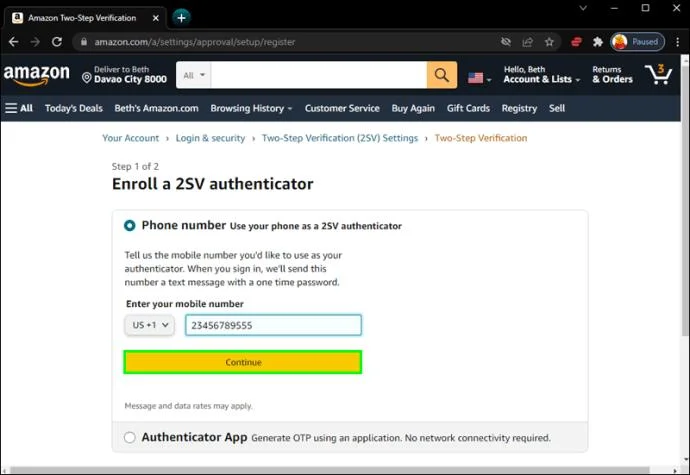
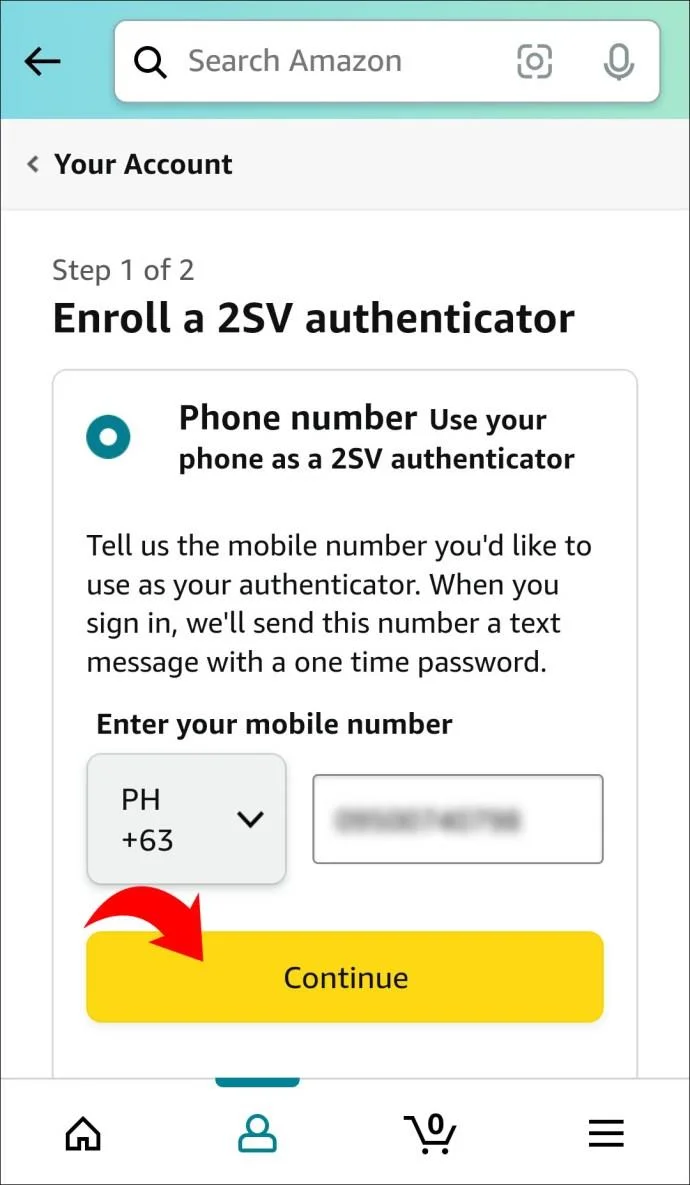
- Apoi vi se va cere să introduceți numărul dvs. de telefon. După ce faceți acest lucru, apăsați „Continuați”.

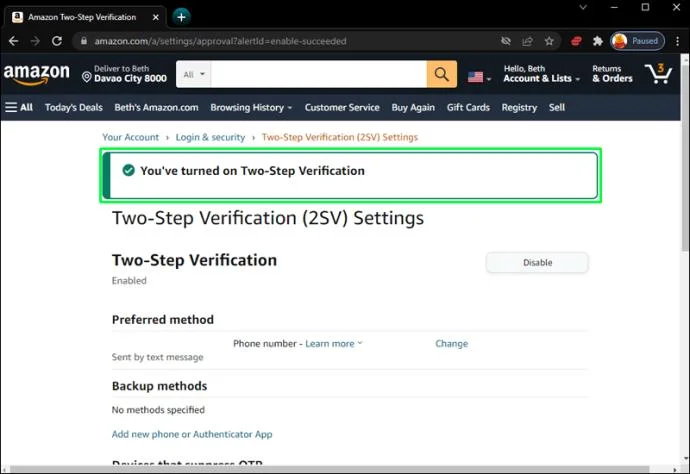
- Veți primi apoi o notificare care confirmă că autentificarea cu doi factori a fost pusă în aplicare.

Pentru unii oameni, caracteristica de autentificare cu doi factori poate fi incomod. Poate v-ați actualizat parola la ceva mai avansat. Sau poate că pur și simplu nu doriți să treceți prin bătaia de cap de a parcurge pașii suplimentari necesari pentru a intra în contul dvs. Indiferent de motivul dvs., dezactivarea acestei funcții este rapid și ușor de făcut.
Pur și simplu urmați acești pași:
- Accesați contul dvs.

- Din opțiunile disponibile, selectați „Autentificare și securitate”.

- Pe lângă setările „Verificarea în doi pași”, faceți clic pe „Editați”.

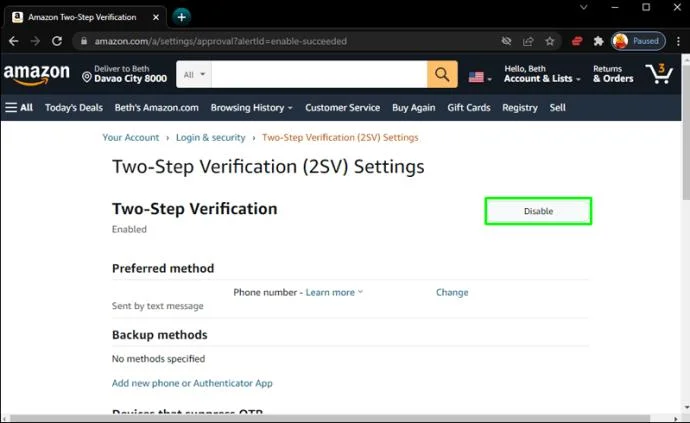
- Veți vedea apoi o opțiune pentru „Dezactivați verificarea în doi pași”.

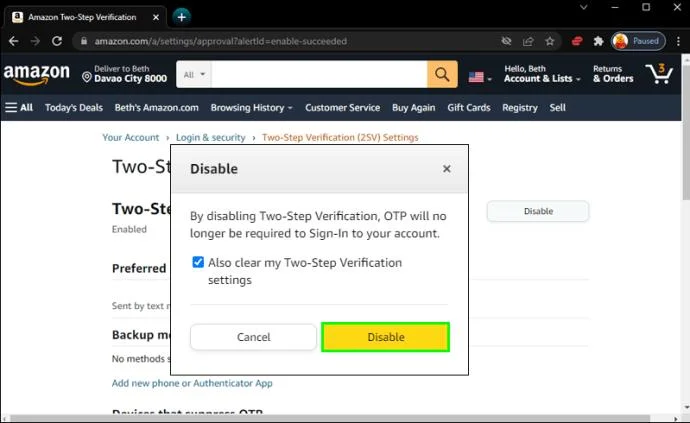
- Apoi, bifați caseta și faceți clic din nou pe „Dezactivați”.

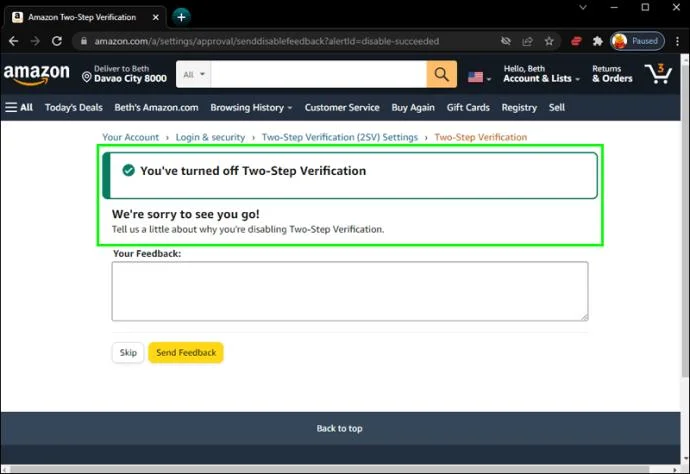
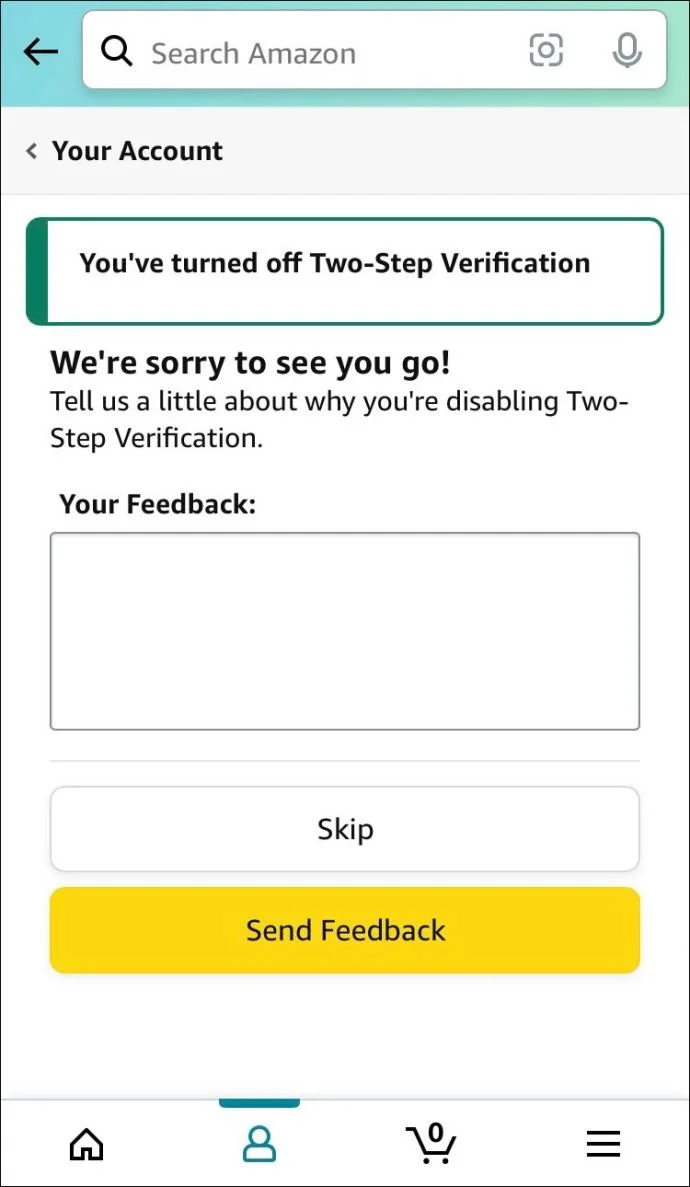
- Odată ce acest lucru este finalizat, va apărea o notificare care vă va spune că verificarea în doi pași a fost dezactivată din contul dvs.

Cum să dezactivați 2fa pe Amazon pe un iPhone
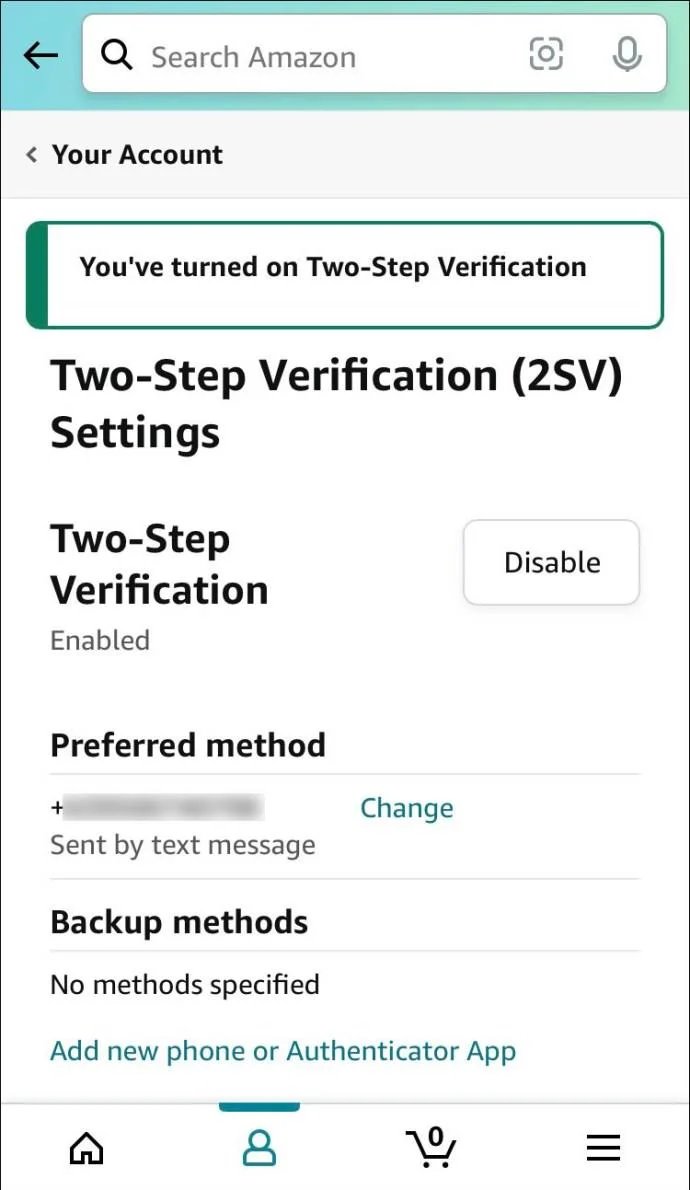
Una dintre modalitățile de top de a vă proteja contul Amazon este să adăugați un strat suplimentar de protecție. Din păcate, funcția de autentificare cu doi factori nu poate fi încă activată prin aplicația Amazon. În schimb, utilizatorii de iPhone vor trebui să se îndrepte către site-ul Amazon din browserele lor mobile pentru a activa sau dezactiva funcția.
Pentru a activa funcția, urmați acești pași:
- Accesați contul dvs.

- Sub „Setări cont”, atingeți „Setări de conectare și securitate”.

- Lângă „Verificare în doi pași”, selectați „Editați”.

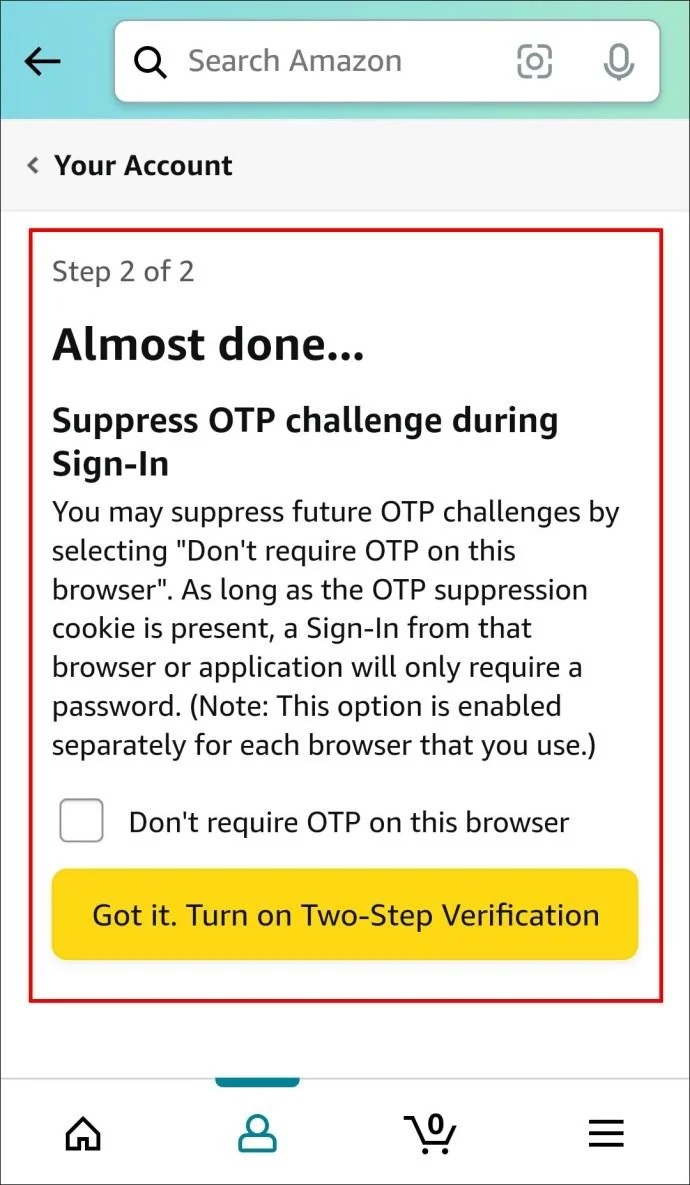
- Sub „Verificare în doi pași” apăsați „Începeți”.

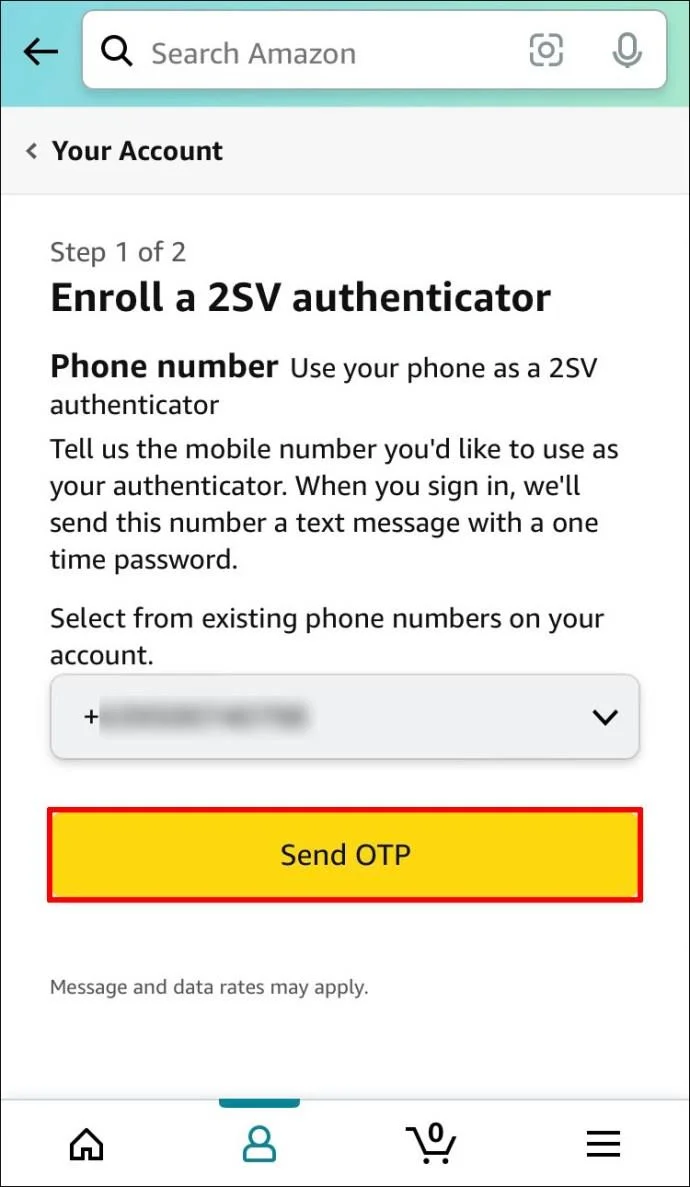
- Apoi vi se va cere să introduceți numărul dvs. de telefon. După ce faceți acest lucru, apăsați „Trimite OTP”.

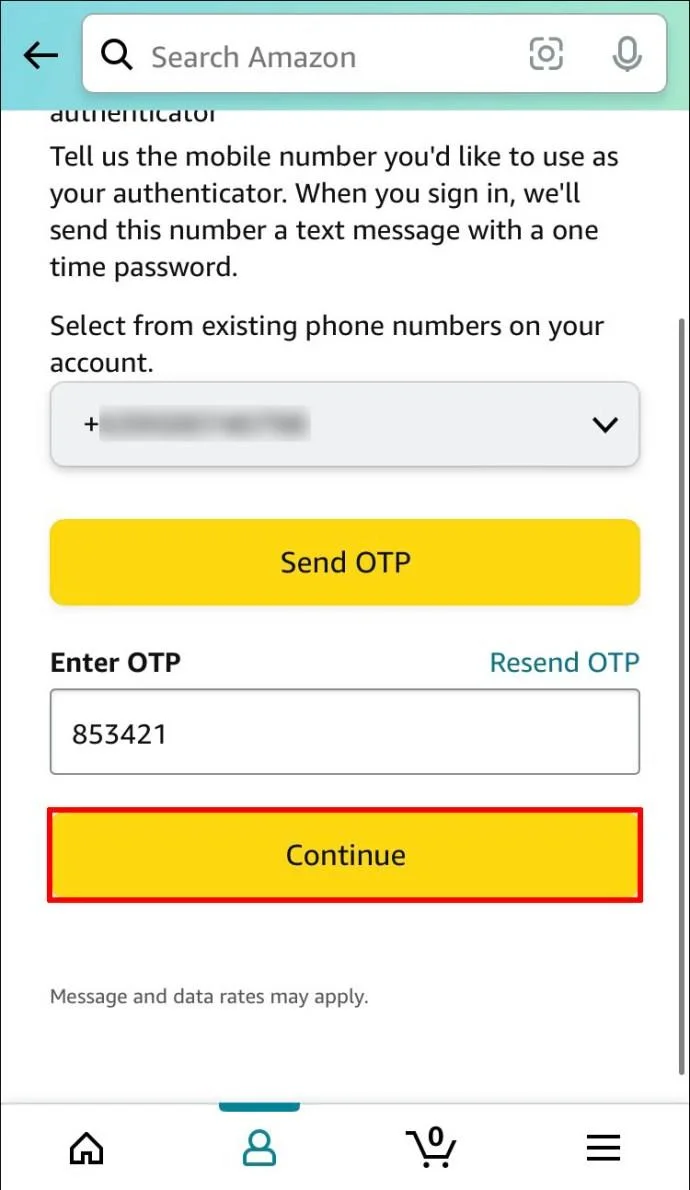
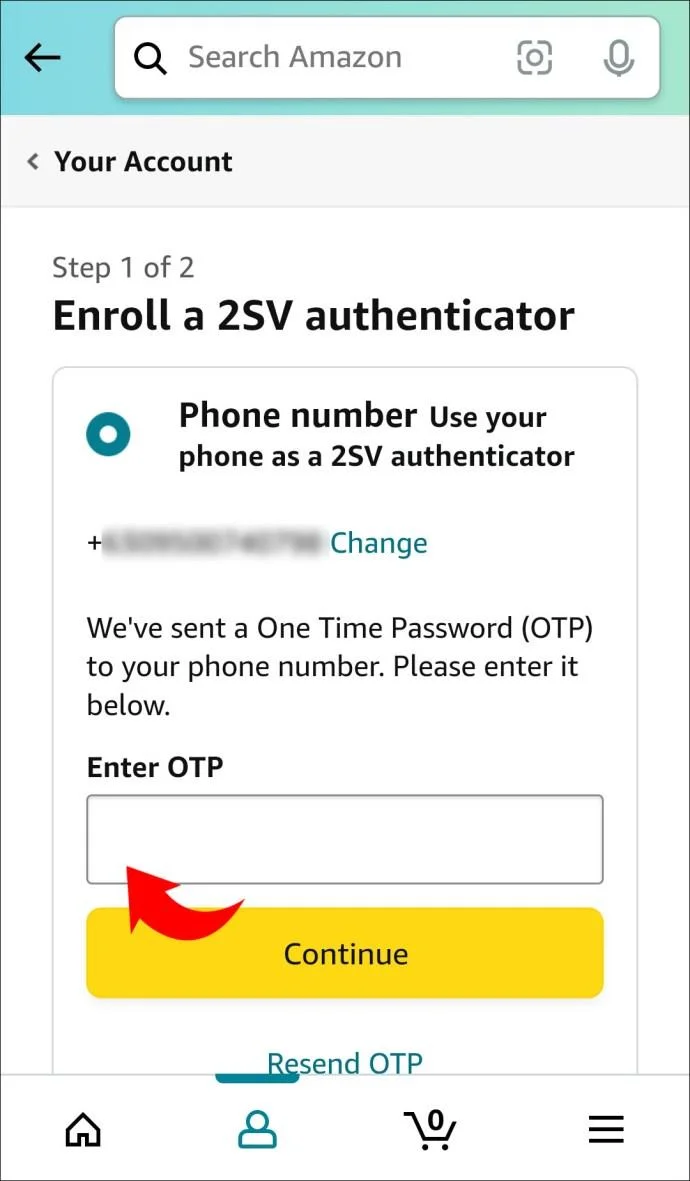
- Un cod de verificare va fi trimis la numărul dvs. Introduceți acest cod în spațiul oferit și apăsați „Continuați”.

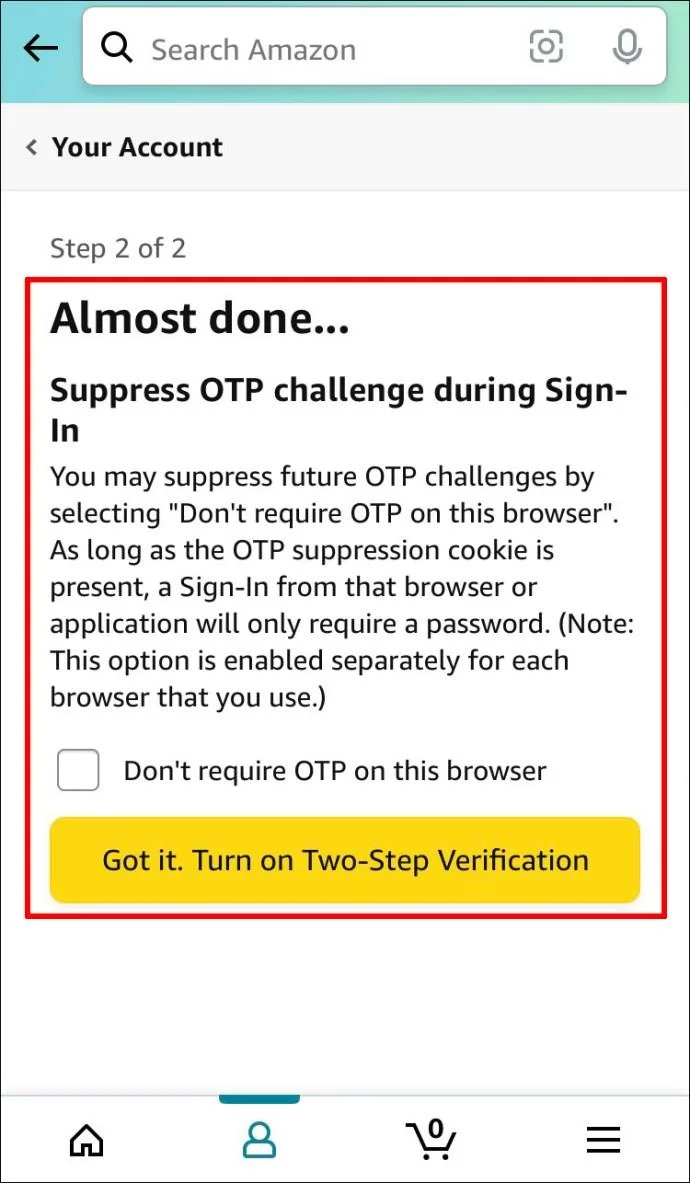
- Apoi vi se va oferi opțiunea de a alege o „Metodă de backup”. Puteți face acest lucru fie introducând un număr de telefon mobil, fie utilizând o aplicație Authenticator.

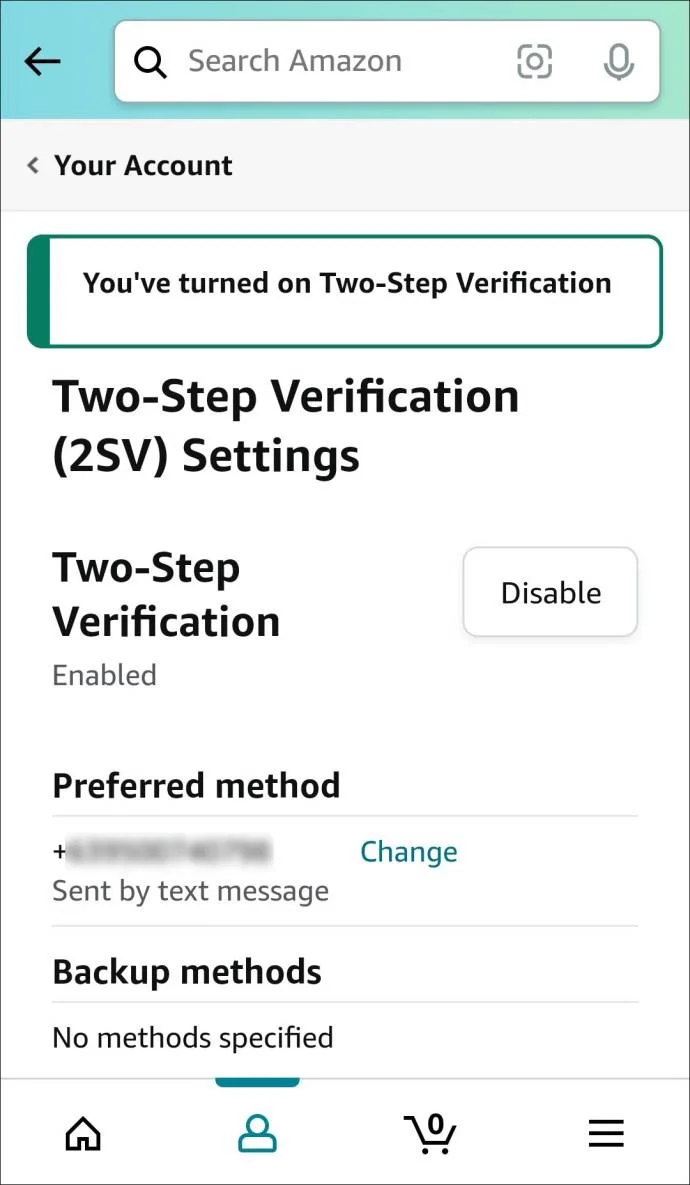
- Autentificarea cu doi factori este acum configurată în contul tău Amazon.

Pe de altă parte, dacă doriți să dezactivați autentificarea cu doi factori din contul dvs. Amazon folosind iPhone-ul dvs., faceți următoarele:
- Accesați contul dvs.

- Alegeți „Setări de conectare și securitate” dintre opțiunile disponibile.

- Selectați „Editați” de lângă „Verificare în doi pași”.

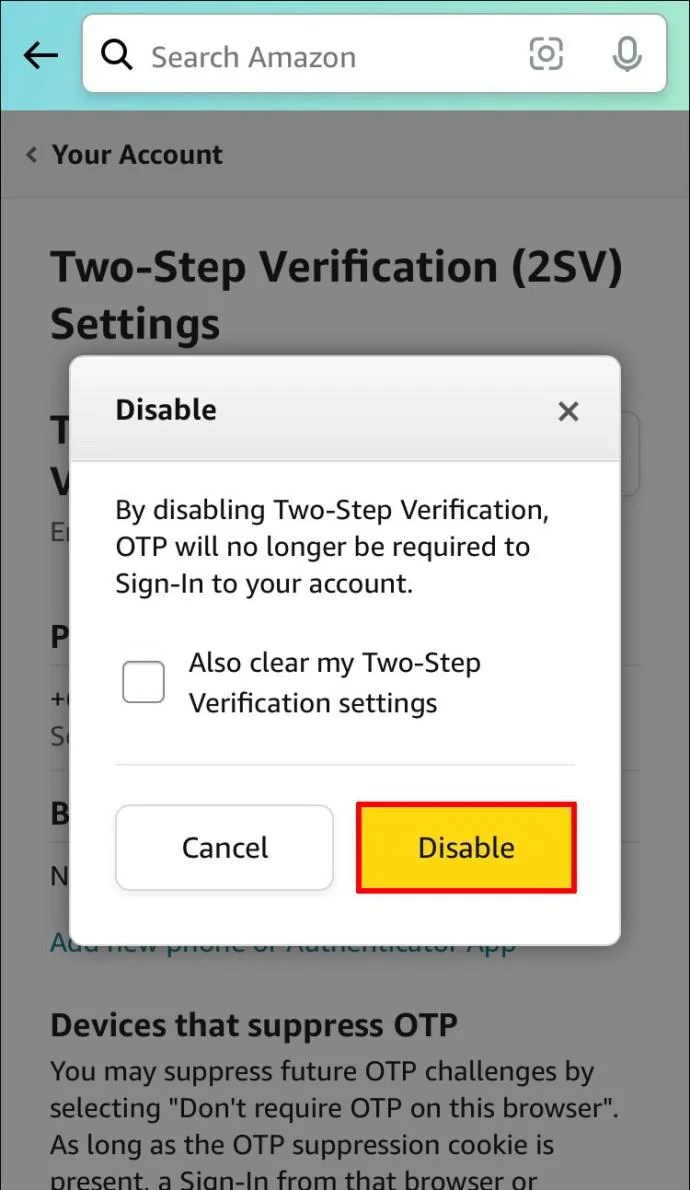
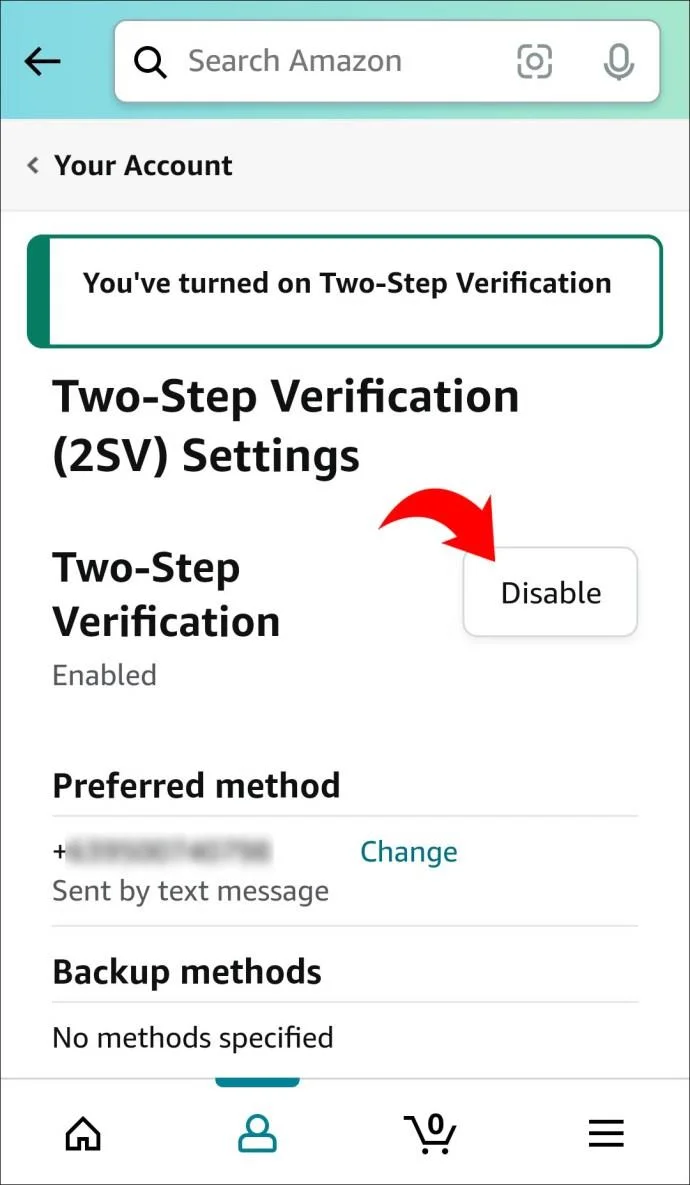
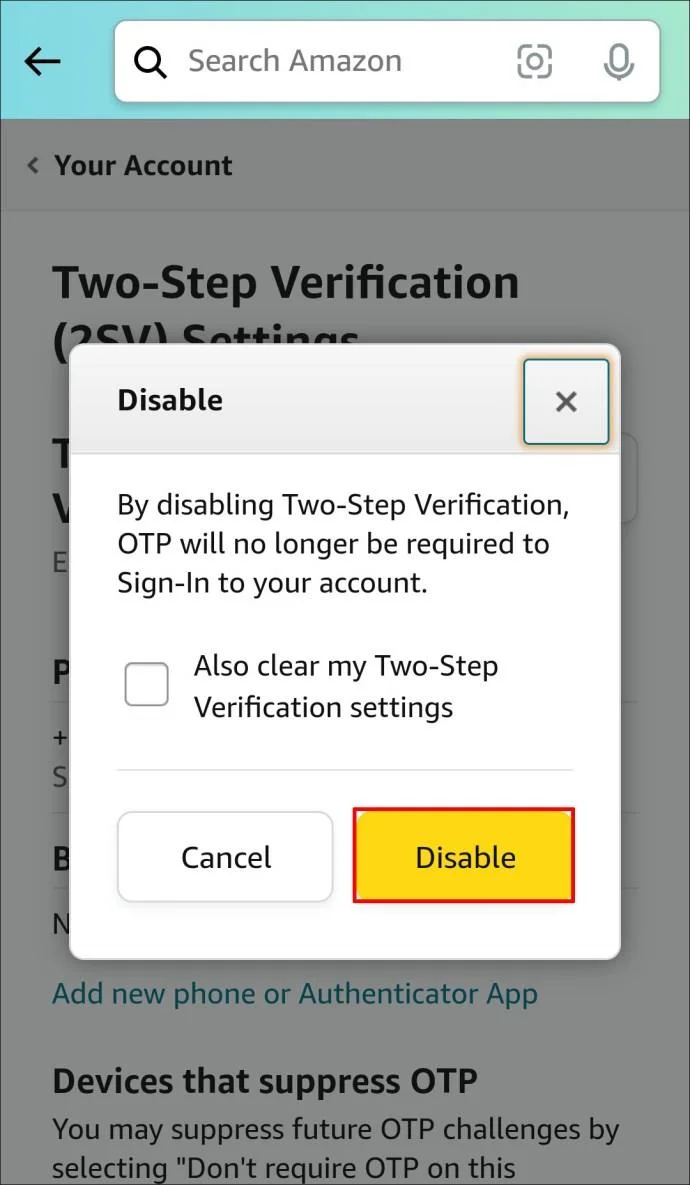
- Pe lângă „Verificarea în doi pași”, atingeți „Dezactivați”.

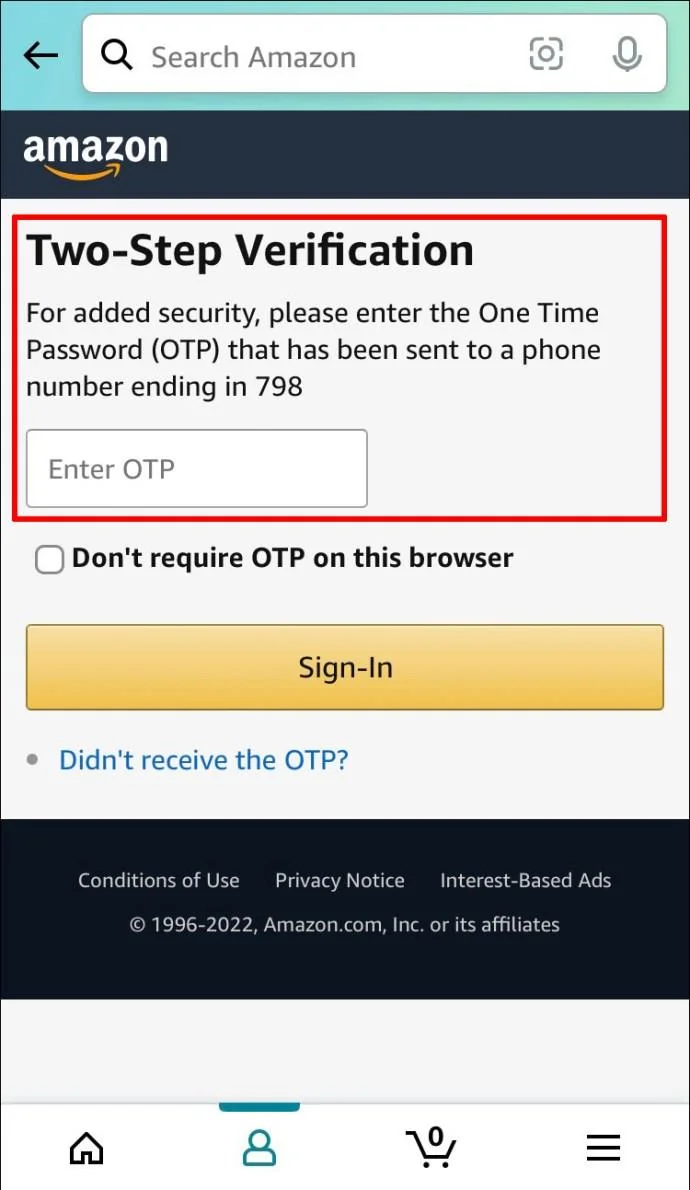
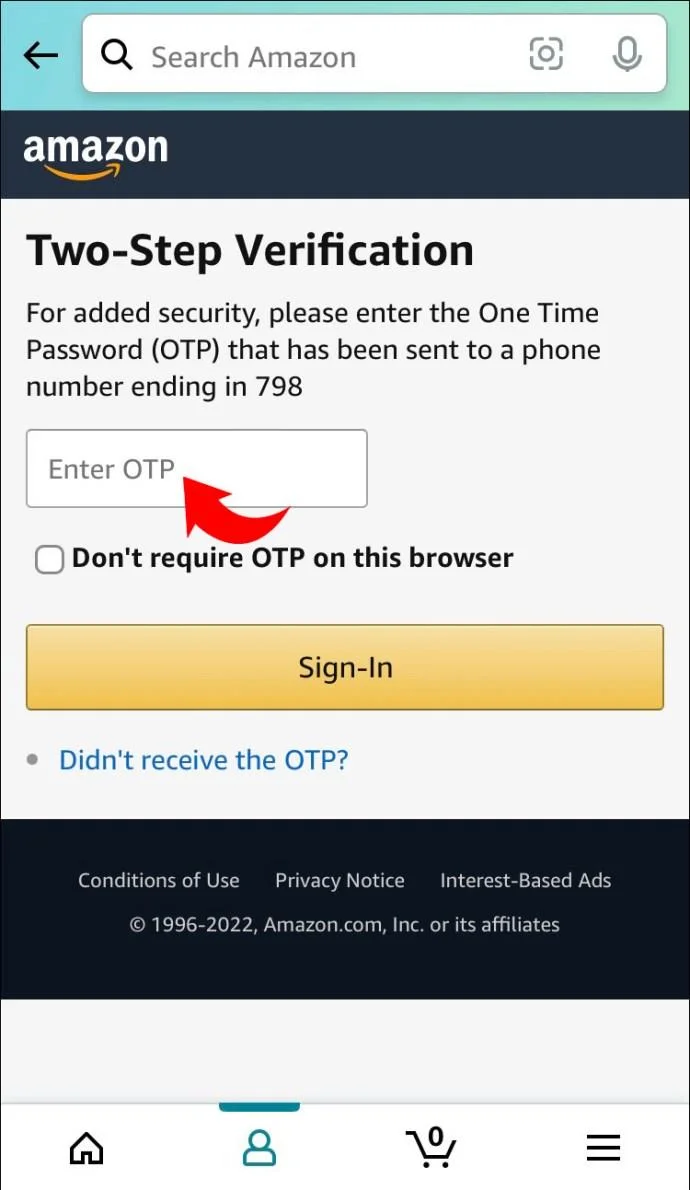
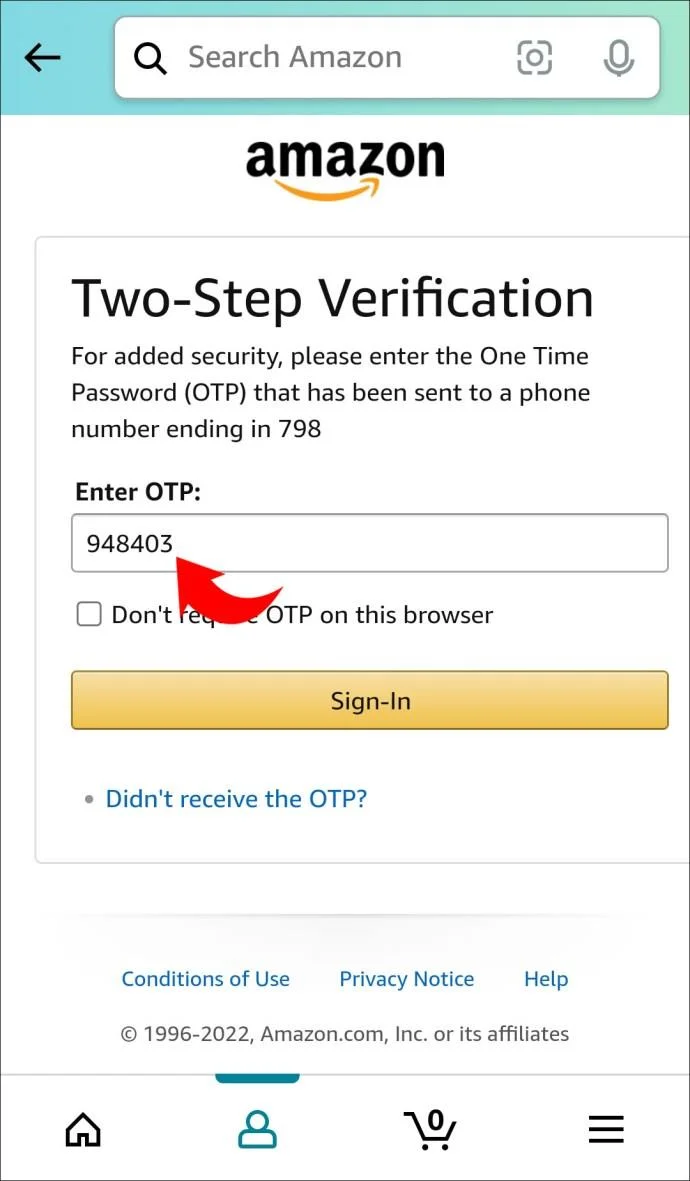
- Vi se va trimite un cod de verificare pe telefonul mobil pentru a vă confirma acțiunea.

- Introdu codul când vi se solicită.

- Selectați din nou „Dezactivați”.

- Autentificarea cu doi factori va fi apoi dezactivată de pe dispozitiv.

Cum să dezactivați 2fa pe Amazon pe un Android
Din păcate, aplicația Amazon nu oferă utilizatorilor opțiunea de a activa sau dezactiva autentificarea cu doi factori. Cu toate acestea, veți putea face acest lucru accesând contul dvs. printr-un browser web.
Pentru a activa autentificarea cu doi factori pe un Android, iată ce trebuie să faceți:
- Accesați contul dvs.

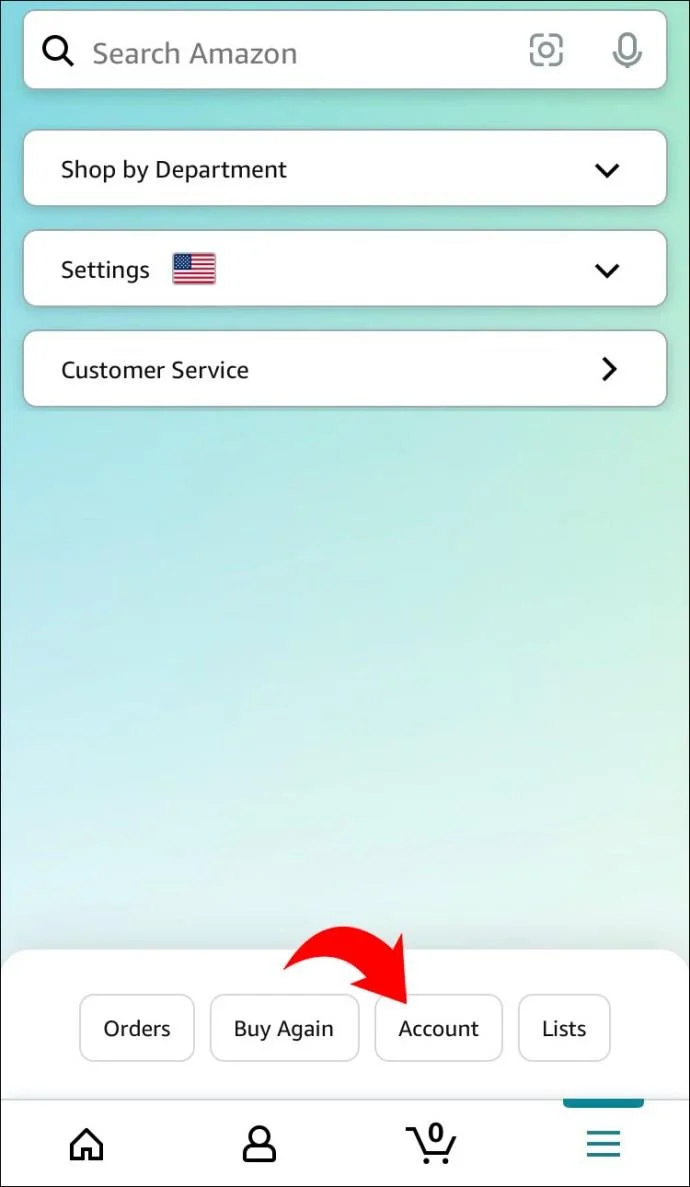
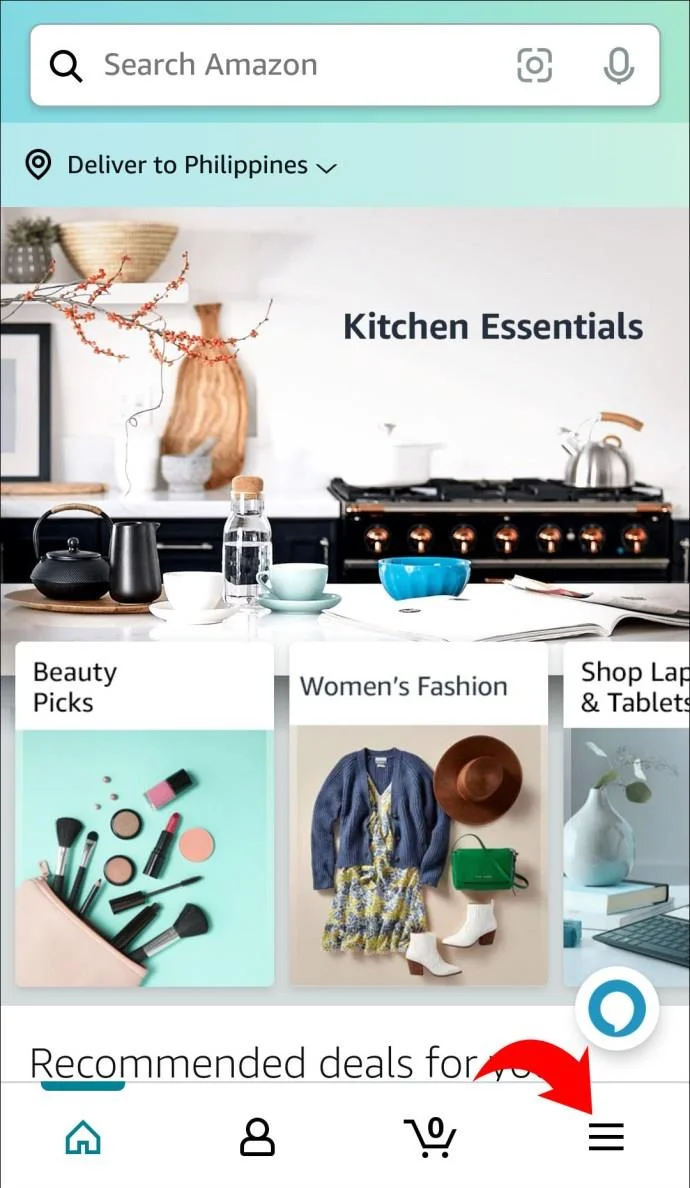
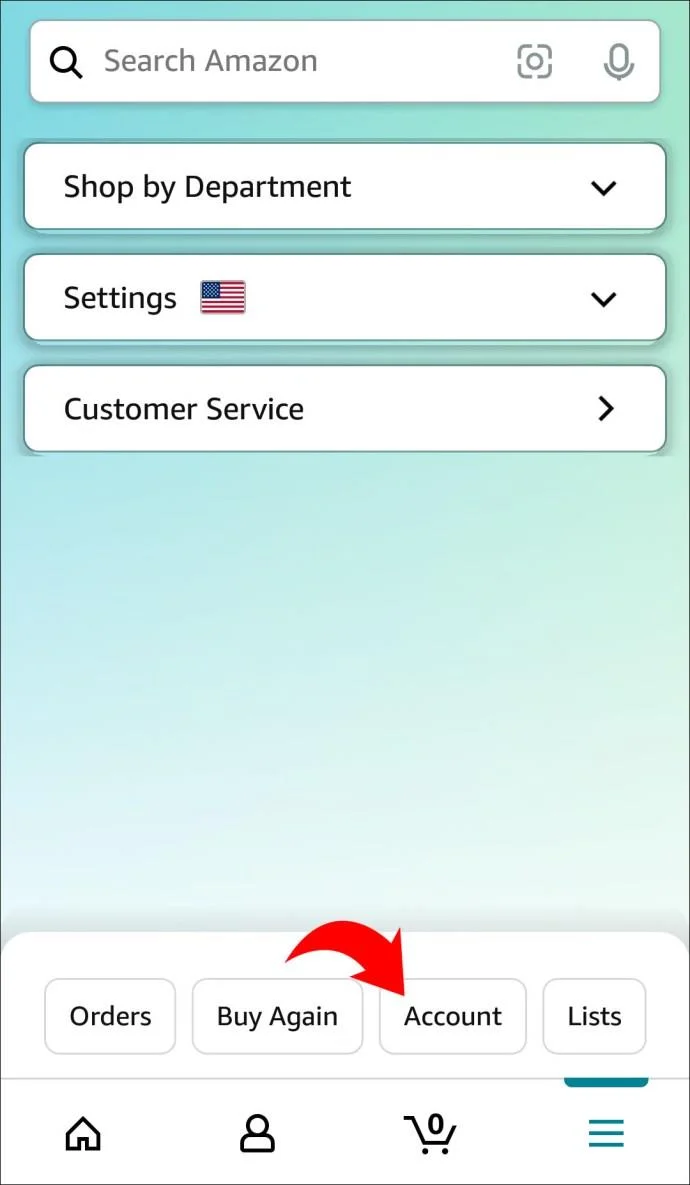
- Atingeți „Contul dvs.” în colțul din dreapta jos.

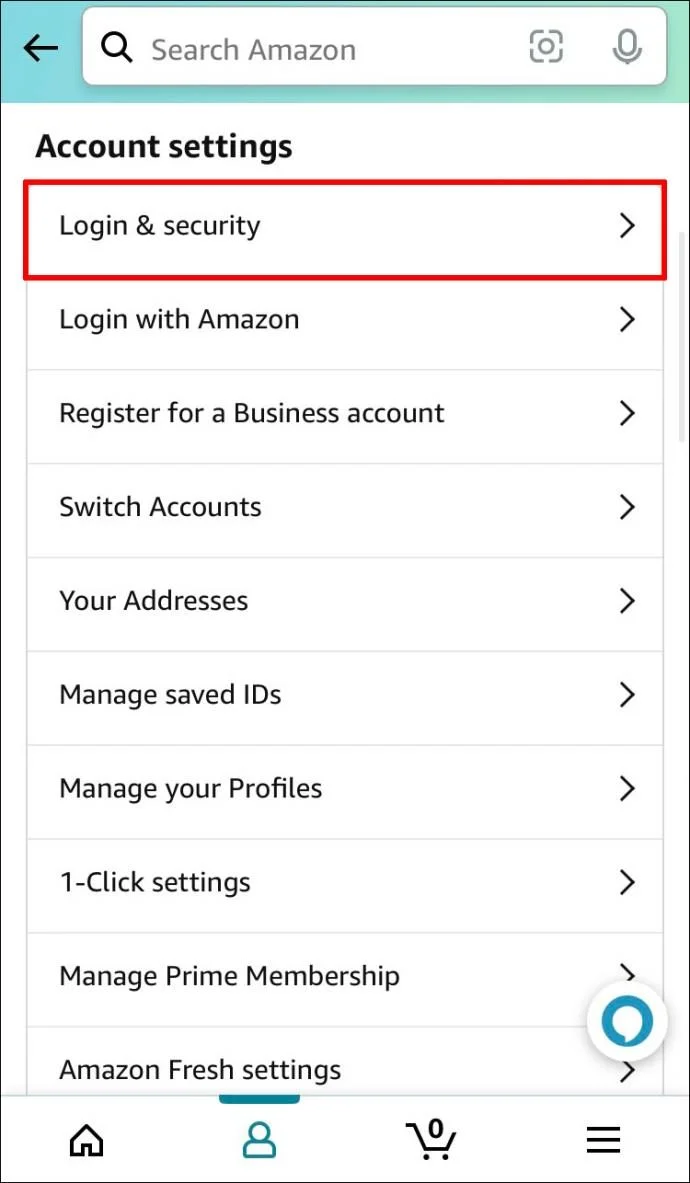
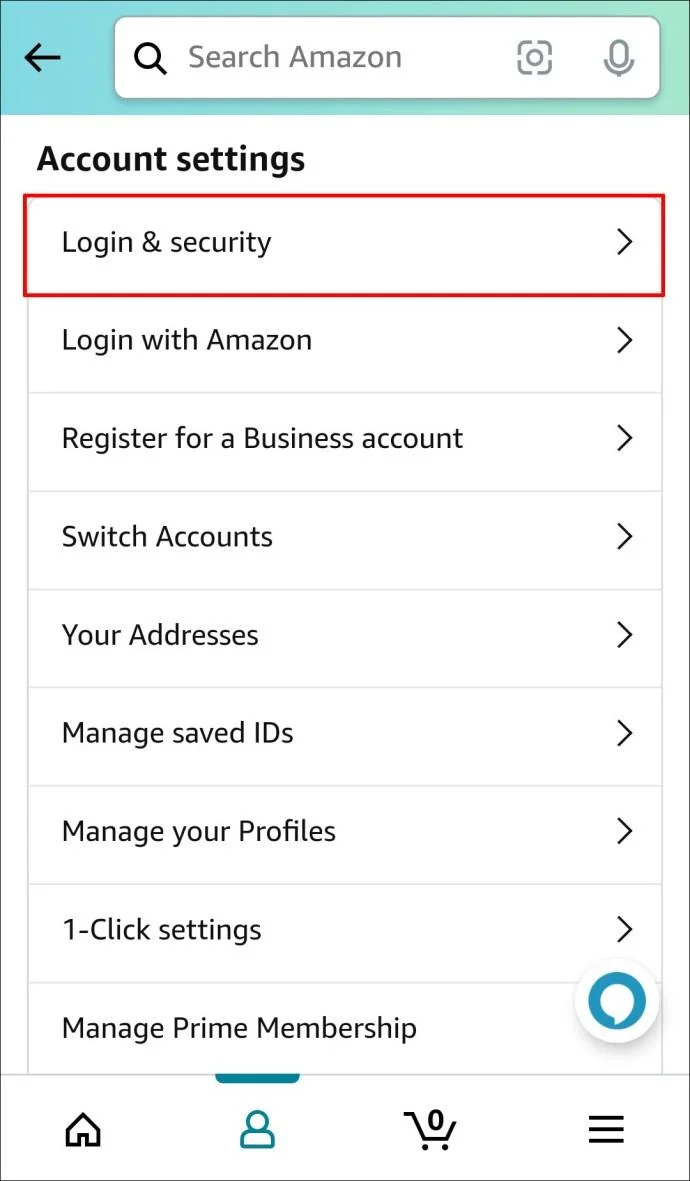
- Sub „Setări cont”, alegeți „Setări de conectare și securitate”.

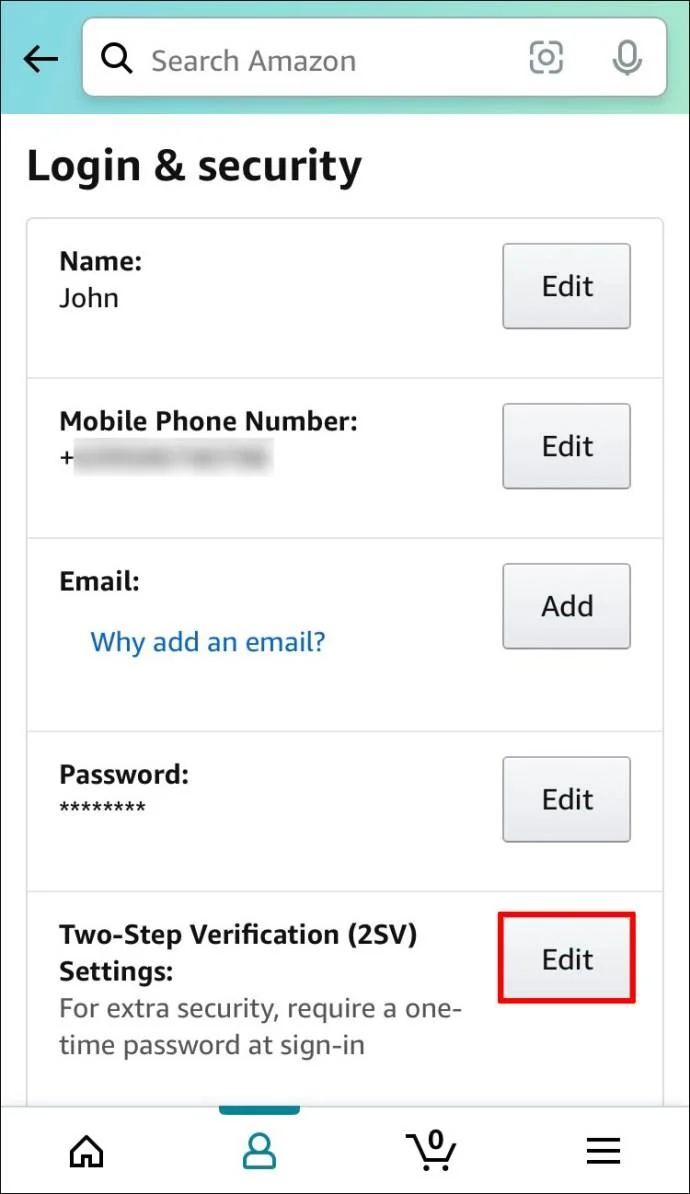
- Pe lângă „Verificarea în doi pași”, apăsați „Editați”.

- Veți vedea apoi opțiunea pentru „Verificare în doi pași”. Selectați „Începeți”.

- Când vi se solicită, introduceți numărul dvs. de mobil. După ce ați finalizat acest lucru, atingeți „Continuați”.

- Un cod de verificare va fi trimis pe telefonul dvs. mobil. Tastați acest cod atunci când vi se solicită pe ecran.

- Odată ce ați făcut acest lucru, veți putea alege „Metoda de backup” preferată. Acest lucru poate fi completat fie prin introducerea unui număr de telefon mobil, fie prin utilizarea unei aplicații Authenticator.

- Autentificarea cu doi factori este acum activată în contul tău Amazon.

Cu toate acestea, dacă doriți să dezactivați caracteristica de autentificare cu doi factori din contul dvs. Amazon utilizând Android, pur și simplu faceți următoarele:
- Accesați contul dvs.

- Apoi, alegeți „Setări de conectare și securitate” dintre opțiunile disponibile.

- Atingeți „Editați” de lângă „Verificare în doi pași”.

- Lângă unde scrie „Verificare în doi pași”, selectați opțiunea „Dezactivare”.

- Un cod de verificare va fi trimis pe dispozitivul dvs. mobil pentru a confirma această acțiune.
- Introdu codul care ți-a fost trimis în spațiul prevăzut.

- Apoi, va trebui să confirmați acțiunea dvs. selectând din nou „Dezactivați”.

Contul dvs. Amazon va avea acum funcția de autentificare cu doi factori dezactivată.
Cum să dezactivați 2fa pe Amazon pe un iPad
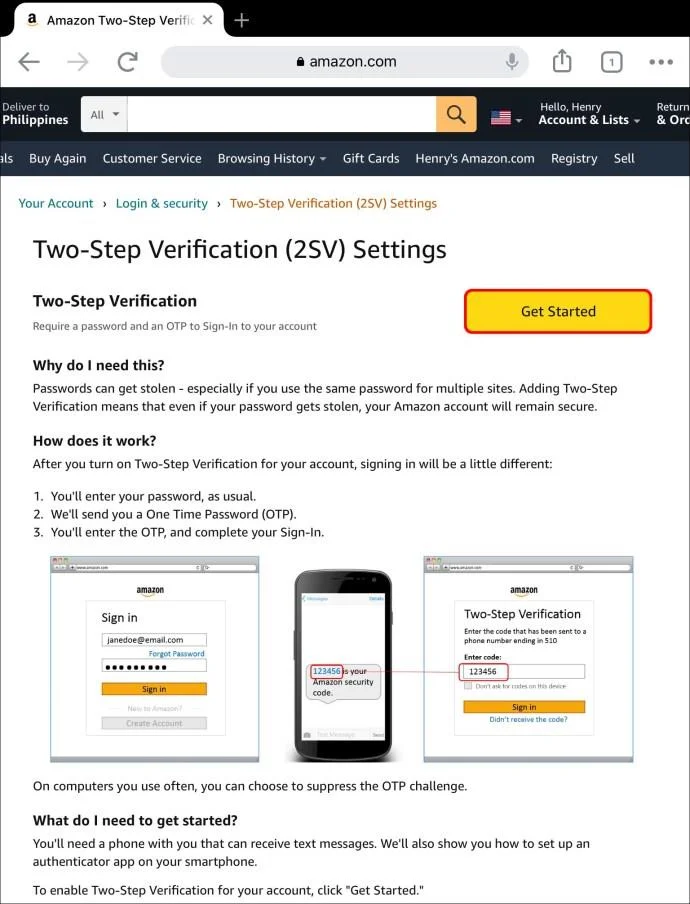
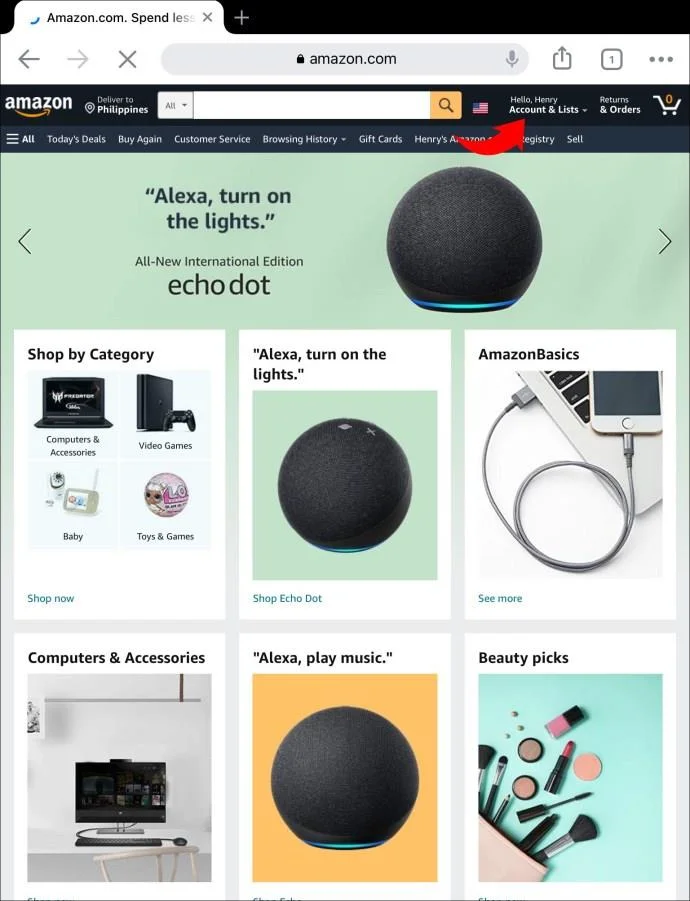
Dacă vă accesați contul Amazon de pe un iPad, va trebui să mergeți pe site-ul web Amazon pentru a activa sau dezactiva 2fa.
Pentru a activa funcția, urmați acești pași:
- Accesați contul dvs.

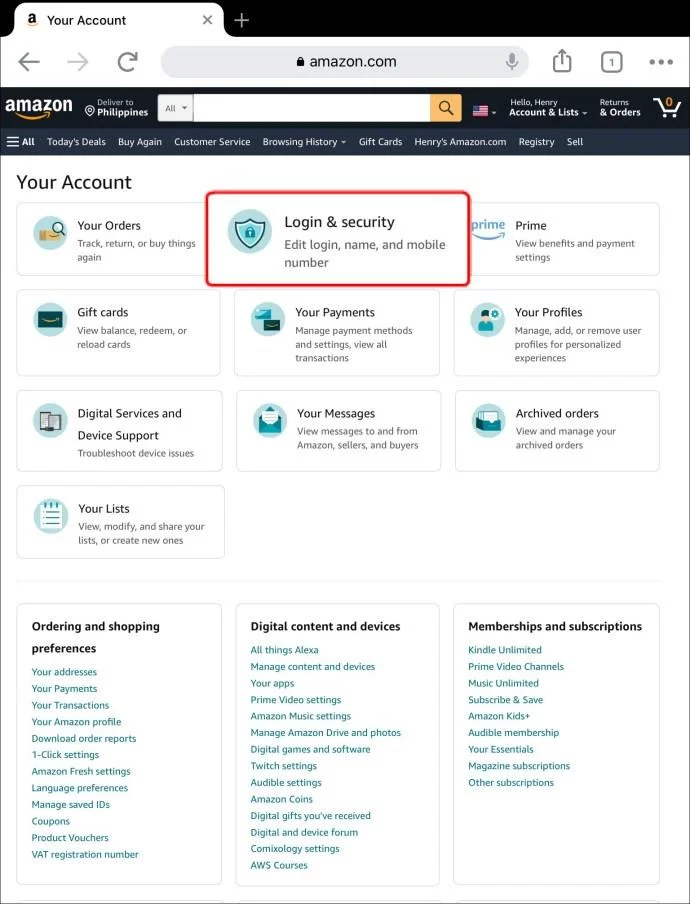
- Sub „Setări cont”, selectați „Setări de conectare și securitate”.

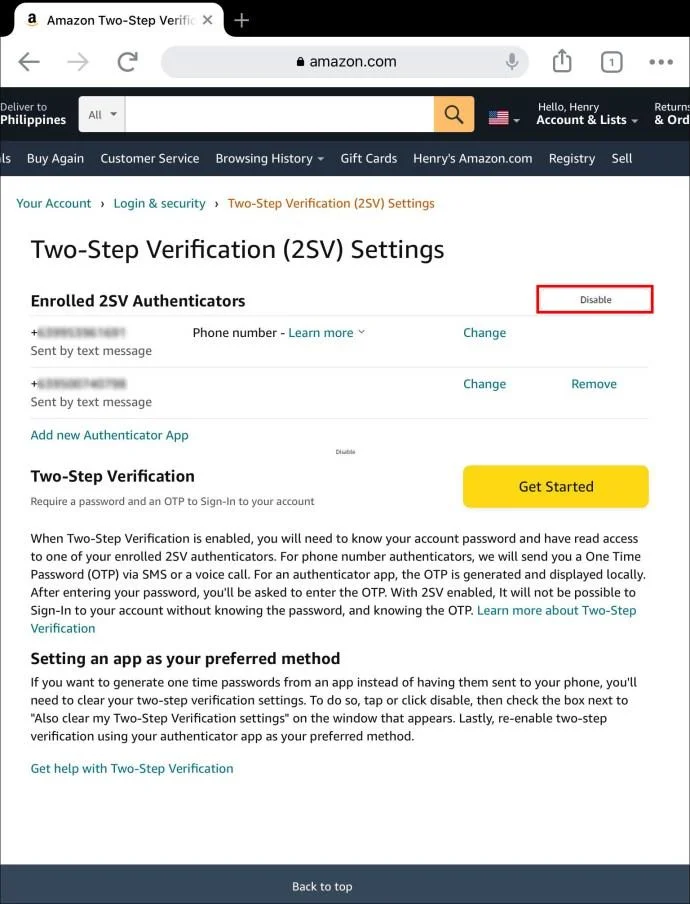
- Pe lângă „Verificare în doi pași”, alegeți „Editați”.

- Apoi, selectați „Începeți” de lângă „Verificare în doi pași”.

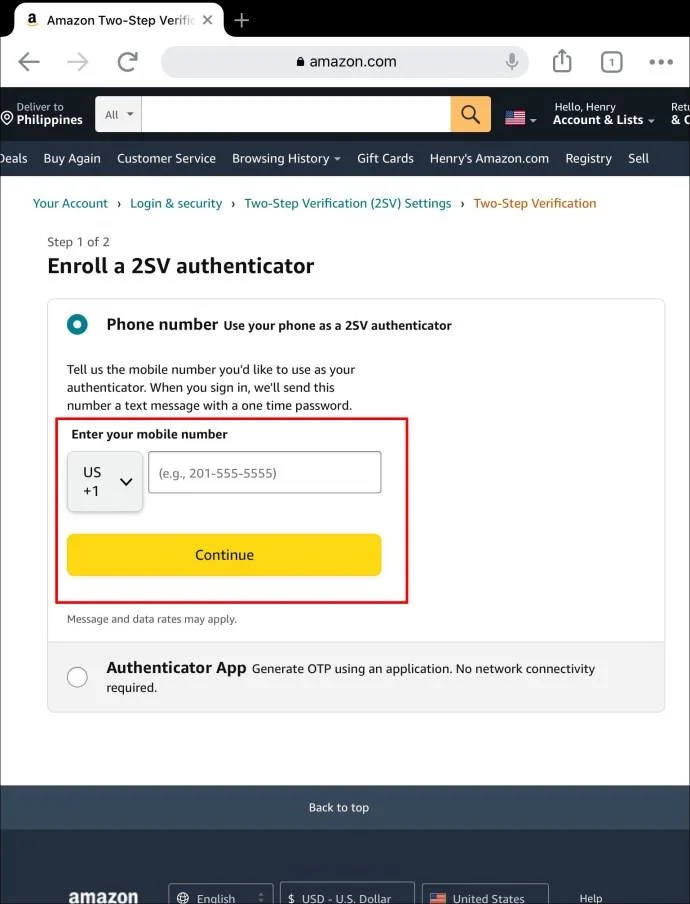
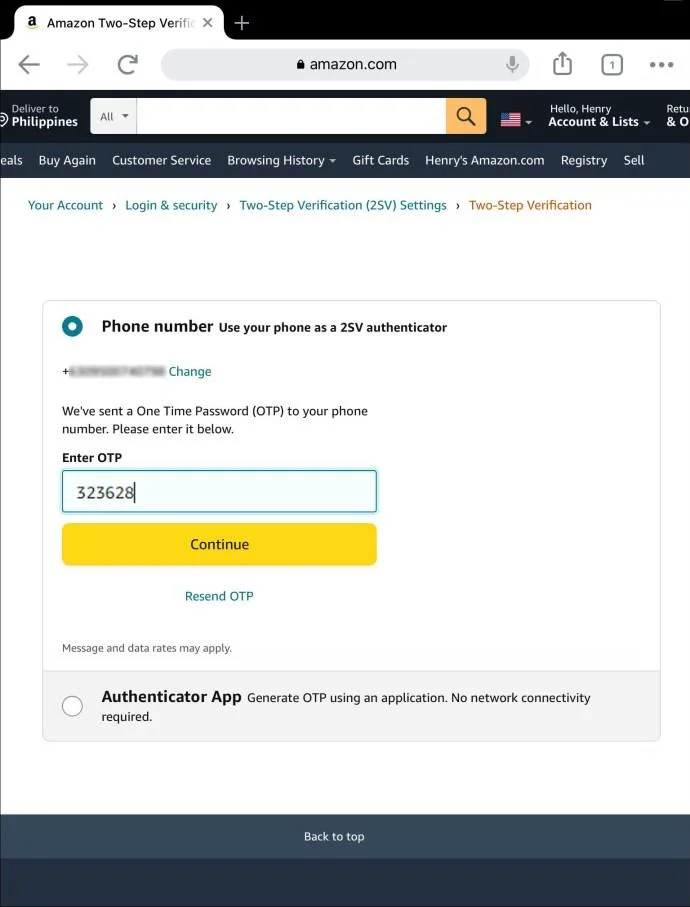
- Când vi se solicită, introduceți numărul dvs. de mobil și apăsați „Continuați”.

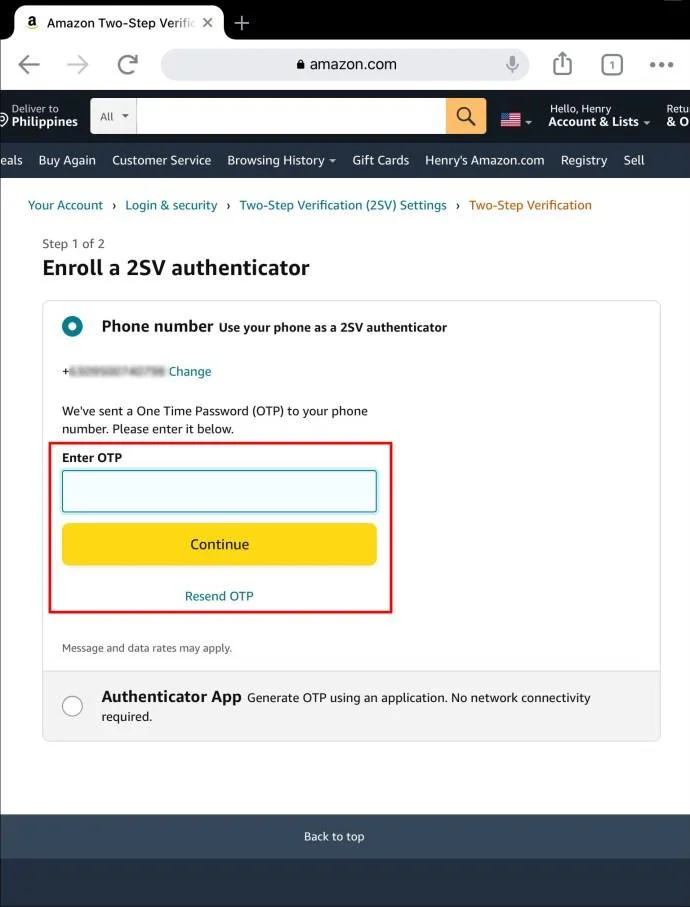
- Veți primi apoi un cod de verificare. Introduceți-l în spațiul prevăzut.

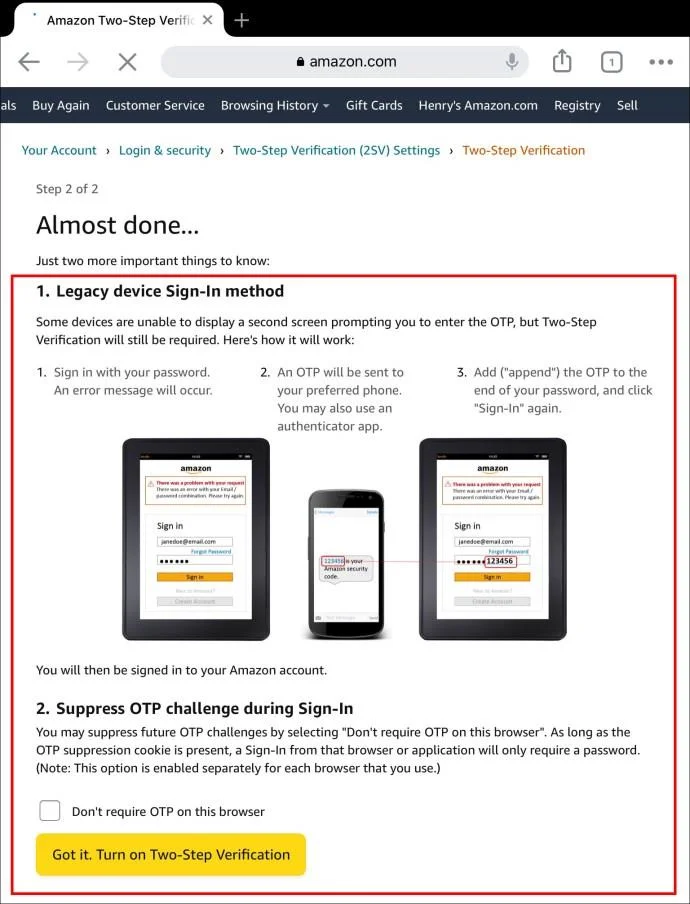
- În continuare, va trebui să alegeți „Metoda de backup”. Fie introduceți un număr de telefon mobil, fie utilizați o aplicație Authenticator.

Dacă scopul tău este să dezactivezi autentificarea cu doi factori din contul tău Amazon folosind iPad-ul tău, urmează acești pași:
- Accesați contul dvs.

- Atingeți „Setări de conectare și securitate”.

- Apăsați pe „Modificați” pe lângă „Verificare în doi pași”.

- Lângă „Verificare în doi pași” atingeți „Dezactivați”.

- Un cod de verificare va fi trimis pe telefonul dvs.
- Tastați codul pe ecran.

- Confirmați-vă decizia atingând din nou „Dezactivați”.

Preia controlul asupra securității tale Amazon
Din păcate, amenințarea unui atac cibernetic este din ce în ce mai răspândită. Majoritatea hacking-urilor care au loc online sunt rezultatul unor parole slabe sau furate. Din acest motiv, utilizarea autorizației cu doi factori poate fi crucială. Permite utilizatorilor să-și păstreze parolele cu promisiunea unui nivel suplimentar de securitate, asigurându-se că conturile lor rămân private.
Ați încercat să vă ajustați autentificarea cu doi factori pe Amazon? Dacă da, ți s-a părut dificil procesul? Anunțați-ne în secțiunea de comentarii de mai jos.