Internet Download Manager (IDM) este un instrument excelent de asistență la descărcare și este alegerea numărul unu pentru utilizatori. Pe lângă caracteristicile de bază pe care toată lumea le cunoaște, există lucruri ascunse despre care utilizatorii ar putea să nu știe. Una dintre ele, este caracteristica cronometru pentru a opri computerul după ce descărcarea este completă.
Caracteristici de calculator temporizator oprire după descărcare finalizarea IDM sunt multe opțiuni de utilizare , atunci când vrei să mergi la culcare, du - te afară, nu în fața calculatorului în timp ce descărcarea de software, capacitate de rău film sau aplicație mare. Dar știi cum să o faci?
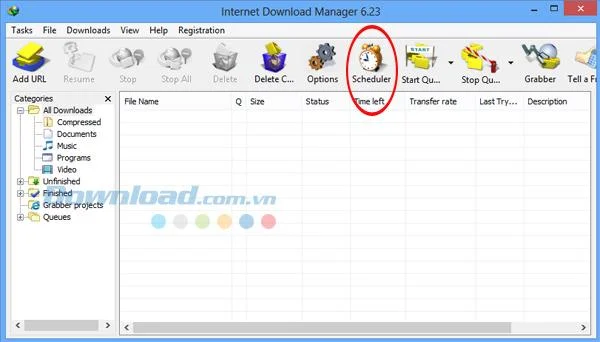
Pasul 1: Porniți Internet Download Manager. Pe interfața principală, selectați fila Scheduler (cu pictograma unui ceas).
Pasul 2: Interfața Scheduler apare, urmați acești pași:
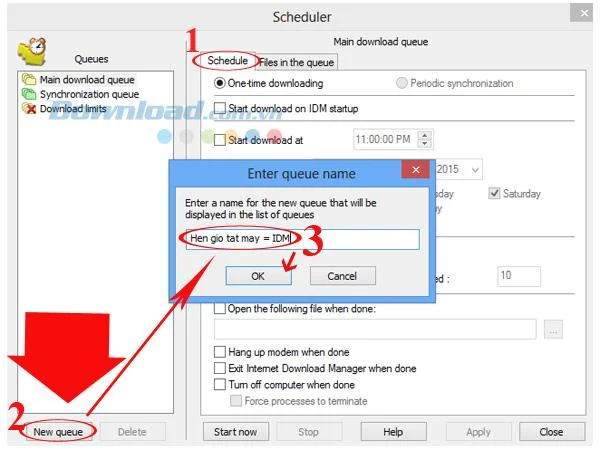
- Faceți clic pe prima filă, sub Coada de descărcare principală (fila Scheduler).
- Uitați-vă la partea de jos, la stânga, faceți clic pe caseta Coadă nouă. Când apare o fereastră mică numită Enter nume de coadă, introduceți numele pentru coada în caseta goală (orice nume, cel mai bine este să tastați nesemnat, deoarece IDM nu acceptă afișarea vietnameză) . Aici, Download.com.vn introduceți exemplul ca „Mașină de cusut = IDM”.
- Introduceți terminat, apăsați OK pentru a confirma.

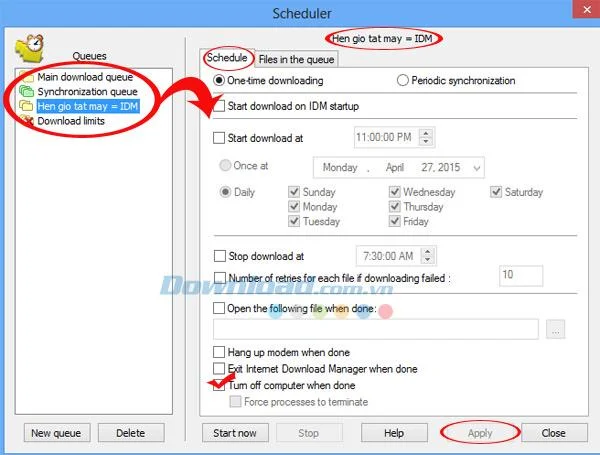
Pasul 3: în panoul din stânga, bifați elementul de coadă pe care tocmai l-ați creat, apoi modificați informațiile corespunzătoare în panoul din dreapta mai mare. În mod specific, bifați caseta Opriți computerul când ați terminat , apoi faceți clic pe Aplicare pentru a salva selectat și Închidere pentru a termina.

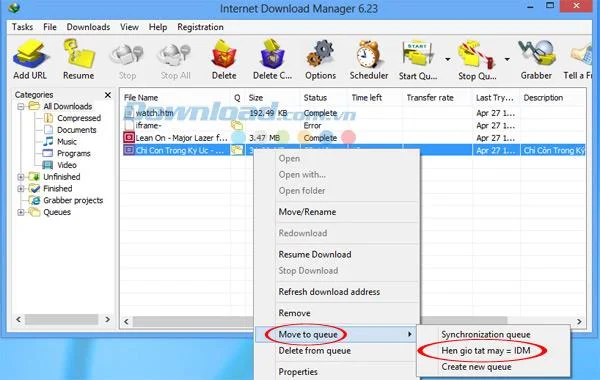
Pasul 4: Reveniți la interfața principală a IDM , faceți clic dreapta pe linia care conține fișierul care este descărcat, selectați Mutare la coadă și selectați noul element de coadă ( File IDM), creat de mai sus. pentru a muta fișierul în cronometru. Dacă descărcați o mulțime de fișiere diferite, puteți adăuga toate acele fișiere la coada pe care tocmai ați creat-o.

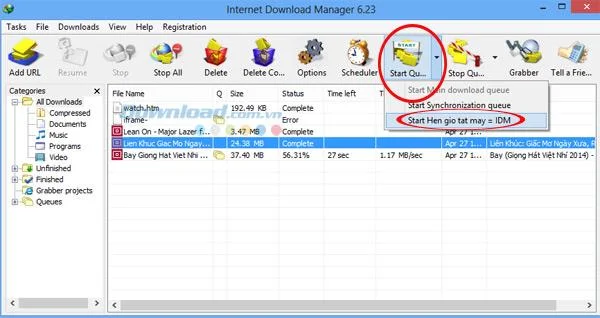
Pasul 5: Faceți clic pe fila Start Schedule de deasupra interfeței principale și selectați „Porniți numele cozii pe care l-ați setat” pentru a porni cronometrul. Așa cum se numește mai sus, atunci veți face clic pe „Start Start Now = IDM” . În acest moment, computerul va folosi timpul de descărcare rămas pentru a programa computerul să se oprească.

Asta e! Acum puteți ieși, mergeți la muncă fără să vă faceți griji cu privire la închiderea computerului. După descărcarea fișierului (sau fișierelor) , computerul se va opri automat fără a afecta datele.
În plus, puteți utiliza și următoarele:
Pasul 1: Din interfața principală, faceți clic pe fila Scheduler.

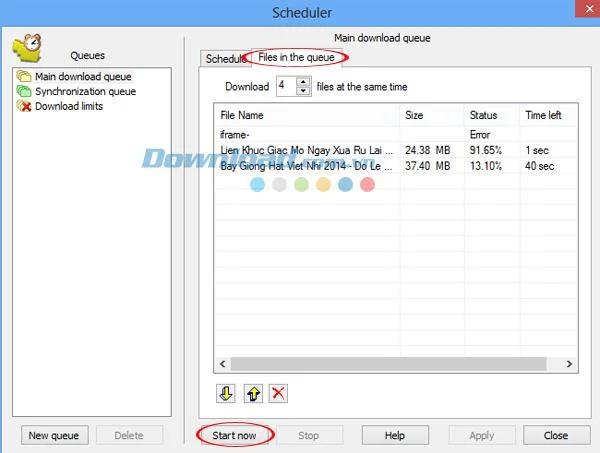
Pasul 2: Faceți clic pe Fișiere din fila coadă. Acesta va afișa fișierul care așteaptă să fie descărcat . Mai jos este fereastra pentru a ajusta numărul de fișiere pe care doriți să le descărcați, descărcați ... fișiere în același timp . Valoarea implicită este de 4 fișiere. Apoi faceți clic pe Start Now pentru a începe să descărcați fișierele din această listă.

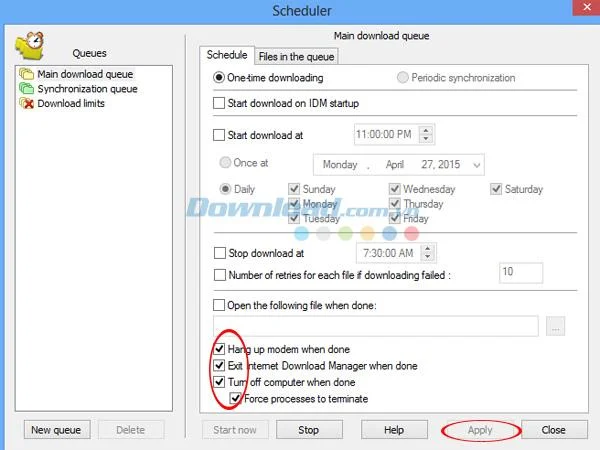
Pasul 3: Comutați în fila Planificare și bifați toate casetele de mai jos.
- Descărcare unică : descărcați o singură dată.
- Închideți modemul când ați terminat: opriți modemul când descărcarea este finalizată.
- Ieșiți din Internet Download Manager când ați terminat: ieșiți din IDM imediat ce se termină descărcarea.
- Opriți calculatorul când ați terminat: Opriți computerul după descărcarea datelor.
- Forțați să se modifice: dezactivează funcționarea IDM.
Apoi faceți clic pe Aplicați pentru a finaliza.

Vă doresc implementarea cu succes!