Mulți utilizatori de Windows 10 au raportat că, în procesul de încărcare a datelor, se întâlnesc adesea fișierele de agățare a fișierelor, provocând înghețarea completă a ferestrei File Explorer. Mai ales când numărul de fișiere este mare și configurația computerului este slabă.
Explicând această situație, pe Windows 10 , Microsoft a integrat o bară de acces rapid în File Explorer, care permite utilizatorilor să acceseze rapid dosarele și fișierele utilizate frecvent în scopul de a ajuta utilizatorii. Acțiune rapidă asupra acestui instrument.
Tehnic, atunci când lansați File Explorer, sistemul va începe procesul de încărcare a datelor legate de bara de acces rapid , inclusiv fișierele pe care le-ați deschis recent, clipboard-ul etc. Acest proces de încărcare, în cazul în care datele sunt deteriorate sau expirate, File Explorer afișează mesajul Lucrând pe el pe interfața principală până la finalizarea procesului de pornire.
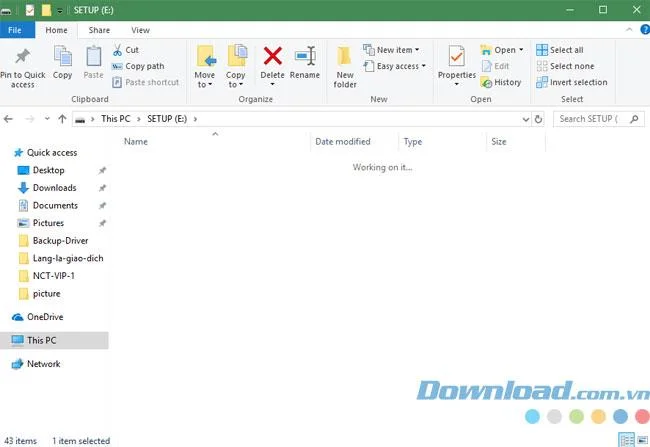
Cu toate acestea, dacă deschideți Windows și aplicații prea mult pe computer, se folosește cea mai mare parte a RAM sau computerul este configurat la fel de slab cum am menționat mai sus, mesajul Lucrând pe acesta poate provoca File Explorer Nu răspunde utilizatorilor sau, de asemenea, numiți blocaje.
Și pentru a remedia această situație, Download.com.vn a făcut câteva instrucțiuni de mai jos, astfel încât să puteți remedia eroarea File Explorer care se blochează sau se blochează. Rămâneți la curent cu modul de realizare.
Cum să remediați fisierele File Explorer, înghețați
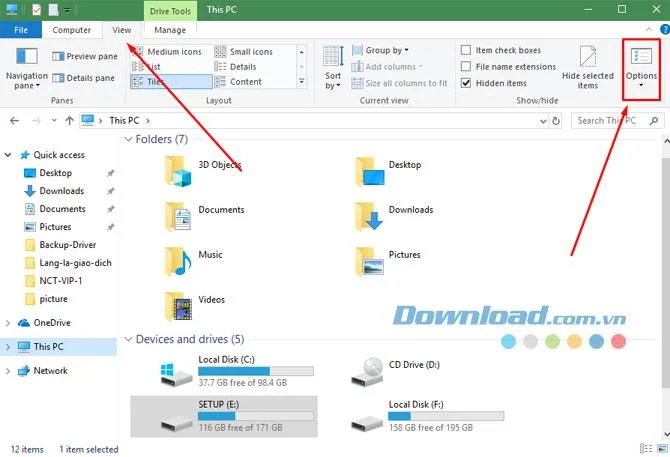
Pasul 1: Apăsați tasta Windows + E pentru a deschide Exploratorul de fișiere, faceți clic pe fila Vizualizare și selectați Opțiuni , apoi selectați Următorul

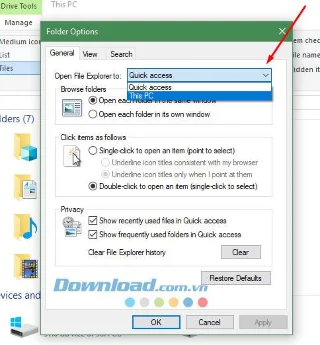
Pasul 2: În Opțiuni folder , selectați acest computer în secțiunea Deschideți fișierul la secțiune .

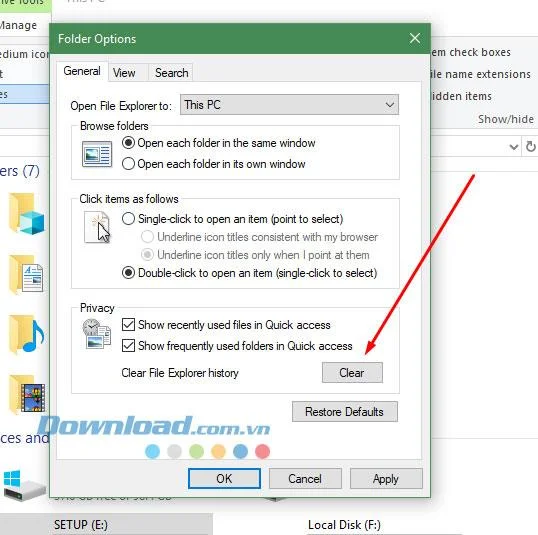
Continuați în panoul Opțiuni dosar , faceți clic pe Ștergeți în zona de confidențialitate , iar Windows va șterge acum întregul istoric de navigare a fișierelor.

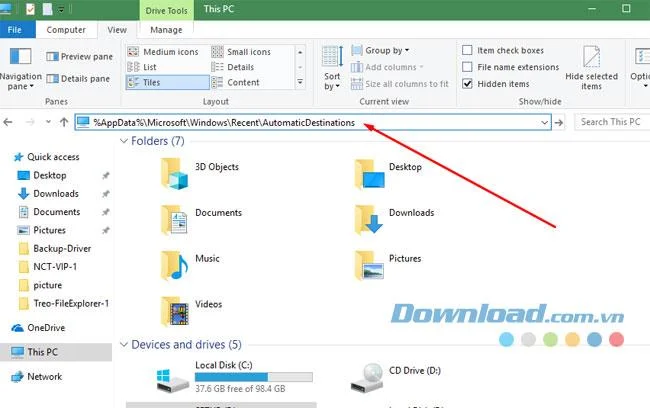
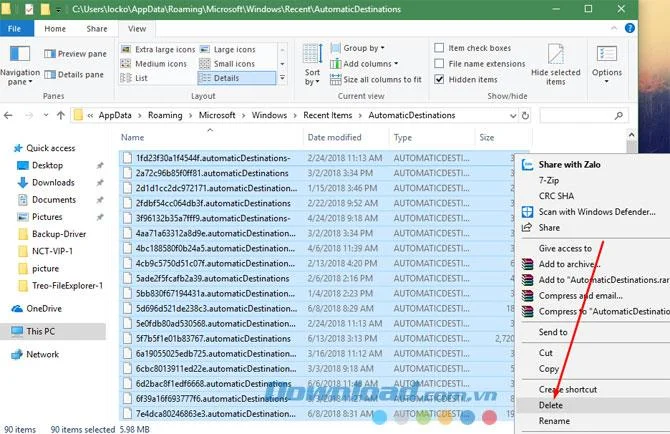
Pasul 3: Apoi, copiați următoarea cale % AppData% \ Microsoft \ Windows \ Recent \ AutomaticDestinații și lipiți-o pe adresa Explorer Explorer pentru a accesa folderul care conține date legate de bara de acces rapid.

Aici puteți evidenția toate fișierele din acest folder și ștergeți toate fișierele din el.

În acest fel, File Explorer nu va mai dura prea mult timp pentru a încărca date referitoare la bara de acces rapid, moment în care sistemul va începe procesul de reconstruire a cache-ului. Și, desigur, nu veți mai avea acces rapid la dosarele utilizate frecvent.
Deci, dacă vizitați frecvent un folder, îl puteți fixa în zona de sub bara Acces rapid. Și atunci Windows nu va trebui să încarce prea multe date legate de acest folder.