Toate dispozitivele Samsung au un scaner de coduri QR încorporat . Mai jos este cum să scanați codurile QR pe ecranele telefonului Samsung .
Telefoanele Samsung Galaxy oferă mai multe modalități de scanare a codurilor QR pentru utilizatori
Ce este un cod QR sau un cod QR?
Un cod QR (Cod de răspuns rapid) este un tip de cod de bare care conține informații codificate care pot fi citite de mașină. Spre deosebire de codurile de bare standard, care conțin date codificate în spațiul dintre liniile verticale, codurile QR stochează date sub formă de pătrate. Acest lucru ajută codurile QR să conțină mai multe informații și să ruleze mai rapid decât codurile de bare standard.

cod QR
Modalități de scanare a codurilor QR pe telefoanele Samsung Galaxy
Cum să scanezi coduri QR cu Samsung QR Scanner
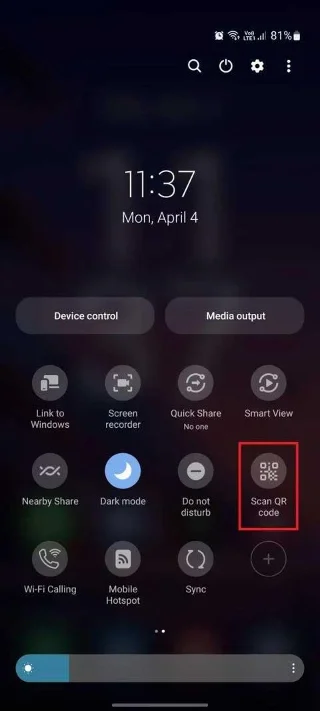
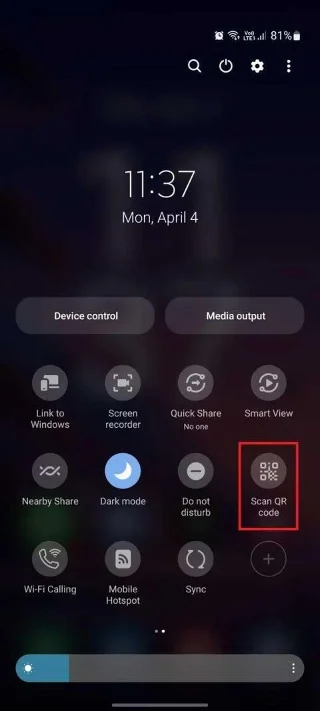
Cel mai simplu mod de a scana coduri QR pe dispozitivele Samsung este să utilizați această aplicație în panoul Setări rapide:
- Glisați în jos din panoul de notificări pentru a accesa Setări rapide și selectați Scanează codul QR .
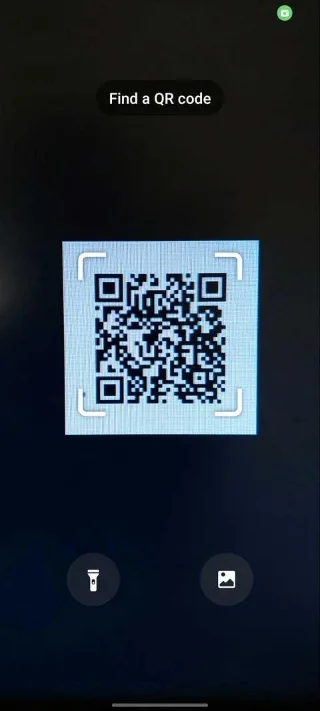
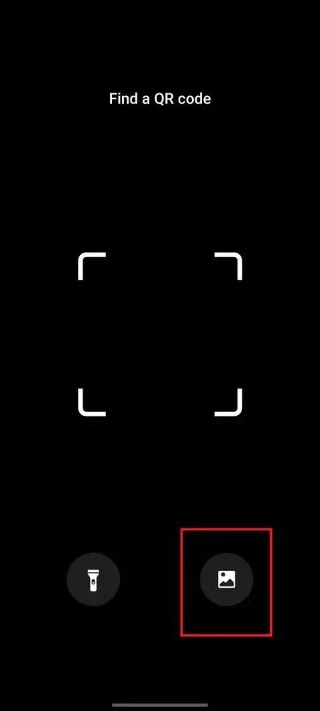
- Când camera se deschide, îndreptați-o către codul QR pe care doriți să-l scanați. Dacă este prea întuneric, puteți folosi butonul bliț pentru a crește luminozitatea.
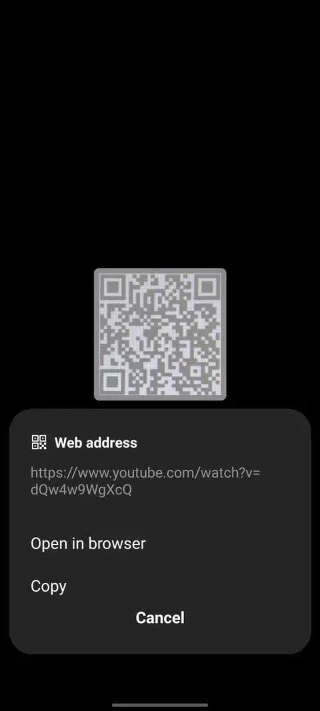
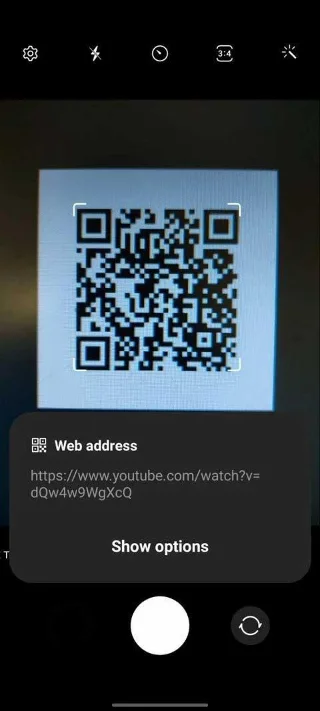
- După scanarea codului, atingeți una dintre opțiuni precum Vizualizare text complet , Căutare pe web , Deschidere în browser sau Copiere . În funcție de informațiile din codul QR, opțiunile pot varia.


Cum să scanați coduri QR cu aplicația Samsung Camera
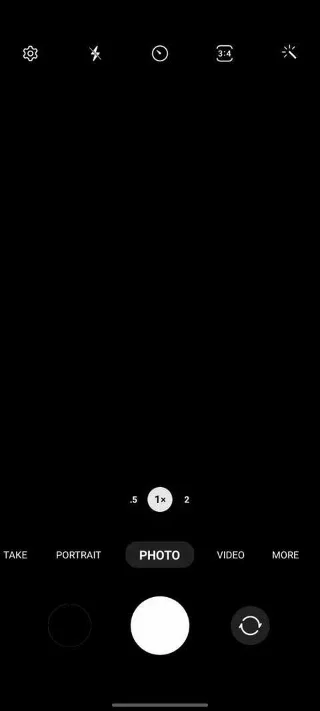
În funcție de versiunea One UI pe care o utilizați, dispozitivul dvs. Samsung poate scana coduri QR direct din obiectivul camerei, dar mai întâi va trebui să activați această funcție.
- Deschideți aplicația Cameră și accesați Setările camerei .
- Activați Scanarea codurilor QR .
- Reveniți la obiectivul camerei și îndreptați-l către codul QR pe care doriți să îl scanați.


Scanează codul QR cu Gallery Photo
Pe lângă scanarea codurilor în lumea reală, le puteți scana și în fotografii din galeria telefonului dvs.
- Glisați în jos din panoul de notificări pentru a accesa Setări rapide și selectați Scanează codul QR .
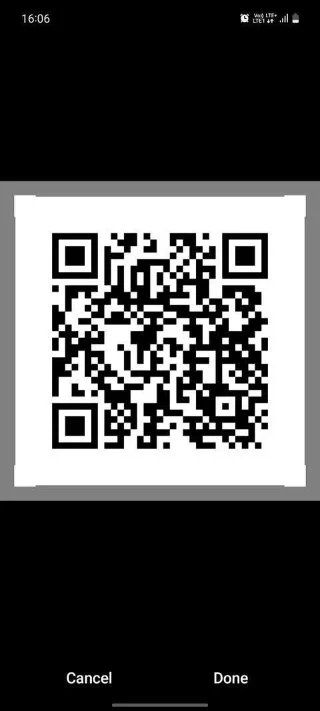
- După ce deschideți aplicația pentru cameră, atingeți pictograma Galerie .
- Selectați imaginea codului QR din galerie și atingeți Terminat .
- Dispozitivul dvs. va folosi Bixby Vision pentru a scana coduri QR din fotografii și pentru a vă oferi rezultate relevante.


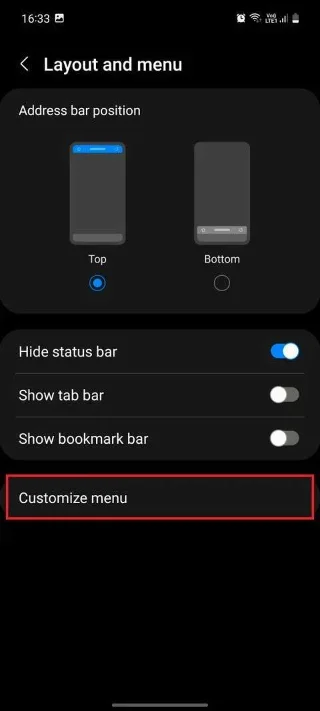
Cum să scanați coduri QR utilizând browserul de internet Samsung.
- Deschideți browserul de internet Samsung .
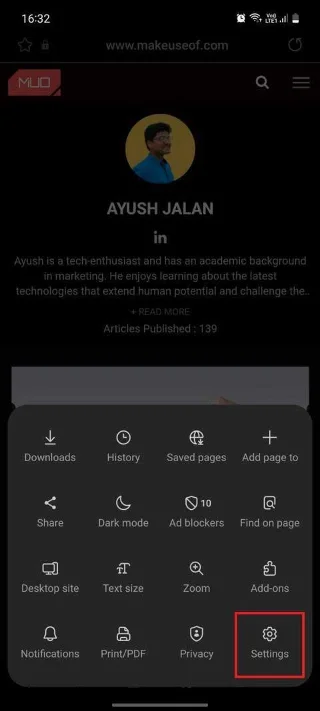
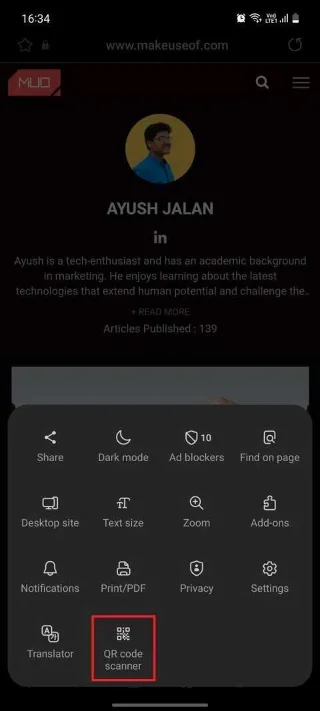
- Atingeți pictograma meniului cu 3 linii din partea de jos.
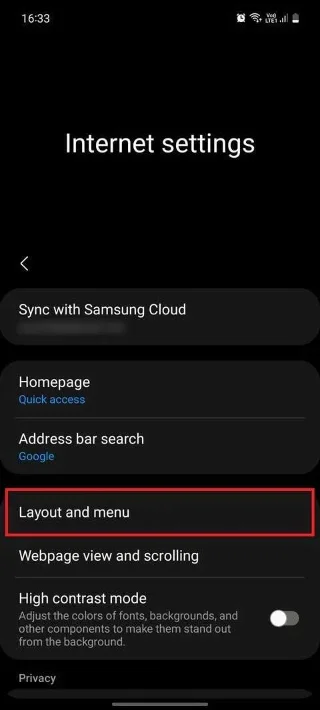
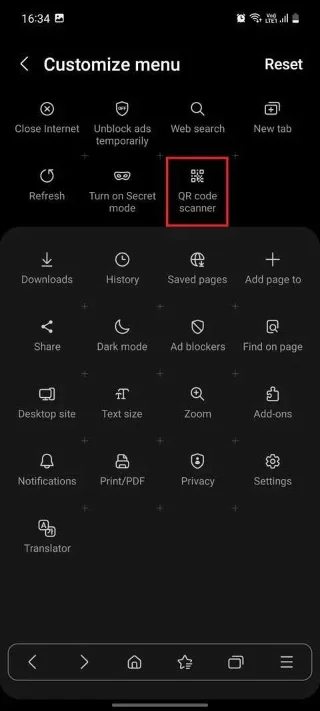
- Accesați Setări > Aspect și meniu > Personalizare meniu .
- Trageți și plasați caseta scanerului de coduri QR pentru a o deschide.
- Când scanați un cod QR în Samsung Internet , browserul va deschide automat linkul încorporat în cod.


Mai sus sunt modalități de scanare a codurilor QR pe telefoanele Samsung Galaxy . Sper că articolul vă este de folos.