Acasă
» Cum să
»
Cum să schimbați IP folosind serviciul VPNBook
Cum să schimbați IP folosind serviciul VPNBook
Video Cum să schimbați IP folosind serviciul VPNBook
Recent, mulți utilizatori de computere sunt enervați de Internet din cauza „vitezei de târâre”. Nu numai că locul de muncă este mai puțin eficient, ci reduce productivitatea, dar provoacă multe dificultăți în muncă și în viața de zi cu zi. Există o soluție eficientă care să ne ajute să depășim acest lucru într-un mod simplu, care este VPNBook.
După cum se știe, VPN (Virtual Private Network) este tehnologia de a construi rețele virtuale private pentru a răspunde nevoilor utilizatorilor. Astăzi, prin instalarea și utilizarea VPNBook, vom înțelege mai bine acest serviciu.
Cum se configurează VPNBook
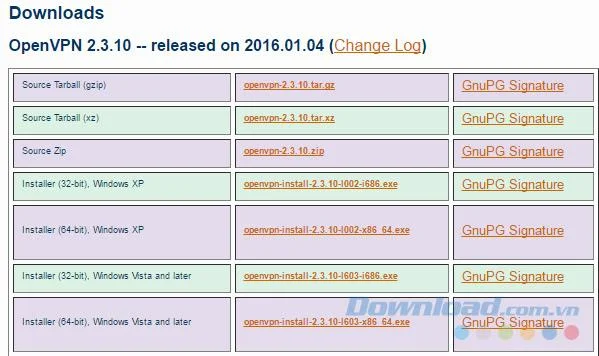
Pasul 1: Pentru a configura VPNBook cu OpenVPN, mai întâi trebuie să descărcați OpenVPN.
Alegeți în tabelul de mai jos un link potrivit pentru dispozitivul dvs., apoi faceți clic stânga pe el pentru a- l descărca pe computer.
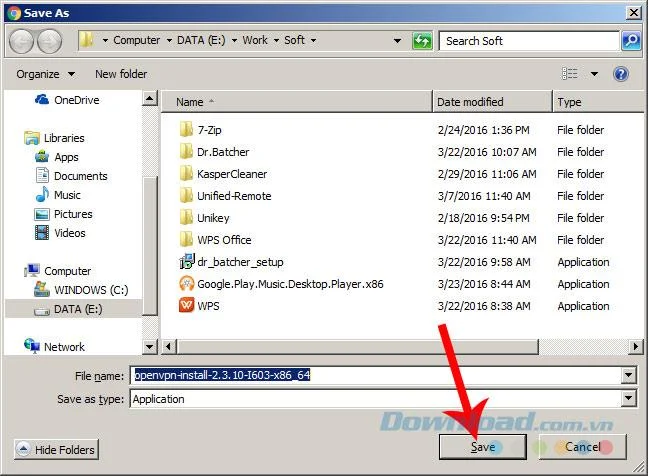
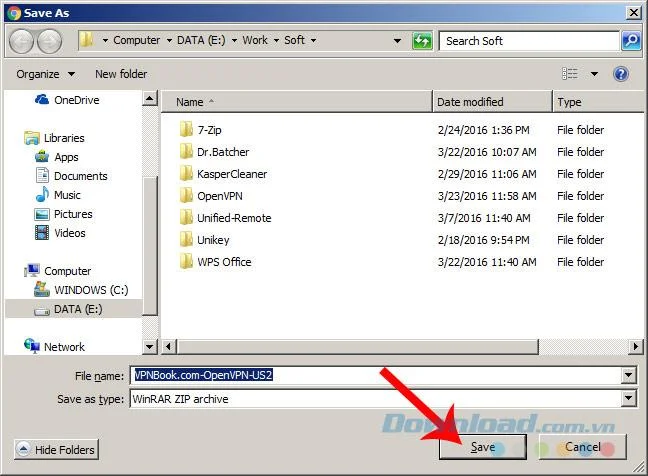
Pasul 2: Alegeți o locație pentru salvarea și denumirea fișierului și Salvați din nou.
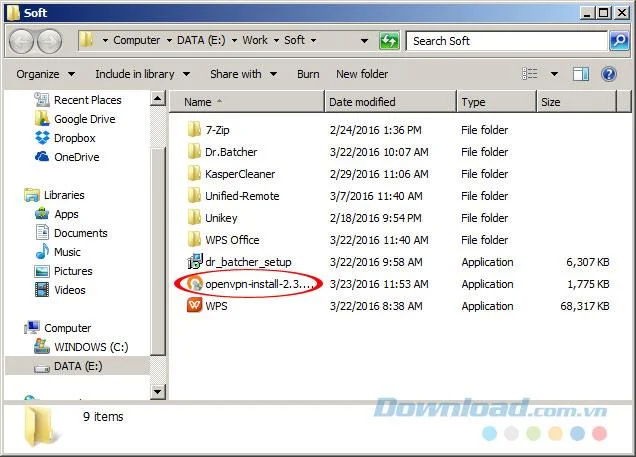
Pasul 3: Instalați OpenVPN pe computer. Navigați la locația fișierului descărcat de pe computer și apoi faceți dublu clic pe fișier.
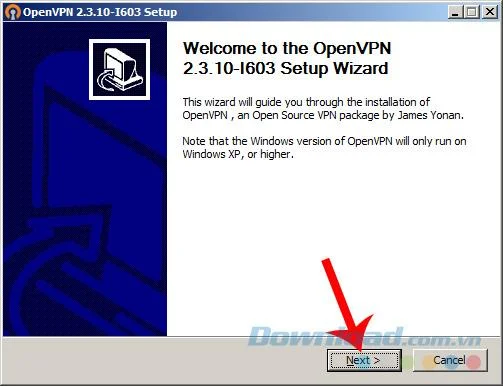
Faceți clic pe Următorul pentru a începe.
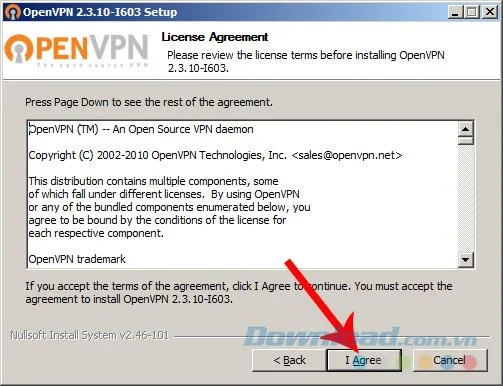
Pasul 4: Continuați să selectați De acord.
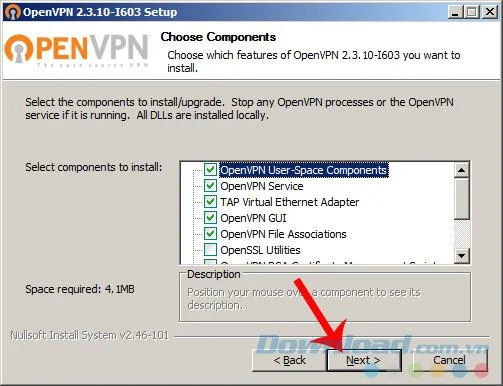
Instalarea OpenVPN este complet gratuită de orice software sau opțiuni suplimentare, astfel încât să puteți face clic cu siguranță pe Următorul până se termină.
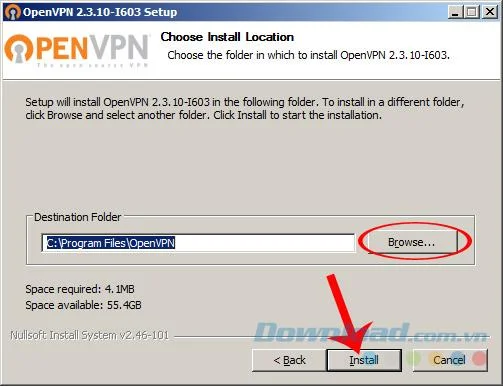
Cu toate acestea, dacă doriți să schimbați locația instalării fișierului, în acest pas, selectați Parcurgere / găsire o locație nouă, apoi Instalare .
Selectați locația pentru a instala OpenVPN pe computer
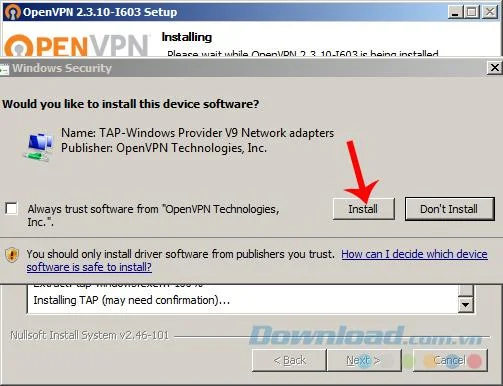
Pasul 5: În timpul procesului de instalare, va apărea o altă fereastră care vă solicită să confirmați dacă doriți să instalați noua configurație sau nu? Alegeți Instalare de acord, Nu instalați să săriți înseamnă, de asemenea, că operațiunea de instalare este încheiată.
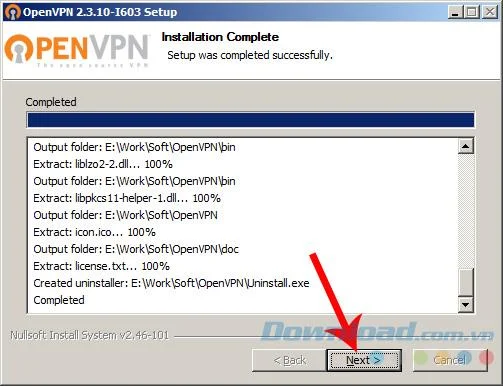
Pasul 6: Așteptați câteva minute (în funcție de viteza Internetului) pentru finalizarea procesului, apoi faceți clic pe Următorul .
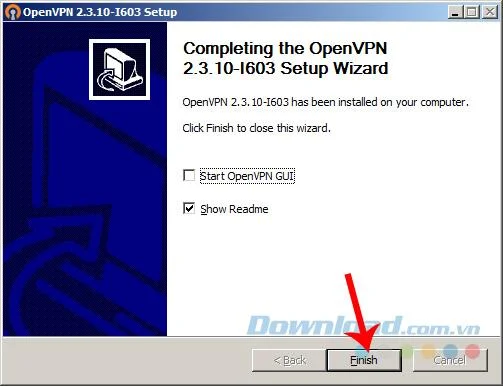
În cele din urmă, bifați Start OpenVPN GUI și Finish pentru a închide fereastra de instalare.
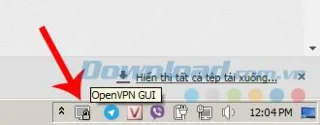
După terminarea instalării, veți vedea o pictogramă a ecranului și o blocare gri.
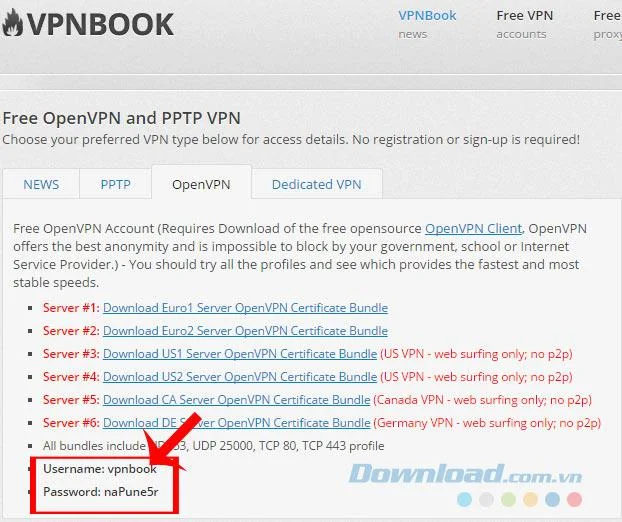
Pasul 7 : Accesați pagina principală a VPNBook , selectați OpenVPN și descărcați orice server de pachet de certificare OpenVPN din linkurile prezentate mai jos.
ATENȚIE:
Fiecare pachet are un nume de utilizator și o parolă diferite pentru a crea o conexiune, astfel încât atunci când alegeți ce pachet, trebuie să vă amintiți informațiile pentru a efectua ultimul pas.
Nu uitați Usernam și parola pentru pachetul descărcat
Pasul 8: Salvați acest fișier în computer. Cel mai bine este să salvați aceeași locație ca fișierul original OpenVPN pentru confortul dvs.
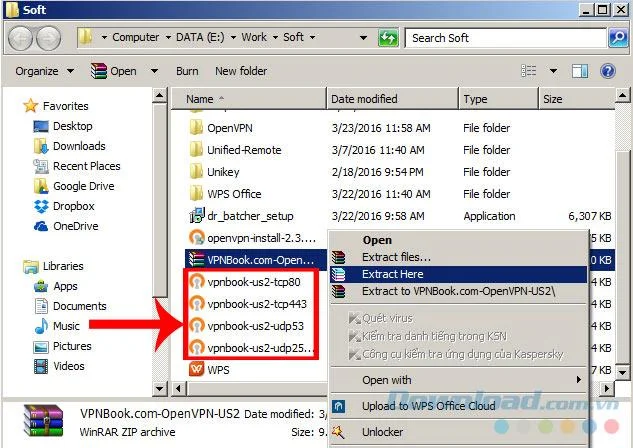
Pasul 9: Folosiți instrumentul de decompresie 7-Zip sau WinRAR pentru a extrage acest fișier VPN.
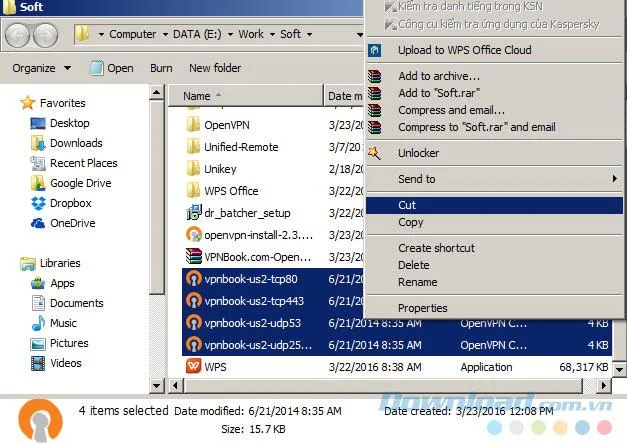
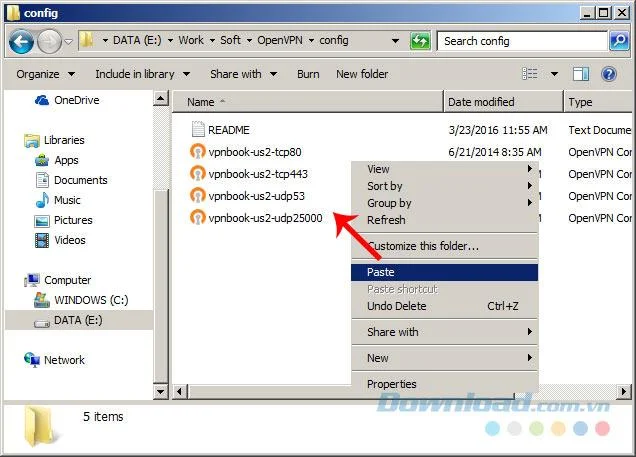
Pasul 10: mutați toate fișierele extrase în locația în care a fost instalat OpenVPN original.
Pasul 11:
Dacă nu schimbați locația, păstrați implicit, puneți fișierele în „C: \ Program Files \ OpenVPN \ config” .
În acest articol, scriitorul plasează fișierul într-o altă locație ( unitatea E: \ ), dar asta nu afectează rezultatele noastre, atât timp cât se află în același director.
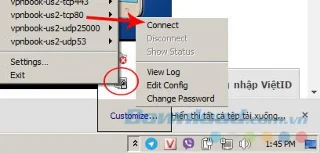
Pasul 12: Ieșiți, faceți clic pe pictograma GUI OpenVPN, apoi treceți pentru a selecta un pachet de conexiune pe care doriți, apoi faceți clic pe Conectare .
De exemplu, alegeți vpnbook-us2-tcp80
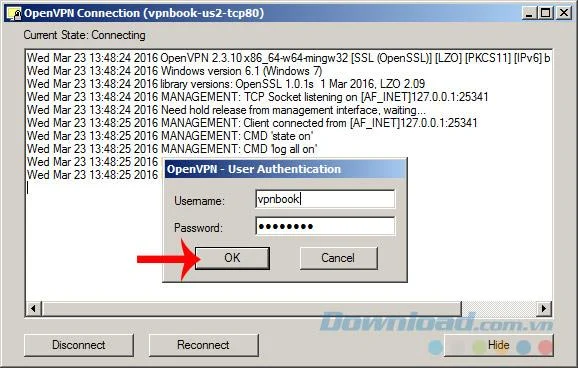
Pasul 13: Apare o fereastră mică care cere informații despre conexiune (este de mai sus Usernam și Parola). Intrați și apoi faceți clic pe OK .
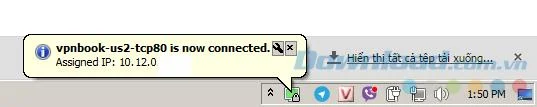
În doar câteva secunde, conexiunea noastră a fost realizată.
Așadar, am schimbat cu succes adresa IP prin serviciul VPNBook, uită-te la notificare, IP-ul asignat este noul tău IP curent. Dacă nu mai doriți să utilizați, urmați pasul 12 și selectați Deconectați pentru a vă deconecta este terminat.
Nu numai că are avantajul de a fi complet gratuit, nu este nevoie să vă înregistrați pentru un cont, capacitate nelimitată, VPNBook are, de asemenea, multe locații de server în multe țări din lume, cum ar fi Anglia, SUA, Germania, Canada .. Prin urmare, dacă rețeaua dvs. este lentă, doriți să accesați unele site-uri web interzise în Vietnam sau pur și simplu doriți să vă ascundeți locația ... VPNBook este alegerea perfectă pentru dvs.