Acasă
» Cum să
»
Cum să sertiți corect cablul de rețea în doar 3 pași
Cum să sertiți corect cablul de rețea în doar 3 pași
Există 2 standarde pentru sertizarea cablurilor de rețea: A și B. În funcție de dacă utilizați cablul de rețea pentru a vă conecta computerul la modem/router sau pentru a conecta 2 computere împreună , modul de sertizare a cablului de rețea va fi diferit. Mai jos Quantrimang.com vă va ghida cum să sertizați cablurile de rețea în detaliu pentru fiecare caz.
Instrumente necesare pentru sertizarea cablurilor de rețea
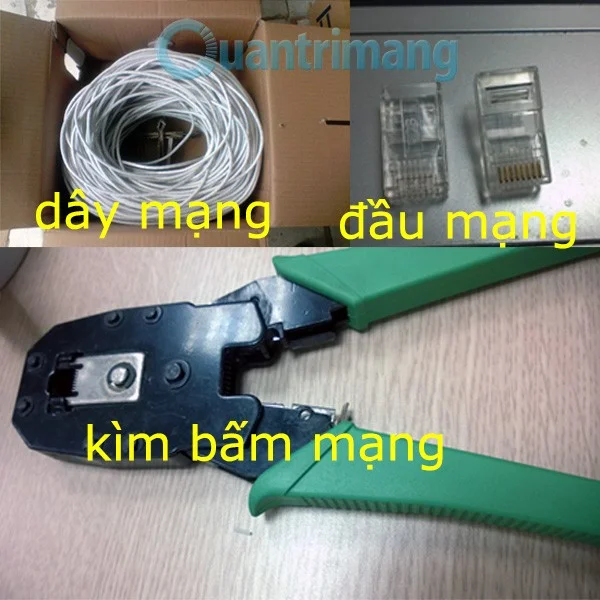
Pentru a sertizat cablurile de rețea, aveți nevoie de următoarele:
Cablu de rețea.
Sămânță de rețea, cap RJ 45 ( capul RJ 11 este folosit pentru telefoanele de birou, de dimensiuni mai mici decât RJ 45).
Clești de sertizare de rețea (poți cumpăra de la orice magazin de calculatoare, preț aproximativ 150k)
Computerul, comutatorul sau modemul are rețea de testat după ce faceți clic.
Standard A și standard B în sertizarea cablurilor de rețea
În prezent, pe internet există multe documente și site-uri web care vorbesc despre aceste două standarde, cu denumirile T568A (standard A) și T568B (standard B). În teorie, pentru a conecta 2 dispozitive împreună (de exemplu computer - computer, comutator - comutator...) trebuie să apăsați cross-connect, dar pentru a conecta diferite tipuri de dispozitive trebuie să apăsați straight-connect.
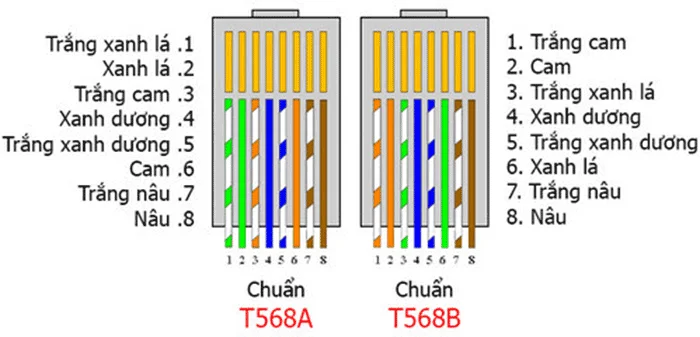
Standard A: Verde alb - Verde - Portocaliu alb - Albastru - Albastru alb - Portocaliu - Maro alb - Maro (un pic confuz, greu de reținut).
Standard B: Portocaliu alb - Portocaliu - Verde alb - Albastru - Albastru alb - Verde - Maro alb - Maro (mai ușor de reținut decât cele de mai sus).
Standard drept (ambele capete sunt presate conform standardului A, sau ambele capete sunt presate conform standardului B), pentru a conecta două tipuri diferite de dispozitive împreună, cum ar fi computer - comutator, comutator - router.
Standard încrucișat (1 capăt al firului este sertizat conform standardului A, celălalt capăt este B sau invers), utilizat pentru a conecta două dispozitive de același tip împreună. Când trebuie să conectăm două computere cu un cablu de rețea, folosim și acest standard.
Ilustrarea standardelor de sertizare a cablurilor de rețea cu imagini:
Etape de sertizare a cablului de rețea
Pasul 1:
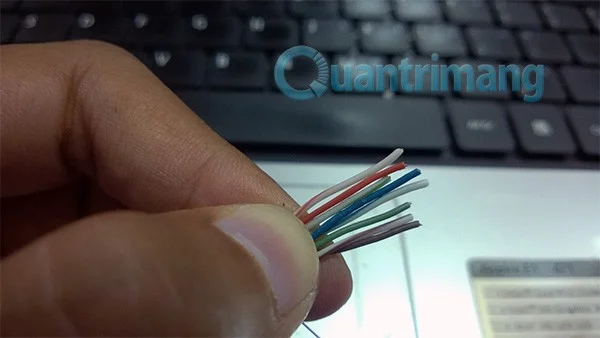
Haide, să trecem la treabă. Mai întâi, tăiați o bucată de cablu de rețea, lungimea depinde de scopul utilizării, apoi folosiți clești de sertizare pentru rețea pentru a tăia o bucată din carcasa exterioară, cu aproximativ 2 - 3 cm scurtă, pentru a expune întregul miez al cablului de rețea (există 8 culori):
Aici, apas standardul B, astfel încât aranjamentul culorilor va fi așa cum se arată în imagine.
Pasul 2:
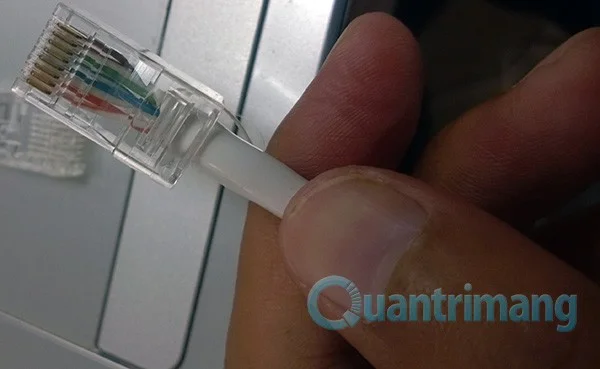
Apoi, încercați să neteziți corzile uniform și drepte (pentru că cu cât sunt mai drepte, cu atât sunt mai ușor de apăsat). Folosiți cleștele de sertizare pentru a tăia capătul concav al miezului de sârmă, luați capătul rețelei și introduceți-l în miez după ce ați tăiat drept, așa cum se arată mai jos:
Pasul 3:
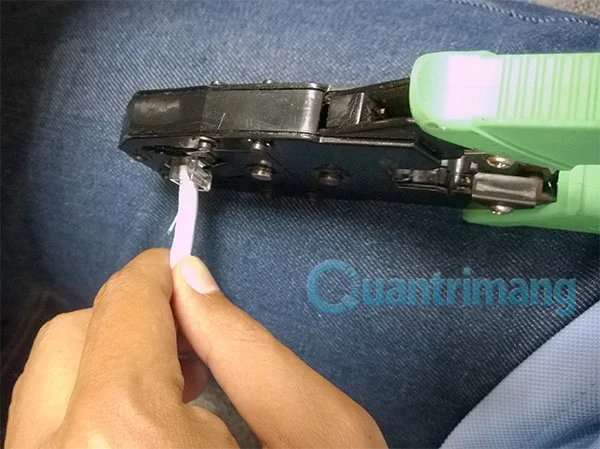
Pasul final este să utilizați unealta de sertizare a rețelei pentru a prinde capul de plastic al mărgelei de rețea, apăsați ferm (în funcție de tipul de cap de rețea, veți auzi sau nu un mic crăpăit):
Pasul 4: Conectați un capăt al cablului la computer și celălalt capăt la comutator sau modem pentru a vedea dacă computerul are o rețea.
Sertizarea cablului de rețea este cea mai de bază sarcină a WebTech360 . Cablajul de rețea necesită cele mai de bază abilități de învățare și lucru în industria de administrare a sistemelor. De ce este asta? Câteva întrebări simple sunt următoarele:
De ce aveți nevoie pentru a conecta două computere împreună?
De ce are nevoie un computer pentru a se conecta la un punct de acces, router, comutator...?
De ce există două standarde de cablu de rețea A și B? Cum sunt ele diferite?
Cum să sertezi cablul de rețea fără clește
Uneori nu găsești o pereche de clești de sertizare și circumstanțele tale nu îți permit să muți cablul. Deci, cum apăsăm cablul de rețea fără clește?
WebTech360 ar dori să vă trimită instrucțiuni despre cum să sertizați cablurile de rețea fără clește, pentru a vă ajuta să remediați situațiile dificile.
Pasul 1 : Lucruri de pregătit:
Instrument pentru tăierea mantalei cablului de rețea
Șurubelniță cu cap plat
Cabluri de rețea și margele de rețea
Pasul 2 : Tăiați mantaua cablului de rețea și aranjați cablul de rețea conform standardului pe care trebuie să-l sertiți. Apoi, tăiați capătul sârmei plat și apoi îl înfigeți cu grijă în mărgele de sârmă ca și cum ați avea un clește.
Pasul 3 : Folosiți o șurubelniță cu două fețe pentru a bloca capătul firului pentru a-l împiedica să se miște înăuntru și afară.
Pasul 4 : Folosiți o șurubelniță pentru a apăsa fiecare picior de cupru al cipului de rețea, astfel încât să fie atașat la cablul de rețea în scopul de a fixa și conecta semnalul. Ar trebui să o faceți ușor și ferm pentru a evita deteriorarea bazei de cupru.
Pasul 5 : Verificați fiecare pin pentru a vedea dacă este bine conectat, apoi încercați să îl conectați pentru a vedea dacă există o conexiune.
Evident, ar fi dificil să faci ceva fără unelte specializate, iar sertizarea cablurilor de rețea nu face excepție. Sertizarea cablurilor de rețea fără clește este evident mai complicată decât folosirea unui clește, dar poate fi utilă atunci când este nevoie.
Mai sus este întregul proces de sertizare a cablurilor de rețea. Dacă ai toate instrumentele, poți să-ți sertezi complet cablurile de rețea sau să-ți ajuți prietenii. În plus, puteți consulta cum să remediați eroarea rețelei care are un semn de exclamare galben atunci când conectați cablul de rețea sau utilizați wifi.